
 #1

 clark-prog/blackout-public
Blackout — 공식 Blackout 공개 FAFO 저장소.
 corelight/zeek-agenttesla-detector
Zeek 기반 Agent Tesla 악성코드 C2 탐지기.
 xakepnz/enterpriseattack
MITRE ATT&CK® 엔터프라이즈 데이터셋과 상호작용하기 위한 경량 Python 모듈입니다. 최소한의 의존성으로 속도에 중점을 두고 제작되었습니다. 자세한 내용은…
 permiso-io-tools/cloudgrappler
AWS, Azure, GCP 전반에서 CloudTrail 로그와 맞춤형 위협 인텔리전스 규칙을 사용하여 알려진 위협 행위자에 대한 고정밀 클라우드 탐지를 쿼리합니다.
 mouna23/osint-with-llm
It’s an OSINT reconnaissance poc powered by Local LLMs (Ollama). You can feed it an email, domain, or IP, and it automatically performs multiple…
 inquest/python-inquestlabs
InQuest Labs API와 상호작용하기 위한 Pythonic 인터페이스 및 명령줄 도구입니다.
 mouna23/ai-driven-mitre-attack
이 저장소는 로그에서 MITRE ATT&CK 기법을 탐지하고 로컬 LLM을 사용하여 출력을 보강하는 머신러닝 파이프라인을 보여줍니다.
 mrk336/kernel-chaos-weaponizing-cve-2025-62215-for-system-privilege-escalation
CVE-2025-62215에 대한 실습 분석으로, Windows 커널의 경쟁 조건이 실제 환경에서 악용되었습니다. SYSTEM으로의 권한 상승, 탐지 스크립트, 기업 방어자와 레드 팀을 위한 패치 검증 전략을 보여줍니다.
 yogeshojha/rengine
reNgine은 웹 애플리케이션을 위한 자동화된 정찰 프레임워크로, 엔진을 통한 고도로 구성 가능한 간소화된 정찰 프로세스, 정찰 데이터 상관 관계 분석 및 구성, 지속적인 모니터링, 데이터베이스 기반, 간단하면서도 직관적인 사용자 인터페이스에 중점을 둡니다.…
 karib0u/kernagent
Headless AI 에이전트로 결정론적 리버스 엔지니어링 수행
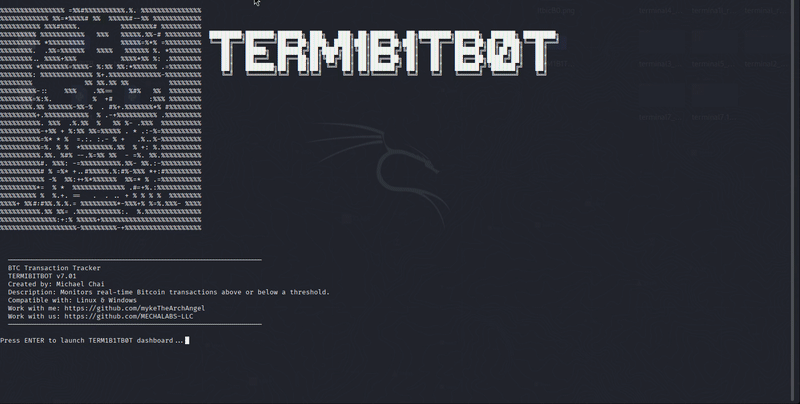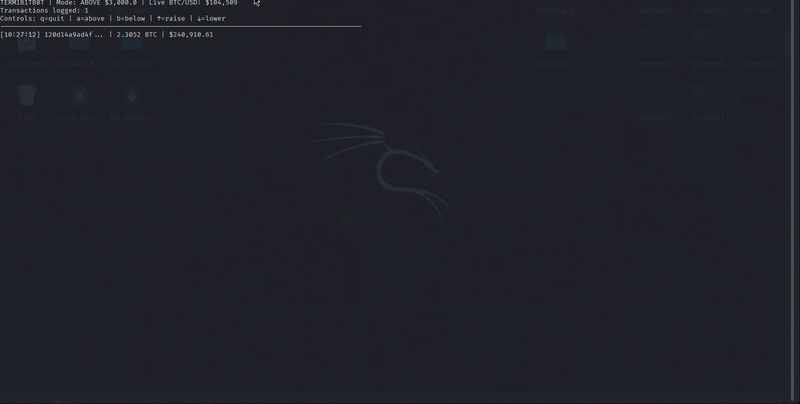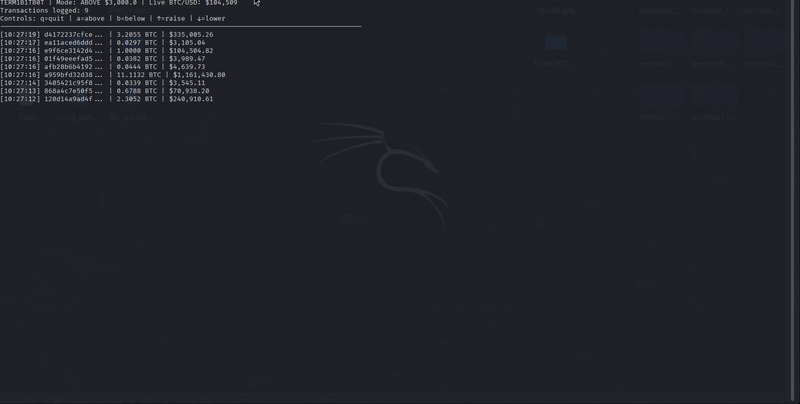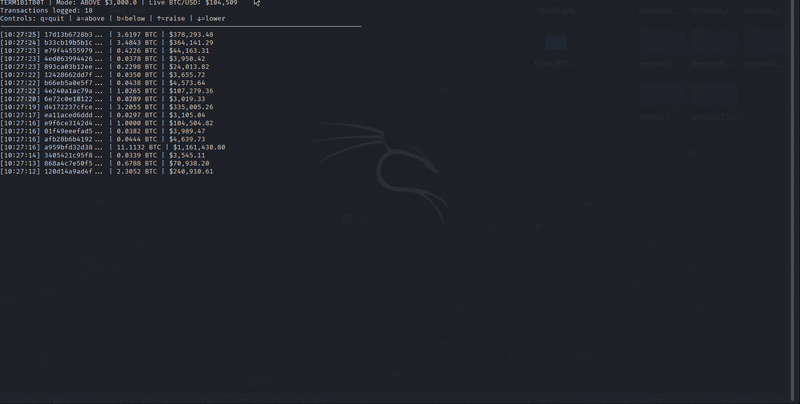 mykethearchangel/term1b1tb0t
지정된 임계값 이상 또는 이하의 실시간 비트코인 거래를 모니터링하는 터미널 기반 도구.
 aquasecurity/vexhub-crawler
VEX 문서를 수집하고 VEX Hub 업데이트
 patricnilackshan/samsung-cve-2025-21042
CVE-2025-21042
 qbitseclabs/brintelcollector
국내 또는 글로벌 위협의 소스와 지표를 사용하지만, 브라질의 국내 증거 또는 지표를 포함하는 사이버 위협 인텔리전스(CTI) 🌎

 firetemple/blackash-cve-2017-0144
CVE-2017-0144








