 mouna23/ai-driven-mitre-attack
이 저장소는 로그에서 MITRE ATT&CK 기법을 탐지하고 로컬 LLM을 사용하여 출력을 보강하는 머신러닝 파이프라인을 보여줍니다.

이 저장소는 로그에서 MITRE ATT&CK 기술을 탐지하고 로컬 LLM을 사용하여 출력을 강화하는 머신 러닝 파이프라인을 보여줍니다.
이 프로젝트는 두 가지 주요 구성 요소로 나뉩니다:
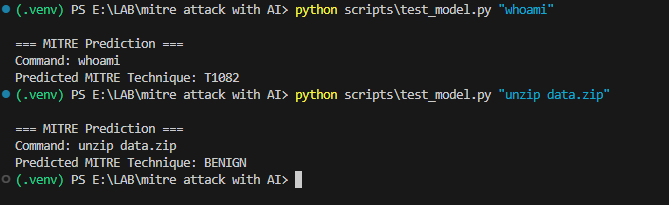
ML 모델은 로그 이벤트에서 MITRE 기술(또는 BENIGN)을 예측하도록 훈련됩니다.
이를 통해 잠재적으로 악성 행위의 탐지 및 분류를 자동화할 수 있습니다.
commandline 필드mitre_label (예: T1059.001, T1105, BENIGN)python scripts/train_mitre_model.py
이 스크립트는:
dataset_full_160k.csv 데이터셋을 로드합니다.
데이터를 학습/테스트 세트로 분할합니다.
명령줄을 TF-IDF 벡터로 변환합니다.
Random Forest 모델을 훈련합니다.
성능을 평가합니다 (정밀도, 재현율, F1-점수, 혼동 행렬).
훈련된 모델과 벡터라이저를 저장합니다:
models/mitre_ml_model.pkl
models/tfidf_vectorizer.pkl
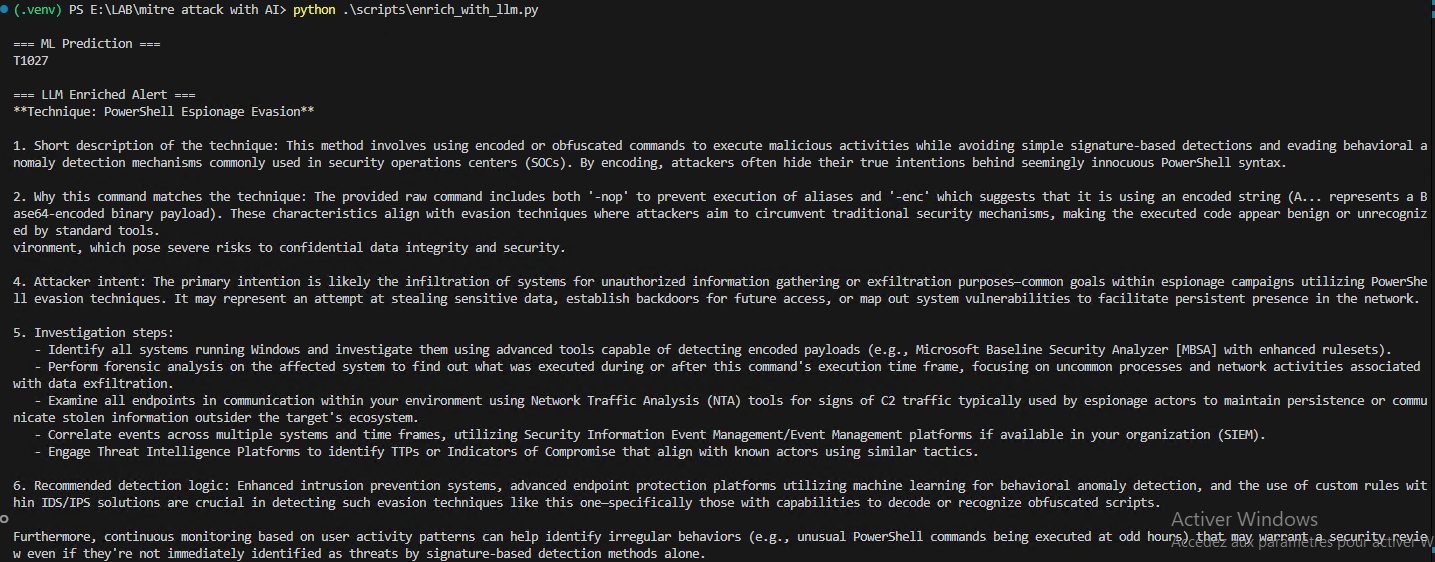
ML 모델이 MITRE 기술을 예측하면, LLM은 다음을 제공하여 결과를 강화합니다:
기술 설명
명령이 기술과 일치하는 이유
공격자의 의도
권장 조사 단계
제안된 탐지 규칙
이 단계는 원시 ML 예측과 SOC 분석가의 실행 가능한 인사이트를 연결합니다.
로컬 LLM (예: Ollama를 통한 Phi-3)은 다음을 포함하는 프롬프트로 호출됩니다:
ML 예측
원시 명령줄
python scripts/enrich_with_llm.py
pip3 install -r requirements.txt
라이브러리
