
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 zedocun/pan-os-cve-2024-3400-command-injection-investigation
PAN-OS CVE-2024-3400 명령 주입 시도 조사, 로그 증거를 기반으로 페이로드 전달, 내부 처리 및 실행 검증 분석
 buter-chkalova/rvbbitsafe
하이퍼바이저, eBPF, AI 기반 속임수 및 하드웨어 강화 보안을 결합한 Windows용 차세대 다단계 랜섬웨어 방어 요새입니다.
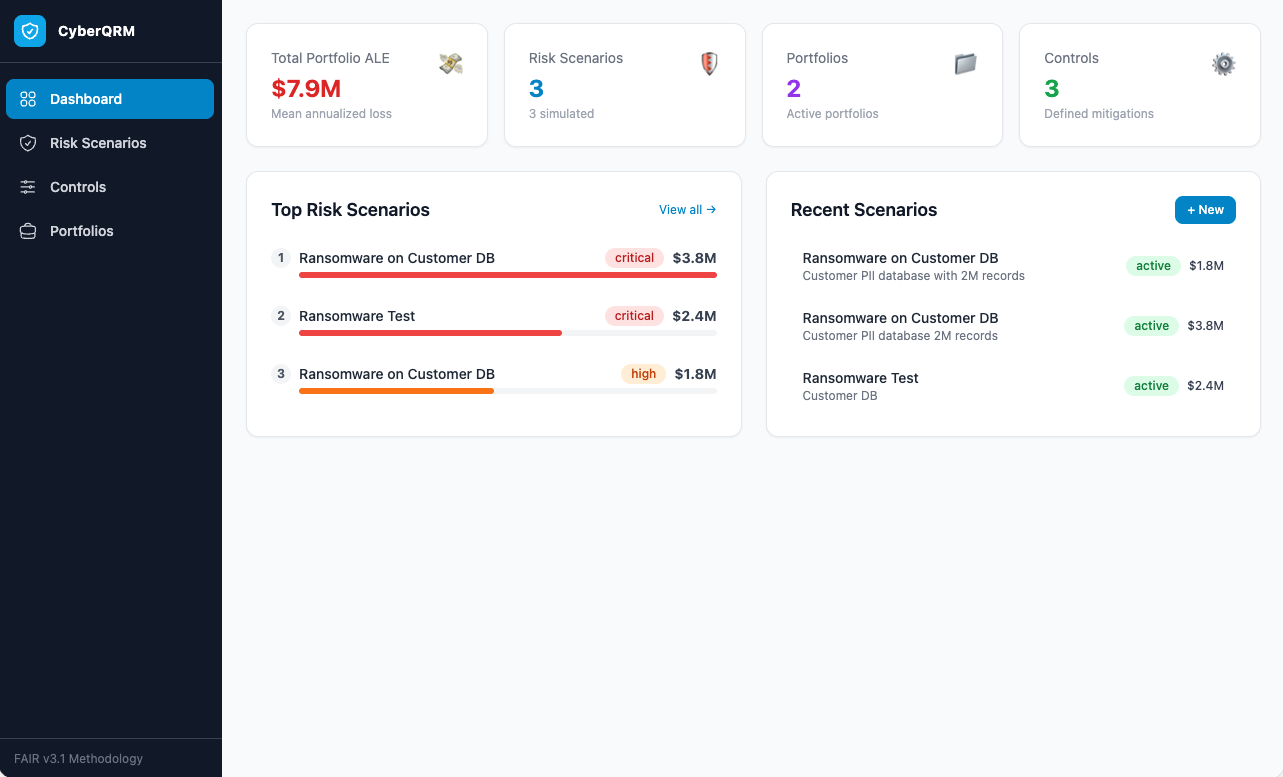 iiamit/cyberqrm
FAIR CRQ 프레임워크의 구현
 zolderio/token-proxy
LLM API 트래픽을 위한 투명한 PII 삭제 프록시입니다. 애플리케이션과 LLM 제공자(현재 Anthropic) 사이에 위치하여, 아웃바운드 시 민감 데이터를 가명 처리하고 인바운드 시 복원합니다. FastAPI + httpx로 구축되었습니다.
 ashrafzaryouh/cve-2026-25769
CVE-2026-25769에 대한 권고 및 탐지 노트로, 워커에서 마스터로의 루트 RCE를 가능하게 하는 Wazuh 클러스터 모드의 안전하지 않은 역직렬화 취약점에 대한 완화 방안과 헌팅 로직을 다룹니다.
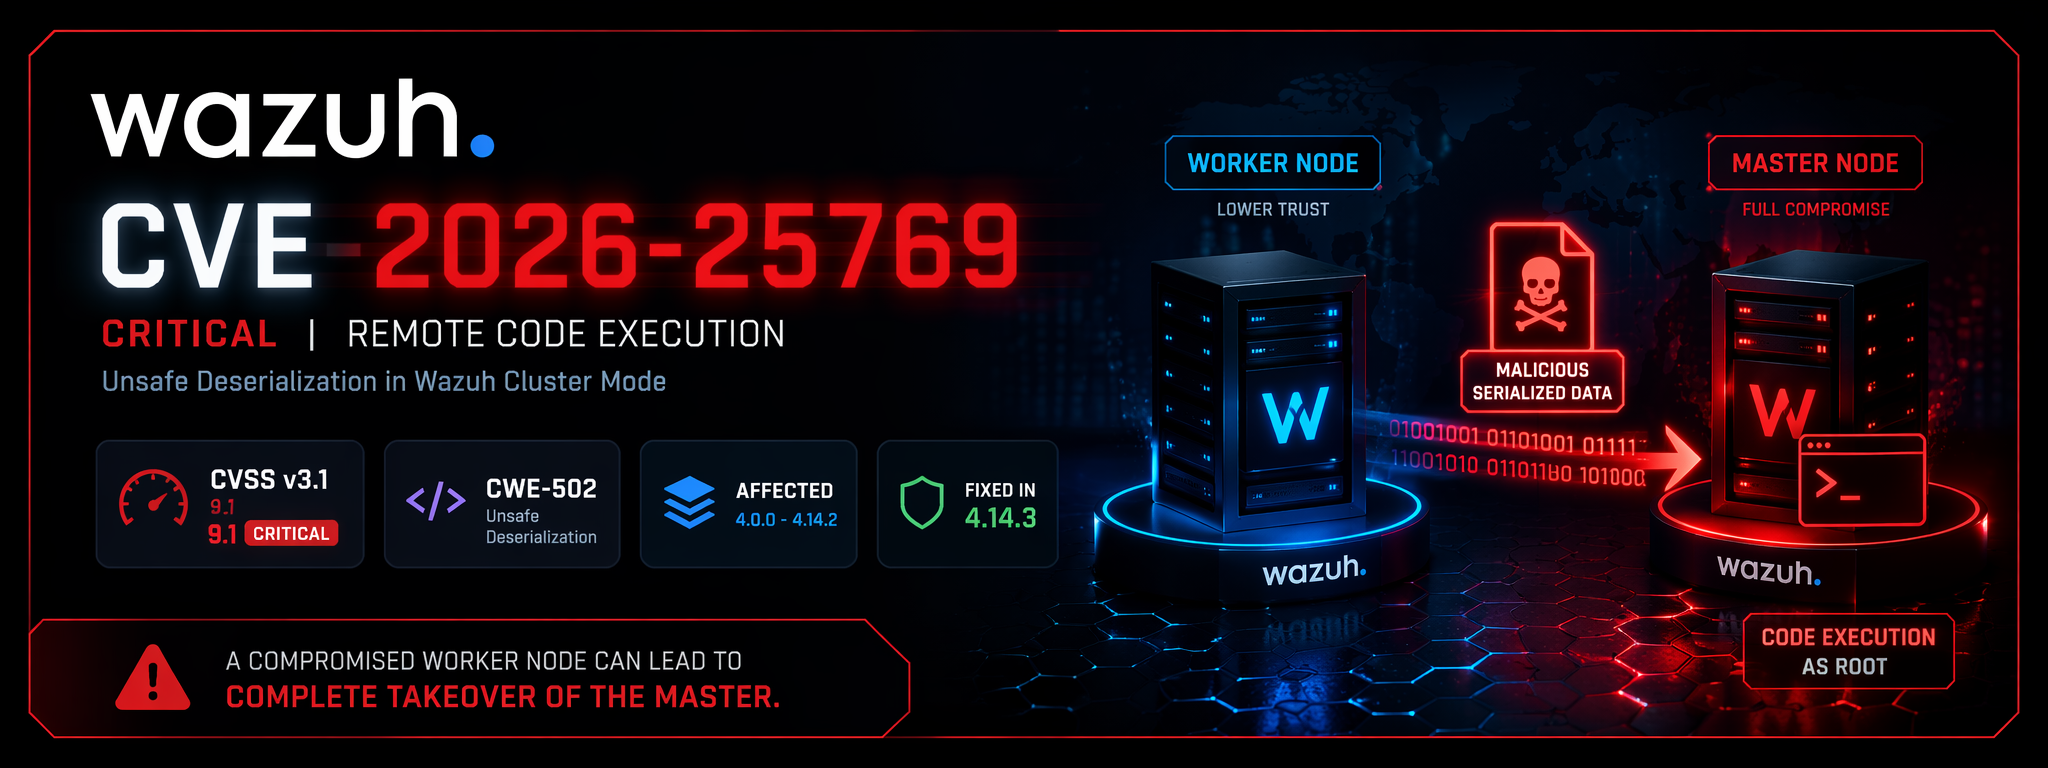 0xblackash/cve-2026-25769
CVE-2026-25769
 cybergabisoft/depalert
DepAlert는 CI/CD 파이프라인을 위한 오픈소스 보안 게이트입니다. SBOM을 악성코드 인텔리전스 데이터와 분석하여 빌드에 알려진 악성 패키지가 포함되어 있는지 신속하게 알려줍니다.
 infostealers-stats/credential-and-breach-monitoring
이 저장소는 침해 인텔리전스, 다크 웹 모니터링 및 신원 노출 서비스에 대한 실용적인 비교를 제공하며, 실제 보안 워크플로우에서 중요한 요소인 코퍼스 깊이, 인포스틸러 로그 범위, API 가용성, 세션 토큰/쿠키 모니터링 및 벤더 포지셔닝에 중점을 둡니다.
 tomjwxf/scopeblind-gateway
MCP 서버용 보안 게이트웨이로, 도구별 정책 시행, Ed25519 서명 감사 영수증, 섀도우 모드 로깅을 제공합니다. AI 에이전트 접근 제어를 위해 Cedar, OPA, Cerbos 외부 정책 엔진을 지원합니다.
 t3ft3lb/2026-100daysofyara
100일 동안 매일 하나의 YARA 규칙을 작성하고 공유하기
 scythe-io/purple-team-exercise-framework
# 퍼플 팀 훈련 프레임워크
 vnchk1/sec_review_cve-2024-3094
보안 검토 취약점 CVE-2024-3094 오픈 소스
 falconforceteam/falconhound
블루 팀을 위한 자동 BloodHound 그래프 업데이트 도구입니다. SIEM의 실시간 세션, 그룹 및 CVE 데이터를 통해 AD 공격 경로를 강화하여 지속적인 모니터링 및 경고를 가능하게 합니다.
 cronup/malware-iocs
악성코드 침해 지표(IOC)를 수집하고 정리하여 신속한 위협 탐지, 사고 대응 및 조치 가능한 인텔리전스 공유를 지원합니다.
 aquibpro/forensix-studio
포렌식 인텔리전스 플랫폼으로, 파일을 분석하고 위협 지표를 상호 연관시키며, 행동을 MITRE ATT&CK에 매핑하고 실행 가능한 보안 인사이트를 생성합니다.
 ashrafzaryouh/cve-2026-34197
CVE-2026-34197에 대한 보안 권고문으로, Apache ActiveMQ Jolokia MBeans의 인증된 RCE 취약점에 대해 근본 원인 분석, 영향을 받는 버전, 완화 방안, SIEM 탐지 쿼리를 제공합니다.
 0xblackash/cve-2026-34197
CVE-2026-34197








