
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 lascc/dfirhub
Windows 포렌식 아티팩트를 검색하고, 각 아티팩트가 디스크의 어디에 위치하는지 확인하며, 이를 수집할 KAPE 명령을 복사합니다. 또한 수집 스크립트를 생성하고 브라우저에서 Sigma 규칙을 변환합니다.
 oyesanyf/oshoosiclaw
링-0 Windows 드라이버와 Linux eBPF 사전 실행 차단, YARA 탐지, MITRE ATT&CK 매핑, P2P 메시 위협 공유를 결합한 자율 Rust 엔드포인트 보안 에이전트.
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 mceeomoba/apex-kev-change-desk
오프라인 CISA KEV 스냅샷 비교를 통한 필드 수준 변경 검토. 무료 프로토타입이며 보안 평가가 아님. AI 지원 개발.
 gmh5225/malwaredb
암호로 보호된 ZIP 아카이브에 담긴 961개 멀웨어 패밀리(1.36 GB)의 선별된 컬렉션으로, 분석 및 연구를 위해 패밀리와 유형별로 정리되어 있습니다.
 rorywag/hayabusa-bulk-runner
여러 호스트의 트리아지 수집 폴더 전체에 걸쳐 Hayabusa를 호스트당 한 번씩 일괄 실행하고, 호스트별 보고서와 호스트 간 트리아지 대시보드를 생성합니다
 perplexityai/numbat
엔드포인트에서의 AI 에이전트 활동에 대한 가시성, 온디바이스 탐지, 선택적 사전 차단, 포렌식 재구성을 제공합니다.
 dogucyber/ankosint
Python 기반 OSINT 도구로, 공개 출처에서 공개적으로 이용 가능한 데이터를 수집·분석하여 위협 인텔리전스, 취약점 연구, 조사를 지원합니다.
 cognis-digital/c2detect
C2 서버 핑거프린터 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Wazuh SIEM/XDR 홈 랩 실습: OVA 배포, 에이전트 등록, 파일 무결성 모니터링, VirusTotal 악성코드 탐지, MITRE ATT&CK 위협 헌팅을 다룹니다.
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT의 전체 정적 및 메모리 분석: Go 에이전트 아키텍처, HTTP/2 + WebSocket C2, 반사적 DLL 인젝션, 브라우저 키로깅, 그리고 IOC. 실습 중심의 악성코드 리버스 엔지니어링 워크스루.
 cohesity/secadvisory
Cohesity 제품 취약점을 문서화한 벤더 보안 권고 저장소로, CVE-2019-11242 vCenter TLS 인증서 검증 결함, 영향 및 해결 지침을 포함합니다.
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
CVE-2017-0199를 악용하는 악성 DOCX에 대한 블루팀 분석으로, 샌드박스 폭발 실행, 네트워크 포렌식, IOC 추출, MITRE ATT&CK 매핑, Sigma/Suricata 탐지 규칙을 다룹니다.
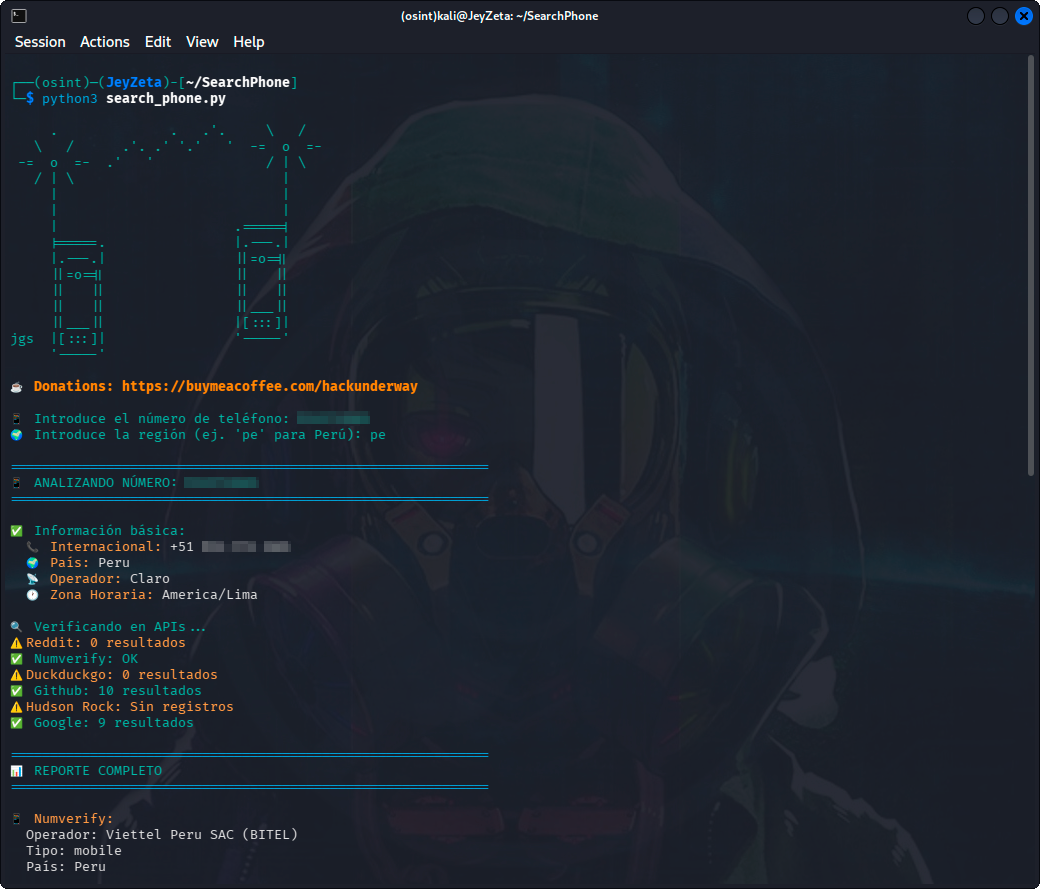 hackunderway/searchphone
전화번호 OSINT 툴킷으로, 다중 API 검색(Google, GitHub, Numverify, Reddit, DuckDuckGo), Hudson Rock 인포스틸러 인텔리전스, 자동 보고서 생성을 지원합니다.
 cisagov/kev-data
CISA의 알려진 악용 취약점(KEV) 카탈로그를 JSON 스키마와 함께 CSV 및 JSON으로 미러링하여 KEV 업데이트에 대한 프로그래밍 방식 접근과 커밋 기록 추적을 가능하게 합니다.
 treeai-lab/awesome-rag-security
검색 증강 생성 보안에 관한 연구 논문 큐레이션 컬렉션으로, 지식 오염, 검색 조작, 컨텍스트 악용, 방어를 아우르는 SLOT 분류 체계에 따라 구성되어 있습니다.
 slowmist/knowledge-base
스마트 컨트랙트, 암호학, AI 보안 주제를 다루는 블록체인 보안 연구, 감사 보고서, 가이드 및 번역의 선별된 지식 베이스.







