
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 kunai-project/kunai
eBPF 기반의 Linux 보안 모니터 및 위협 헌터로, 시간 순서대로 정렬되고 컨테이너를 인식하는 이벤트를 제공하며, 인시던트 대응 및 포렌식 분석을 위한 온호스트 상관관계를 지원합니다.
 invictus-ir/alfa
Google Workspace 감사 로그를 위한 자동 포렌식 분석 도구입니다. 모든 로그 유형을 수집하고 이벤트를 MITRE ATT&CK Cloud Framework에 매핑하며 통계적 점수화를 통해 킬 체인을 식별합니다.
 mrwadams/attackgen
AttackGen은 대규모 언어 모델의 강력한 기능과 포괄적인 MITRE ATT&CK 프레임워크를 활용하는 사이버 보안 침해 대응 테스트 도구입니다. 이 도구는 사용자가 선택한 위협 행위자 그룹과 조직의 세부 정보를 기반으로 맞춤형 침해 대응 시나리오를 생성합니다.
 retrospected/purplekeep
Azure 파이프라인을 제공하여 인프라를 구축하고 Atomic 테스트를 실행합니다.
 xaitax/sploitscan
CVE 세부 정보, 익스플로잇 데이터베이스 및 EPSS 점수를 집계하고 AI 위험 평가 및 취약점 스캐너 가져오기를 통해 우선 순위가 지정된 패치를 제공합니다.
 mfmokbel/crawlector
Crawlector는 악성 객체를 검사하기 위해 웹사이트를 스캔하도록 설계된 위협 헌팅 프레임워크입니다.
 guibacellar/tex
연구자 및 조사관을 위한 텔레그램 인텔리전스 수집 도구입니다. OCR, Elasticsearch 통합, 위협 모니터링을 위한 자동 알림 기능을 갖추고 그룹, 메시지, 미디어 및 사용자 데이터를 스크래핑합니다.
 password123456/cve-collector
자동화된 CVE 수집기로서, cvedetails.com을 크롤링하고, CVSS ≥ 6인 취약점에 대해 HTML을 파싱하며, 결과를 구분자 기반 파일 데이터베이스에 저장하여 위협 인텔리전스 피드에 제공합니다.
 arpsyndicate/puncia
Panthera(P.)uncia - Subdomain Center 및 Exploit Observer를 위한 공식 CLI 유틸리티.
 google/osv.dev
오픈 소스 취약점 데이터베이스 및 분류 서비스.
 tenzir/tenzir
보안 원격 측정 데이터를 대규모로 수집, 파싱, 정규화, 집계, 저장, 쿼리 및 라우팅하여 파이프라인 기반 데이터 흐름을 통해 위협 탐지 및 사고 대응에 활용합니다.

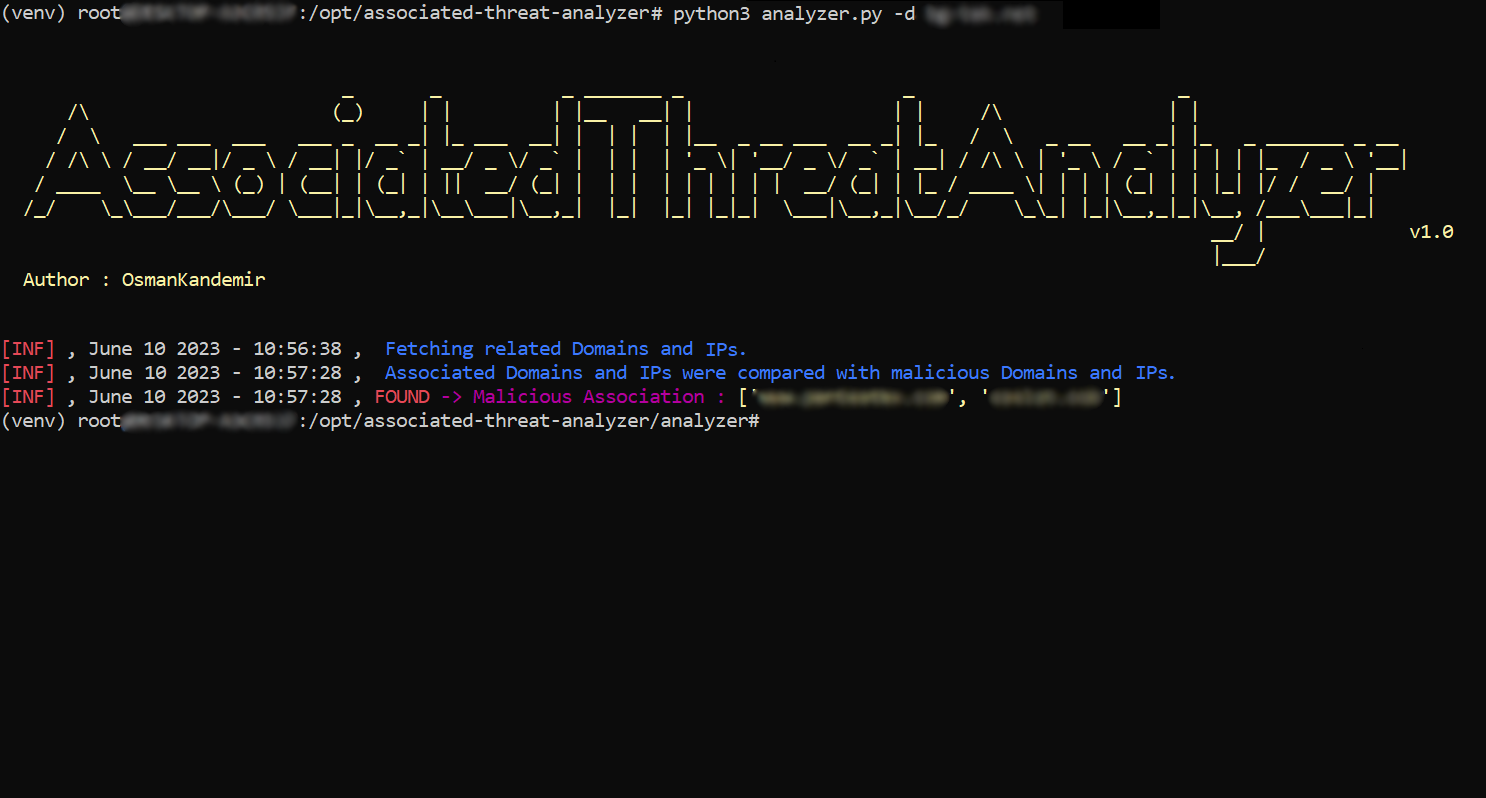 osmankandemir/associated-threat-analyzer
웹 애플리케이션과 관련된 악성 IPv4 주소 및 도메인 이름을 로컬 위협 인텔리전스 목록의 알려진 악성 지표와 비교하여 탐지합니다.
 letsdefend/awesome-soc-analyst
SOC Analyst 및 SOC Analyst 지망생을 위한 유용한 자료
 yousseflahouifi/moniorg
Certificate Transparency 로그를 활용하여 조직의 새로 발급된 도메인을 발견하고 추적하는 수동적 도메인 모니터링 도구로, Slack 알림을 지원합니다.
 sh1n0g1/z9
이벤트 로그에서 PowerShell 기반 악성코드 아티팩트를 탐지하고, PowerShell 스크립트에 대한 정적 분석을 수행하여 악성 활동을 식별합니다.
 iamthefrogy/frogy2.0
Orbis는 전체 스펙트럼 자동화된 외부 공격 표면 인텔리전스 툴킷입니다.
 dev-lu/osint_toolkit
사이버 보안 분석가를 위한 오픈 소스 플랫폼으로, 위협 인텔리전스 및 탐지 엔지니어링을 위한 다양한 기능을 제공합니다.







