 xaitax/sploitscan
CVE 세부 정보, 익스플로잇 데이터베이스 및 EPSS 점수를 집계하고 AI 위험 평가 및 취약점 스캐너 가져오기를 통해 우선 순위가 지정된 패치를 제공합니다.

SploitScan은 알려진 취약점에 대한 익스플로잇과 각각의 악용 가능성을 식별하는 과정을 간소화하기 위해 설계된 강력하고 사용자 친화적인 도구입니다. 사이버 보안 전문가가 알려진 익스플로잇과 테스트된 익스플로잇을 신속하게 식별하고 적용할 수 있도록 지원합니다. 특히 보안 조치를 강화하거나 새로운 위협에 대비한 강력한 탐지 전략을 개발하려는 전문가에게 유용합니다.
CVE 정보 검색
취약점에 대한 상세 정보를 검색합니다.
EPSS 통합
익스플로잇 예측 점수 시스템(EPSS) 데이터를 사용하여 악용 가능성을 확인합니다.
공개 익스플로잇 집계
공개적으로 이용 가능한 익스플로잇 데이터를 수집하여 각 취약점의 맥락을 이해하는 데 도움을 줍니다.
CISA KEV 통합
취약점이 CISA의 알려진 악용 취약점(KEV) 목록에 있는지 빠르게 확인합니다.
AI 기반 위험 평가
여러 AI 제공업체(OpenAI ChatGPT, Google Gemini, Grok AI, DeepSeek)를 사용하여 잠재적 위험을 설명하고 완화 방안을 제시하는 위험 평가를 받습니다.
HackerOne 보고서
해당 취약점이 HackerOne 버그 바운티 보고서에 포함되었는지 확인하고 기본 순위 및 심각도 정보를 제공합니다.
패치 우선순위 시스템
CVSS, EPSS 및 사용 가능한 익스플로잇 정보를 기반으로 패치를 위한 간단한 우선순위 등급을 제공합니다.
다중 CVE 지원 및 내보내기 옵션
여러 CVE를 동시에 처리하고 결과를 HTML, JSON 또는 CSV 형식으로 내보낼 수 있습니다.
취약점 스캐너 가져오기
Nessus, Nexpose, OpenVAS, Docker 등의 취약점 스캐너에서 스캔 결과를 가져와 알려진 익스플로잇을 직접 검색할 수 있습니다. 이제 --input-dir을 사용한 디렉터리 기반 가져오기를 지원하여 여러 보고서를 일괄 처리할 수 있습니다.
세분화된 메서드 선택
실행할 특정 데이터 검색 메서드(CISA, EPSS, HackerOne, AI 등)를 선택하여 필요한 정보만 얻을 수 있습니다.
로컬 CVE 데이터베이스 업데이트 및 복제
CVE 목록 V5 저장소의 로컬 사본을 유지 관리합니다. 이를 통해 전체 CVE 데이터를 로컬 기계에 업데이트하여 오프라인 사용 및 검색이 가능합니다.
키워드 기반 CVE 소스 검색
로컬 데이터베이스와 CISA, Nuclei Templates 같은 원격 소스에서 키워드(예: "Apple")로 CVE를 검색합니다.
간소화된 출력을 위한 빠른 모드
빠른 모드를 사용하여 기본 CVE 정보만 표시하고 추가 조회를 건너뛰어 더 빠른 결과를 얻을 수 있습니다.
사용자 친화적 인터페이스
모든 정보를 읽기 쉬운 형식으로 제공하는 명확하고 직관적인 인터페이스를 제공합니다.
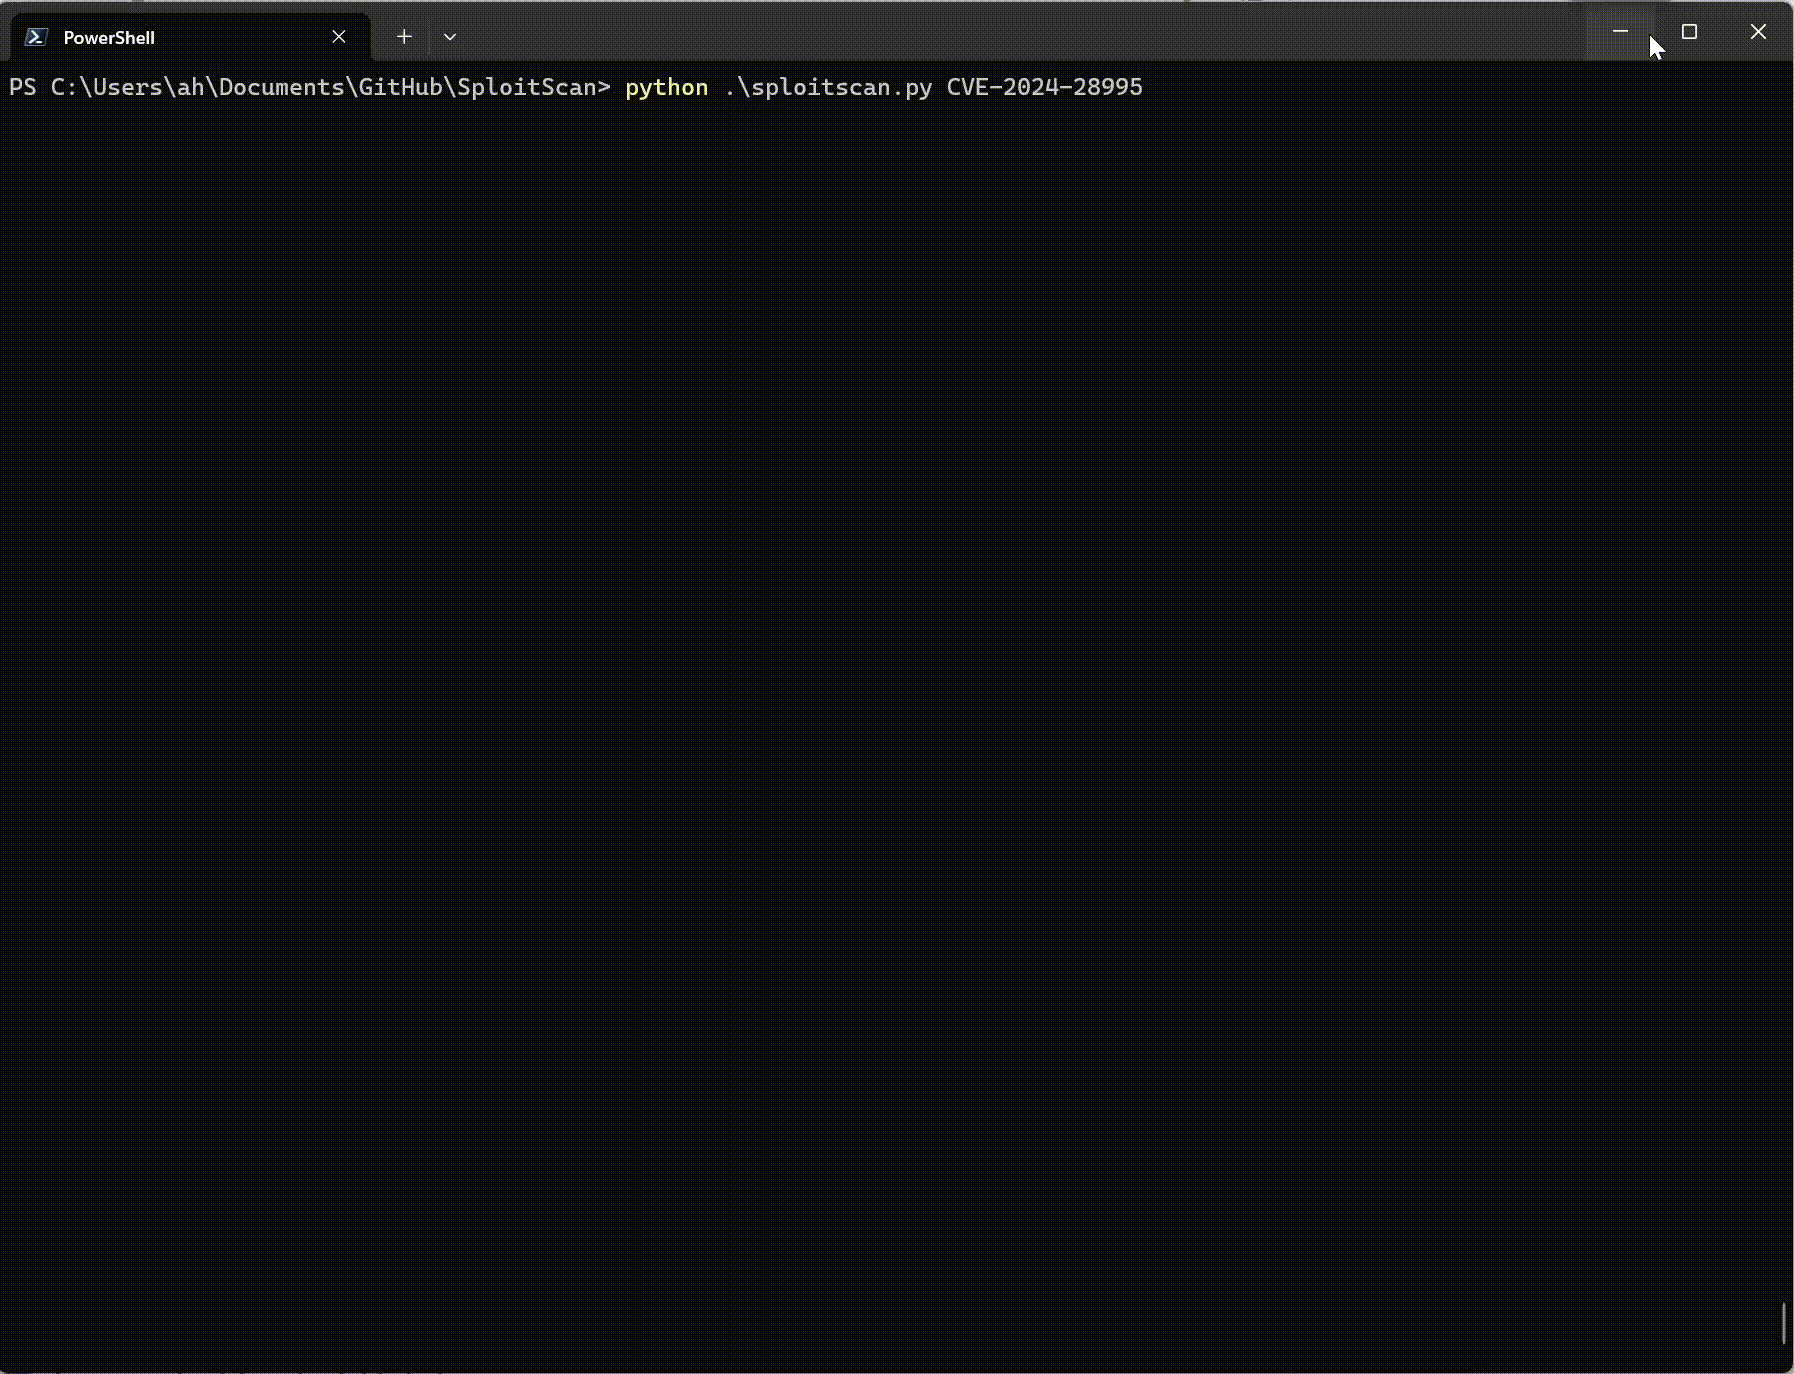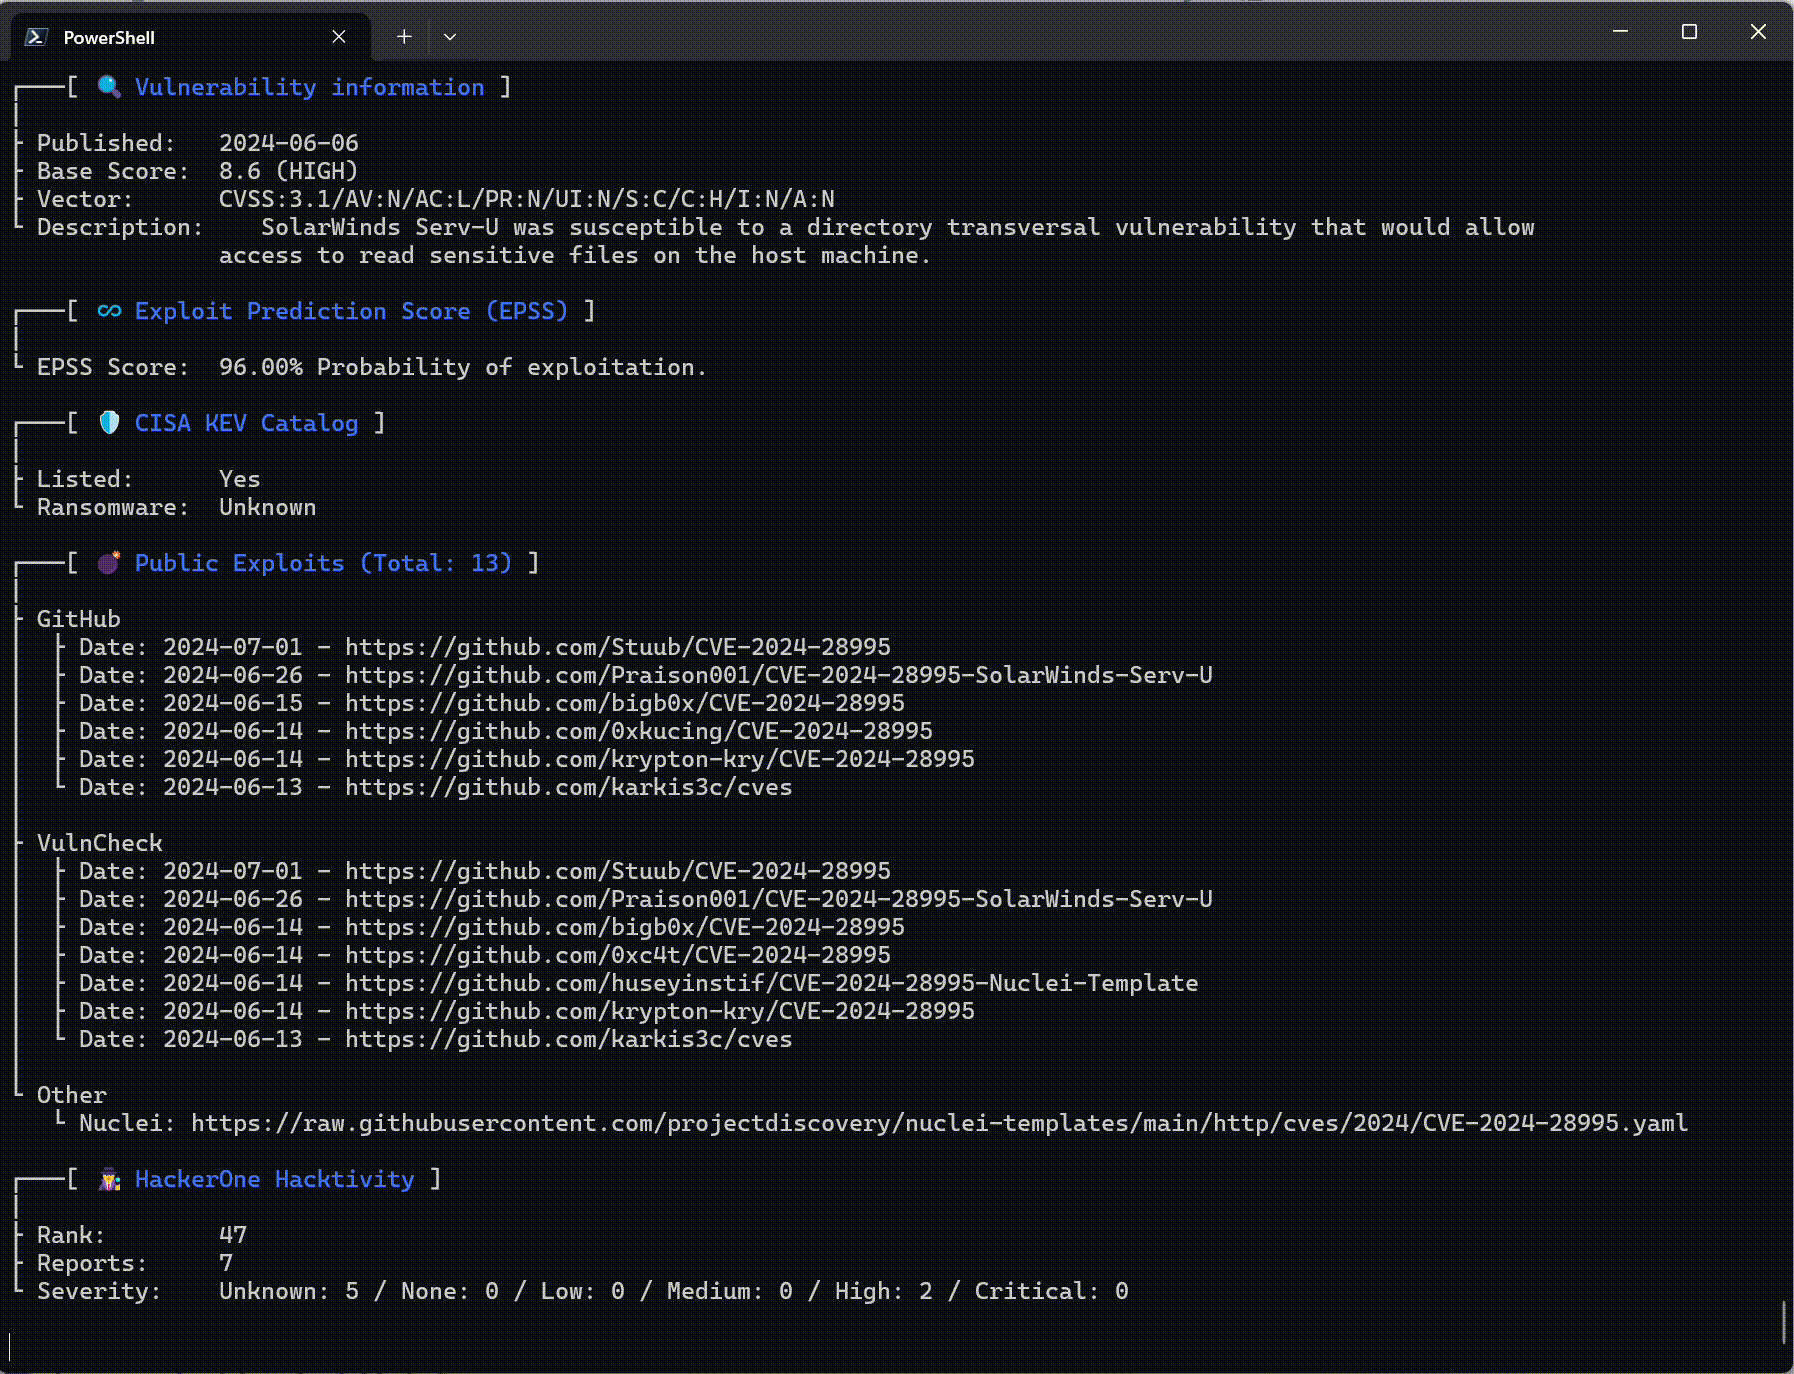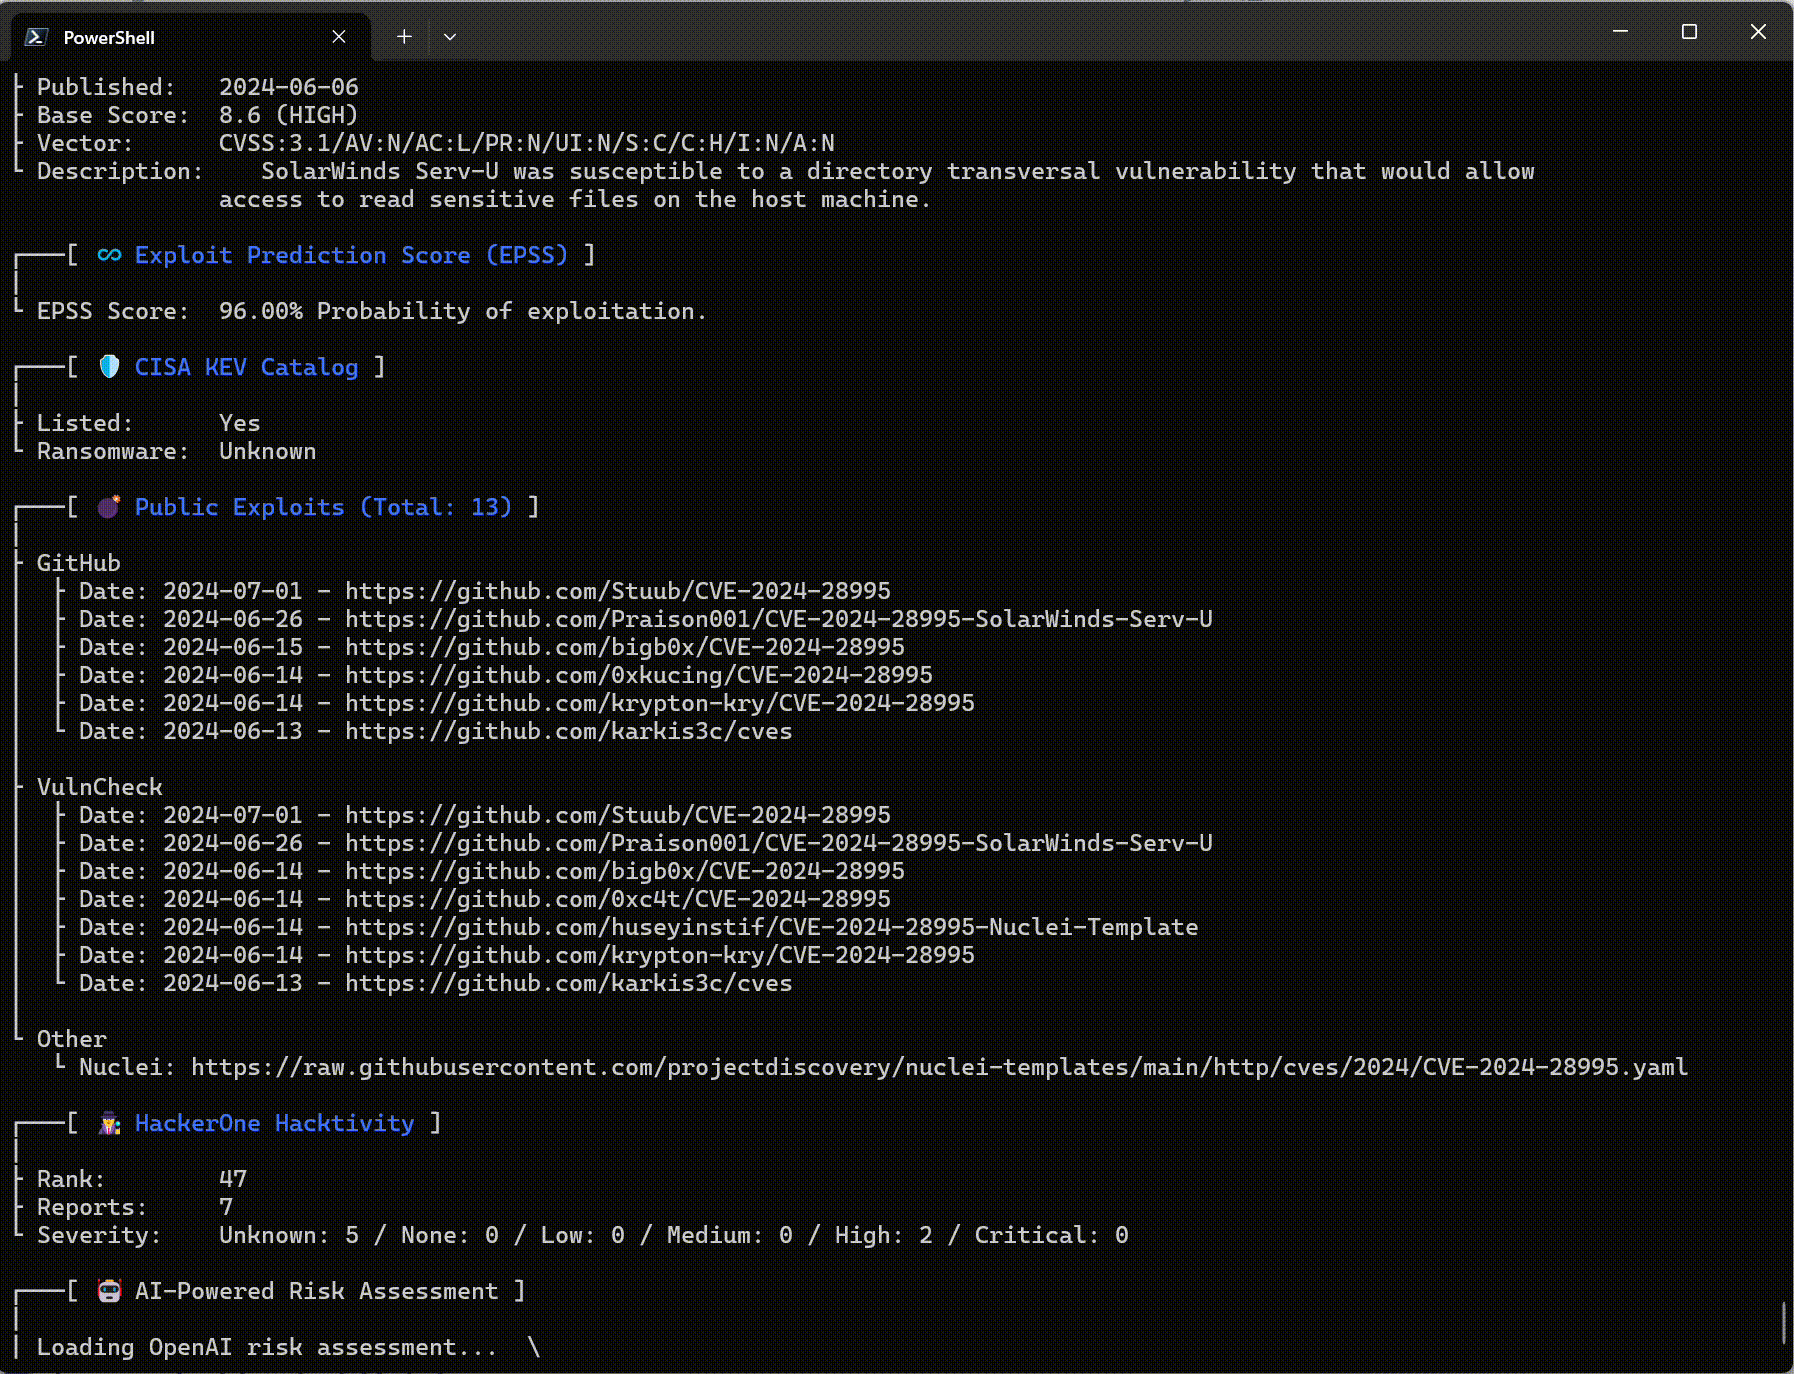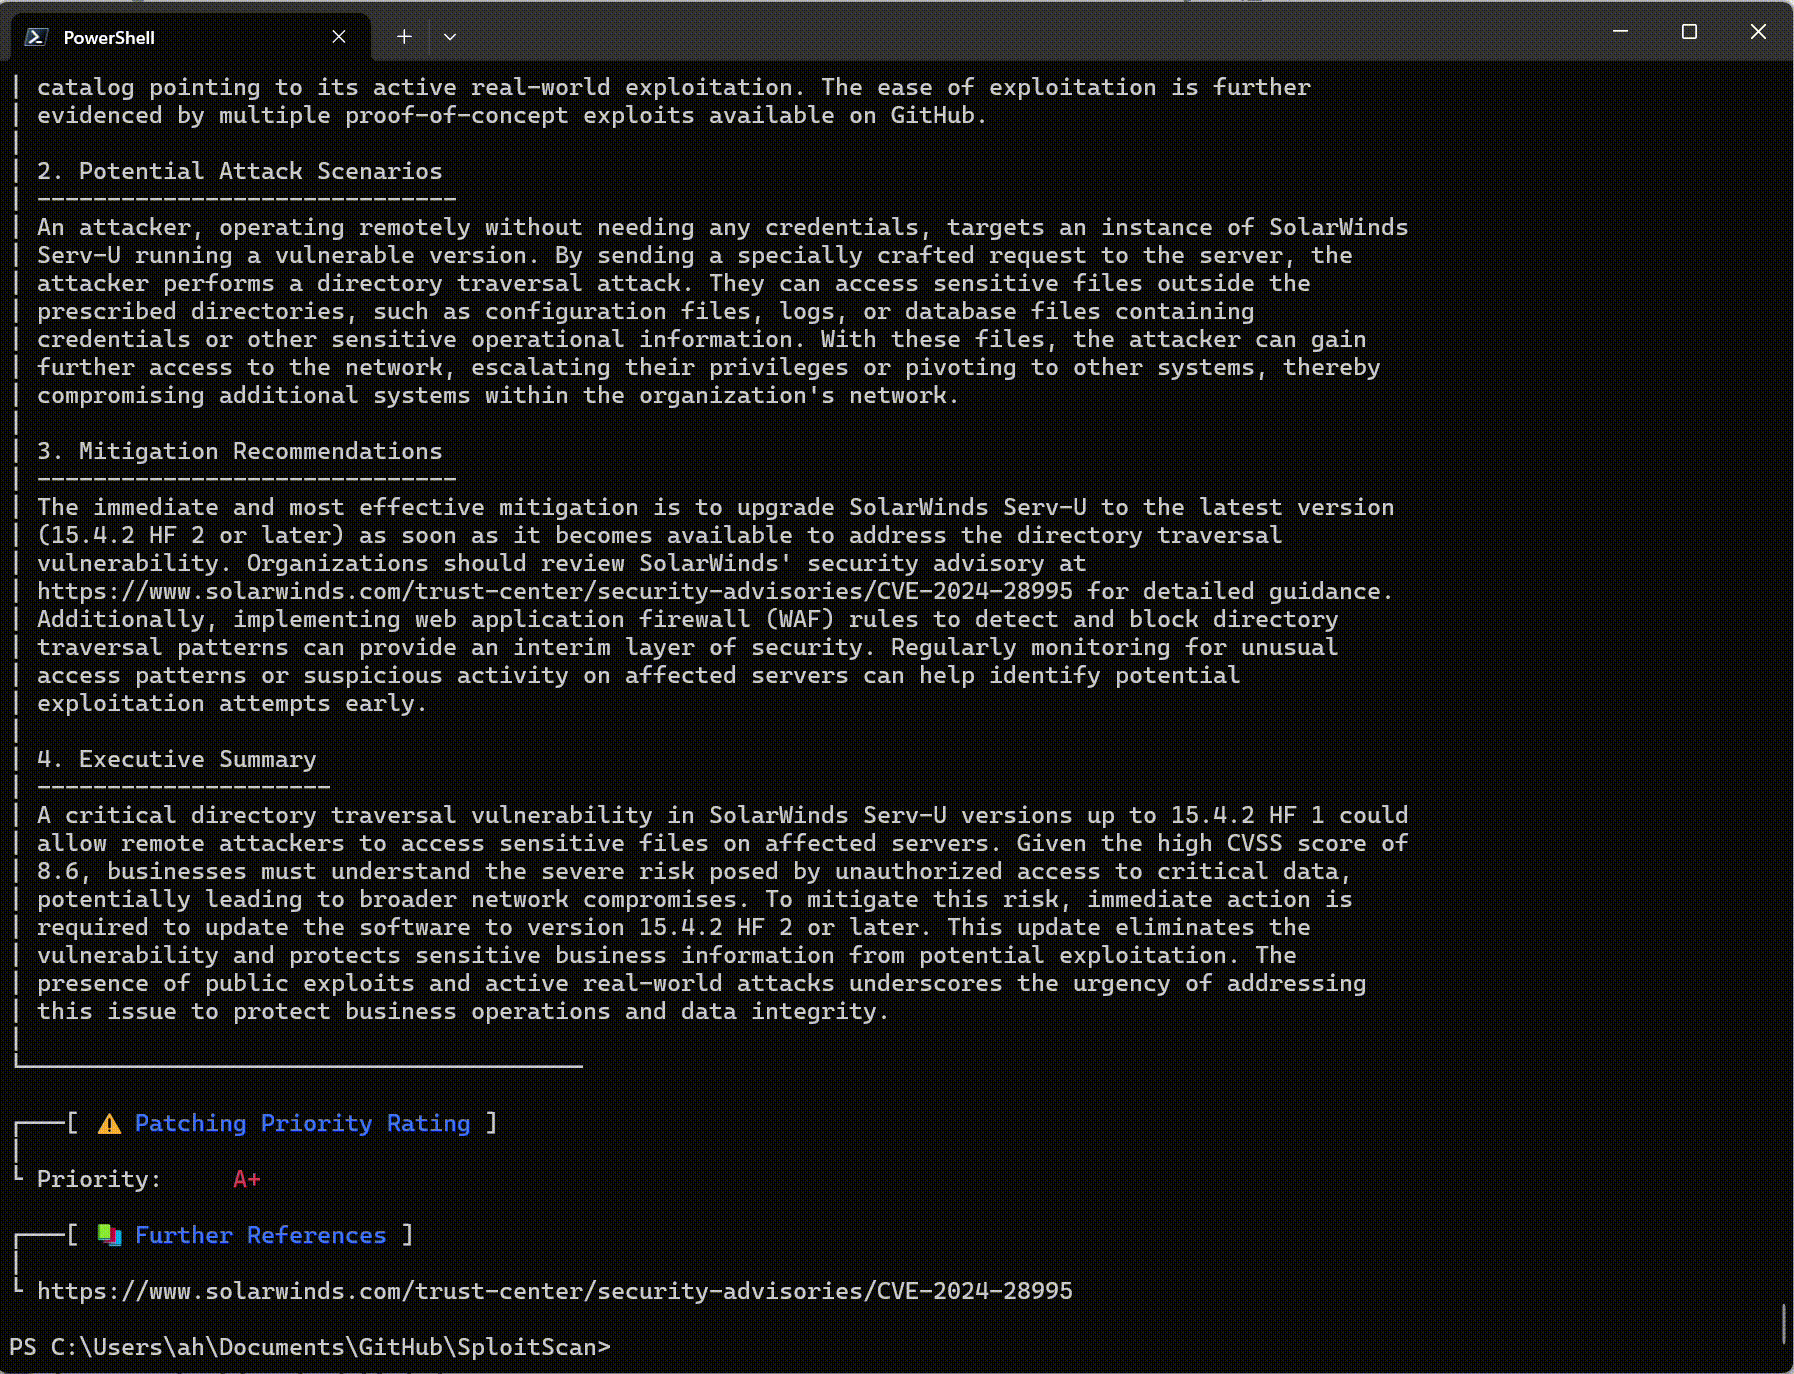
git clone https://github.com/xaitax/SploitScan.git cd sploitscan pip install -r requirements.txt
### pip```shell
pip install --user sploitscan
apt install sploitscan
### API 키 획득

- **VulnCheck**: [VulnCheck](https://vulncheck.com/)에서 무료 계정을 등록하여 API 키를 받으세요.
- **OpenAI**: [OpenAI](https://platform.openai.com/signup/)에서 계정을 만들고 API 키를 받으세요.
- **Google Gemini**: [Google AI Studio](https://aistudio.google.com/app/apikey)에서 계정을 만들고 API 키를 받으세요.
- **xAI Grok**: [xAI](https://x.ai/api)에서 계정을 만들고 API 키를 받으세요.
- **DeepSeek**: [DeepSeek](https://platform.deepseek.com/api_keys)에서 계정을 만들고 API 키를 받으세요.

### 설정 파일

SploitScan은 기본적으로 여러 위치에서 `config.json`을 검색합니다. 발견된 첫 번째 유효한 파일을 다음 순서로 로드합니다:

1. **`--config` 또는 `-c`로 전달된 사용자 지정 경로**
2. **환경 변수**: `SPLOITSCAN_CONFIG_PATH`
3. **로컬 및 표준 설정 파일 위치**:
   - 현재 작업 디렉터리
   - `~/.sploitscan/config.json`
   - `~/.config/sploitscan/config.json`
   - `~/Library/Application Support/sploitscan/config.json` (macOS)
   - `%APPDATA%/sploitscan/config.json` (Windows)
   - `/etc/sploitscan/config.json`

> **참고**: 하나의 파일만 로드됩니다 — 위 순서에서 처음 발견된 파일입니다. `config.json`을 이 경로들 중 아무 곳에나 배치할 수 있습니다.

일반적인 `config.json`은 다음과 같습니다:```json
{
    "vulncheck_api_key": "",
    "openai_api_key": "",
    "google_ai_api_key": "",
    "grok_api_key": "",
    "deepseek_api_key": ""
}
$ python .\sploitscan.py -h
███████╗██████╗ ██╗ ██████╗ ██╗████████╗███████╗ ██████╗ █████╗ ███╗ ██╗ ██╔════╝██╔══██╗██║ ██╔═══██╗██║╚══██╔══╝██╔════╝██╔════╝██╔══██╗████╗ ██║ ███████╗██████╔╝██║ ██║ ██║██║ ██║ ███████╗██║ ███████║██╔██╗ ██║ ╚════██║██╔═══╝ ██║ ██║ ██║██║ ██║ ╚════██║██║ ██╔══██║██║╚██╗██║ ███████║██║ ███████╗╚██████╔╝██║ ██║ ███████║╚██████╗██║ ██║██║ ╚████║ ╚══════╝╚═╝ ╚══════╝ ╚═════╝ ╚═╝ ╚═╝ ╚══════╝ ╚═════╝╚═╝ ╚═╝╚═╝ ╚═══╝ v0.14.0 / Alexander Hagenah / @xaitax / [email protected]
usage: sploitscan.py [-h] [-e {json,csv,html}] [-t {nessus,nexpose,openvas,docker}] [--ai {openai,google,grok,deepseek}] [-k KEYWORDS [KEYWORDS ...]] [-local] [-f] [-m METHODS] [-i IMPORT_FILE] [-c CONFIG] [-d] [cve_ids ...]
SploitScan: Retrieve and display vulnerability and exploit data for specified CVE ID(s).
positional arguments: cve_ids Enter one or more CVE IDs (e.g., CVE-YYYY-NNNNN). This is optional if an import file is provided via -i.
options: -h, --help show this help message and exit -e {json,csv,html}, --export {json,csv,html} Export the results in the specified format ('json', 'csv', or 'html'). -t {nessus,nexpose,openvas,docker}, --type {nessus,nexpose,openvas,docker} Specify the type of the import file ('nessus', 'nexpose', 'openvas', or 'docker'). --ai {openai,google,grok,deepseek} Select the AI provider for risk assessment (e.g., 'openai', 'google', 'grok', or 'deepseek'). -k KEYWORDS [KEYWORDS ...], --keywords KEYWORDS [KEYWORDS ...] Search for CVEs related to specific keywords (e.g., product name). -local, --local-database Download the cvelistV5 repository into the local directory. Use the local database over online research if available. -f, --fast-mode Enable fast mode: only display basic CVE information without fetching additional exploits or data. -m METHODS, --methods METHODS Specify which methods to run, separated by commas (e.g., 'cisa,epss,hackerone,ai,prio,references'). -i IMPORT_FILE, --import-file IMPORT_FILE Path to an import file. When provided, positional CVE IDs can be omitted. The file should be a plain text list with one CVE per line. --input-dir INPUT_DIR Path to a directory containing vulnerability reports to scan for CVE IDs. -c CONFIG, --config CONFIG Path to a custom configuration file. -d, --debug Enable debug output.
### 단일 CVE 쿼리```bash
sploitscan CVE-2024-1709
sploitscan CVE-2024-1709 CVE-2024-21413
### 로컬 CVE 데이터베이스 업데이트

이제 `--local` 옵션을 사용하여 전체 CVE 목록 V5 저장소를 로컬에서 업데이트(또는 초기 클론)할 수 있습니다. 이 저장소의 크기가 수 GB에 달하므로 다운로드에 시간이 걸릴 수 있습니다. 예를 들어:```bash
sploitscan -local

███████╗██████╗ ██╗      ██████╗ ██╗████████╗███████╗ ██████╗ █████╗ ███╗   ██╗
██╔════╝██╔══██╗██║     ██╔═══██╗██║╚══██╔══╝██╔════╝██╔════╝██╔══██╗████╗  ██║
███████╗██████╔╝██║     ██║   ██║██║   ██║   ███████╗██║     ███████║██╔██╗ ██║
╚════██║██╔═══╝ ██║     ██║   ██║██║   ██║   ╚════██║██║     ██╔══██║██║╚██╗██║
███████║██║     ███████╗╚██████╔╝██║   ██║   ███████║╚██████╗██║  ██║██║ ╚████║
╚══════╝╚═╝     ╚══════╝ ╚═════╝ ╚═╝   ╚═╝   ╚══════╝ ╚═════╝╚═╝  ╚═╝╚═╝  ╚═══╝
v0.14.0 / Alexander Hagenah / @xaitax / [email protected]