
 mrwadams/attackgen
AttackGen은 대규모 언어 모델의 강력한 기능과 포괄적인 MITRE ATT&CK 프레임워크를 활용하는 사이버 보안 침해 대응 테스트 도구입니다. 이 도구는 사용자가 선택한 위협 행위자 그룹과 조직의 세부 정보를 기반으로 맞춤형 침해 대응 시나리오를 생성합니다.

AttackGen은 대규모 언어 모델의 성능과 포괄적인 MITRE ATT&CK 및 ATLAS 프레임워크를 활용하는 사이버보안 사고 대응 테스트 도구입니다. 이 도구는 사용자가 선택한 위협 행위자 그룹, AI 공격 사례 연구, 그리고 조직의 세부 정보를 기반으로 맞춤형 사고 대응 시나리오를 생성합니다.
AttackGen이 유용하다고 생각하신다면, GitHub에서 저장소에 별을 눌러주시기 바랍니다. 이는 더 많은 사람들이 이 도구를 발견하는 데 도움이 됩니다. 여러분의 지원에 크게 감사드립니다! ⭐
_detection.md 파일로 다운로드할 수 있습니다.attackgen-mcp)와, 해당 출력을 진행자 준비 완료된 탁상 훈련으로 전환하기 위한 attackgen-tabletop Agent Skill.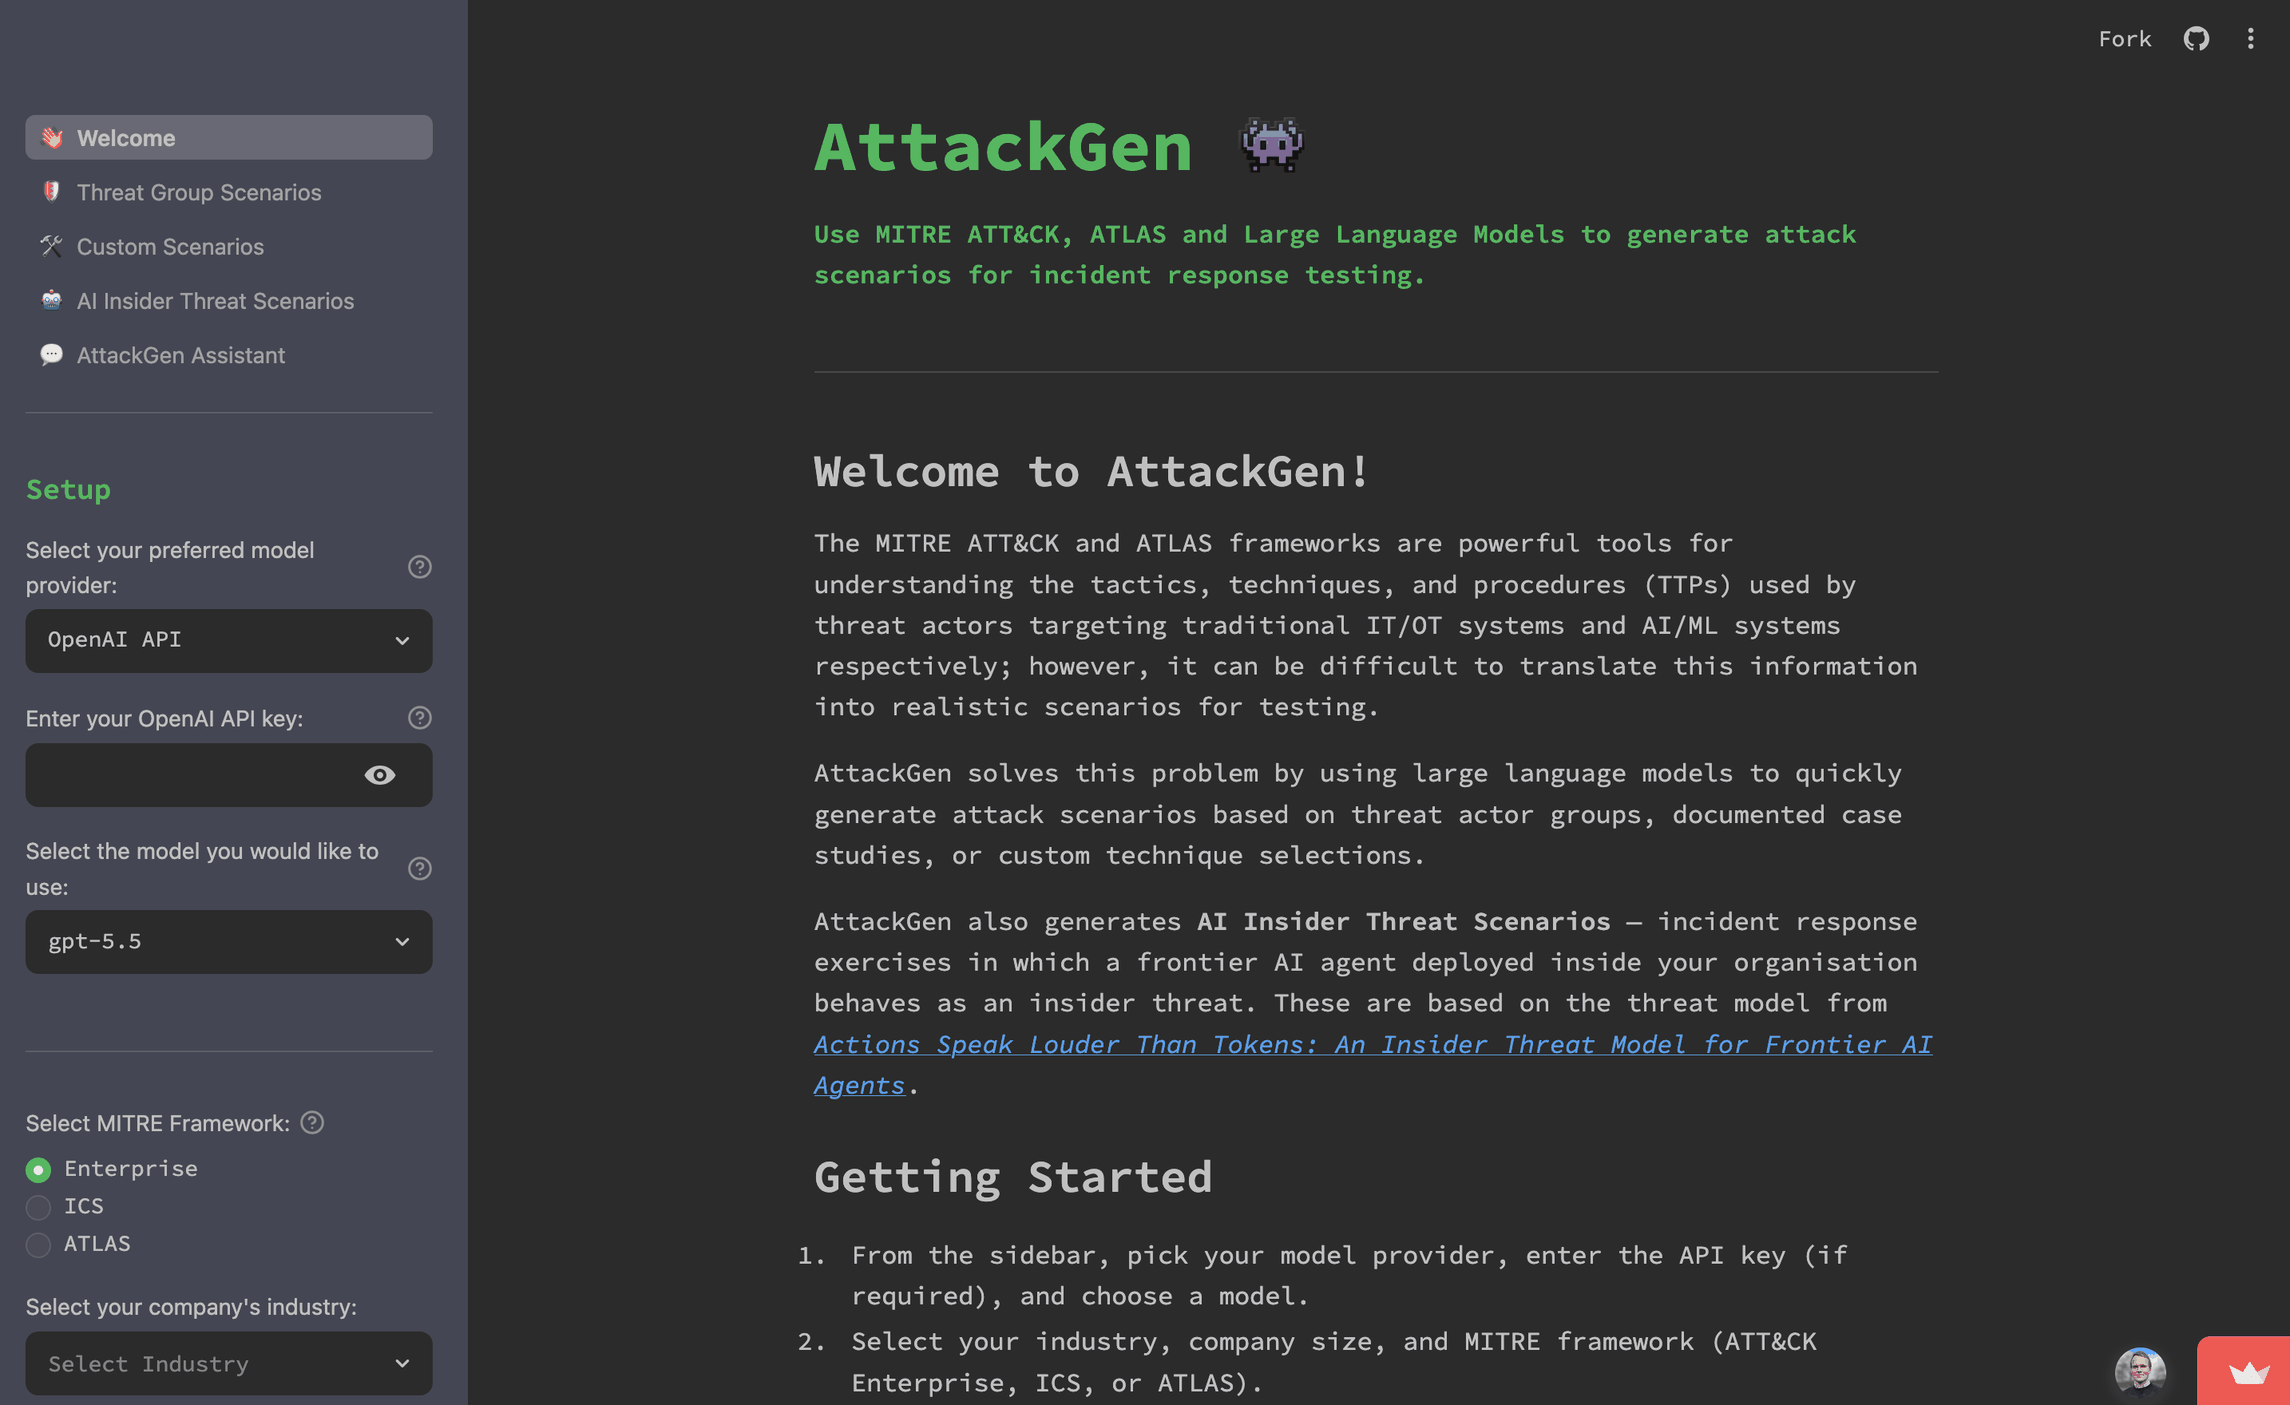
| 새로운 기능 | 유용한 이유 |
|---|---|
| 다운로드에 Assistant 개선 사항 적용 | - 변경 사항이 파일에 반영됨: Assistant의 채팅은 이전에는 대화만 다듬었기 때문에 시나리오와 Detection & Response 다운로드는 절대 변경되지 않았습니다. 새로운 Apply changes to downloads 버튼은 대화로부터 이들을 다시 작성하며, 완전히 수정된 문서를 반환하는 전용 모델 호출을 사용합니다. Scenario + Detection & Response 모드에서는 둘 다 수정하며, 각각에 상대방의 현재 텍스트를 제공하여 서로 정렬된 상태를 유지합니다. - 참조 섹션은 정확하게 유지됨: Detection & Response 적용은 내러티브만 다시 작성합니다. ATT&CK 데이터에서 도출된 결정론적 탐지 및 완화 참조는 바이트 단위 그대로 유지됩니다. Navigator 레이어는 재생성되지 않으며 원래 시나리오의 기법을 반영한다는 캡션이 표시됩니다. - 안심하고 시도 가능: 모델의 빈 응답은 변경 없이 거부됩니다. 시나리오 페이지와 Assistant 모두 개선된 결과에 마지막 적용 시간을 캡션으로 표시하며, Revert to original은 시나리오와 내러티브를 함께 복원합니다. - 편집하는 곳에서 다운로드: Assistant는 이제 시나리오 페이지와 동일한 Download Scenario 및 Download Detection & Response 버튼을 제공합니다. - 시나리오당 하나의 대화: 각 채팅은 그것이 다루는 시나리오에 속하므로, 새로 생성된 시나리오는 새로운 대화를 시작하며, 적용 후에도 전체 기록이 계속 표시됩니다. |
| 안내형의 복원력 있는 시나리오 워크플로 | - 클릭 전 준비 상태 확인: 이제 모든 페이지에 아직 누락된 항목이 나열되며 — 페이지 자체의 선택 항목이 먼저, 그다음 불완전한 Setup 필드 — 아무것도 남지 않을 때까지 Generate가 비활성화된 상태로 유지되므로, 클릭 한 번을 검증 오류를 발견하는 데 낭비하지 않습니다. - 작업 전 옵션 확인: AI 강화 적대자 및 퍼플팀 토글이 Generate 위에 위치하며, 퍼플팀 옵션은 두 번째 모델 호출을 수행한다고 명시합니다. - 지출 전 확인: 프레임워크, 조직 프로필, 선택 항목 및 수정자의 한 줄 요약이 생성 시작 전에 표시됩니다. - 탐색 후에도 유지되는 결과: 각 페이지는 세션 동안 자체 최신 결과, 이를 생성한 입력 및 다운로드 이름을 유지합니다 — Assistant를 열었다가 돌아와도 시나리오, 해당 Navigator 레이어 및 Detection & Response 보고서가 그대로 있습니다. 양식을 편집하면 결과는 그대로 유지되며 선택 항목이 변경되었다는 메모가 표시됩니다. Regenerate와 Clear result는 명시적 작업입니다. - 긴 시나리오에서 길 찾기: 전체 Markdown 위에 간결한 요약과 섹션 색인이 있으며, 인젝트, 토론 질문, 성공 기준, 지표, 산출물 및 교전 규칙으로의 바로가기가 있습니다. - 유용한 빈 상태: 시나리오가 없으면 Assistant는 시나리오를 생성하는 세 가지 방법 모두로 연결되며, 시나리오가 있으면 논의 중인 시나리오의 이름을 표시하고 이를 생성한 페이지로 다시 연결합니다. |
| 실패하거나 느린 내러티브에서 복구 | - 작동한 것은 유지: 선택적 퍼플팀 내러티브가 실패하거나 중지되면 기본 시나리오, 해당 다운로드, Navigator 레이어 및 결정론적 Detection & Response 참조는 완전히 사용 가능한 상태로 유지되며, 무엇이 실패했는지 알려주는 메시지가 표시됩니다. - 실패한 것만 재시도: Retry purple-team narrative는 두 번째 기본 시나리오 호출 없이 내러티브만 다시 실행하고, 이를 Detection & Response 보기 및 다운로드에 병합합니다. 실패한 기본 시나리오는 Generate 시점에 캡처된 입력을 사용하여 자체 재시도를 제공합니다. - 계속 움직이는 타이머: 경과 시간이 이제 모델의 첫 번째 토큰을 기다리는 동안에도 진행되므로, 긴 대기가 더 이상 멈춘 것처럼 보이지 않습니다. |
| 기법을 로드할 수 없을 때 더 명확한 실패 | - 실패는 실패로 보고됨: 기법 조회가 실패한 위협 그룹은 더 이상 기법이 없는 그룹으로 표시되지 않으며, Custom Scenarios는 목록 로드에 실패했을 때 기법 선택기를 숨기고 기법을 선택하라고 요청하지 않습니다. - 막다른 길이 아닌 다음 단계: 두 차단 요인 모두 이제 실패에 대해 무엇을 할 수 있는지 알려줍니다. |
| 접근성 및 간결해진 문구 | - 키보드 및 스크린 리더 친화적: 아이콘 전용 컨트롤에는 의미 있는 접근성 이름이 지정되어 있고, 폼 레이블은 고유하며, 키보드 순서와 포커스는 눈에 보이고 논리적입니다. 레이아웃은 더 이상 휴대폰 너비에서 가로로 넘치지 않으며, 빈 테마 색상 콘솔 경고도 사라졌습니다. - CI에서 검사: 콘솔 위생 및 접근성에 대한 실제 브라우저 스모크 테스트가 이제 모든 풀 리퀘스트에서 실행되며 릴리스 이미지를 게이트합니다. - 읽을 거리 감소: 시나리오 페이지는 더 이상 사전 점검 요약을 두 번째 확장기에 반복하거나 자체 상태 관리를 설명하지 않습니다. |
| 모델 레지스트리 갱신 | - 최신 모델: 모델 목록이 각 제공자의 현재 문서에 맞춰 갱신되었습니다 — GPT-6 Astra가 OpenAI 목록의 선두에 서고, Claude Opus 5.5, Claude Opus 5, Claude Fable 5.1이 Anthropic 목록에 합류하며, Google은 Gemini 3.5 Flash Lite와 함께 Gemini 3.8 Flash를 추가하고, 각 경우에 연속성을 위해 이전 세대 하나를 유지합니다. Anthropic 목록은 이제 더 비싼 Fable 5.1 대신 Claude Opus 5.5로 시작합니다 — 아직 선택하지 않았을 때 사이드바의 기본값입니다. - 은퇴한 항목 제거: 제공자가 대체하거나 종료한 id를 삭제했습니다 — Claude Opus 4.7 및 4.8(Opus 5.5가 등장하면 Opus 세대 하나 이상 이전)과 Groq의 llama-3.3-70b-versatile 및 llama-3.1-8b-instant(둘 다 2026년 8월 16일 종료) — 따라서 사이드바가 Generate를 눌렀을 때만 오류가 나는 모델을 제공할 수 없습니다. Groq의 오픈 가중치 추론 티어는 이제 qwen/qwen3.8-27b입니다.- Temperature 규칙의 정직성 유지: supports_temperature는 각 Anthropic 모델의 실제 샘플링 동작에 따라 설정됩니다 — 4.7 이후의 모든 Claude는 사용자 지정 temperature를 거부하며, Haiku 4.5는 사용자 지정 temperature를 허용하는 유일한 목록 모델로 남아 있습니다. 이를 보호하는 테스트는 이제 새로운 Anthropic 항목이 플래그를 누락할 때 실패하며, 누군가 수동으로 설정할 때만 실패하는 것이 아닙니다. |
| 플랫폼 및 보안 정리 | - Python 3.11 최소 요구: Python 3.10은 더 이상 지원되지 않습니다. LiteLLM 1.98.0 이상은 3.11부터 존재하는 타이핑 기능을 가져옵니다. - 패치된 베이스 이미지: Docker 이미지가 현재의 python:3.14-slim에서 재빌드되어 Trivy가 표시한 Debian 베이스 이미지 CVE를 해결하며, perl-base의 세 가지 심각한 취약점을 포함합니다.- 실패한 호출의 실제 오류: tenacity가 이제 선언되어, 실패한 모델 호출이 tenacity 설치 지침 대신 제공자의 실제 오류(예: 잘못된 API 키)를 보고합니다.- 피드백은 해당 시나리오에 유지: 평가는 화면에 표시된 시나리오를 생성한 실행에 대해 기록되며, 다른 페이지의 최신 실행에 대해서는 절대 기록되지 않습니다. |






