
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 kryptsec/oasis
오픈소스 AI 보안 벤치마킹 CLI. MITRE ATT&CK 분석 및 KSM 점수를 사용하여 AI 모델이 공격적 보안 작업을 수행하는 방법을 측정합니다.
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA

 arisharazakhan-cpu/dod-blue-team-network-lab
고신뢰 방어형 보안 랩으로, DoD 규격의 엔터프라이즈 네트워크를 시뮬레이션하며 Active Directory, VLAN 분할, STIG 기반 강화, 중앙 집중식 원격 측정 수집, RMF 스타일 제어 프레임워크에 정렬된 검증된 탐지 엔지니어링을 포함합니다.
 rezmoss/sbomlyze
SBOM용 Git diff—CycloneDX, SPDX, Syft 문서를 비교하고, 변조를 탐지하며, CI를 게이팅합니다.
 paultendo/confusable-vision
세계 최초의 폰트별 혼동 문자 데이터셋: 사람들이 실제로 읽는 크기에서 322개 폰트의 윤곽선을 측정하여 어떤 유니코드 문자가 서로 비슷하게 보이는지 분석한 자료. CC BY 라이선스이며, Mozilla의 부가 기능 이름 검사에 사용됨.
 kamalsrini/sentinel-cve
CVE를 평이한 영어로 설명하고 리포지토리를 스캔하여 영향을 확인하는 CLI 도구입니다. Claude 기반.
 vigil-xy/agent-scanning
AI 에이전트를 실시간으로 모니터링, 관리 및 감사하는 통합 대시보드입니다. 예산을 강제하고, 정책 위반을 탐지하며, SOC 2 및 ISO 42001에 대한 규정 준수 보고서를 내보냅니다.
 anecdotes-yair/trust-my-agent-ai
OpenClaw 에이전트를 위한 보안 및 규정 준수 보디가드
 agentshield-ai/sigma-ai
AI 에이전트 보안 모니터링을 위한 Sigma 탐지 규칙
 trailofbits/mquire
제로 의존성 리눅스 메모리 포렌식: 커널 내장 BTF 및 kallsyms를 활용하여 외부 디버그 정보 없이 타입 인식 메모리 분석을 수행합니다.
 opengraphintel/ogi-transforms
오픈 소스 링크 분석 및 OSINT 프레임워크
 khashashin/ogi
Open Source Link Analysis & OSINT Framework
 0xkirisame/spica
eBPF 기반 Linux 루트킷 탐지기: 다중 채널 교차 뷰 분석(sched_switch, NMI, /proc)을 사용하여 DKOM, 트레이스포인트 변조 및 프로세스 은닉을 탐지하고, 하드웨어 수준 무결성 검증을 제공합니다.

 jay123anta/laravel-threat-detection
SQL 인젝션, XSS, RCE, 봇 스캐너 및 175개 이상의 공격 패턴을 탐지하고 기록하는 패시브 Laravel 미들웨어입니다. 내장 대시보드, Slack 알림, REST API 및 지리 정보 보강 기능을 갖추고 있습니다. WAF가 아닌 IDS입니다.
 farjadahmed/agentwatch
클로드 코드용 무음 세션 기록기로, 모든 작업을 기록하고 위험한 명령어(rm -rf, sudo, curl|sh)를 플래그 지정하며, 타임라인 검토, 위험 경고 및 프로젝트 간 분석을 제공합니다.
 backbay-labs/clawdstrike
AI 에이전트 플릿 및 개발자 워크스테이션을 위한 정책 엔진 및 EDR. 도구 호출, 파일 접근, 네트워크 흐름 및 프로세스 실행을 Ed25519 서명 감사 추적 및 fail-closed 시행으로 모니터링합니다.
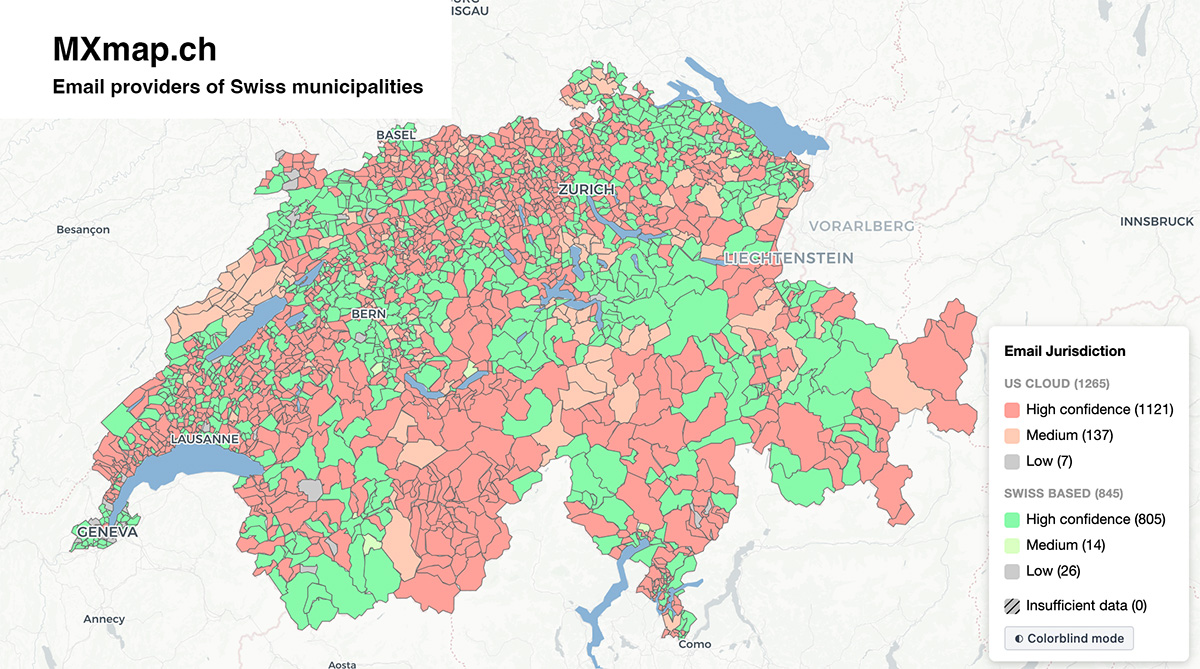 davidhuser/mxmap
스위스 지방자치단체 도메인을 분석하고, 웹사이트에서 이메일 주소를 스크래핑하며, MX, SPF, DKIM, DMARC 및 SMTP 프로브를 통해 이메일 제공업체를 분류하여 디지털 의존성을 매핑하는 자동화 파이프라인입니다.







