
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 hybridbrothers/hunting-queries-detection-rules
이 리포지토리의 목적은 보안 구성 오류를 식별하고, 특정 패턴을 헌팅하거나, 악성 행위를 탐지하는 데 도움이 되는 KQL 쿼리를 공유하는 것입니다.
 mthbernardes/ipchecker
IP가 Tor 출신인지 또는 악성 프록시인지 확인
 deeptempo/socbench
사이버 보안 운영에서의 AI를 위한 오픈 하네스 및 벤치마크
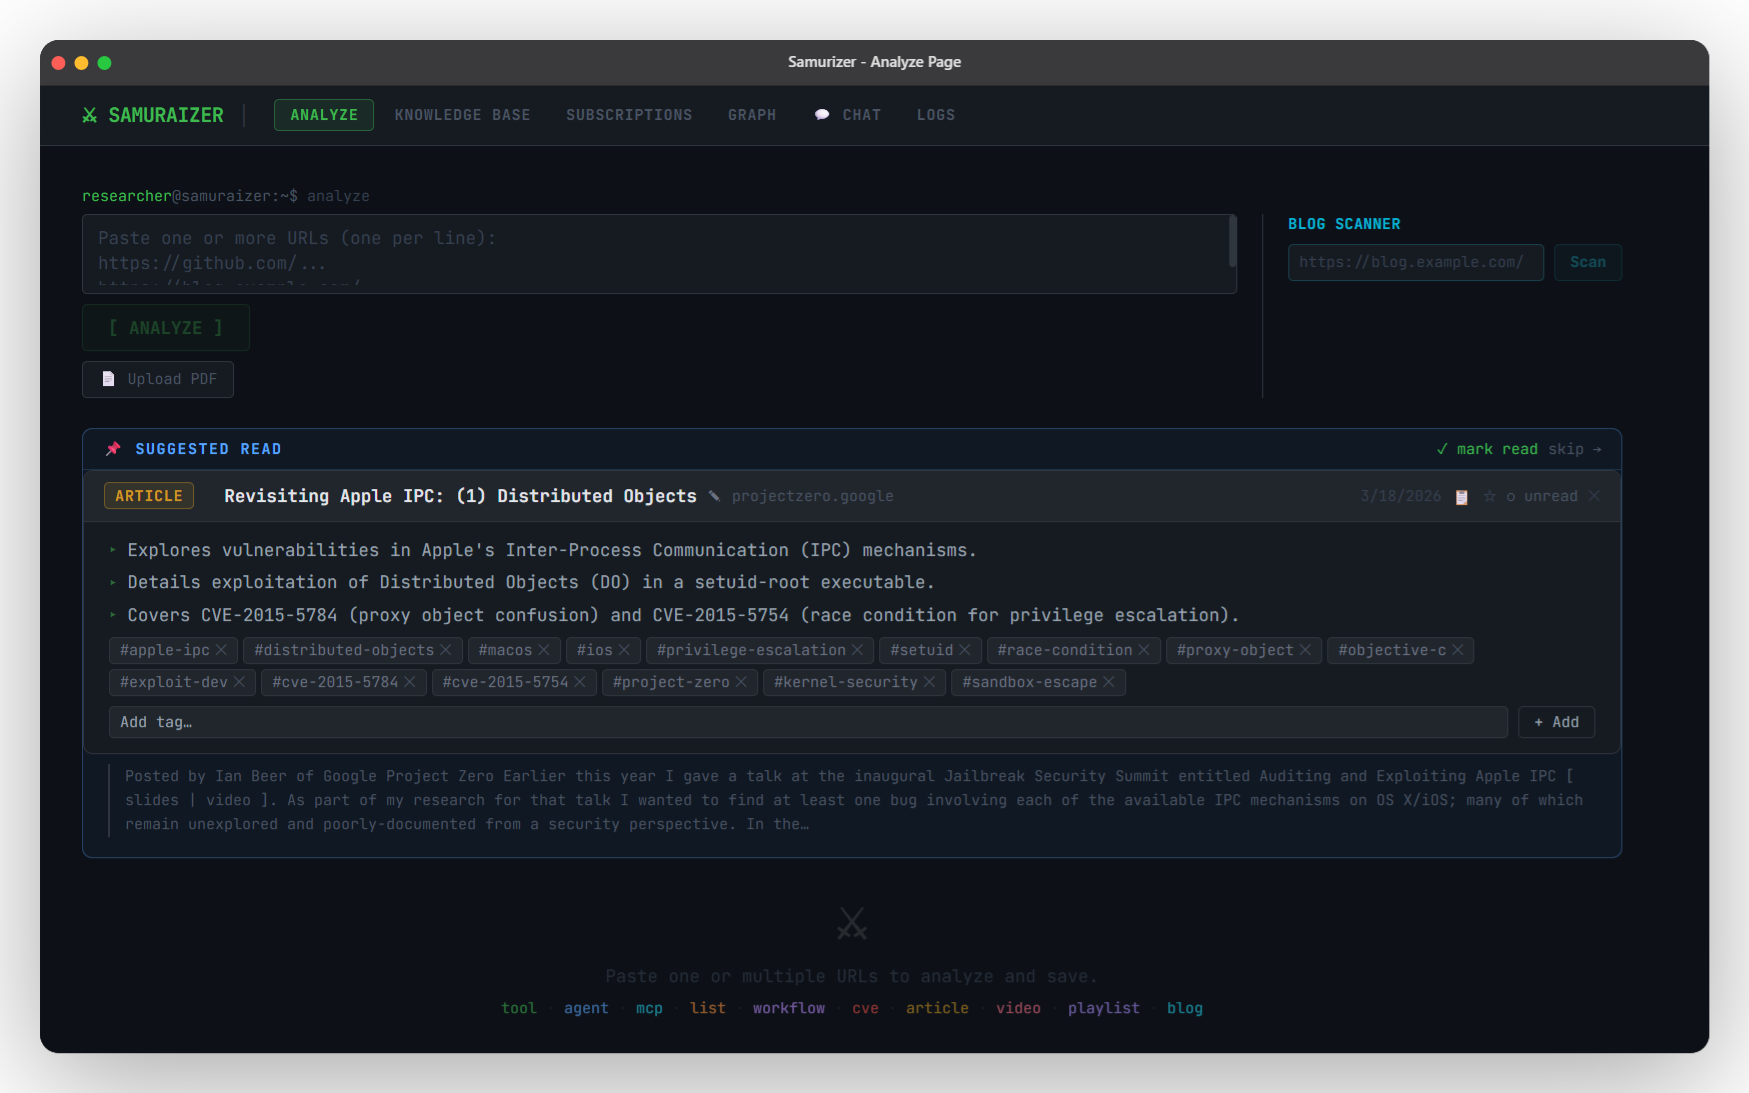 zomry1/samuraizer
NotebookLM을 강화한 버전 — 보안 연구자를 위해 특별히 설계됨.
 nccgroup/yaml2yara
YAML 입력에서 대량 YARA 규칙 생성
 malvuln/sigint-hombre
실시간 위협 피드에서 동적으로 생성된 Suricata 규칙
 sumidcyber/zeroscout
🦅 ZeroScout: 자율형 로컬 및 클라우드 위협 헌터. 라이브 워룸에서 공격을 시각화하고, 유전자 분석을 통해 APT 그룹을 식별하며, 방어 규칙(YARA/SIGMA)을 자동 생성합니다. DFIR 및 악성코드 분석 프레임워크.
 aquasecurity/vuln-list-debian
Debian 보안 추적기
 mouna23/ai-driven-mitre-attack
이 저장소는 로그에서 MITRE ATT&CK 기법을 탐지하고 로컬 LLM을 사용하여 출력을 보강하는 머신러닝 파이프라인을 보여줍니다.
 rjsudlow/proxynotshell-ioc-checker
ProxyNotShell(CVE-2022-41040 & CVE-2022-41082)에 의해 생성된 IOC를 확인하는 스크립트
 jxlil/pwndb
Tor 기반 유출된 자격 증명 검색 도구로, pwndb2 히든 서비스를 쿼리하여 데이터 유출로 노출된 이메일과 비밀번호를 찾아내며, 와일드카드 및 비밀번호 기반 검색을 지원합니다.
 zenzue/cve-2025-50154
불안전한 NTLM/SMB 사용을 감사, 강화, 탐지하기 위한 PowerShell 툴킷으로, CVE-2025-50154 자격 증명 누출 위험을 이벤트 로그 분석 및 탐지 쿼리로 해결합니다.
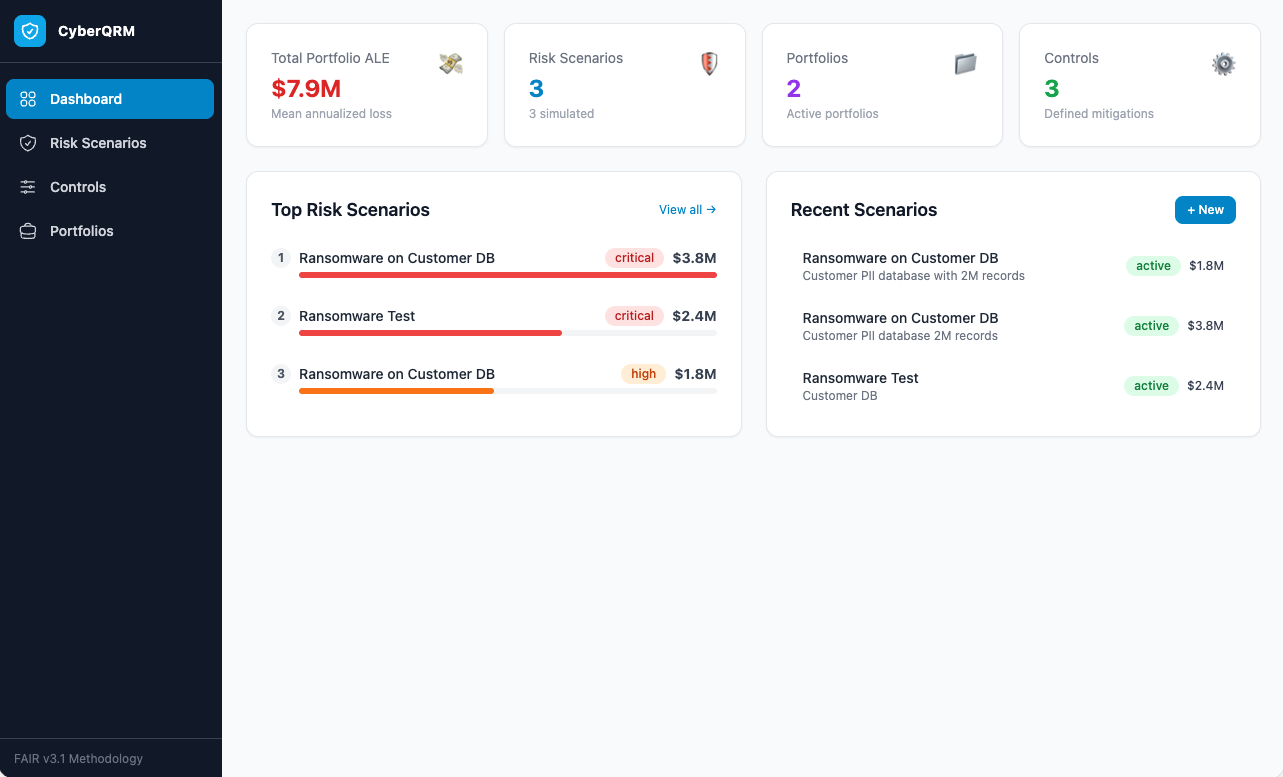 iiamit/cyberqrm
FAIR CRQ 프레임워크의 구현
 yumlembam/insider-threat
CMU CERT 데이터셋에서 GCN-BiLSTM 및 어텐션 모델을 사용한 그래프 기반 내부자 위협 탐지. 이상 탐지 연구를 위한 데이터 전처리, 특징 추출, 사전 훈련된 체크포인트 포함.

 horrister/solarwinds-sunburst-cve-2020-10148
엄선된 취약점 분석 보고서: 실제 소프트웨어 보안 사고에 대한 전체 기술 분석, 개념 증명 스크립트, 침해 지표 목록 및 대응 지침 포함.
 insider77circle/ai-password-testing-agent
AI가 비밀번호 공격을 무작위 열거에서 적응형 캠페인으로 전환하는 방식과 이를 막는 탐지 규칙 및 대응책을 다룹니다. 연구 및 방어 내용만 포함하며, 실제 동작하는 공격 코드는 없습니다.
 eyesecurity/wp2shell-compromise-scanner-plugin
wp2shell 악용 체인(CVE-2026-63030 / CVE-2026-60137)의 아티팩트를 스캔하는 읽기 전용 WordPress 플러그인







