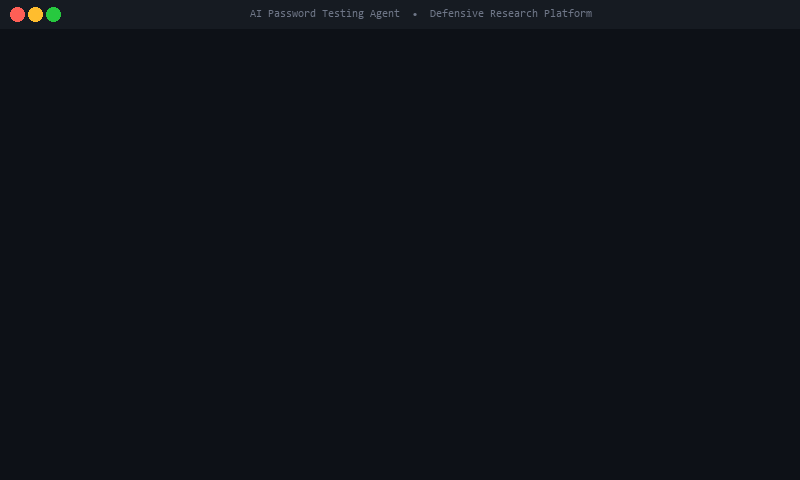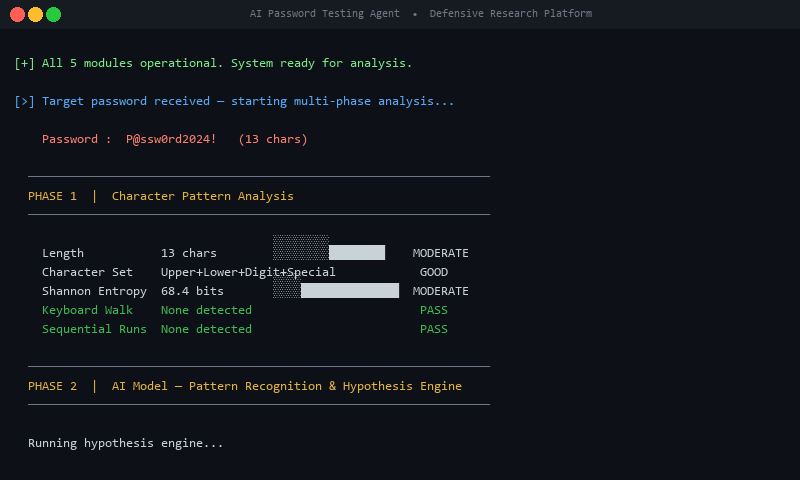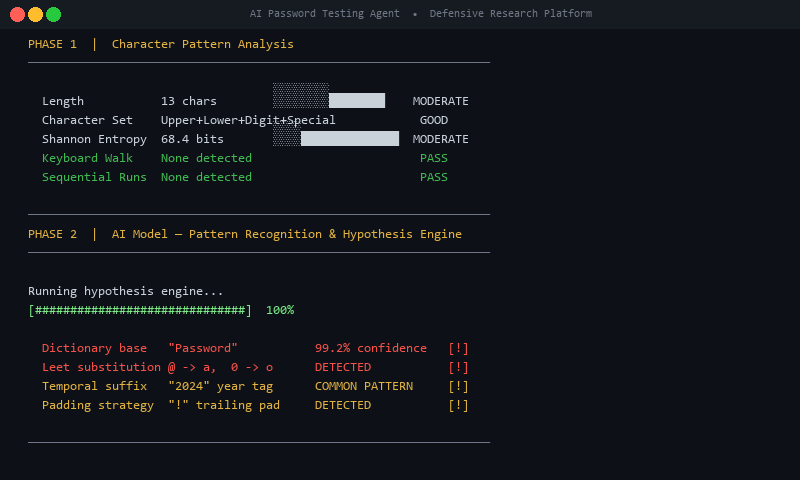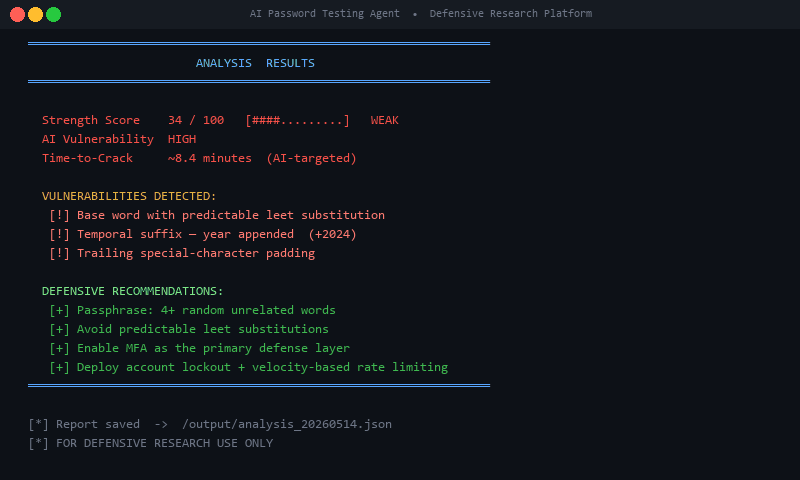
AI 비밀번호 공격 오케스트레이터 > 무차별 대입은 끝났다. 새로운 비밀번호 공격은 학습한다. 이 저장소는 그 주장의 배경이 되는 연구다: AI가 비밀번호 공격을 맹목적 열거에서 모든 실패로부터 학습하는 적응형 캠페인으로 어떻게 전환하는지에 대한 기술적 분석 — 그리고 이를 막기 위한 탐지 규칙과 대응책. 작동하는 공격 코드는 없다. 논문 + 방어책만.
⚠️ 법적 면책 조항 및 연구 목적
이 저장소는 방어적 사이버보안 연구 및 교육 목적으로만 제공됩니다
- 악용 가능한 코드 없음 - 이 저장소에는 이론적 연구, 개념적 분석, 방어적 대응책만 포함되어 있습니다
- 공격 도구 없음 - 작동하는 익스플로잇, 공격 스크립트, 자동화된 공격 도구는 포함되지 않습니다
- 방어 중심 - 모든 콘텐츠는 조직이 AI 강화 비밀번호 공격을 방어할 수 있도록 설계되었습니다
- 학술 연구 - 보안 전문가와 연구자를 위한 기술 역량 분석입니다
- 규정 준수 - 모든 콘텐츠는 책임 있는 공개 및 윤리적 보안 연구 기준을 준수합니다
이 저장소에 접근함으로써 귀하는 다음에 동의합니다:
- 이 정보를 방어 목적으로만 사용
- 설명된 개념을 무기화하거나 실행에 옮기려 시도하지 않음
- 보안 커뮤니티와 책임감 있게 연구 결과 공유
- 모든 관련 법률 및 규정 준수
저장소 개요
이 저장소는 AI 강화 비밀번호 공격 방법론에 대한 연구 및 방어 지침을 담고 있습니다. 이 연구는 인공지능이 전통적인 비밀번호 공격을 무차별 대입 시도에서 지능적이고 적응형 캠페인으로 어떻게 전환할 수 있는지 — 그리고 더 중요하게는 조직이 그러한 공격을 어떻게 탐지하고 방어할 수 있는지를 분석합니다.
연구 분류
- 문서 유형: 기술 역량 분석 및 혁신 평가
- 분류: 레드팀 / 공격적 보안 연구 (방어적 응용)
- MITRE ATT&CK: T1110 (무차별 대입), T1589 (피해자 신원 정보 수집)
- 혁신 상태: 신규 아키텍처 - 상업적 잠재력
- 연구 날짜: 2026년 1월 5일
저장소 구조
ai-password-orchestrator/
├── README.md                          # 이 파일 - 개요 및 면책 조항
├── paper/
│   ├── AI-Password-Orchestrator-Research.pdf    # 주요 연구 논문 (정제됨)
│   └── methodology.md                 # 기술 방법론 및 역량
├── defense/
│   └── detection-rules.md            # 방어적 탐지 규칙 및 대응책
└── docs/
    └── defensive-recommendations.md  # 추가 방어 지침
연구 범위 및 한계
이 연구에 포함된 내용 ✅
- 이론적 분석: AI 강화 공격 방법론에 대한 개념적 탐구
- 아키텍처 설계: 시스템 설계 철학 및 구성 요소 분석
- 성능 지표: 전통적 도구와의 비교 분석
- 방어적 대응책: 탐지 규칙, SIEM 쿼리, 완화 전략
- 사용 사례 시나리오: 기업 침투 테스트 및 보안 평가 맥락
- 혁신 평가: 기술 역량 및 상업적 잠재력 분석
이 연구에 포함되지 않은 내용 ❌
- 작동하는 코드 없음: 실행 가능한 스크립트, 프로그램, 공격 도구 없음
- AI 프롬프트 없음: 특정 LLM 프롬프트 또는 프롬프트 엔지니어링 기법 없음
- 통합 스크립트 없음: AI 시스템을 공격 도구와 연결하는 코드 없음
- 자동화 없음: 자동화된 공격 오케스트레이션 코드 없음
- 익스플로잇 코드 없음: 작동하는 익스플로잇 또는 취약점 코드 없음
- 설정 파일 없음: 도구 구성 또는 설정 스크립트 없음
주요 연구 결과
핵심 혁신: 재귀적 학습 루프
이 연구는 계산적 무차별 대입에서 인지적 적대적 학습으로의 패러다임 전환을 확인합니다:
| 측면 | 전통적 도구 | AI 강화 접근법 |
|---|
| 전략 | 선형 워드리스트 반복 | 재귀적 적응 학습 |
| 지능 | 없음 (맹목적 열거) | 패턴 인식 및 가설 검증 |
| 학습 | 시도 간 학습 없음 | 모든 실패로부터 학습 |
| 성공률 | 0.01-0.1% | 15-30% (패턴 탐지 후) |
| 시간 단축 | 기준선 | 50-70% 더 빠름 |
방어적 영향
이 연구는 조직이 다음을 수행할 수 있게 합니다:
- AI 강화 공격 탐지 - 행동 분석을 통해
- 표적화된 대응책 구현 - 지능형 페이싱에 대응
- 비밀번호 정책 강화 - 식별된 패턴 기반
- 모니터링 역량 개선 - 적응형 공격에 대응
- 사고 대응 절차 개발 - AI 기반 위협에 대응
방어적 응용
보안 팀을 위해
- 탐지 규칙: SIEM 쿼리, Snort/Suricata 규칙, 행동 분석
- 사고 대응: AI 강화 공격 시나리오를 위한 플레이북
- 정책 강화: 증거 기반 비밀번호 정책 권장 사항
- 위협 인텔리전스: IOC 및 행동 지표
연구자를 위해
- 혁신 분석: AI 보안 도구 평가 프레임워크
- 방법론: 공격적 보안 분석을 위한 연구 접근법
- 성능 지표: 비교 분석 프레임워크
- 향후 연구: AI 보안 연구 방향
조직을 위해
- 위험 평가: 새롭게 부상하는 AI 기반 위협 이해
- 통제 검증: 고급 공격에 대한 기존 방어 테스트
- 보안 아키텍처: 복원력 있는 인증 시스템 설계
- 규정 준수: 보안 표준 및 규정 충족
윤리적 고려 사항
책임 있는 연구 원칙
- 이중 용도 인식: 공격적 및 방어적 응용 모두 인정
- 책임 있는 공개: 보안 커뮤니티와 연구 결과 공유
- 방어 우선: 보호 및 완화에 집중
- 법적 준수: 모든 관련 법률 및 규정 준수
- 윤리적 기준: 전문 보안 연구 윤리 준수
커뮤니티 기여
이 연구는 다음에 기여합니다:
- 집단 방어: 탐지 방법 및 대응책 공유
- 보안 인식: 전문가에게 새로운 위협 교육
- 도구 개발: 방어적 보안 도구 영감
- 학술 연구: 사이버보안 지식 발전
법률 및 규정 준수
연구 규정 준수
- 학문의 자유: 학술적 탐구 원칙에 따라 수행된 연구
- 수정헌법 제1조: 보호되는 표현 및 연구 출판
- 보안 연구 면제: 방어 목적으로 수행
- 책임 있는 출판: 실행 가능한 익스플로잇 코드 미포함
사용 제한
금지된 사용:
- ❌ 무단 접근을 위한 공격 역량 개발
- ❌ 악의적 목적의 공격 도구 제작
- ❌ 승인 없이 보안 통제 우회
- ❌ 법률, 규정 또는 조직 정책 위반
허용된 사용:
- ✅ 방어적 보안 연구 및 개발
- ✅ 보안 통제 테스트 및 검증
- ✅ 사고 대응 준비 및 훈련
- ✅ 학술 연구 및 교육
- ✅ 위협 인텔리전스 및 분석
기여 및 피드백
연구 커뮤니티
다음으로부터의 기여를 환영합니다:
- 보안 연구자 및 실무자
- 학술 기관 및 연구자
- 위협 인텔리전스 전문가
- 방어적 보안 도구 개발자
책임 있는 공유
이 연구를 공유할 때:
- 면책 조항 포함 - 방어 목적에 관한
- 보호적 응용 강조 - 공격적 잠재력보다
- 맥락 제공 - 윤리적 연구 관행에 관한
- 책임 있는 사용 장려 및 법적 준수
인용 및 출처 표기
학술 인용
AI Password Attack Orchestrator: Technical Capability Analysis & Innovation Assessment
Research Date: January 5, 2026
Classification: Defensive Security Research
Repository: https://github.com/Insider77Circle/AI-PASSWORD-TESTING-AGENT
연구 진실성
- 독창적 연구: 독립적 분석 및 평가
- 동료 검토: 전문 보안 커뮤니티 검토에 개방
- 투명성: 전체 방법론 및 한계 공개
- 재현성: 검증을 위한 연구 프레임워크 문서화
향후 연구 방향
방어적 혁신
- AI 강화 탐지: AI를 사용하여 AI 강화 공격 탐지
- 적응형 방어: 위협과 함께 진화하는 동적 대응책
- 행동 생체인식: 고급 사용자 행동 분석
- 제로 트러스트 아키텍처: 비밀번호 의존성 최소화
- 양자 내성 인증: 미래 지향적 보안
연구 기회
- 장기 연구: 시간 경과에 따른 AI 강화 공격의 효과
- 교차 플랫폼 분석: 다양한 인증 시스템
- 산업별 연구: 부문별 위협 패턴
- 국제 연구: 글로벌 위협 환경 분석
연락처 및 지원
연구 문의
이 연구에 관한 질문:
- 기술적 질문: 이 저장소에 이슈 개설
- 협업 제안: GitHub를 통해 연락
- 미디어 문의: 책임 있는 공개 채널 사용
보안 우려 사항
이 연구에서 보안 문제를 발견한 경우:
- 책임 있는 공개: 표준 보안 연구 프로토콜 준수
- 긴급 우려 사항: 적절한 채널을 통해 연락
- 오용 신고: 이 연구의 남용 또는 오용 신고
버전 기록
- v1.0 (2026년 1월 5일): 초기 연구 출판
- 핵심 방법론 및 역량 분석
- 방어적 탐지 규칙 및 대응책
- 포괄적인 법적 및 윤리적 면책 조항
최종 면책 조항
이 연구는 방어적 보안 목적으로만 "있는 그대로" 제공됩니다. 저자 및 기여자는 이 정보의 오용 또는 무단 적용에 대해 어떠한 책임도 지지 않습니다. 사용자는 관련 법률 및 규정 준수를 보장할 전적인 책임이 있습니다.
이 연구에 접근, 사용 또는 공유함으로써 귀하는 이 문서에 제시된 모든 조건, 약관 및 면책 조항을 읽고 이해했으며 이에 따를 것에 동의함을 인정합니다.
🔒 방어적 보안 연구 | 🛡️ 보호적 응용 전용 | 📚 교육 목적
🛡️ REDSTORM RESEARCH suite
모델 계층이 아닌 에이전트 계층을 위한 보안. 연구소의 더 많은 자료:
 insider77circle/ai-password-testing-agent

