
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 dougburks/so-crates
SO-CRATES: Security Onion 컨테이너 기반 위협, 악성 활동, 그리고 수상한 것들에 대한 신속 분석!
 datadog/hash
YAML로 구성 가능한 낮은 상호작용 허니팟 프레임워크로, HTTP/HTTPS 기반의 디셉션 서버를 배포할 수 있으며 내장된 허니트랩 및 Datadog 로그 통합을 지원합니다.
 rubysec/ruby-advisory-db
커뮤니티에서 유지 관리하는 Ruby 젬 및 런타임용 보안 권고 데이터베이스로, 패치된 버전이 포함된 구조화된 CVE/GHSA 데이터를 제공하여 취약점 추적 및 감사 통합을 지원합니다.
 arkime/arkime
Arkime는 오픈 소스, 대규모, 전체 패킷 캡처, 인덱싱 및 데이터베이스 시스템입니다.
 mrwadams/attackgen
AttackGen은 대규모 언어 모델의 강력한 기능과 포괄적인 MITRE ATT&CK 프레임워크를 활용하는 사이버 보안 침해 대응 테스트 도구입니다. 이 도구는 사용자가 선택한 위협 행위자 그룹과 조직의 세부 정보를 기반으로 맞춤형 침해 대응 시나리오를 생성합니다.
 niffyhunt/wraithwall-toolkit
프로덕션 플랫폼에서 추출한 기만 엔지니어링 도구로, 실시간 공격자 트래픽, 공급망 카나리 토큰, 허니팟 로그를 → MITRE ATT&CK 점수화하고, 서명되고 버전 관리 가능한 기만 구성 명세를 제공합니다. 순수 Python, MIT.
 opencve/opencve
여러 소스에서 CVE를 집계, 필터링 및 추적하고 팀 협업, 맞춤형 대시보드, 알림, AI 기반 분석을 통해 취약점 인텔리전스를 제공합니다.

 rshipp/awesome-malware-analysis
Defund the Police.
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more
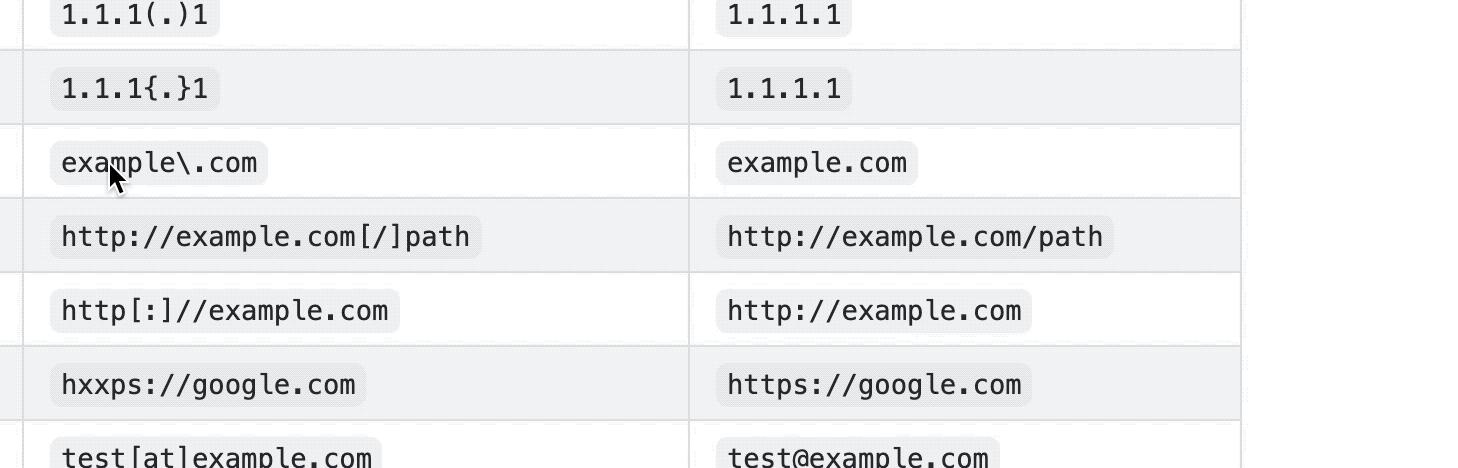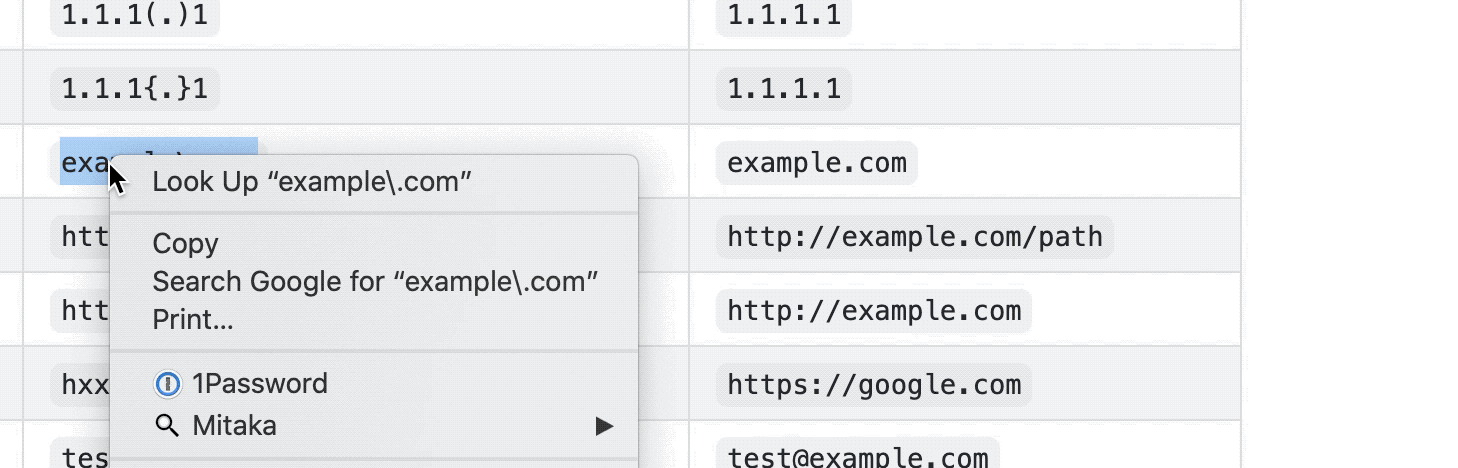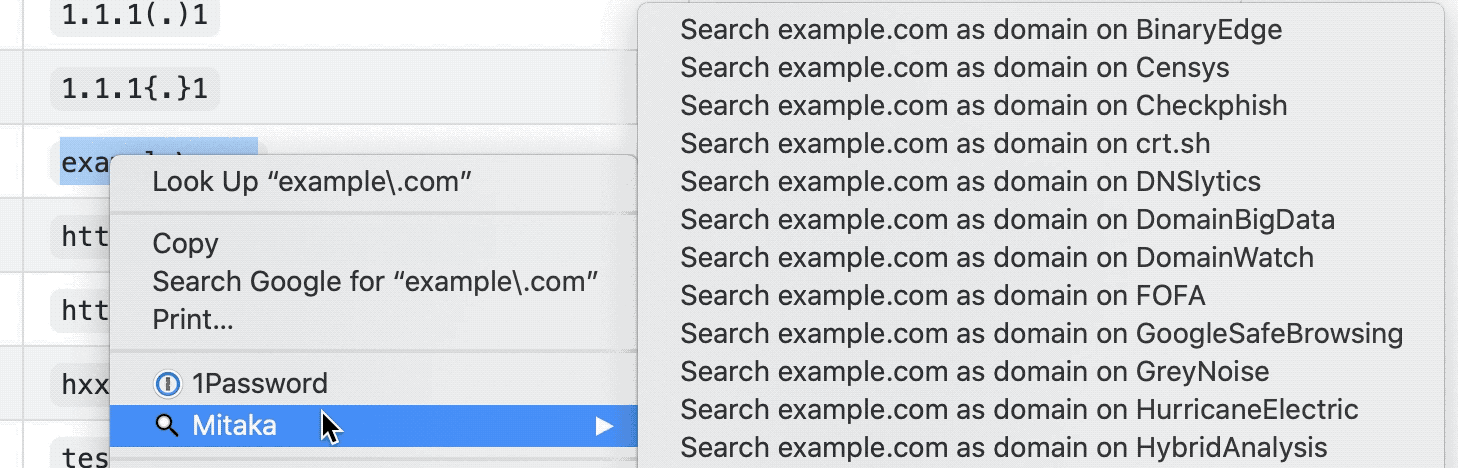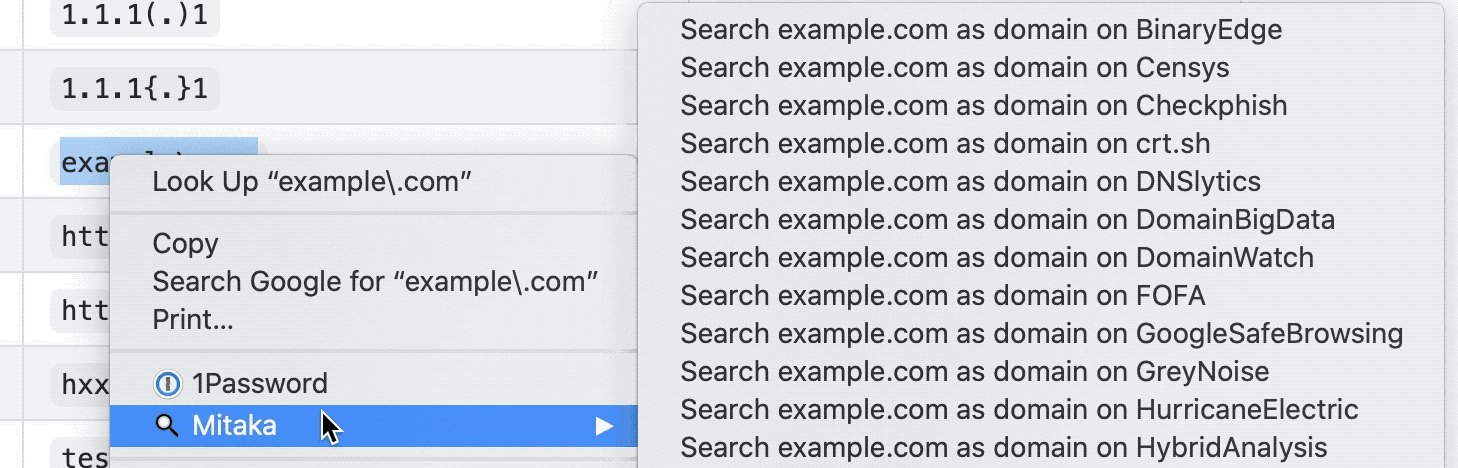 ninoseki/mitaka
OSINT 검색 및 IoC 분석을 위한 브라우저 확장 프로그램. 침해 지표를 자동으로 감지하고 refang한 다음, 65개 이상의 위협 인텔리전스 및 보안 서비스를 조회하여 신속하게 보강합니다.
 mukul975/anthropic-cybersecurity-skills
AI 에이전트를 위한 817개의 구조화된 사이버보안 스킬 · 6개 프레임워크에 매핑: MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF 및 MITRE F3 (사기 방지) · agentskills.io 표준 ·…
 simsong/bulk_extractor
이것은 개발 트리입니다. 프로덕션 다운로드는 다음에서 가능합니다:
 owasp/ai-threat-modeler
AI 지원 위협 모델링을 위한 OWASP 프로젝트로, 팀이 시스템 설계에서 보안 위협과 완화책을 식별, 분석, 문서화하도록 지원합니다.

 mthcht/awesome-lists
위협 인텔리전스 피드, IoC 목록, YARA 규칙, 그리고 SOC/CERT/CTI 탐지 및 사고 대응을 위한 DFIR 도구 참조 자료의 선별된 저장소입니다.
 owasp/openshield
오픈소스 Azure CSPM - 잘못된 구성과 양자-안전하지 않은 암호화를 스캔하고, 발견 사항을 CIS/NIST/ISO27001/SOC2에 매핑하며, 단일 명령으로 수정합니다.







