
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
 unknownhl/deepguard
ACL 2026 (본 학회) 논문 "DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation"의 코드
 trixsec/cve-2025-55182-scanner
Next.js 및 Waku 애플리케이션에서 CVE-2025-55182를 탐지하는 하이브리드 보안 스캐너입니다. DevSecOps 워크플로우를 위해 정적 코드 분석과 안전한 동적 검증을 결합한 기능을 제공합니다.
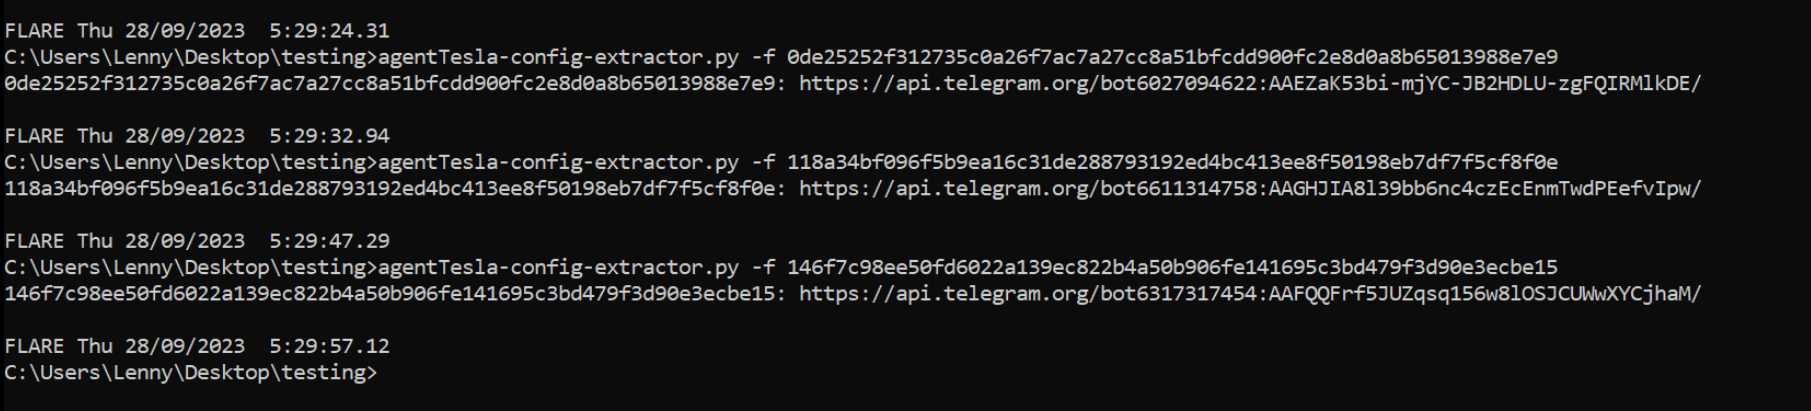 embee-research/agenttesla-config-extractor
AgentTesla - Discord/Telegram 변형용 구성 추출기
 pravin761/cve-2026-54107
CVE-2026-54107의 근본 원인 분석: Windows win32kfull.sys에서 발생하는 use-after-free 취약점에 대한 레이스 컨디션 디버깅, 정적 분석, MSRC 트리아지 인사이트, 그리고 실용적인 커널 익스플로잇 연구.
 eqstlab/cve-2026-30951
Sequelize JSON Cast SQL 인젝션
 trustedsec/ts_llmlib
로컬 LLM 기반 보안 분석을 위한 Python 라이브러리로, Ghidra 바이너리 분석, C/C++ 취약점 스캐닝, 자동 리버스 엔지니어링 및 보고서 생성을 위한 MCP 도구 통합을 제공합니다.
 vinsontang1/dcvd
"DCVD: Dual-Channel Cross-Modal Fusion for Joint Vulnerability Detection and Localization"의 코드
 qianlijaingshan/fastgpt-sandbox-audit
FastGPT Python 샌드박스 탈출 체인 감사 도구 (CVE-2026-32128 관련, v4.14.8 inspect 체인)
 shcesama/cve-2023-4863-analysis
CVE-2023-4863(libwebp 힙 버퍼 오버플로)에 대한 교육적 분석, 블루 팀 탐지 도구, 정적 WebP 스캐너, 방어적 Java 검증기, Valgrind 메모리 분석이 포함된 격리된 Docker 랩.
 trustedsec/lazzzy_dump
정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl 파일 형식
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
GIGABYTE H510M K V2(`H510MKV2.F3`) BIOS 이미지의 정적 리버스 엔지니어링: PI-spec SMM Core 메모리 할당자의 전체 UEFI 펌웨어 볼륨 추출 분석과 GIGABYTE/Binarly가 2025년에 공개한 4가지 SMM 메모리…
 lazarus0x1337/cve-2026-25632
CVE-2026-25632 — 원격 코드 실행으로 이어지는 안전하지 않은 JSON 역직렬화 수정
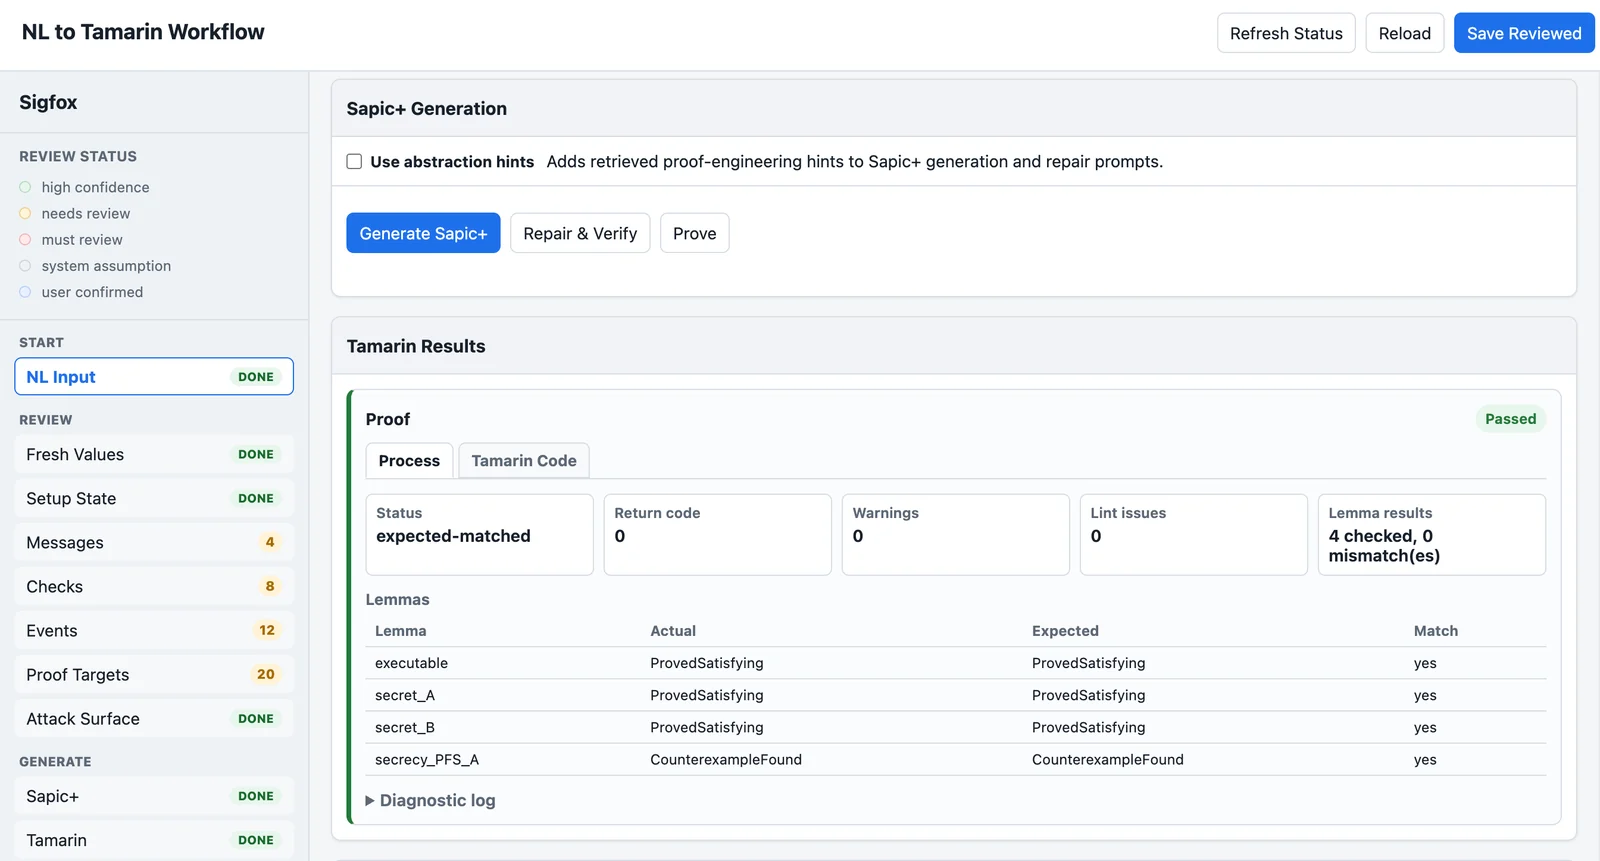 laplace1002/tamarinagent
자연어 또는 C/C++ 프로토콜 설명을 검토 가능한 Protocol IR로 변환한 다음, 형식 보안 검증을 위한 Sapic+/Tamarin 모델을 생성하는 Human-in-the-loop UI입니다.
 asama7706r-ui/strilight
스트라이드 구간 분석을 통해 x86-64 바이너리 루프를 폐쇄형 SMT 제약 조건으로 변환하여 O(1) 기호 실행과 crackme 키 복구를 가능하게 합니다.
 daanixpl/nureaper
Nuget 스캐너
 vardhan0257/upb-any-recursion-audit
CVE-2026-0994 Any-unwrapping 재귀 버그 클래스가 Ruby 및 PHP protobuf 바인딩의 upb C 코어에 영향을 미치는지 ASan/UBSan 페이로드로 테스트하는 감사 하네스.
 darioi/droidcarve
안드로이드 리버스 엔지니어링 프레임워크








