
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
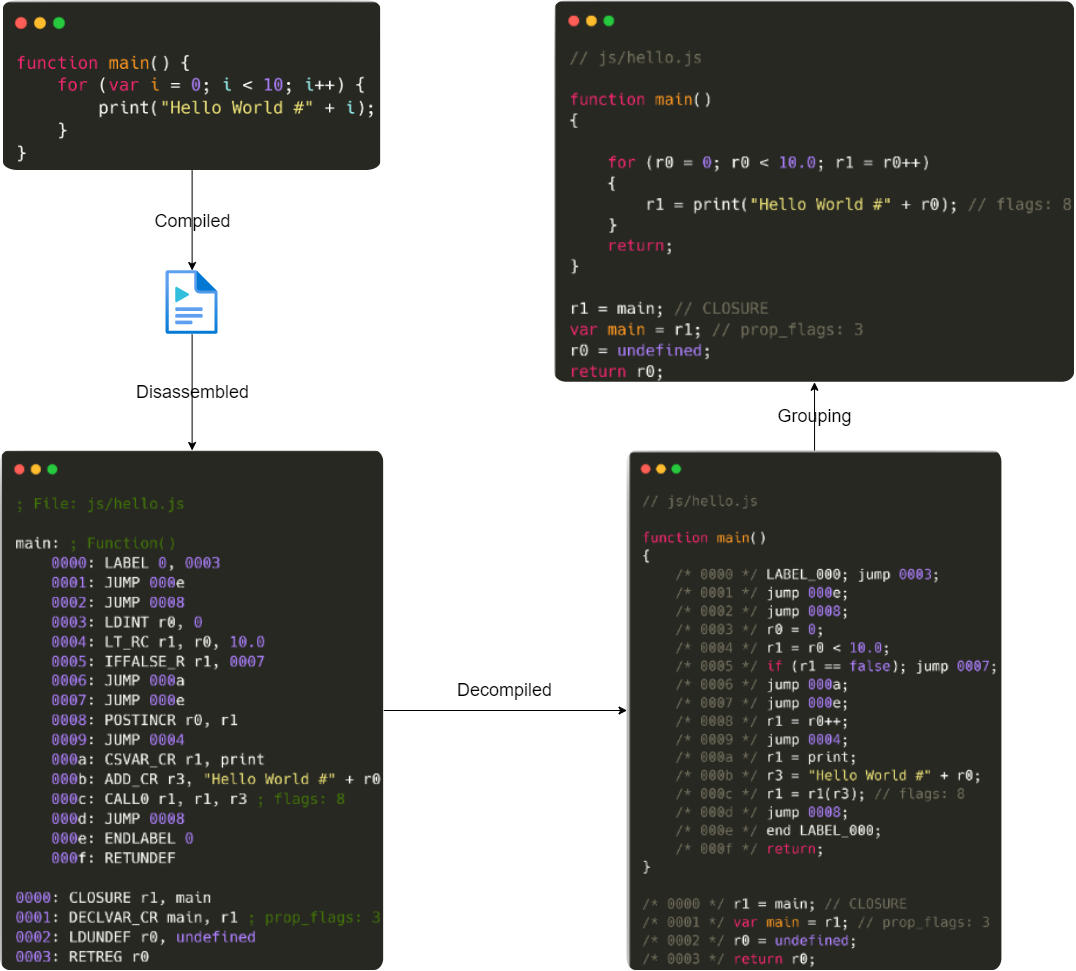
 nccgroup/detaped
Detaped는 Duktape용 Python 디스어셈블러이자 디컴파일러입니다. 주된 용도는 블랙박스 평가와 같이 컴파일된 Duktape 바이트코드 바이너리만 보유한 상황에서 소스 코드 검토 및 분석을 수행하는 것입니다.
 gmh5225/ghidra_svr_bridge
Ghidra Server 리포지토리와 분석을 양방향으로 동기화하는 Binary Ninja 플러그인으로, Java 브리지 서브프로세스를 통해 동작합니다.
 lgranadoi/sift-hardened
# CVE-2026-85625용으로 보안 강화된 sift 17.1.3 포크. crcn/sift.js와 무관합니다.
 xiaoqimikko/pac4j-check
org.pac4j:pac4j-jwt의 CVE-2026-29000(CVSS 10.0)에 대한 오프라인 스캐너입니다. jar/fat-jar를 직접 검사하므로 mvn dependency:tree가 작동하지 않는 환경에서도 동작합니다. 단일 jar, 의존성 없음, Java…
 dannydoodlesstory/evm-audit-helpers
솔리디티 스니펫과 스마트 계약 보안 감사를 위한 Foundry 스크립트 모음
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271)Java 역직렬화 취약점
 stevenseeley/howcve-2019-1083works
CVE-2019-1083 익스플로잇에 대한 기술 시연 및 기본 취약점 분석과 개념 증명 코드.
 xiaoqimikko/jetty-line-check
CVE-2026-2332 및 2026년 Jetty CVE 4건 추가: 귀하의 Jetty(또는 Spring Boot) 빌드가 어떤 취약점에 해당하며, Jetty가 명시한 수정 버전이 Maven Central에 실제로 존재하기는 합니까? 9.4/10/11 EOL 라인의…
 anna-kravets/codeql-buffer-overflow-variant
CVE-2020-8597 (pppd EAP)의 합성 CWE-120 스택 버퍼 오버플로 변형: CodeQL 정적 분석 대상
 xiaoqimikko/netty-resolver-dns-check
패키징된 Java jar에서 취약한 netty-resolver-dns 버전을 검사하고 Spring WebClient가 실제로 Netty의 DNS 리졸버를 사용하는지 탐지하는 오프라인 정적 검사기입니다.
 xiaoqimikko/netty-http-check
오프라인 Java 도구로, 애플리케이션 jar 파일을 스캔하여 14개의 Netty codec-http CVE에 대한 노출 여부를 판별하며, 일관되지 않은 권고 경계에도 불구하고 정확한 패치 버전(4.1.137.Final/4.2.17.Final)을 식별합니다.
 enriquenegri-cyberlaw/boa-cve-2009-4496-analysis
Boa 0.94.14rc21의 CVE-2009-4496에 대한 방어적 분석으로, 소스 코드 검토, 패치 분석, 심각도 평가 및 윤리적 범위를 포함합니다.
 kriskimmerle/wheelaudit
Python Wheel 파일 보안 스캐너 — 설치 전에 .whl 파일에서 보안 문제를 스캔합니다. 경로 탐색(CVE-2026-24049), RECORD 변조, 명령어 섀도잉, 비밀 정보, zip 폭탄을 탐지합니다. 의존성 없음.
 sushant-me/agentic-workflow-injection
에이전트 워크플로 주입(CVE-2026-44246)에 대한 재현 가능한 취약 및 수정된 GitHub Actions 픽스처로, 측정된 탐지기 커버리지와 완화 지침을 제공합니다.
 george-petrakis/log4j-scanner-cve-2021-44228
전체 디렉토리에서 CVE-2021-44228 시도를 스캔하는 간단한 도구
 drkbcn/lblfixer_cve_2023_28447
PrestaShop 1.7.X용 CVE-2023-28447 취약점(Smarty XSS) 수정 모듈
 111ddea/xstream_cve-2022-41966
# CVE-2022-41966 디버그 및 개념 증명 코드 Java의 XStream 역직렬화 취약점 악용을 시연하는 디버그 및 개념 증명 코드입니다.








