
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
 jvoisin/snuffleupagus
php7 및 php8용 보안 모듈 - 버그클래스를 제거하고 나머지는 가상 패치! https://snuffleupagus.rtfd.io
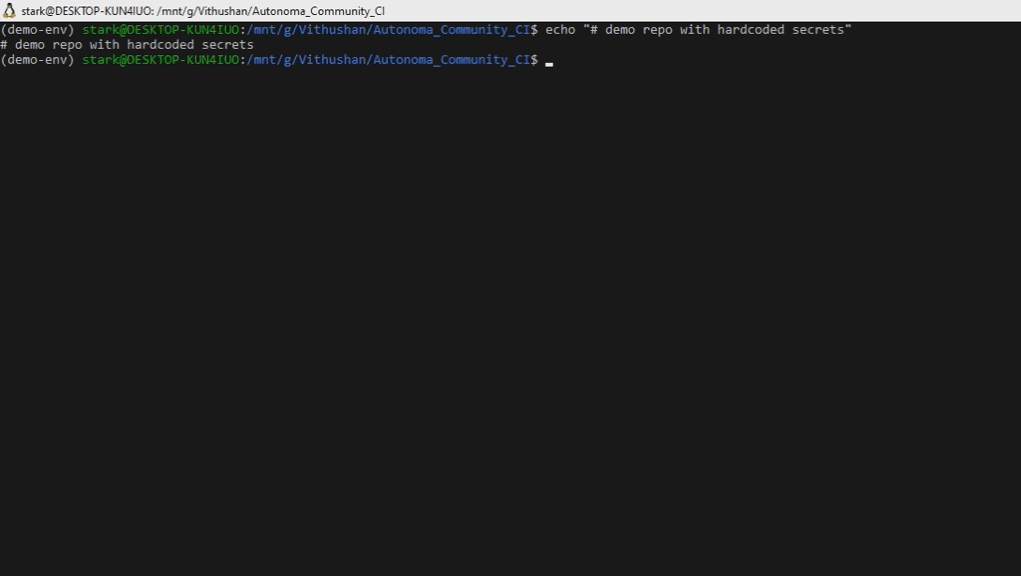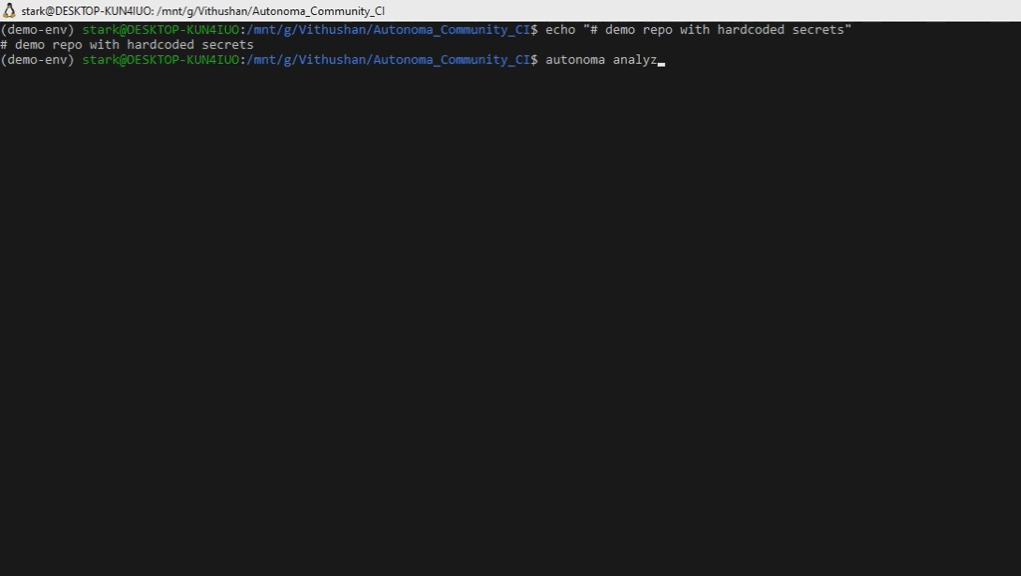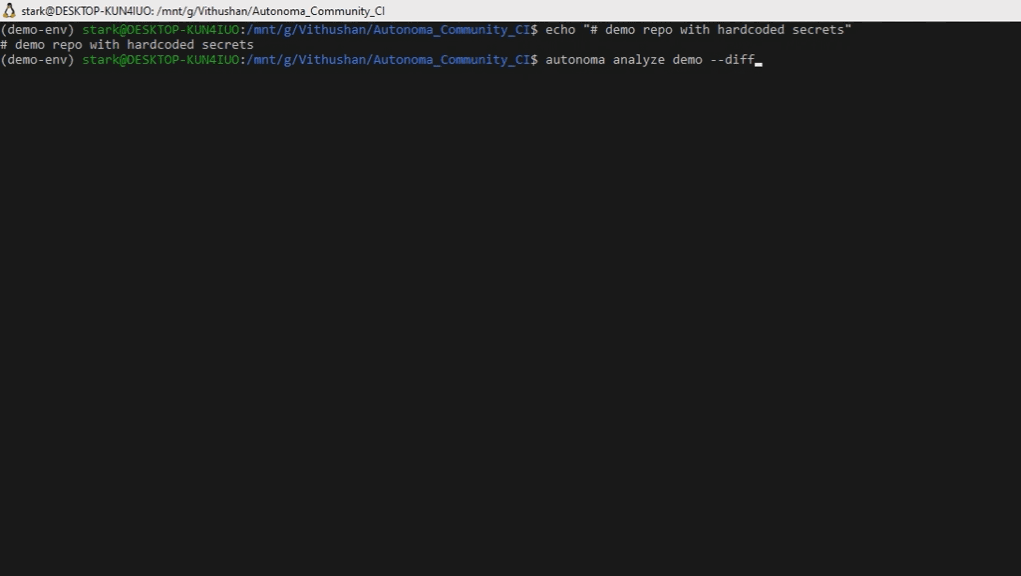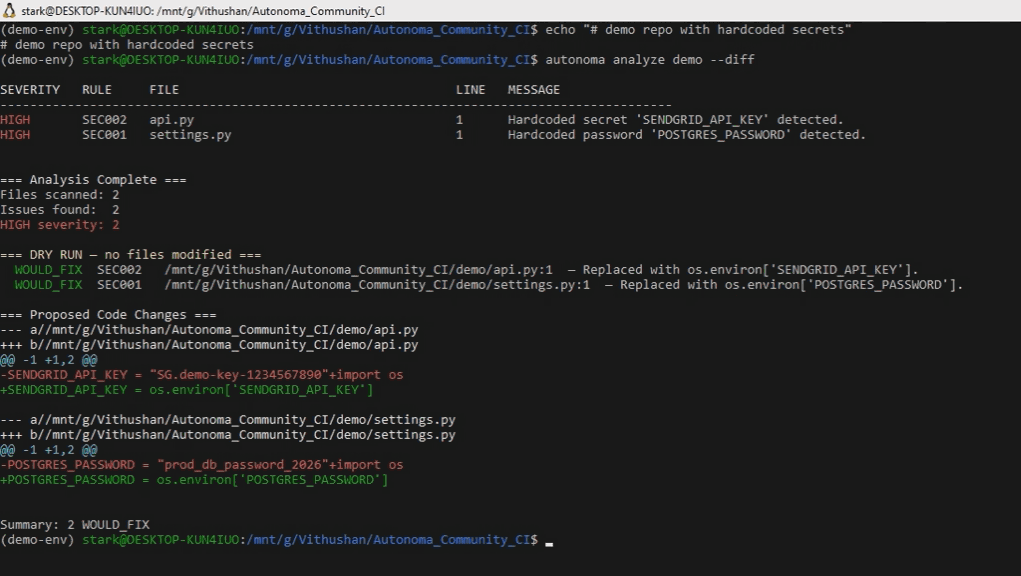
 vihaaninnovations/autonoma
파이썬 저장소에서 하드코딩된 비밀키를 감지하고 자동 수정합니다 — 수정이 코드를 손상시킬 수 있는 경우에는 거부합니다.
 soemoescode/guardskill
코딩 에이전트(Claude Code, Codex, Cursor, Copilot)에서 저장소가 코드를 실행할 수 있게 하는 요소를 검사하는 읽기 전용 스캐너: git 설정, 훅, 그리고 커밋된 MCP 서버 정의 및 에이전트 설정. SARIF 출력. 의존성 없음,…
 mkway/cve-2025-57833
CVE-2025-57833을 테스트하기 위한 환경을 구축했습니다. 이 환경은 AI를 사용해 구축되었으므로 지속적으로 수정될 수 있습니다.
 fazilbaig1/cve-2021-23383
handlebars 패키지 4.7.7 이전 버전은 신뢰할 수 없는 소스에서 템플릿을 컴파일할 때 특정 컴파일 옵션을 선택하면 프로토타입 오염에 취약합니다.
 bartimusprimed/cve-2021-1675-yara
YARA 규칙으로 CVE-2021-1675(PrintNightmare) 악용 시도 및 관련 악성코드 아티팩트를 탐지합니다.
 niclas-zone/ci/gitleaks
CI 구성 요소로, Gitleaks SAST 도구와 함께 사용되며 git 저장소에서 하드코딩된 비밀번호, API 키, 토큰을 스캔하고 사용자 정의 및 원격 구성을 지원합니다.
 frenzymadness/cve-2021-3572
CVE-2021-3572용 최소 테스트 저장소로, pip 종속성 혼동 취약점과 취약한 버전 및 패치된 버전에서의 수정을 시연합니다.
 gmh5225/ida-claude-code-plugins
Claude Code를 IDA Pro와 통합하여 AI 기반 디스어셈블리 및 코드 이해를 통해 리버스 엔지니어링과 바이너리 분석 워크플로를 지원하는 플러그인입니다.
 svtagan/wp-cve-2026-87902
WordPress 버전, 코어 체크섬, 추가 PHP 파일, 알려진 플러그인 경로를 검사하여 CVE-2026-87902 노출 및 침해 지표를 확인하는 읽기 전용 PHP 진단 스크립트입니다.
 mayank729/cve-2025-55182-scanner
🔍 React Server Components에서 CVE-2025-55182 위험을 스캔하는 비침습적 도구로, 애플리케이션의 치명적인 취약점을 탐지하는 데 도움을 줍니다.
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 cao-wuhui/cve-2025-69720
CVE-2025-69720에 대한 권고: GNU ncurses infocmp의 스택 기반 버퍼 오버플로우(CWE-121)
 nicpenning/rtf-cleaner
RTF 난독화 해제 도구: CVE-2017-0199 문서에서 URL을 정적으로 찾기 위한 도구
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js, Supabase 및 Stripe 앱을 위한 로컬 정적 보안 스캐너: 유출된 키, 누락된 RLS 및 권한 부여, 안전하지 않은 웹훅을 탐지하는 24개의 AST 기반 검사. CLI 및 GitHub Action.
 bybravehq/ip2
node-ip의 유지 관리 포크로, 패치되지 않은 SSRF 권고(CVE-2024-29415)가 수정되었습니다.
 limesss/cve-2023-36109
cve-2023-36109에 대한 PoC
 whatishope/bido
이미지 기반 안드로이드 악성코드 탐지 프레임워크로, 난독화 및 개념 변화를 처리합니다. 엄선된 데이터셋과 머신러닝 모델 학습을 위한 파이썬 코드를 포함합니다.








