
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천

 ejfkdev/dae
Config 기반 Dart AOT 스냅샷 분석기로, IDA, radare2, Frida용 blutter 호환 심볼과 구조체를 내보내고, Dart SDK 없이 함수를 dart-analyze-clean Dart로 디컴파일합니다.
 0sec-labs/0
멀티플레이어 AI 공격적 보안 OS - 개방형, 자기 개선형, 확장 가능. 취약점을 찾고, 검증하고, 수정합니다.
 seekbytes/ipa
PDF 파일을 심층 분석하기 위한 GUI 분석기. 악성 페이로드를 탐지하고, 객체 관계를 파악하며, 위협 분석을 위한 핵심 정보를 추출합니다.
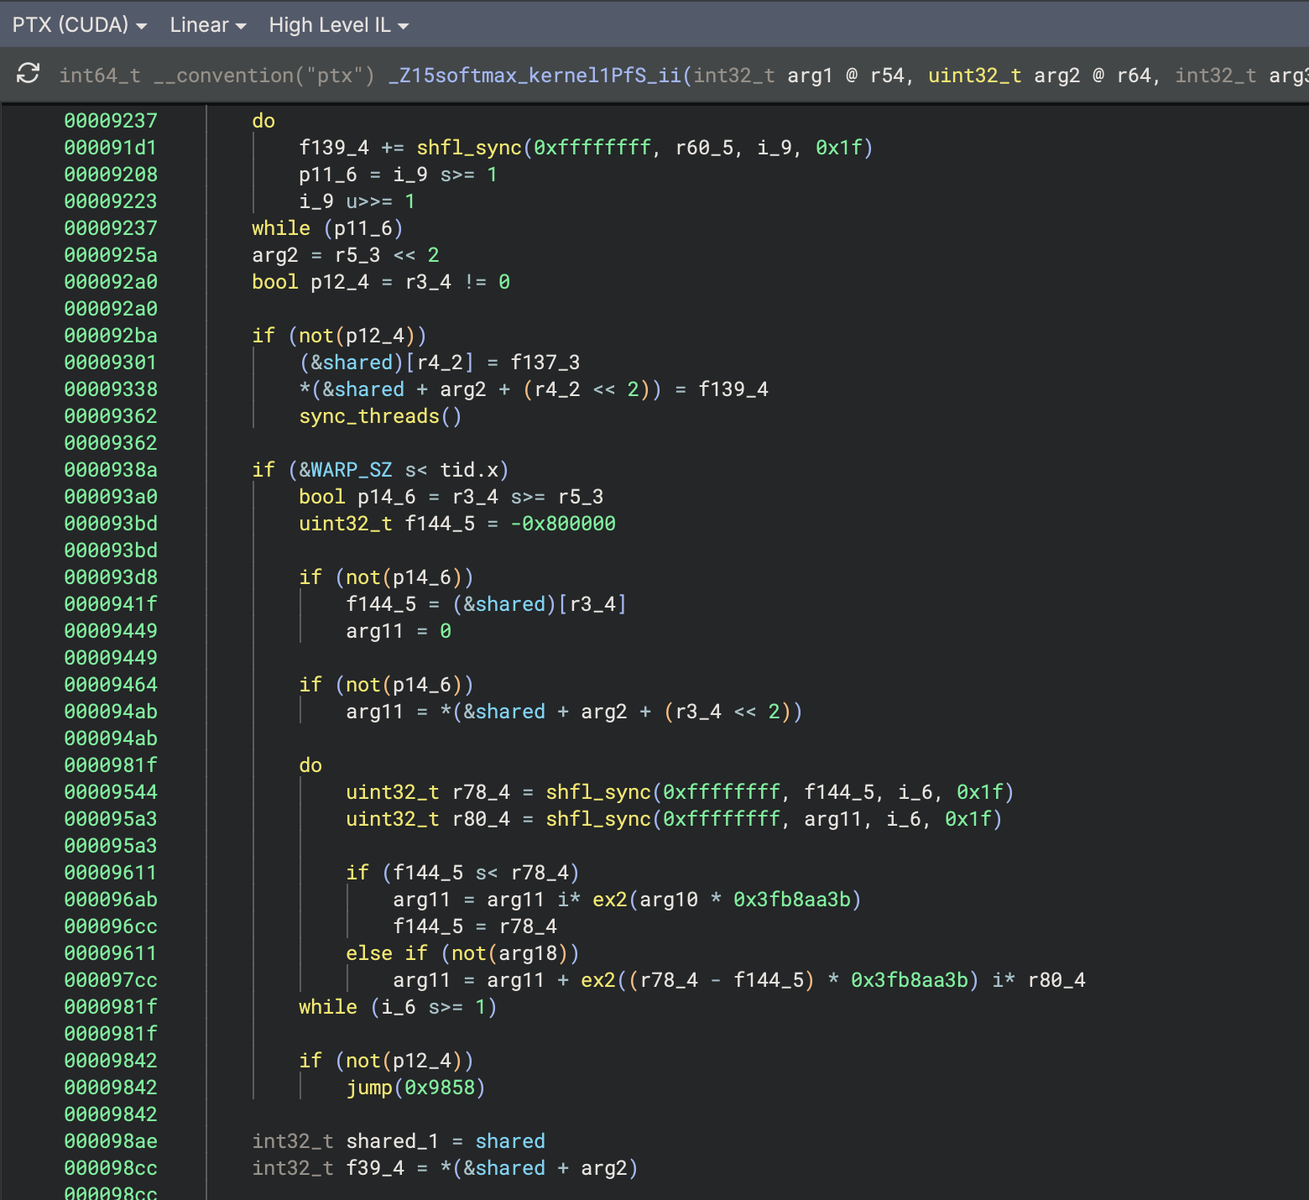 seekbytes/ptxninja
CUDA 기반 GPU의 가상 명령어 집합 아키텍처인 PTX를 리버스 엔지니어링하기 위한 Binary Ninja 플러그인입니다.
 mrphrazer/obfuscation_analysis
난독화된 코드를 분석하고 단순화하기 위한 Binary Ninja 플러그인
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh의 CVE-2026-46595를 시연하는 Go 개념 증명으로, 스트립된 바이너리의 심볼 검사와 이미지 스캔을 사용하여 취약한 NewServerConn 사용을 검증합니다.
 123wwwa/flowname
차세대 LLM 기반 JavaScript 식별자 복구.
 ablation-tool/ablation
디스어셈블리, 디컴파일, 테인트 분석, 버전 비교 및 시맨틱 검색을 갖춘 리버스 엔지니어링 프레임워크이며, LLM 기반 자율 바이너리 및 펌웨어 분석 기능을 제공합니다.
 svtagan/wp-cve-2026-87902
WordPress 버전, 코어 체크섬, 추가 PHP 파일, 알려진 플러그인 경로를 검사하여 CVE-2026-87902 노출 및 침해 지표를 확인하는 읽기 전용 PHP 진단 스크립트입니다.
 1-3-7/disrobe
Rust CLI 제품군으로, 하나의 자동 파이프라인을 통해 15개 이상의 생태계에 걸쳐 네이티브 코드, 바이트코드, 스크립트, 펌웨어 및 앱 패키지를 정적으로 디컴파일, 난독화 해제 및 언팩합니다.
 yaklang/javajive
순수 Go 기반 Java 디컴파일러 및 직렬화 연산기
 atomdrift-project/scan
바이너리, 소스 및 스크립트를 위한 0-day 악성코드 탐지 (별로 안 별로인 것)
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent로 구동되는 LLM 기반 퍼징 파이프라인
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 bishopfox/mauidll
MAUI Android 어셈블리 스토어에서 관리되는(.NET) 어셈블리를 추출합니다.
 tihanyin/rex-skill
REx@Skill - 바이너리 취약점 발견을 위한 에이전트 기반 리버스 엔지니어링 실행 스킬








