
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
 v33ru/awesome-connected-things-sec
모든 연결된 사물을 위한 엄선된 보안 리소스 목록
 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 androguard/androguard
안드로이드 애플리케이션을 위한 리버스 엔지니어링 및 침투 테스트
 zhkl0228/unidbg
Android 네이티브 라이브러리를 에뮬레이션할 수 있으며, 실험적인 iOS 에뮬레이션도 지원합니다.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 simoneavogadro/android-reverse-engineering-skill
Android APK/XAPK/JAR/AAR 파일을 디컴파일하고, jadx를 사용하여 HTTP API, 인증 패턴 및 호출 흐름을 추출하며, R8에 강한 Kotlin 이름 복구 기능을 통해 보안 연구 및 침투 테스트를 지원합니다.
 darthton/blackbone
Windows 메모리 해킹 라이브러리
 microsoft/detours
함수 호출을 후킹, 모니터링, 계측하기 위한 런타임 Windows API 가로채기 라이브러리입니다. 바이너리 재작성 및 DLL 주입을 지원하여 디버깅, 추적, 분석 도구를 가능하게 합니다.
 firerpa/lamda
Android 풀스택 기기 제어 플랫폼: WebRTC/H.264 원격 데스크톱, UI/OCR/이미지 매칭 자동화, 원클릭 MITM, 내장 Frida, 프록시/VPN/frp/P2P 네트워킹, MCP/Agent, 160개 이상의 API, 멀티 디바이스 클러스터 및…
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 mantvydasb/redteaming-tactics-and-techniques
포괄적인 레드 팀 운영 노트로, 코드 인젝션, 방어 회피, 측면 이동, 지속성 등의 공격 보안 기술을 다루며, 실습 랩 실험과 악성코드 분석을 포함합니다.
 ntfargo/relapse-exploit
펌웨어 7.00-13.60용 PS5 익스플로잇 체인으로, WebKit JSC 정보 유출과 typedarray 손상을 aio_multi_wait UAF 레이스와 결합하여 커널 읽기/쓰기를 수행합니다.
 lief-project/lief
ELF, PE 및 MachO 실행 파일 형식을 파싱, 수정, 추상화하는 크로스 플랫폼 라이브러리입니다. 디스어셈블러, 어셈블러 및 디버그 정보 기능을 갖춘 C++, Python, Rust API를 지원합니다.
 didierstevens/didierstevenssuite
악성코드 분석, 파일 형식 파싱, 해싱, 포렌식 트리아지를 위한 Python 스크립트 모음으로, PDF, OLE, XOR 분석 유틸리티를 포함합니다.
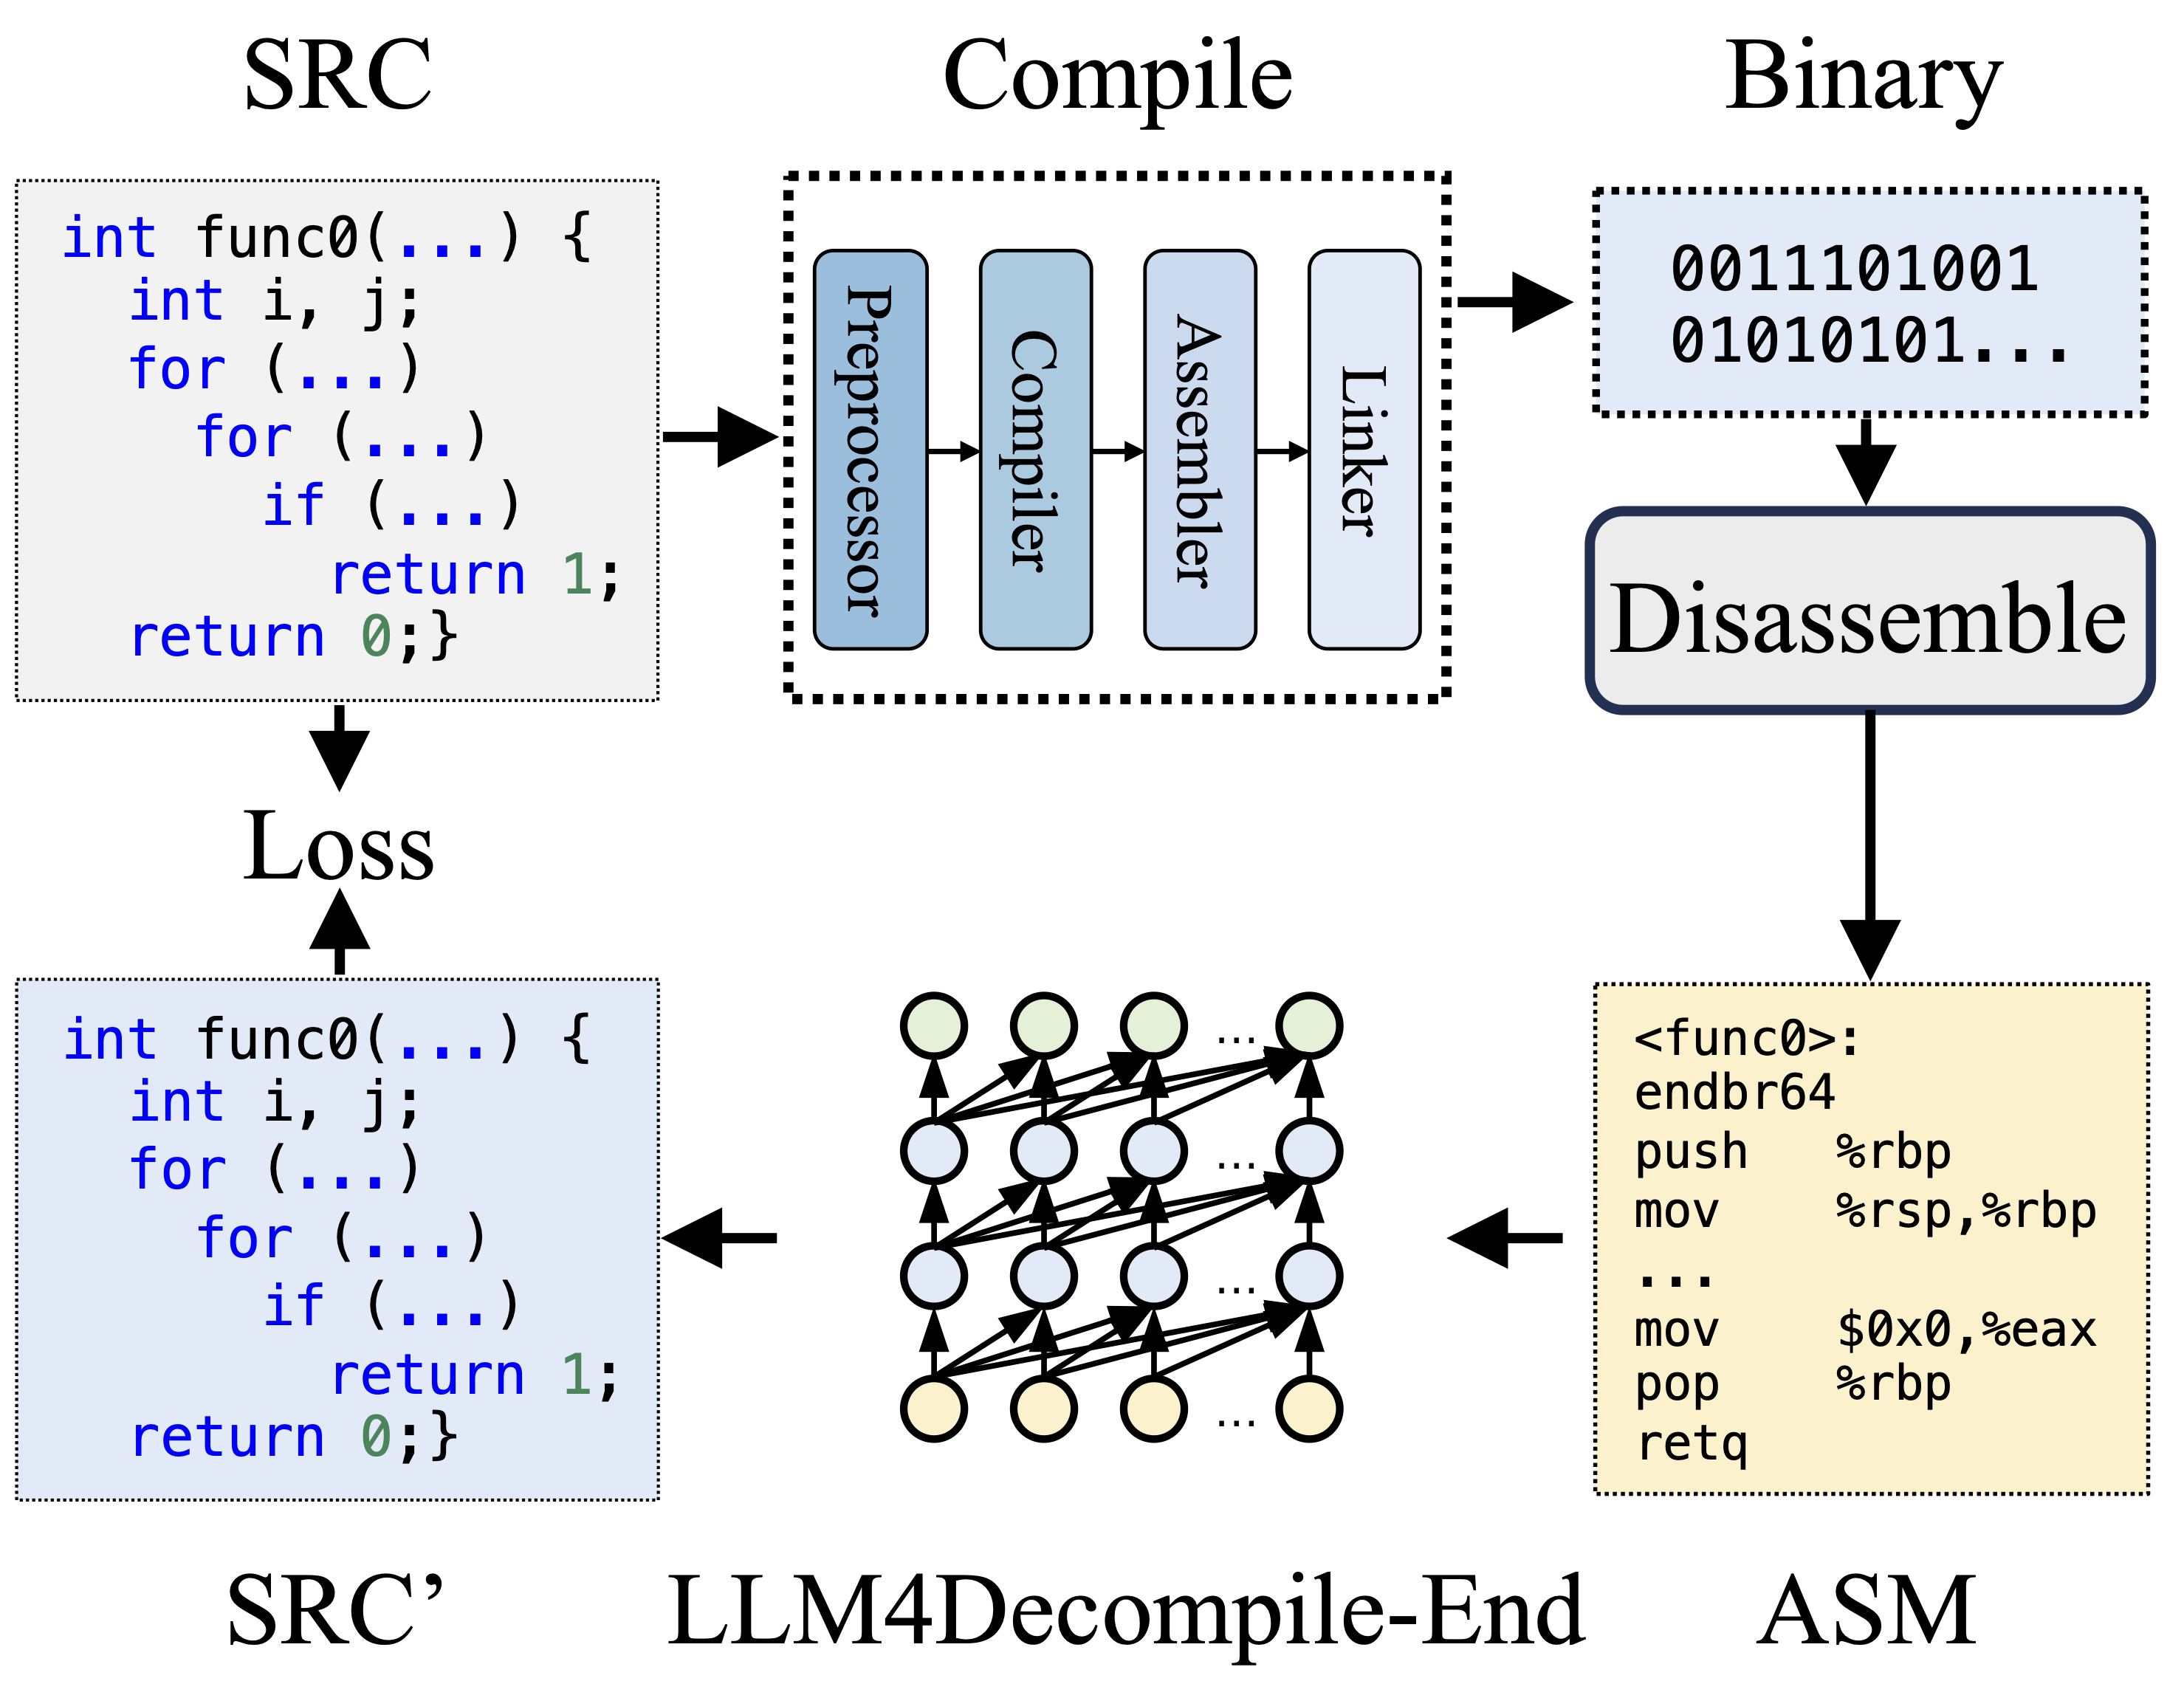 albertan017/llm4decompile
리버스 엔지니어링: 대규모 언어 모델을 이용한 바이너리 코드 디컴파일
 olivierlaflamme/cheatsheet-god
# 모의 침투 테스트 참조 모음 - OSCP / PTP & PTX 치트시트
 hugsy/gef
GEF (GDB Enhanced Features) - Linux에서 익스플로잇 개발자와 리버스 엔지니어를 위한 고급 디버깅 기능을 갖춘 GDB의 현대적인 경험








