Recaf 


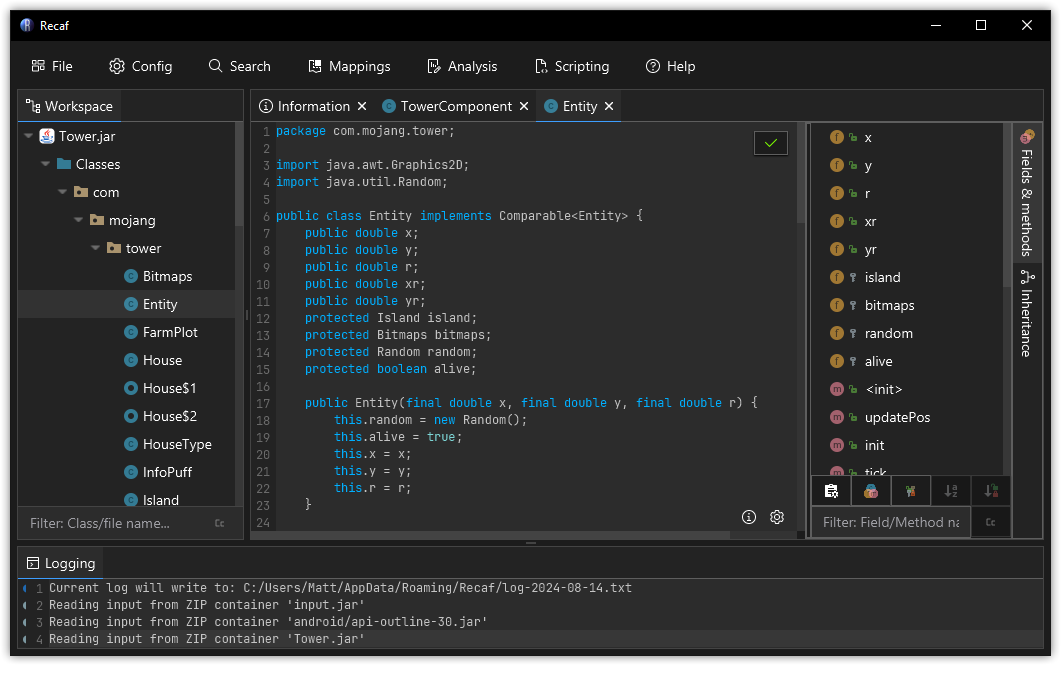
다재다능하고 사용하기 쉬운 Java 및 Android 바이트코드 편집기입니다. Recaf는 컴파일된 Java 애플리케이션 작업을 더 쉽게 만들어 줍니다. 익숙하지 않은 코드를 탐색하고, 난독화된 애플리케이션을 분석하고, 원본 소스 없이 클래스를 수정하고, 변경 사항을 내보낼 수 있습니다. 이 모든 것을 익숙한 IDE와 유사한 인터페이스를 통해 수행할 수 있습니다.
다운로드
- 런처
- GitHub CI 실행에서 스냅샷 릴리스를 가져와 가장 최신 릴리스를 사용할 수 있도록 보장합니다.
- 런처의 사용법 및 지침은 런처 저장소에서 확인할 수 있습니다.
- 스냅샷 릴리스
- 독립 릴리스
기능
Java 애플리케이션 디컴파일 및 탐색
익숙한 IDE와 유사한 인터페이스를 사용하여 컴파일된 애플리케이션을 탐색합니다.
- 여러 구성 가능한 Java 디컴파일러 간 전환: CFR, Procyon, Fernflower
- 각 디컴파일러는 설정 메뉴를 통해 완전히 구성할 수 있습니다. 어디서 설정해야 할지 모르겠다면 설정 창의 검색창에 조정하려는 디컴파일러 이름을 입력하면 됩니다.
- 문자열, 상수, 클래스 참조, 메서드 및 바이트코드 명령어 패턴을 검색합니다.
- IDE에서 하듯이 Java 애플리케이션을 탐색합니다.
- Control + 왼쪽 클릭 또는 F3 키를 눌러 참조된 클래스, 필드 및 메서드로 이동합니다.
- 왼쪽/오른쪽 + Alt 키를 눌러 최근 방문한 위치 간에 이동합니다.
- Control + G 키를 눌러 열린 애플리케이션에서 클래스, 멤버 또는 파일 내용을 빠르게 찾습니다.
- 그 외의 모든 기능은 상황에 맞는 오른쪽 클릭 메뉴를 통해 접근할 수 있습니다.
- 클래스를 클릭하면 해당 클래스에 대한 작업이 표시됩니다.
- 메서드를 클릭하면 해당 메서드에 대한 작업이 표시됩니다.
- Java 및 Android 애플리케이션 모두 동일하게 처리됩니다.
높은 수준 또는 낮은 수준에서 Java 바이트코드를 손쉽게 편집
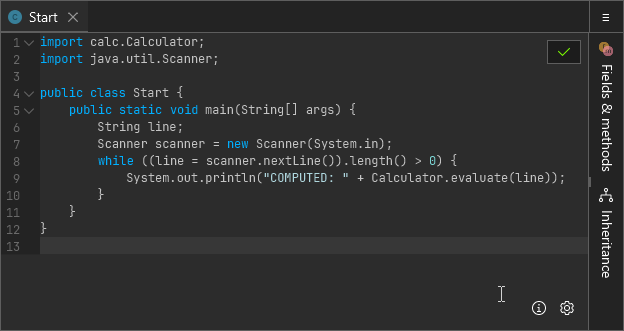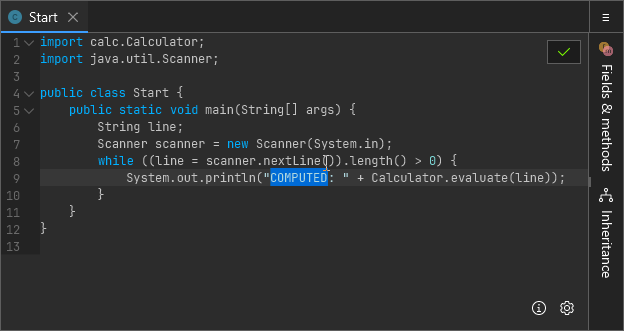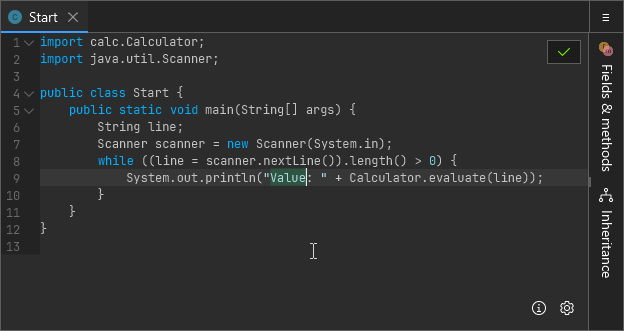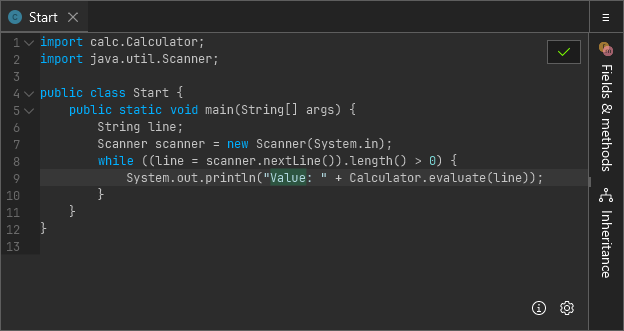
디컴파일된 Java 소스 코드를 그대로 편집하여 간단한 수정을 수행하고, 변경 사항을 저장한 다음, 수정된 애플리케이션을 내보냅니다.
- 애플리케이션 JAR에 누락된 종속성/라이브러리 코드가 있나요? Recaf는 기존 코드를 분석하고 라이브러리 스켈레톤 코드를 생성하여 빈 부분을 채워줍니다. 컴파일러는 차이를 구분할 수 없습니다.
- 디컴파일 품질 문제로 인해 소스 편집이 너무 어렵나요? 바이트코드 어셈블러를 사용하세요!
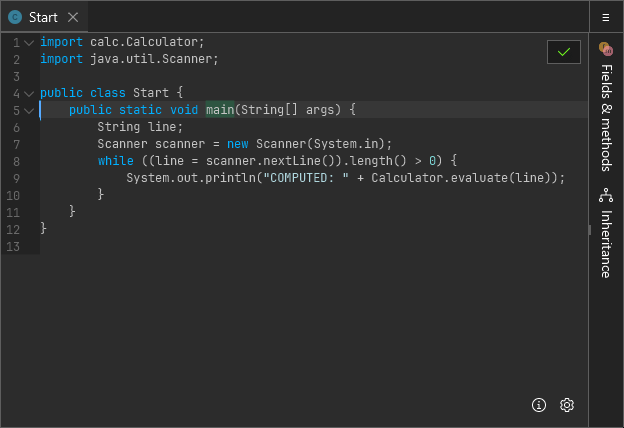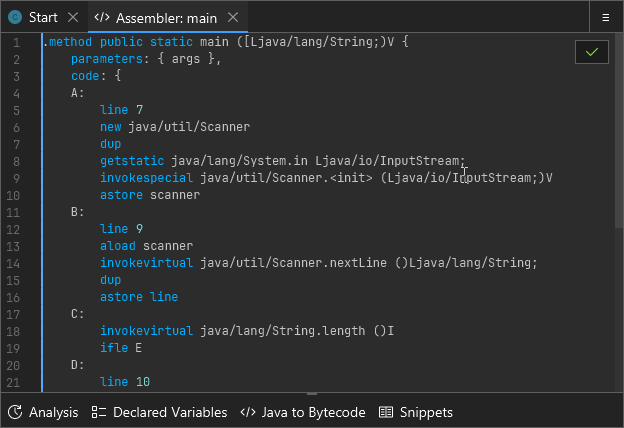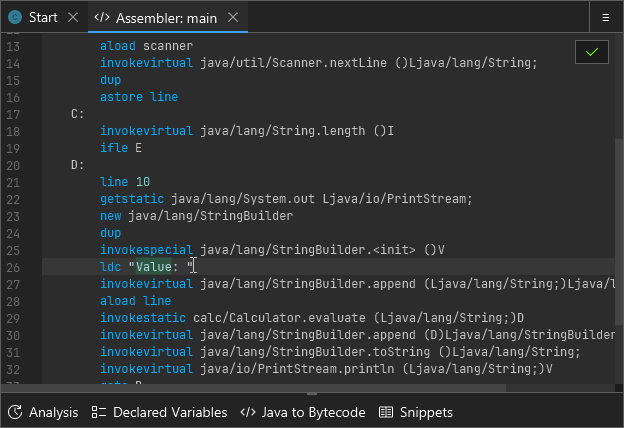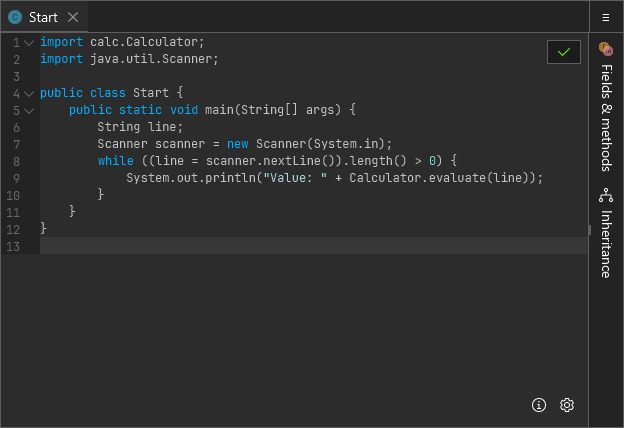
Recaf의 바이트코드 어셈블러를 사용하면 낮은 수준의 클래스 파일을 쉽게 변경할 수 있습니다. 파일 형식의 복잡한 측면은 추상화되어 있습니다. 완전한 바이트코드 초보자라도 유용한 도구의 도움을 받을 수 있습니다.
- 어셈블러 기능:
- 변수 슬롯 대신 변수 이름을 사용하여 코드를 더 읽기 쉽고 이해하기 쉽게 만듭니다.
- 구문 오류, 명령어의 부적절한 사용 등에 대한 즉각적인 피드백을 제공합니다.
- 레이블을 클릭하여 제어 흐름 명령어가 어디로 이어지는지 확인함으로써 제어 흐름을 시각화합니다.
- 어셈블러 도구:
- 분석: 메서드의 어느 지점에서든 스택과 지역 변수에 어떤 값이 있는지 확인합니다. 줄을 클릭하면 코드의 해당 지점에서 무슨 일이 일어나는지 보여주도록 업데이트됩니다.
- 선언된 변수: 모든 변수, 변수의 사용 방식, 그리고 해당 사용 위치 간을 한 번의 클릭으로 이동할 수 있는 표입니다.
- Java에서 바이트코드로: 왼쪽에 간단한 Java 소스 코드를 작성하면 오른쪽에 동등한 Java 바이트코드가 표시됩니다. 소스 코드에서 복잡한 바이트코드를 쉽게 생성한 다음, 원하는 곳 어디든 어셈블러에 복사하여 붙여넣을 수 있습니다.
- 스니펫: 항상 같은 디버그
println 호출을 작성하고 있나요? 스니펫으로 저장하고 언제든지 불러오세요. 바로 사용할 수 있는 디버그 출력문을 복사하여 붙여넣는 것은, 작성자가 공룡의 길로 떠나버린 서드파티 코드를 필사적으로 디버깅하는 모든 프로그래머의 생명줄입니다.
보호된 애플리케이션 분석 및 난독화 해제
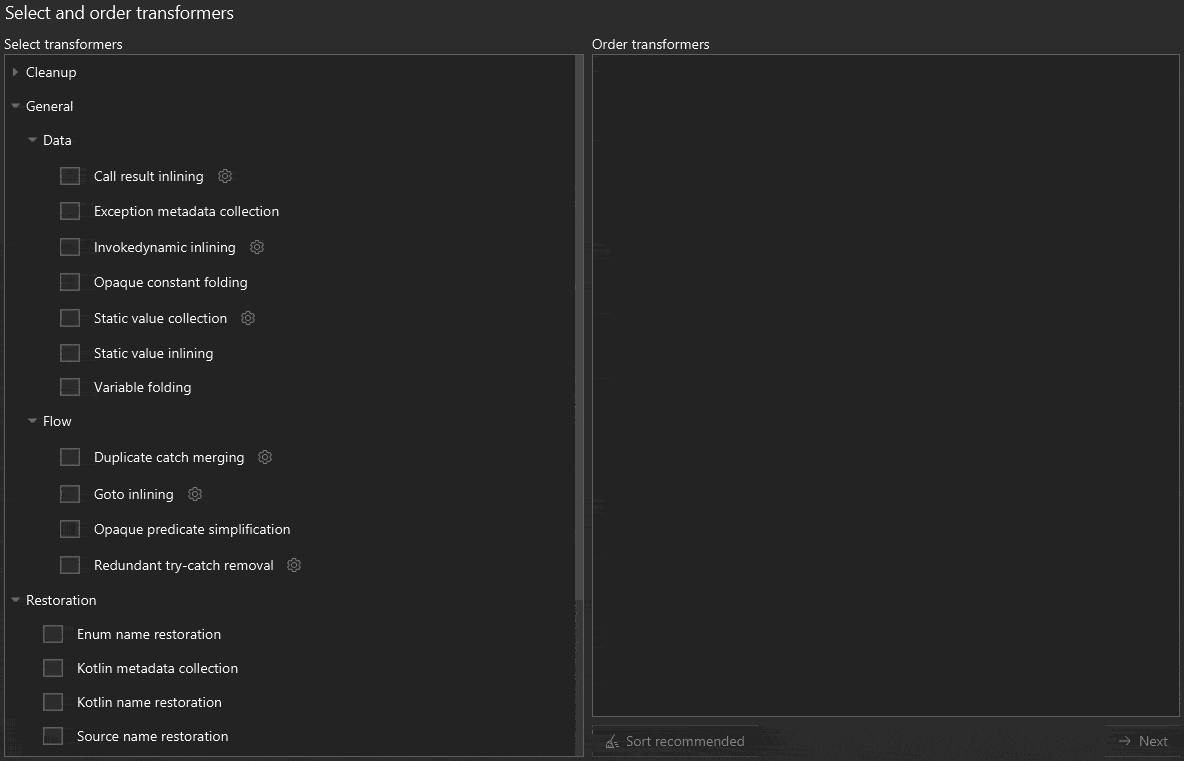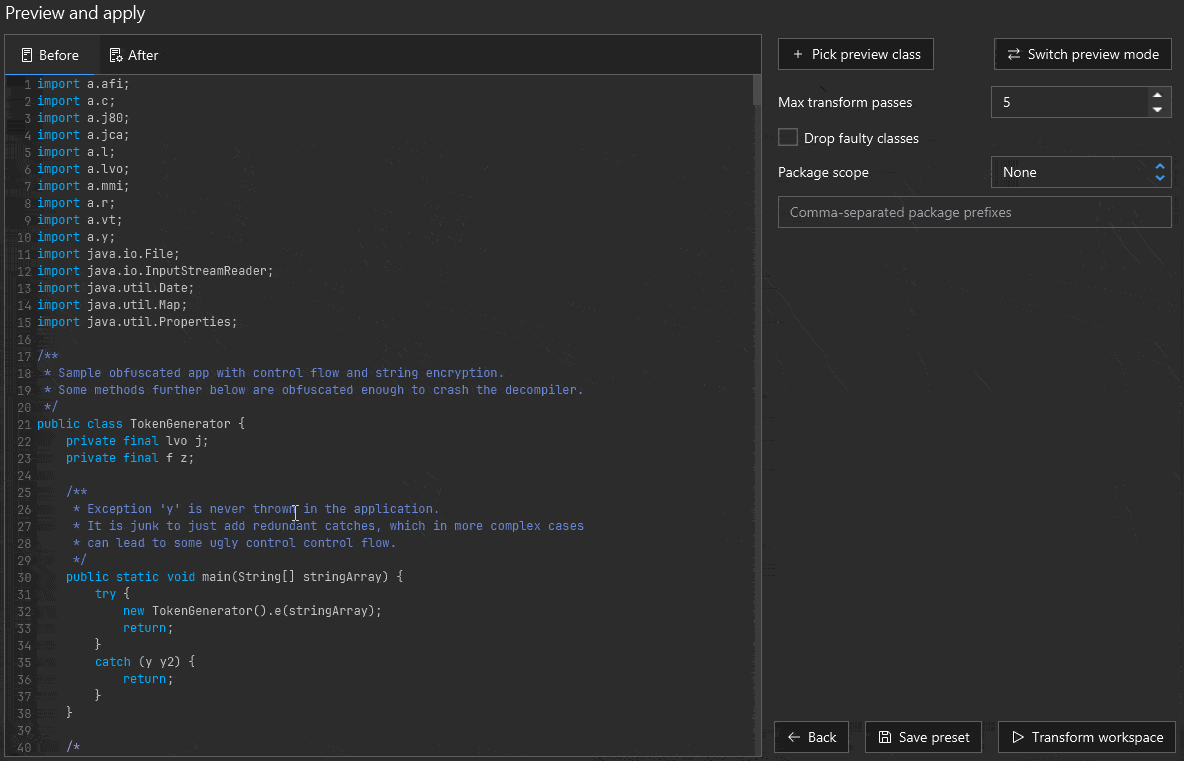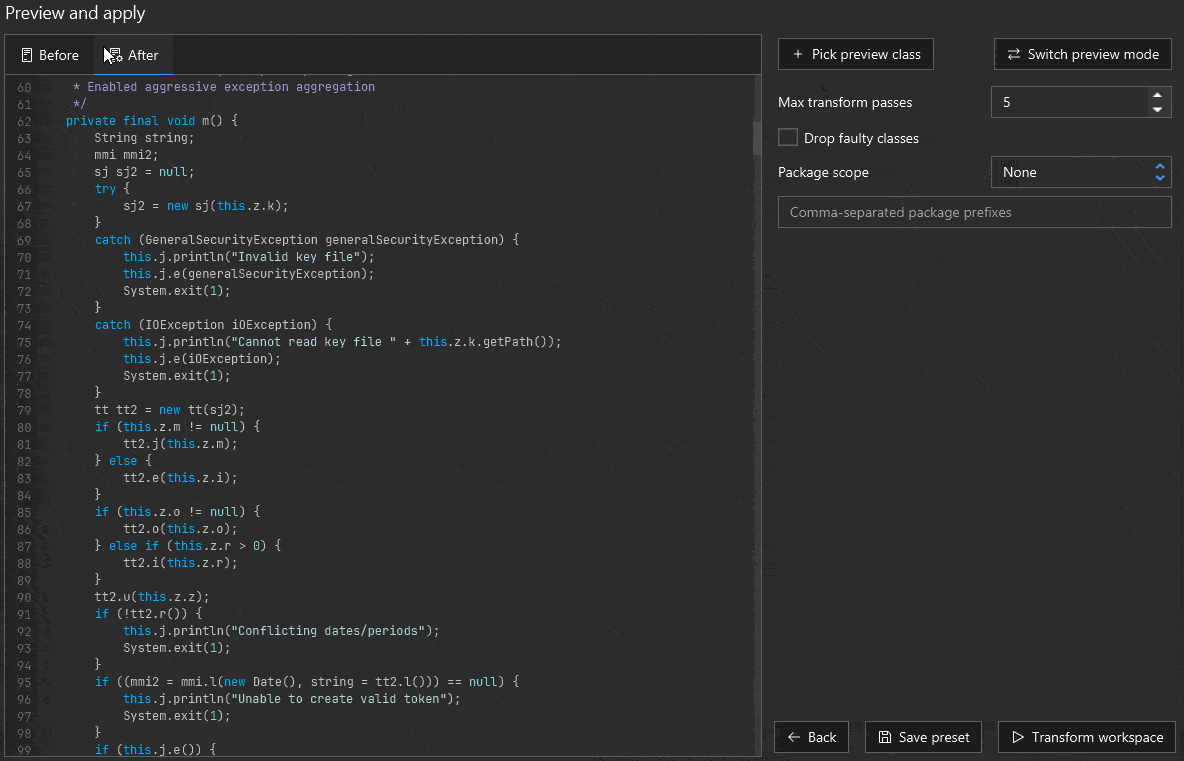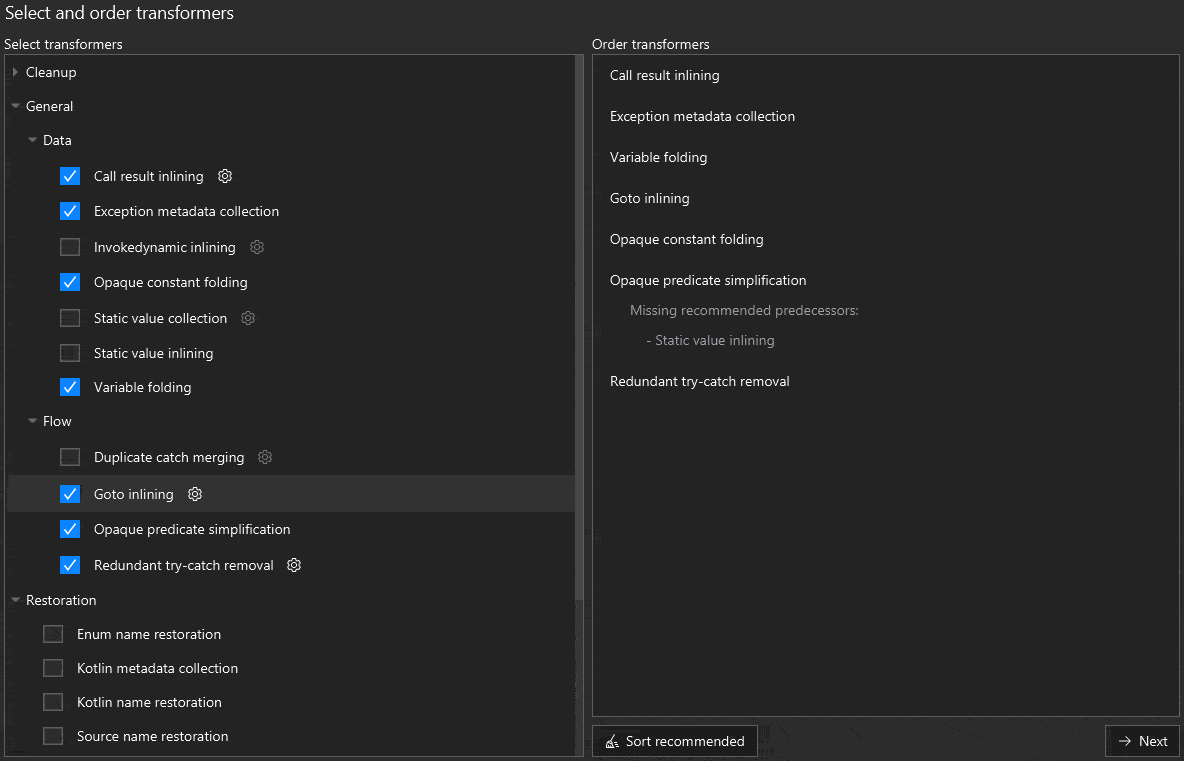
Recaf는 난독화된 코드 작업을 최대한 쉽게 만들어 주는 다양한 도구를 제공합니다. 식별자 이름 변경, 숫자 및 문자열 상수 암호화, 심지어 제어 흐름 난독화까지 모두 손쉽게 무력화할 수 있습니다.
-
강력한 난독화 해제 도구:
- 불투명 상수, 조건자 등에 대한 일반화된 Java 바이트코드 변환기. 난독화 해제 창에서 변환기 세트를 선택하고, 변경 사항을 미리 본 다음, 결과에 만족하면 애플리케이션에 적용하세요.
- 패턴 기반 매핑 생성기를 통해 난독화된 클래스와 그 멤버를 대량으로 이름 변경할 수 있습니다.
- 이름 변경에 더 많은 제어를 원하시나요? 클래스와 그 멤버의 이름을 수동으로 변경할 수도 있습니다. 작업이 끝나면 매핑을 다양한 형식으로 내보내 다른 도구에서 사용할 수도 있습니다.
-
조용한 백그라운드 조치:
- 리버스 엔지니어링 도구를 충돌시킬 목적으로 특수하게 제작된 클래스 파일은 Recaf에서 열면 자동으로 패치됩니다. 자동 패치의 세부 수준을 더 또는 덜 철저하게 제어하려면 설정에서 패치 모드를 변경할 수 있습니다.
- 특수하게 제작된 jar/zip 파일은 JVM이 읽는 방식대로 읽어들여, 리버스 엔지니어링 도구가 잘못된 데이터를 표시하도록 속일 수 있는 교활한 속임수를 우회합니다. 일부 샘플 jar를 다른 도구와 비교해 보면 Recaf는 혼동하지 않는 반면 다른 도구는 어떻게 혼동하는지 확인할 수 있습니다.
스크립트와 플러그인으로 분석 및 리버스 엔지니어링 워크플로 자동화
Recaf는 모든 기능을 모듈식 API를 통해 노출합니다. 워크플로를 자동화하는 스크립트를 작성한 다음 CLI를 통해 반복해서 실행할 수 있습니다.
- 스크립트에 대해서는 문서의 Scripts를 참조하세요.
- CLI 사용법에 대해서는 Running을 참조하세요.
- 요점은, 스크립트를 만든 다음
java -jar recaf.jar --input <app> --script <script.java>를 사용하는 것입니다.
- AI로 워크플로를 자동화하고 싶으신가요? CLI의
--headless와 MCP 플러그인을 사용하여 에이전트가 Recaf의 모든 기능에 접근할 수 있도록 하세요.
기능의 전체 목록은 사용자 가이드에서 확인할 수 있습니다.
문서
개발 환경 설정
git clone https://github.com/Col-E/Recaf.git 명령으로 저장소를 복제합니다.
IDE에서 프로젝트를 열거나 gradle로 빌드를 생성합니다.
IDE:
build.gradle 파일에서 프로젝트를 가져옵니다- 메인 클래스가
software.coley.recaf.Main인 실행 구성을 생성합니다
IDE 없이:
gradlew build를 실행합니다
- 출력물은 다음 위치에 생성됩니다:
recaf-ui/build/libs/recaf-ui-{VERSION}-all.jar

 col-e/recaf







