
 momo5502/sogen
🪅 Windows, Linux 및 macOS용 사용자 공간 에뮬레이터



Sogen은 실제 운영체제 없이 Windows, Linux 및 macOS 프로그램을 실행합니다. 이를 통해 프로그램이 수행하는 모든 동작을 확인하고 제어할 수 있습니다.
수천 개의 OS API를 재구현하는 대신, Sogen은 CPU 및 syscall 수준에서 바이너리를 에뮬레이션하고 실제 시스템 DLL을 실행하므로 동작이 실제 OS와 매우 유사합니다.
모든 명령어, 메모리 접근 및 API 호출을 후킹하고, 검사하거나 재작성할 수 있으며, 실행은 완전히 결정적이고, 전체 에뮬레이터 상태를 스냅샷으로 저장하고 복원할 수 있습니다.
C++로 작성되었으며 원하는 CPU 백엔드로 구동됩니다:
직접 사용해 보세요: sogen.dev
커뮤니티에 참여하세요: Discord

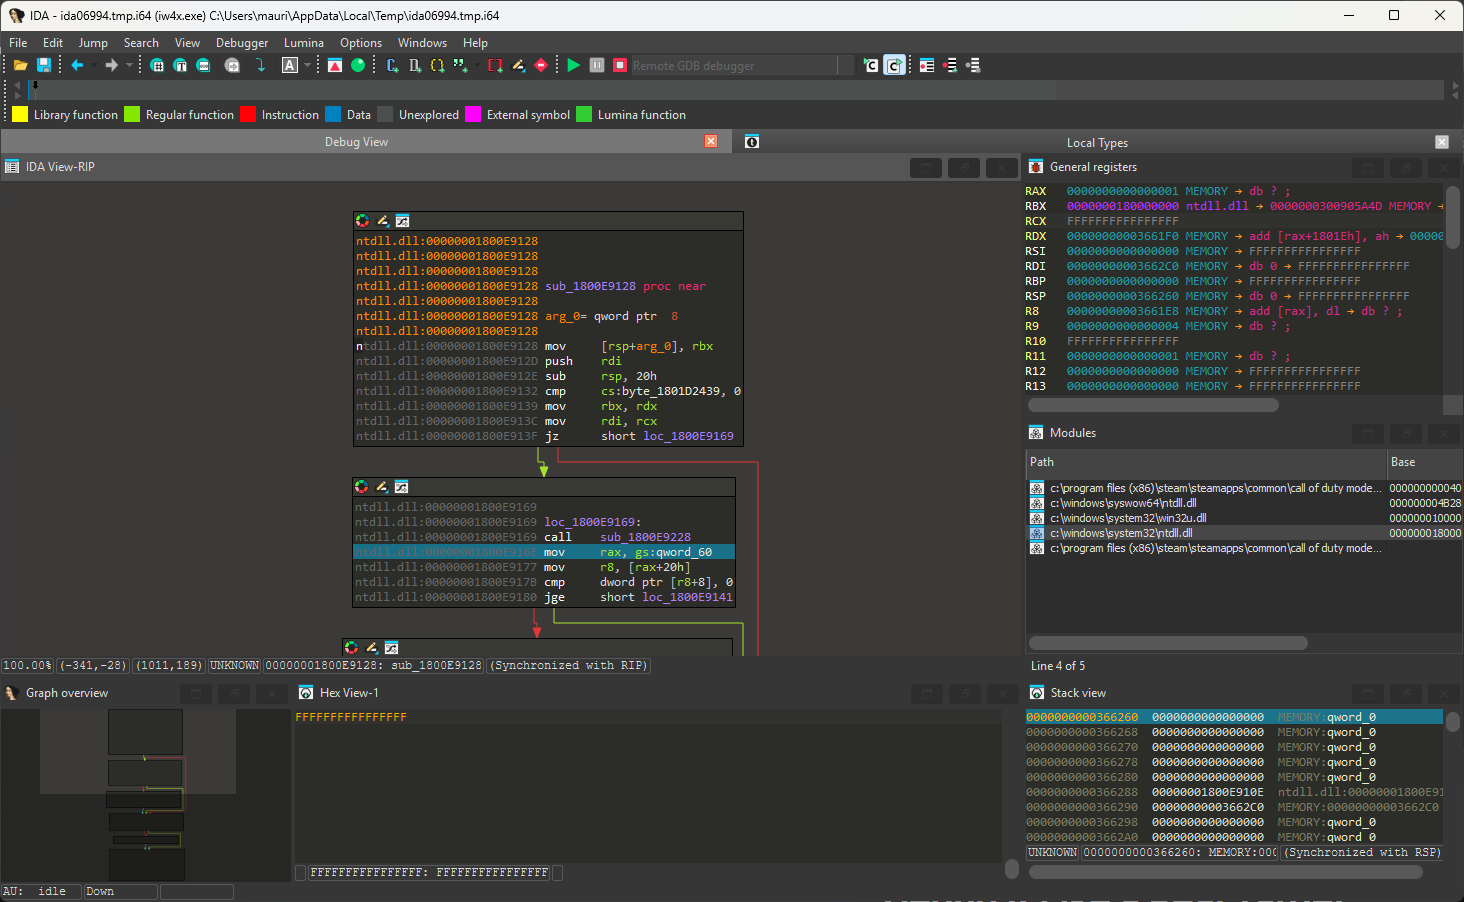
IDA Pro나 GDB처럼 이미 익숙한 도구로 GDB 프로토콜을 통해 디버깅하거나, 내장된 브라우저 내 디버거를 사용하세요.
디버거는 프로세스 외부의 에뮬레이터 수준에서 실행되므로 안티 디버그 검사에 탐지되지 않습니다.
네이티브 GUI 앱이 실행되며, 창, 대화 상자 및 컨트롤이 정상적으로 작동합니다.
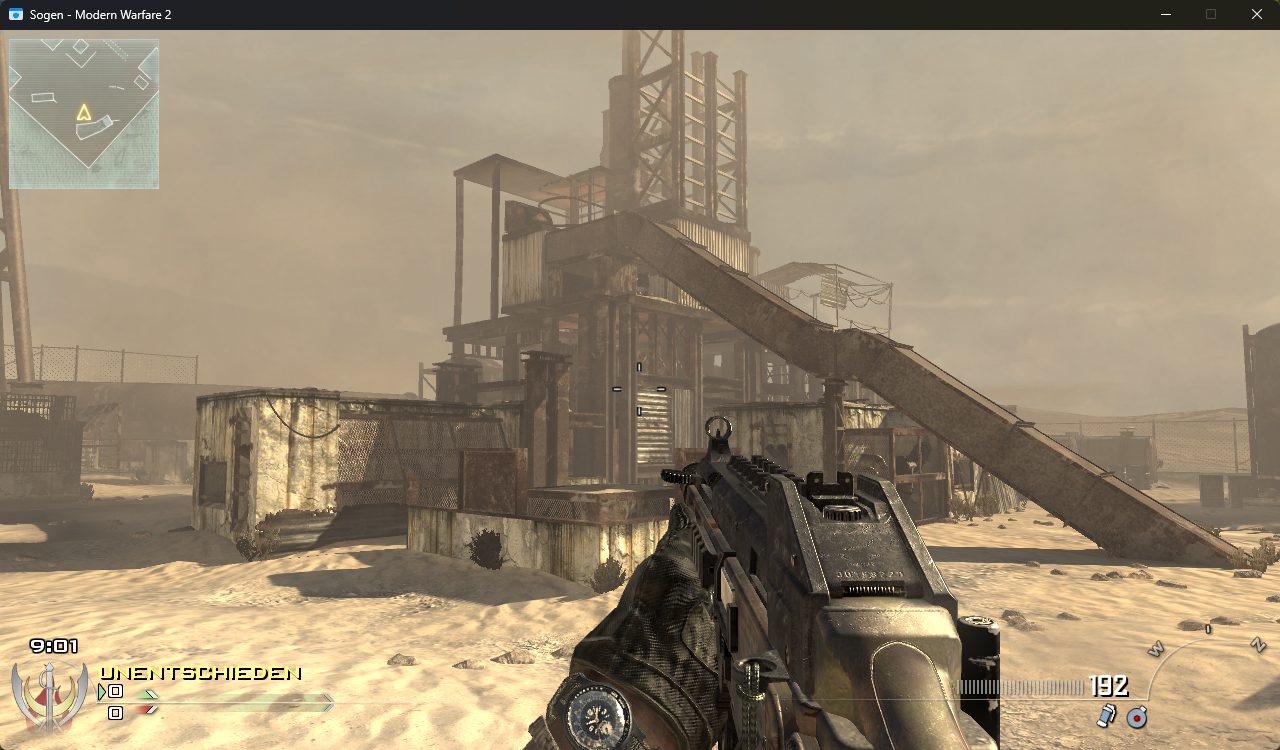
GPU 반가상화를 통해 실제 GPU에서 3D 가속이 가능하며, Hyper-V 백엔드는 코드를 CPU에서 네이티브로 실행합니다. 게임을 실행하기에 충분히 빠릅니다.
Direct3D 8/9/10/11 타이틀은 DXVK를 통해 실행되며, 이는 GPU 브리지 위에서 Direct3D를 Vulkan으로 변환합니다.
슬라이드는 여기를 클릭하세요.
다음으로 설치하세요:
pip install sogen
Python 바인딩에는 에뮬레이션 루트가 필요합니다. 미리 만들어진 루트를 여기에서 다운로드하거나, 위키의 지침에 따라 직접 만들 수 있습니다.
예시:
import sogen

emu = sogen.windows.create_application("c:/test-sample.exe", emulation_root="./root")


def on_module_load(module):
    if module.name.lower() == "test-sample.exe":
        emu.hooks.memory_execution_at(module.entry_point, lambda address: print(f"hit entry point: 0x{address:x}"))

emu.callbacks.on_module_load = on_module_load
emu.start()
print(emu.process.exit_status)
설정 세부 사항과 더 큰 예제는 examples/python/README.md를 참조하세요.
Dart 바인딩은 별도의 저장소에서 사용할 수 있습니다.
[!TIP]
Windows, Linux, macOS 등에서 에뮬레이터를 빌드하고 실행하는 방법에 대한 자세한 내용은 Wiki를 확인하세요.
1. 코드를 체크아웃합니다:
git clone --recurse-submodules https://github.com/momo5502/sogen.git
2. 복제된 디렉터리의 x64 개발자 명령 프롬프트에서 다음 명령을 실행합니다:
cmake --preset=vs2022
3. build/vs2022/sogen.sln에 생성된 솔루션을 빌드합니다
4. 관리자 권한으로 grab-registry.bat을 실행하여 레지스트리 덤프를 생성하고, analyzer.exe 옆의 artifacts 폴더에 배치합니다
5. 원하는 프로그램을 실행합니다:
analyzer.exe C:\example.exe
기본적으로 게스트는 호스트 네트워크에 접근할 수 없습니다. 게스트 소켓은 프로세스 내 루프백을 사용하고, DNS 쿼리는 어떤 주소로도 확인되지 않으며, Steam 브리지는 비활성화됩니다. 게스트에 호스트 네트워크 접근 권한을 부여하려면 --network live를 추가하세요:
analyzer.exe --network live C:\example.exe
게스트 파일 시스템은 기본적으로 읽기 전용이며, 게스트 쓰기는 STATUS_ACCESS_DENIED로 실패합니다. 게스트가 에뮬레이션 루트를 변경하도록 하려면 --root-mode rw를 사용하거나, 루트가 설정되지 않은 경우 호스트가 주도합니다. 호스트 파일이나 디렉터리를 게스트 경로에 추가하려면 --mount HOST:GUEST[:MODE]를 사용하세요. 예를 들어 --mount .\out:C:\out:rw와 같습니다. 마운트와 모드에 대한 자세한 내용은 docs/filesystem.md를 참조하세요.
Windows ARM64 실행 파일도 Windows ARM64 머신에서 create-root.bat로 생성한 에뮬레이션 루트에서 동일한 방식으로 실행됩니다. 이들은 Windows ARM64에서는 WHP에서, Apple Silicon에서는 Hypervisor.framework에서, 그 외 환경에서는 Unicorn에서 실행됩니다.
--backend는 환경 기반 선택을 재정의합니다. Unicorn의 ARM64 백엔드가 빌드되지 않는 Windows ARM64 이외의 환경에서는 EMULATOR_UNICORN=1을 설정하면 하이퍼바이저 대신 Unicorn에서 ARM64 게스트를 실행합니다.
macOS 지원은 초기 단계입니다. Sogen은 실제 dyld와 시스템의 dyld 공유 캐시를 통해 x86-64 macOS 명령줄 프로그램을 실행하며, 이는 echo와 같은 간단한 도구에는 충분합니다. 대부분의 다른 프로그램은 여전히 구현되지 않은 시스템 호출에서 멈춥니다.
1. 시스템이 아직 x86-64 슬라이스를 제공하는 Mac에서 에뮬레이션 루트를 빌드합니다. 이 스크립트는 dyld, /bin/echo 및 x86-64 공유 캐시를 복사합니다:
src/tools/create-macos-root.sh /tmp/macos-root
macOS 라이선스는 root를 재배포하거나 비 Apple 하드웨어에서 실행하는 것을 허용하지 않으므로, 다운로드할 수 없으며 이를 빌드한 Mac에 남아 있어야 합니다.
2. EMULATOR_MACOS=1을 설정하여 root에서 프로그램을 실행합니다:
EMULATOR_MACOS=1 build/release/artifacts/analyzer --root /tmp/macos-root /tmp/macos-root/bin/echo hello






