
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천

 tanprathan/mobileapp-pentest-cheatsheet
Mobile App Pentest 치트 시트는 특정 모바일 애플리케이션 침투 테스트 주제에 대한 고가치 정보의 간결한 모음집을 제공하기 위해 작성되었습니다.
 avast/retdec
RetDec는 LLVM 기반의 재대상 지정 가능한 기계어 역컴파일러입니다.
 unicorn-engine/unicorn
Unicorn CPU 에뮬레이터 프레임워크 (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
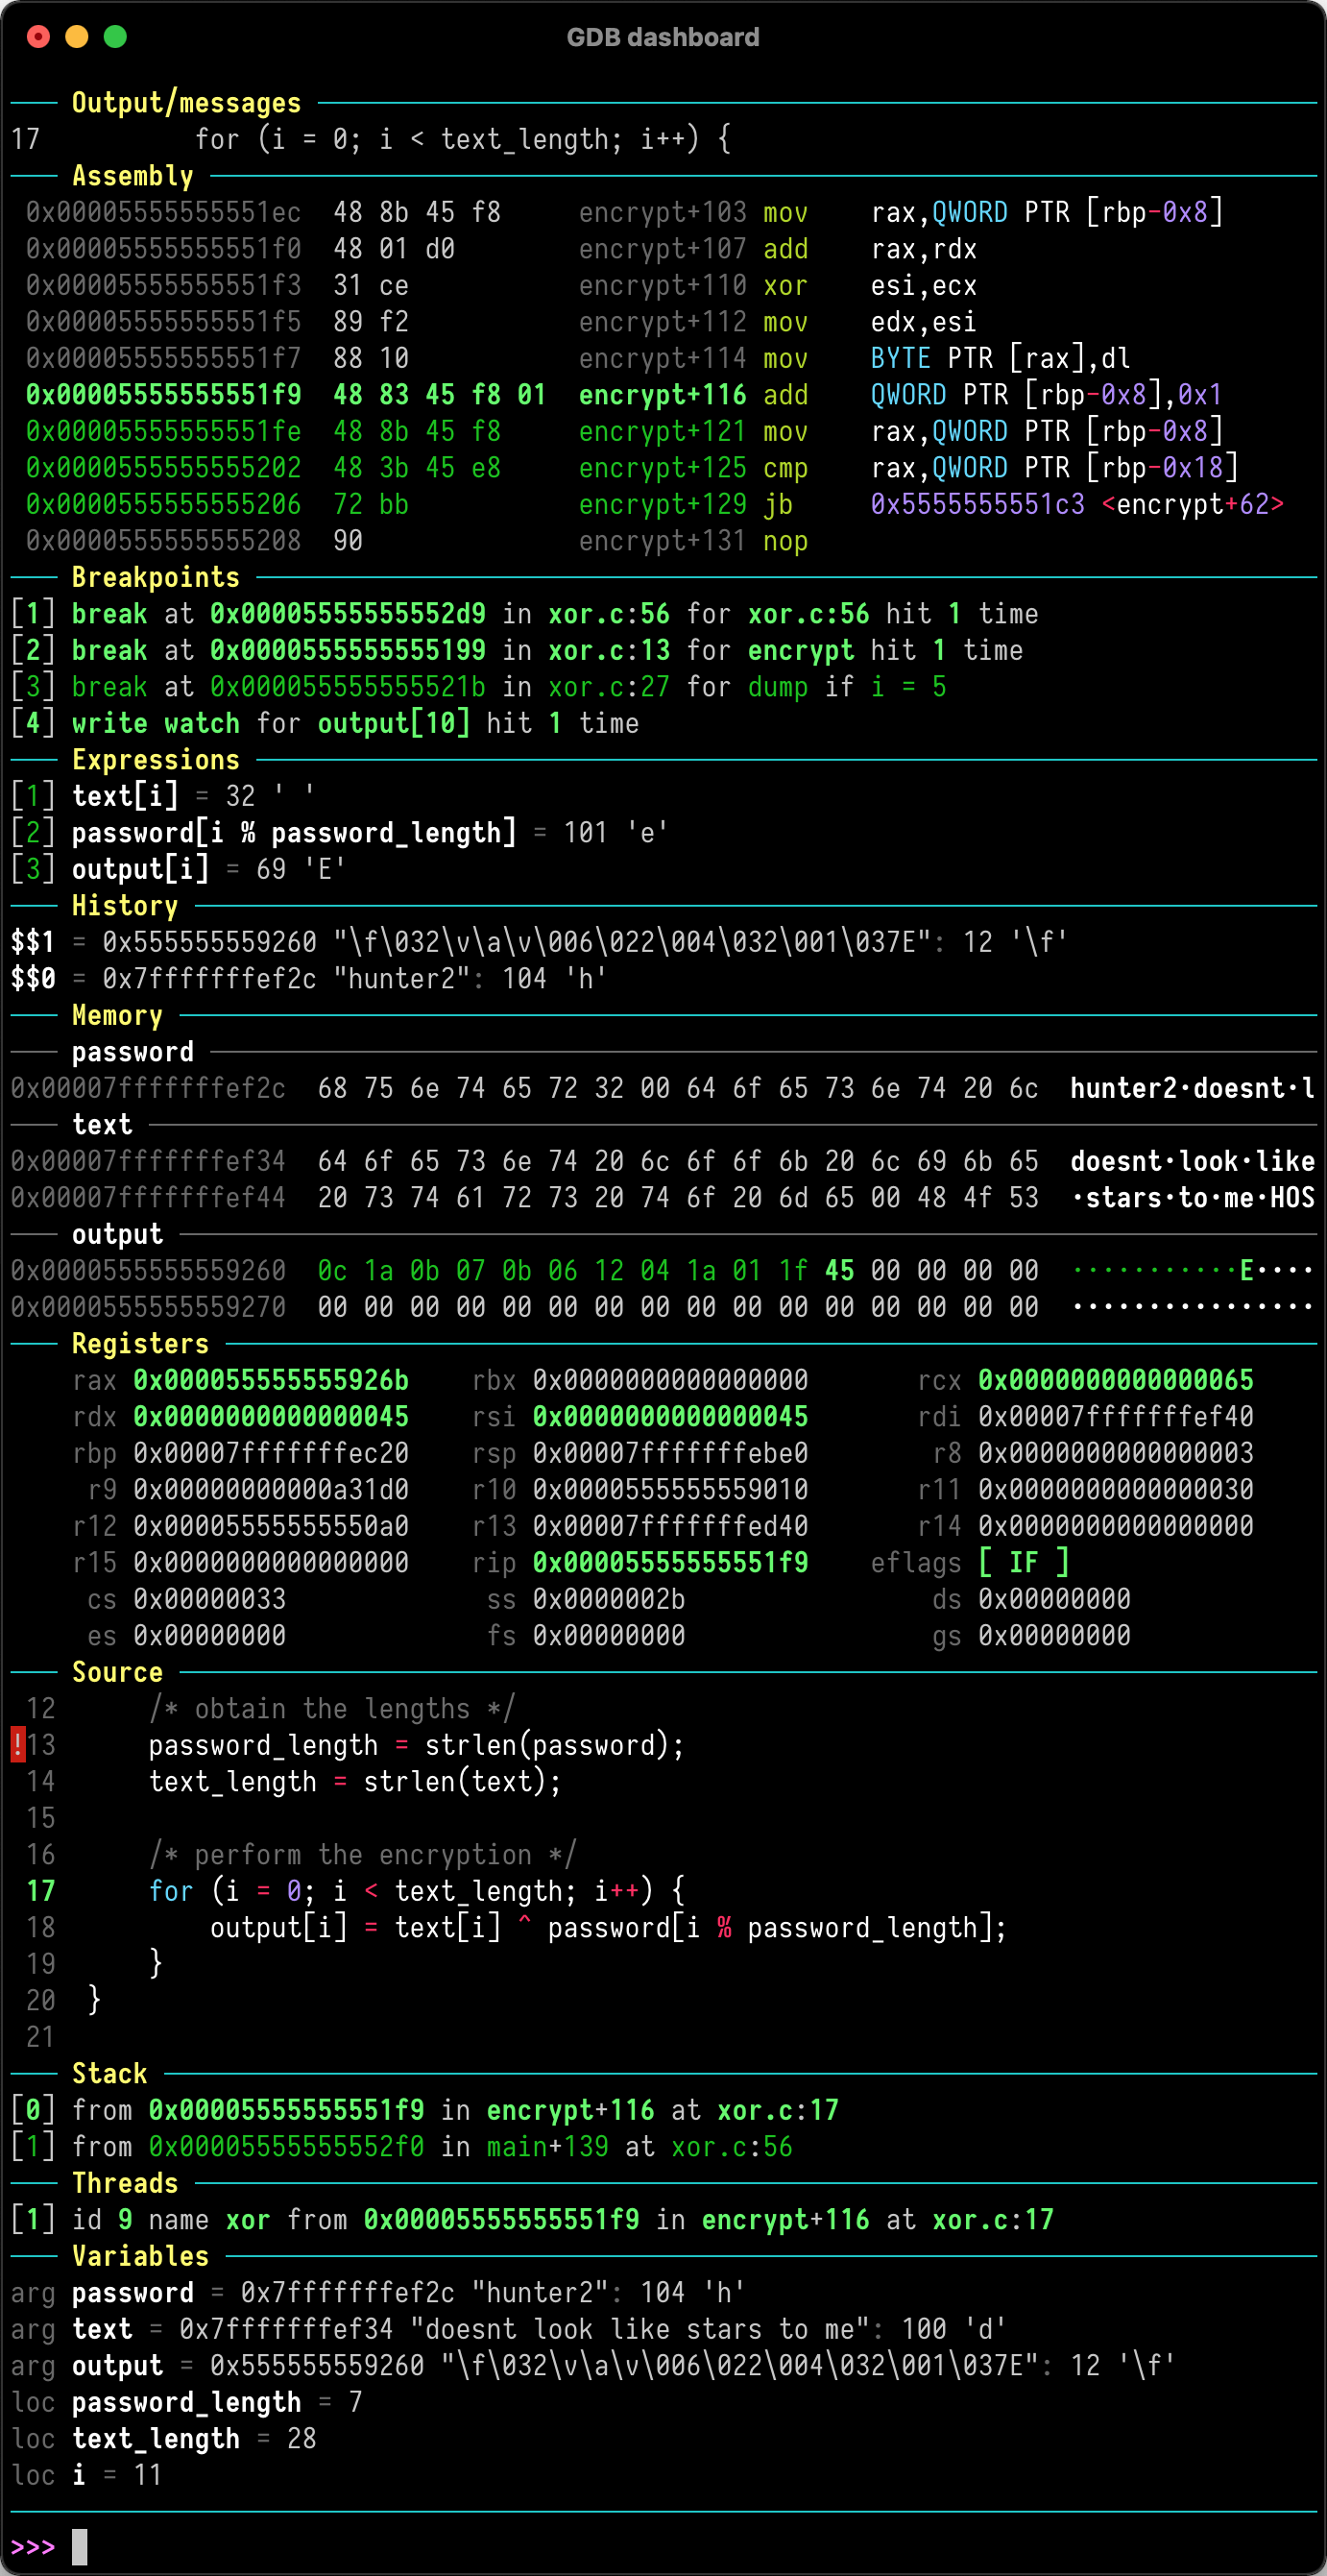 cyrus-and/gdb-dashboard
모듈식 GDB 인터페이스로, 디버깅 세션 중 레지스터, 소스 코드, 어셈블리 및 프로그램 상태를 검사할 수 있는 사용자 정의 가능한 패널이 포함된 시각적 대시보드를 제공합니다.
 qilingframework/qiling
진정한 계측 가능한 바이너리 에뮬레이션 프레임워크
 ffffffff0x/1earn
ffffffff0x 팀이 유지 관리하는 보안 지식 프레임워크로, 내용에는 웹 보안, 산업 제어 보안, 포렌식, 대응, 블루팀 시설 배포, 후속 침투, Linux 보안, 다양한 타겟 머신 writeup 등이 포함되나 이에 국한되지 않습니다.
 zrax/pycdc
C++ python 바이트코드 디스어셈블러 및 디컴파일러
 idoka/awesome-canbus
:articulated_lorry: 사이버 보안 연구자, 리버스 엔지니어 및 자동차 전자 애호가를 위한 멋진 CAN bus 도구, 하드웨어 및 리소스
 rizinorg/rizin
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음.
 mandiant/flare-floss
FLARE Obfuscated String Solver - 악성코드에서 난독화된 문자열을 자동으로 추출합니다.
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 riscv-software-src/riscv-isa-sim
기능적 RISC-V ISA 시뮬레이터로, 다양한 확장(RV32/64, V, 암호화)을 지원하며 대화형 디버그 모드, GDB 통합, 명령어 수준 모델링을 제공하여 하드웨어-소프트웨어 공동 개발 및 아키텍처 탐색에 사용됩니다.

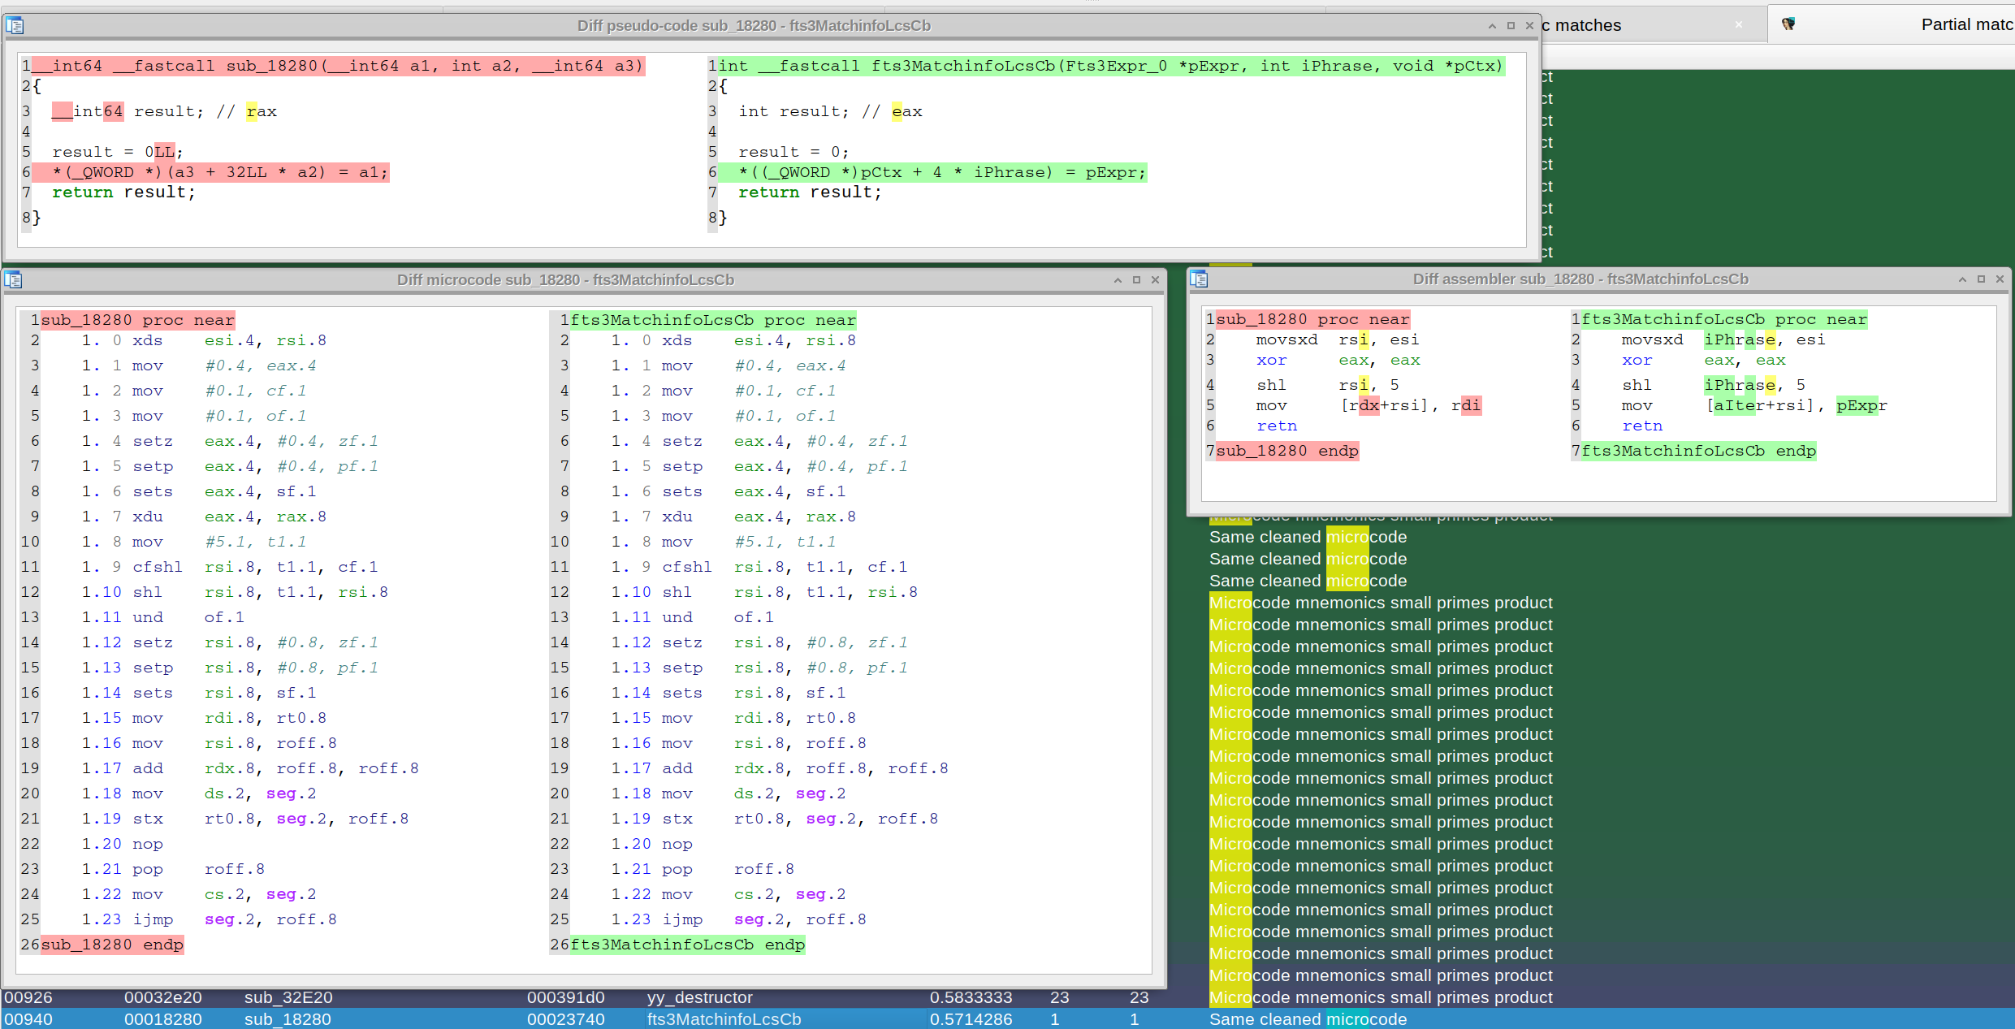 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 rocky/python-uncompyle6
크로스 버전 파이썬 바이트코드 역컴파일러
 dynamorio/dynamorio
동적 분석 도구를 구축하기 위한 런타임 계측 프레임워크: Windows, Linux, Android 및 ARM 전반에 걸친 트레이싱, 프로파일링, 코드 커버리지, 메모리 디버깅, 퍼징 및 디스어셈블리.






