
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 ottosulin/awesome-ai-security
A collection of awesome resources related AI security
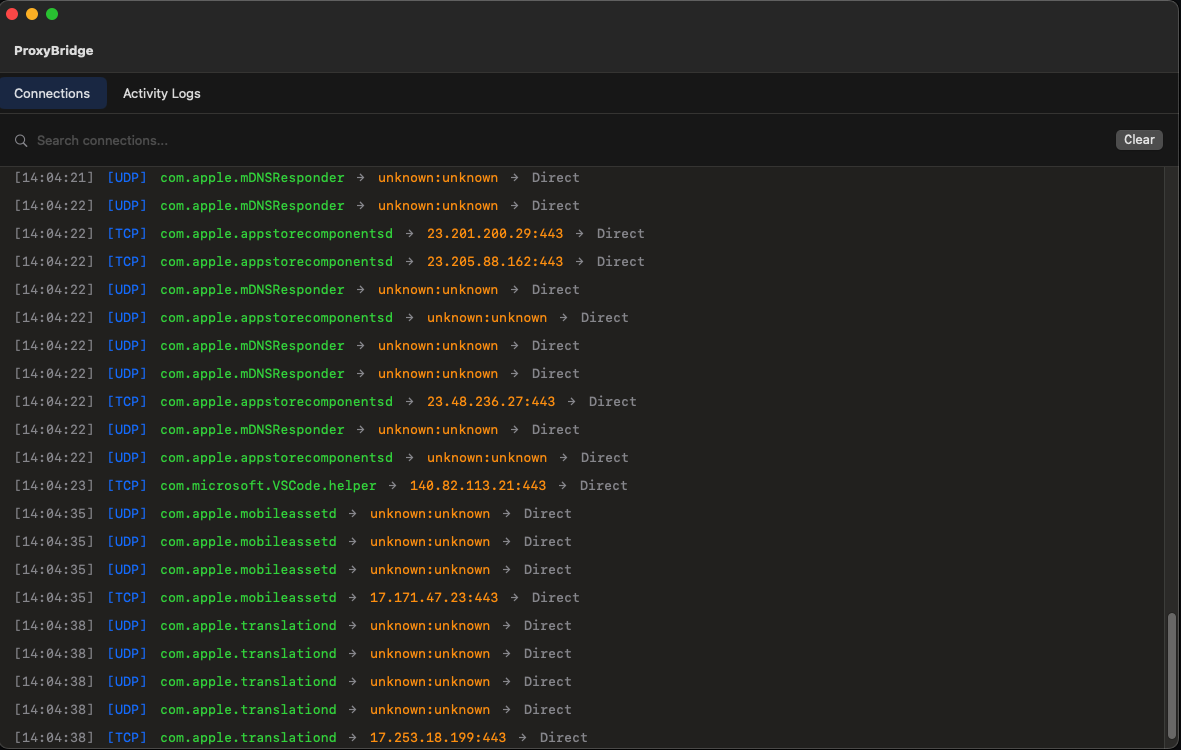 interceptsuite/proxybridge
Simple Proxy Client to force proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 stevendamianakis/autopi
도구를 사용하는 LLM 에이전트에 대한 다양한 공격을 찾기 위해 프롬프트 인젝션 기법을 훑고 실패한 시도를 개선하는, 분류 체계 기반 적응형 레드 팀 프레임워크입니다.
 trappsec-dev/trappsec
비즈니스 로직을 탐색하는 공격자를 탐지하기 위해 현실적인 미끼 경로와 허니 필드를 API에 포함시켜 정찰을 실행 가능한 보안 텔레메트리로 변환하는 오픈소스 프레임워크.
 yanixos/apache-cve-2026-129448
CVE-2026-129448 Apache Roller XML-RPC 역직렬화 : PoC, 스캐너, 익스플로잇, 랩
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
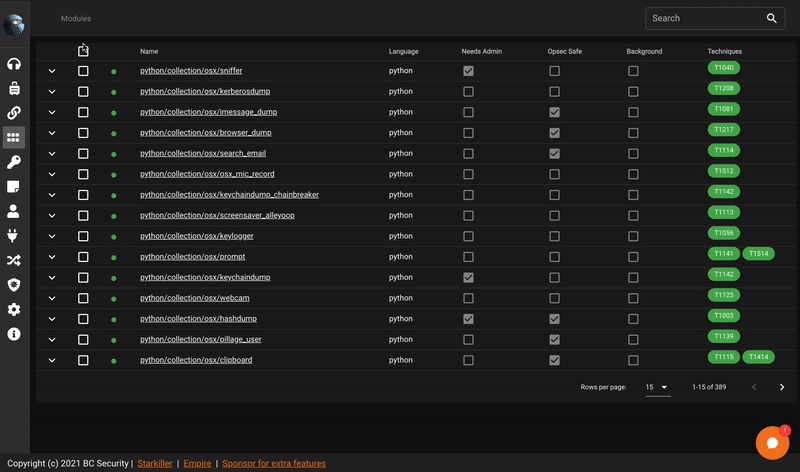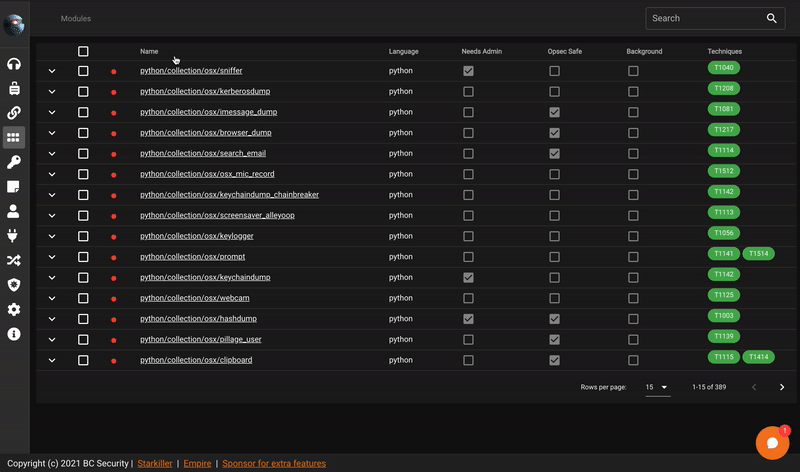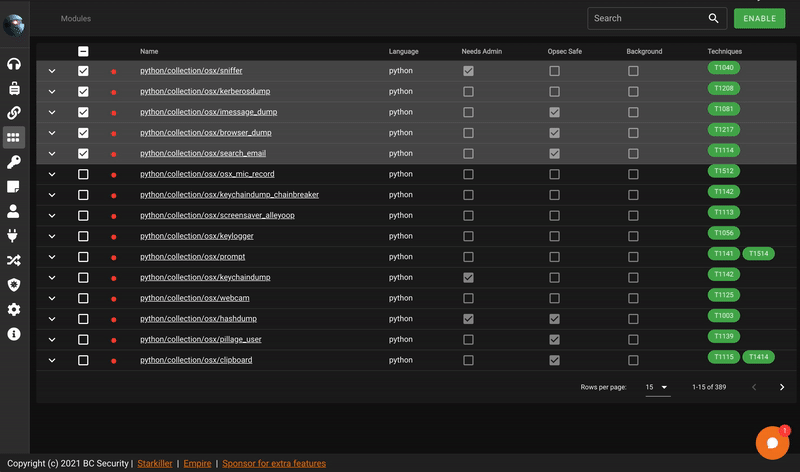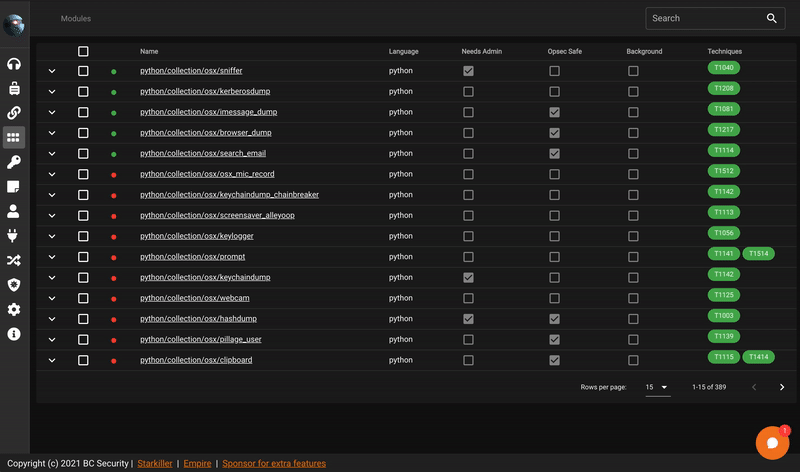 bc-security/starkiller
Starkiller는 PowerShell Empire용 프론트엔드입니다.
 llcforge/cve-2026-125350
CVE-2026-125350에 대한 개념 증명 트리거 및 탐지 노트로, Chrome의 XML 파서에서 발생하는 use-after-free 취약점입니다 (CVSS 8.8, Chrome < 157.0.8103.50, CISA KEV).
 llcforge/cve-2026-124194
CVE-2026-124194에 대한 Python PoC: NetNTLMv2 해시를 캡처하기 위해 RTF INCLUDEPICTURE UNC 경로가 포함된 Outlook .msg 파일을 생성하며, SMB 서버, 릴레이, 탐지 모드를 제공합니다.
 ultrasecurity/storm-breaker
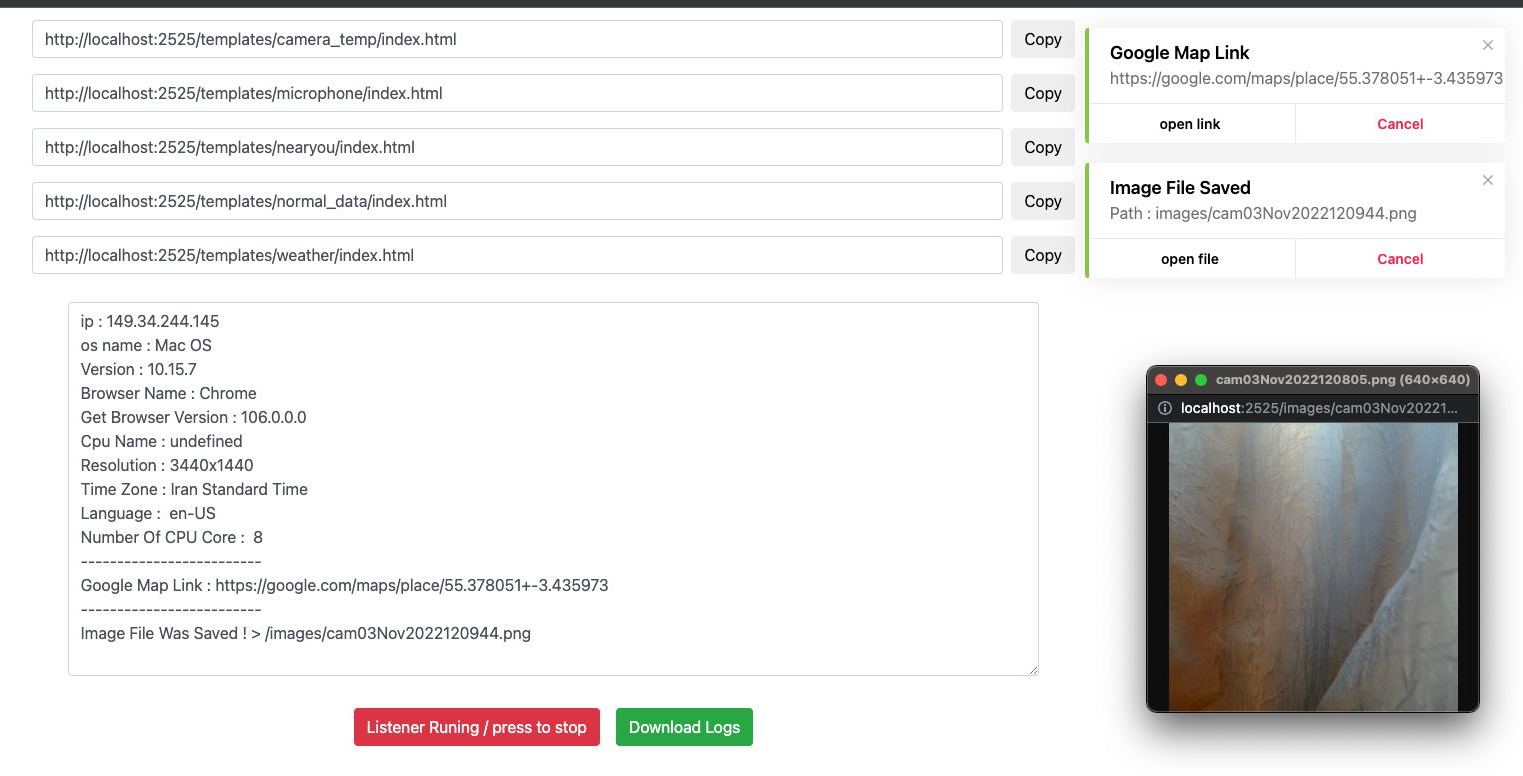
Full-featured Social Engineering Framework with Page Cloning, MITM Proxy, Credential Capture, Session Extraction, and Real-time Monitoring.
 nvidia/garak
모듈형 LLM 취약점 스캐너로, 정적, 동적 및 적응형 프로브를 사용하여 여러 모델 제공업체에서 환각, 데이터 유출, 프롬프트 인젝션, 탈옥 및 유해성을 탐지합니다.
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 fortra/impacket
Python 라이브러리로, 저수준 네트워크 프로토콜 조작을 지원하며 SMB, MSRPC, Kerberos, WMI 구현을 포함합니다. 인증 공격, 패스더해시, Windows 환경에서의 측면 이동을 위한 도구를 제공합니다.
 rianhanft/marauderbox
Nyan box 기능과 UX/UI 개선 사항을 갖춘 marauder 펌웨어의 포크입니다.
 not-sekiun/pyiris
PyIris는 Windows 및 Linux 시스템을 대상으로 Python으로 작성된 모듈식 원격 액세스 트로이 목마 도구 키트입니다.
 n3rada/mssqland
Microsoft SQL Server(MS SQL / MSSQL)를 대상으로 하는 C# 포스트 익스플로잇 및 익스플로잇 도구로, 모든 깊이의 연결된 서버 체인을 순회하며 각 홉마다 연쇄 로그인 가장을 수행합니다.
 ko0ler/homelab
GNS3 홈 랩으로, Cisco ASAv 방화벽, L3 코어, DMZ, Active Directory 도메인으로 구성된 분할 네트워크를 문서화하여 네트워킹, 시스템 관리, 공격적 보안을 연습할 수 있습니다.
 mverschu/adwsdomaindump
Active Directory information dumper via ADWS for evasion purposes.






