
 trappsec-dev/trappsec
비즈니스 로직을 탐색하는 공격자를 탐지하기 위해 현실적인 미끼 경로와 허니 필드를 API에 포함시켜 정찰을 실행 가능한 보안 텔레메트리로 변환하는 오픈소스 프레임워크.

trappsec는 개발자가 API 비즈니스 로직을 탐색하는 공격자를 탐지할 수 있도록 돕는 오픈소스 프레임워크입니다. 실제 API 구성 요소와 구별하기 어려운 현실적인 미끼 경로와 허니 필드를 심어두면, 공격자는 인증을 하도록 유도되며, 이를 통해 정찰 행위가 실행 가능한 보안 텔레메트리로 전환됩니다.
실제로 자신의 보안 경고를 확인하는 1%의 사람들, 그리고 단지 그러한 경고를 갖는 것 자체를 좋아하는 99%의 사람들을 위해 만들어졌습니다.
문서 읽기 • 초고속 퀵스타트 • 위협 모델 • 프로덕션
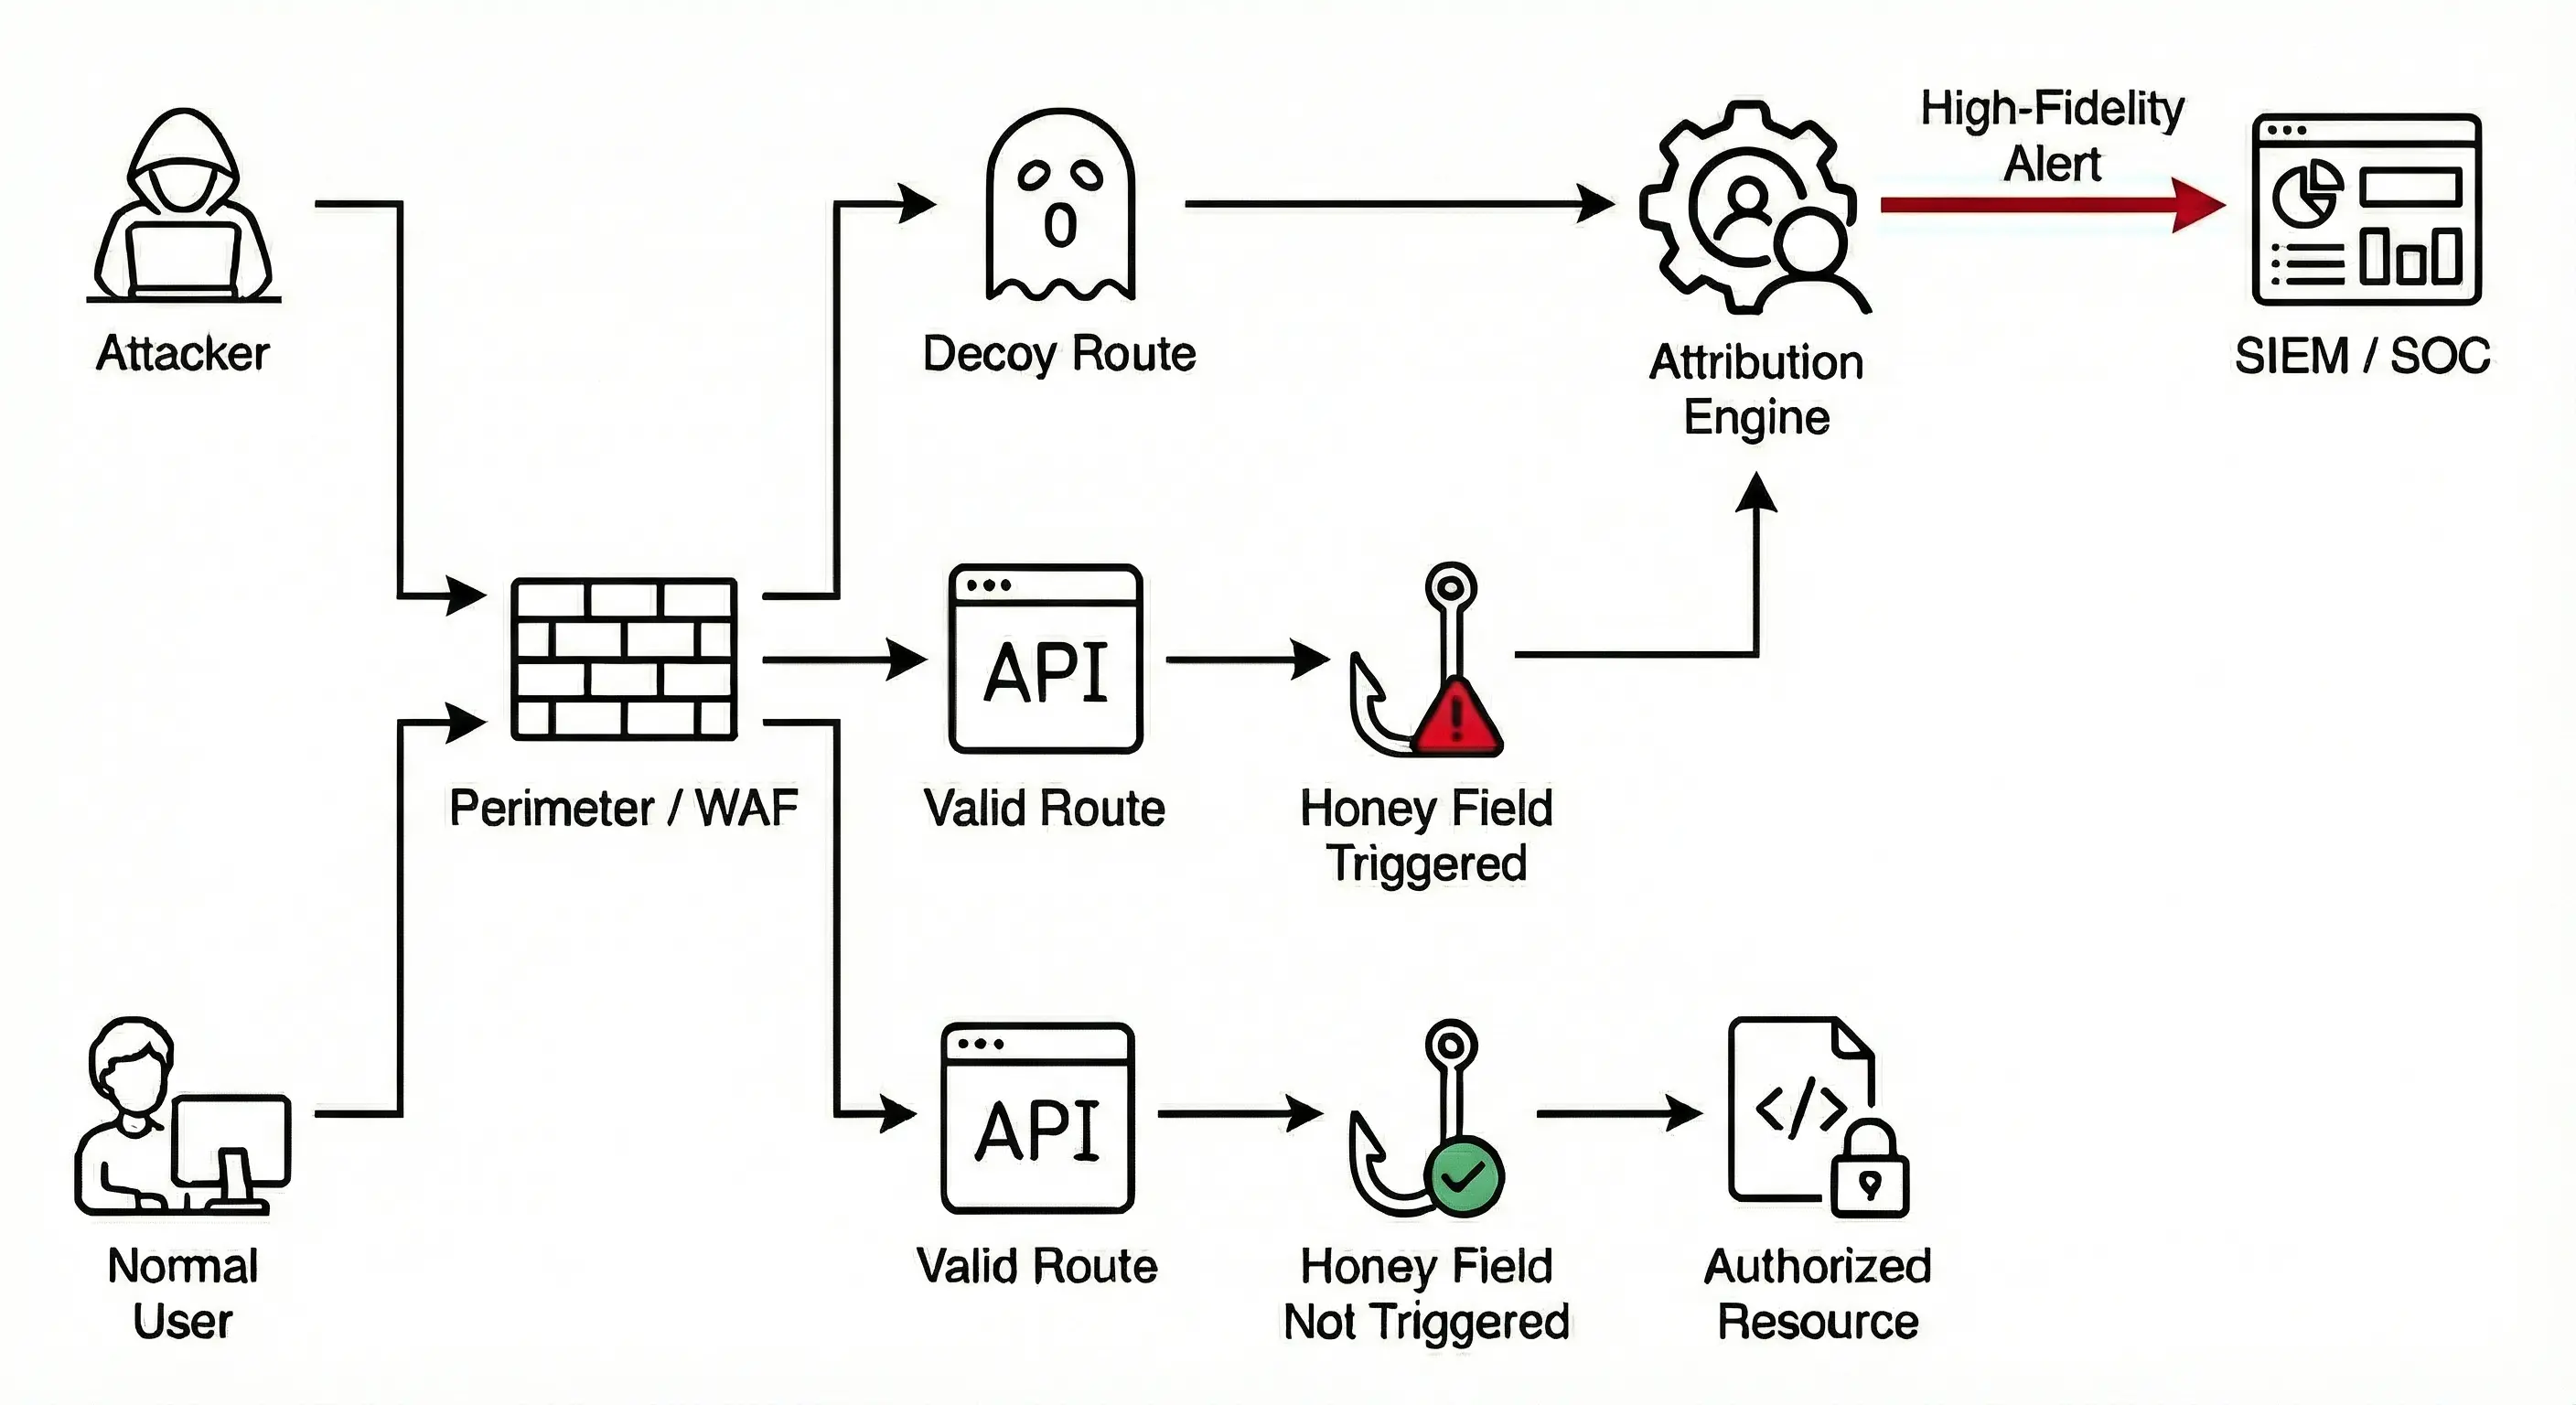
미끼 경로(Decoy Routes): 실제 로직 외부에 존재하지만 진짜처럼 보이는 "유령" 엔드포인트입니다. 클라이언트 측 코드에 더미 참조를 심어두면 공격자가 이러한 함정을 건드리도록 유인할 수 있으며, 인증 상태에 적응하는 사용자 정의 정적 또는 동적 응답을 통해 공격자의 행동을 모니터링할 수 있습니다.
허니 필드(Honey Fields): 정상적인 API 엔드포인트 내에 삽입된 비기능성 파라미터로, 보이지 않는 트립와이어 역할을 합니다. 정적 값을 가진 숨겨진 폼 필드로 포함시키거나, GET 응답에 나타나는 기존의 "읽기 전용" 속성을 활용하여 공격자가 POST 또는 PUT 요청으로 이를 수정하려 할 경우 경고를 발생시키는 허니 필드로 사용함으로써 공격자를 유인할 수 있습니다.
신원 귀속(Identity Attribution): 프레임워크 훅을 통해 요청을 인증된 사용자 신원과 연결할 수 있습니다. 또한 함정을 특정 의도(권한 상승, 정찰 등)에 매핑할 수도 있습니다. 이를 종합하면 보안 팀이 신속하고 효과적으로 대응할 수 있는 고충실도 경고를 얻을 수 있습니다.
인증 요구: 대부분 무해하지만 점점 더 많은 사람과 스캐너(대부분 스캐너)가 건드려서는 안 될 것들을 건드리는 인터넷 환경에서, 노이즈에 파묻히고 싶지는 않을 것입니다. (401, Unauthorized)와 같은 비인증 템플릿 응답을 사용하여 공격자가 인증을 갖추고 탐색하도록 유도하십시오.
자연스럽게 섞이기: 함정은 API의 정상적인 일부처럼 정확히 보여야 합니다. 좋은 함정은 평범하고 표준적인 — 어쩌면 지루하기까지 한 — API의 일부처럼 보여야 합니다. "너무 좋아서 사실일 리 없다"고 보이면 공격자는 이를 무시할 것입니다. 함정은 비즈니스 로직을 이해하거나 조작하려는 사람들을 잡도록 설계하십시오.
trappsec는 기존 워크플로에 직접 통합될 수 있습니다. 이벤트는 기본적으로 표준 로깅 핸들러에 기록되지만, 관측성을 위한 OpenTelemetry나 자동화된 대응을 트리거하거나 보안 팀에 알리기 위한 Webhooks에도 통합되도록 구성할 수 있습니다.
세 가지 에이전트 스킬은 코딩 에이전트를 여러분 자신의 앱을 위한 보안 엔지니어로 변환합니다. 각 스킬은 앱 자체의 코드에 변경 사항을 작성하고, 의존성을 추가하지 않으며, 모든 스택에서 작동하고, 앱에 이미 트레이스와 로그가 설정되어 있어야 하는 OpenTelemetry를 통해 보고합니다. 세 스킬 모두 하나의 스키마를 공유합니다. 호출자의 신원은 각 요청의 서버 스팬에 한 번 설정되고, 기만 및 탐지에서 나온 발견 사항은 규칙의 사실만 담고 이에 조인되며, 감사 기록은 그 자체로 완전합니다.
add-deception**는 API의 관례에 맞는 허니 필드와 미끼 경로를 설계하며, 옆에 있는 경로들과 동일한 인증, 로더, 검증으로 구축되고, 팀이 직접 작성한 것처럼 보이는 프런트엔드 유인 요소도 함께 만듭니다. 모든 트립와이어가 작동하는지, 그리고 실제 사용자가 절대 트리거할 수 없는지 검증합니다.add-detection**은 앱이 이미 수행하는 검증을 탐지로 전환합니다. 실제 클라이언트가 생성할 수 없는 입력과 상태(UI가 절대 제공하지 않는 값, 서버와 일치하지 않는 합계, 순서가 어긋난 단계, 다른 테넌트의 ID)를 거부하는 검사를 찾아내고, 응답은 전혀 변경하지 않은 채 각 검사가 누가 시도했는지 보고하도록 만듭니다.add-auditing**은 일상적인 핵심 객체 편집부터 보안 관련 작업(로그인, 역할 변경, 공유, 내보내기, API 키, 설정)까지 사용자가 제품에서 하는 일을 행위자, 누구를 대신하여, 테넌트, 출처, 리소스, 변경 사항, 결과를 담은 자체 완결형 감사 레코드로 기록합니다.Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
그런 다음 앱에 기만 기능 추가, 탐지 기능 추가 또는 감사 로깅 추가를 요청하거나 /trappsec:add-deception, /trappsec:add-detection 또는 /trappsec:add-auditing을 실행하세요.
Agent Skills를 지원하는 다른 에이전트: plugins/trappsec/skills에 있는 스킬을 에이전트의 스킬 디렉터리에 복사하세요.
| 언어 | 프레임워크 |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi, gorilla/mux 및 기타 http.Handler 라우터 |
사용 중인 프레임워크가 없나요? 여기에서 요청하세요.
커뮤니티 지원은 GitHub 이슈 및 토론을 통해 제공됩니다.
상용 지원 또는 서비스는 [email protected]로 이메일을 보내주세요.






