#1
 rosesecurity/anti-virus-evading-payloads
침투 테스트(pen test) 또는 윤리적 해킹 작업의 익스플로잇 단계에서는 궁극적으로 대상 시스템 컴퓨터에서 코드가 실행되도록 시도해야 합니다. 백도어를 만들 때 안티바이러스 소프트웨어를 우회하는 간단한 방법은 다음과 같습니다!
 t3l3machus/powershell-obfuscation-bible
PowerShell 스크립트를 수동으로 난독화하여 AV 탐지를 우회하기 위한 기법, 예제 및 약간의 이론을 모아 놓은 컬렉션으로, 교육 목적으로 작성되었습니다. 이 저장소의 내용은 온라인 자료 읽기와 실험실 및 침투 테스트에서의 시행착오 시도를 포함한 개인 연구의…
 blacksnufkin/litterbox
레드 팀이 배포 전에 최신 탐지 시스템에 대해 페이로드를 테스트할 수 있는 자체 호스팅 샌드박스입니다. MCP 통합을 통해 LLM 에이전트가 분석을 처음부터 끝까지 수행할 수 있습니다.

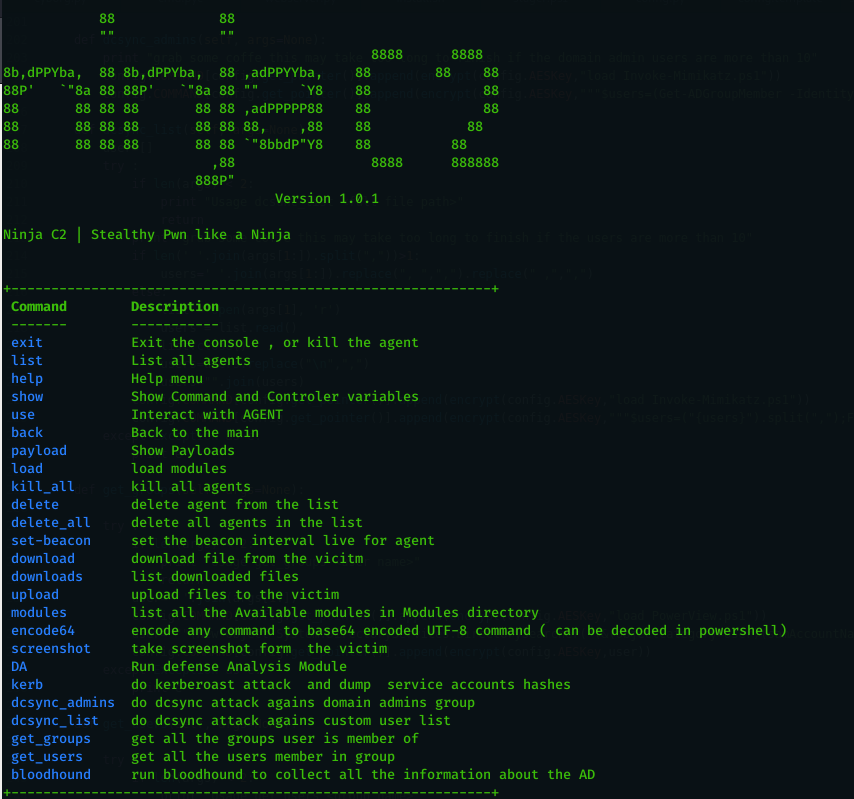 ahmedkhlief/ninja
오픈 소스 C2 서버로, 스텔스 레드 팀 작전을 위해 제작되었습니다.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 daem0nc0re/tangledwinexec
Windows 프로세스 실행 기법 조사를 위한 PoC 및 도구
 dr0op/weblogicscan
향상된 버전 WeblogicScan, 더 정확한 탐지 결과, 플러그인 기반, CVE-2019-2618, CVE-2019-2729 탐지 추가, Python3 지원
 bignerd95/chimay-red
Vault 7 CIA 유출에서 나온 Mikrotik 익스플로잇의 작동하는 POC
 lachlan2k/react2shell-cve-2025-55182-original-poc
Webpack 청크 구문 분석 취약점을 통한 Next.js 애플리케이션의 원격 코드 실행을 시연하는 React2Shell(CVE-2025-55182)용 원본 개념 증명 익스플로잇입니다.
 tylous/zipexec
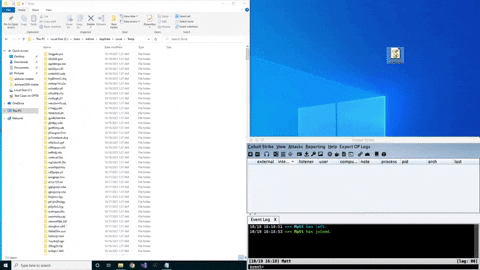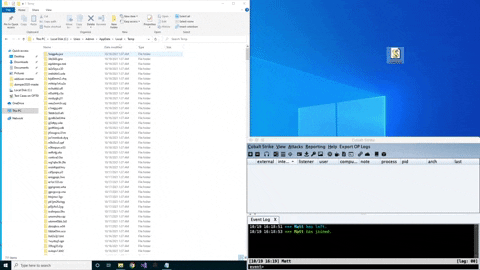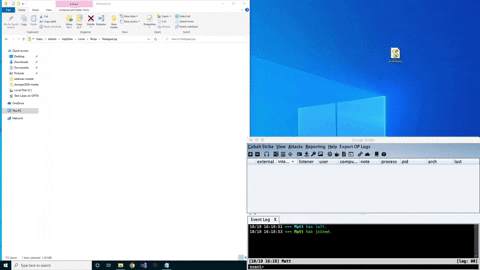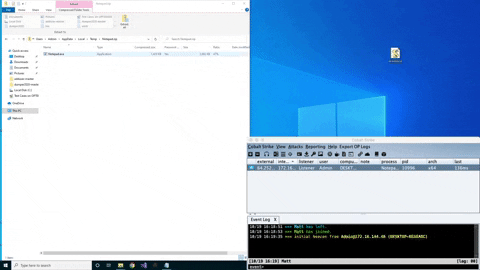
비밀번호로 보호된 zip에서 바이너리를 실행하는 독특한 기술
 sensepost/kwetza
Python 스크립트로, 기존 Android 애플리케이션에 Meterpreter 페이로드를 주입합니다.
 bc-security/beginners-guide-to-obfuscation
실습 중심의 레드팀 난독화 워크숍으로, PowerShell, Visual Basic, C#을 사용한 AMSI 우회, ETW 탐지 회피, 페이로드 난독화를 통해 Windows Defender를 우회하는 방법을 교육합니다.
 lem0nsec/shellghost
프로세스 시작부터 종료까지 셸코드를 보이지 않게 하는 메모리 기반 우회 기술.
 trustedsec/trevorc2
TrevorC2는 클라이언트/서버 통신을 터널링하여 은밀한 명령 실행을 가능하게 하는 합법적인(탐색 가능한) 웹사이트입니다.