#1
 aaryanbhujang/cve-2024-3660-poc
CVE-2024-3660에 대한 PoC. Keras의 임의 코드 실행.
 abraxas/veneficus
초정예 엔드투엔드 임플란트 0day. 전체 킬체인. 익스플로잇, 권한 상승, 피벗, 포이즌, 지속성.
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - 전체 분석, 근본 원인, PoC 및 RCE 악용 로드맵
 navisec/cve-2021-4034-pwnkit
Nim 기반의 CVE-2021-4034(PwnKit) 개념 증명 도구로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점을 악용하며, 독립 실행을 위한 임베디드 페이로드 라이브러리를 포함합니다.
 0x-nope/cve-2019-12180
CVE-2019-12180에 대한 권고 및 개념 증명으로, 악성 프로젝트 파일을 통해 SoapUI 및 ReadyAPI에서 임의 Groovy 코드 실행을 시연합니다.
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)를 위한 엘리트 익스플로잇 툴킷. 비동기 폴리모픽 페이로드, 고급 WAF/CDN 우회, 프록시 로테이션, Shodan/Censys 대량 스캔, 자동 펀 + 리버스 셸, Nuclei 템플릿,…
 crumbledwall/cve-2024-37759_poc
CVE-2024-37759에 대한 개념 증명 익스플로잇으로, DataGear 5.0.0 및 이전 버전의 SpEL 주입 취약점으로 조작된 데이터베이스 테이블을 통해 원격 코드 실행을 가능하게 합니다.
 bibo318/cve-2024-4577-rce-attack
ATTACK PoC - PHP CVE-2024-4577
 sudoindividual/cve-2023-34152
ImageMagick 6.9.6-4를 위한 POC. 이는 fullwaywang의 CVE-2023-34152 발견에서 영감을 받은 POC입니다.
 ekomssavior/poc_cve-2025-32433
CVE-2025-32433에 대한 개념 증명 익스플로잇으로, 시뮬레이션 및 실제 공격 모드를 포함하며, 리버스 셸 콜백 및 사후 공격 시뮬레이션을 위한 Flask 기반 C2 서버가 포함되어 있습니다.
 spiralbl0ck/cve-2024-45383
CVE-2024-45383용 PoC
 lindemer/cve-2019-11043
# CVE-2019-11043용 Python 익스플로잇 PHP-FPM 버퍼 언더플로우를 대상으로 하여, 널 바이트 덮어쓰기와 FastCGI 변수 조작을 통해 원격 코드 실행을 달성합니다.
 jarrettgohxz/cve-research
알려진 CVE에 대해 제가 작성한 모든 동작하는 PoC와 현재 진행 중인 연구(대부분 IoT 기기)에 대한 세부 정보가 포함된 저장소입니다.
 g0d150ne/xss2shell
WordPress 사전 인증 XSS(CVE-2026-64638)를 악용하여 원격 코드 실행을 달성하고, 지속성, 파일 업로드, 리버스 셸 및 스텔스 옵션을 갖춘 AES 암호화 백도어 웹쉘을 설치합니다. 승인된 레드팀 모의 침투 테스트를 위한 도구입니다.
 icebreack/cve-2022-24637
CVE-2022-24637에 대한 수정된 익스플로잇으로, 침투 테스트 및 보안 평가 목적으로 식별된 취약점의 안정적인 악용을 가능하게 합니다.
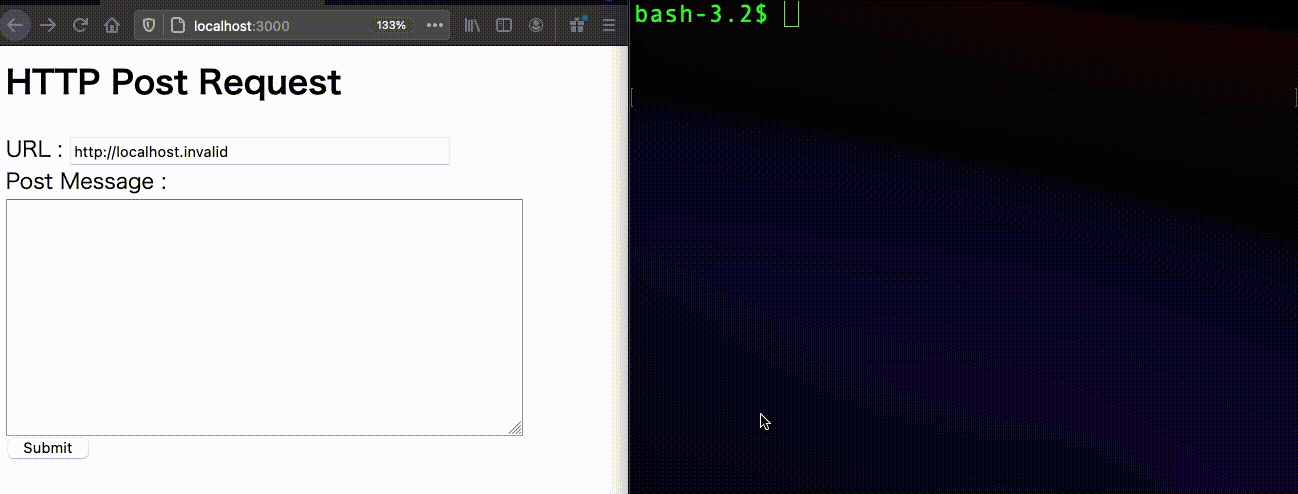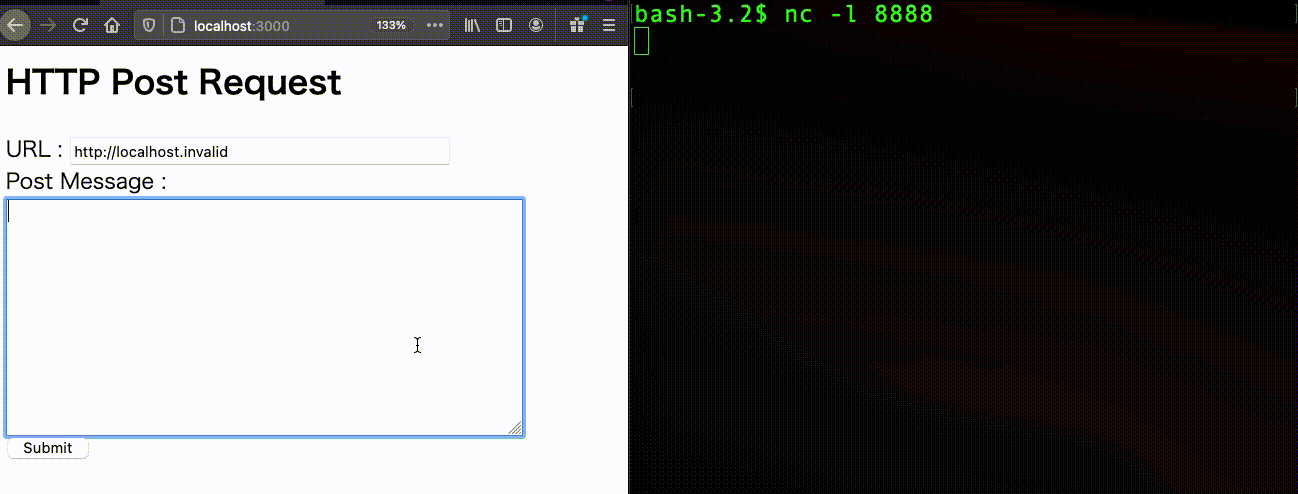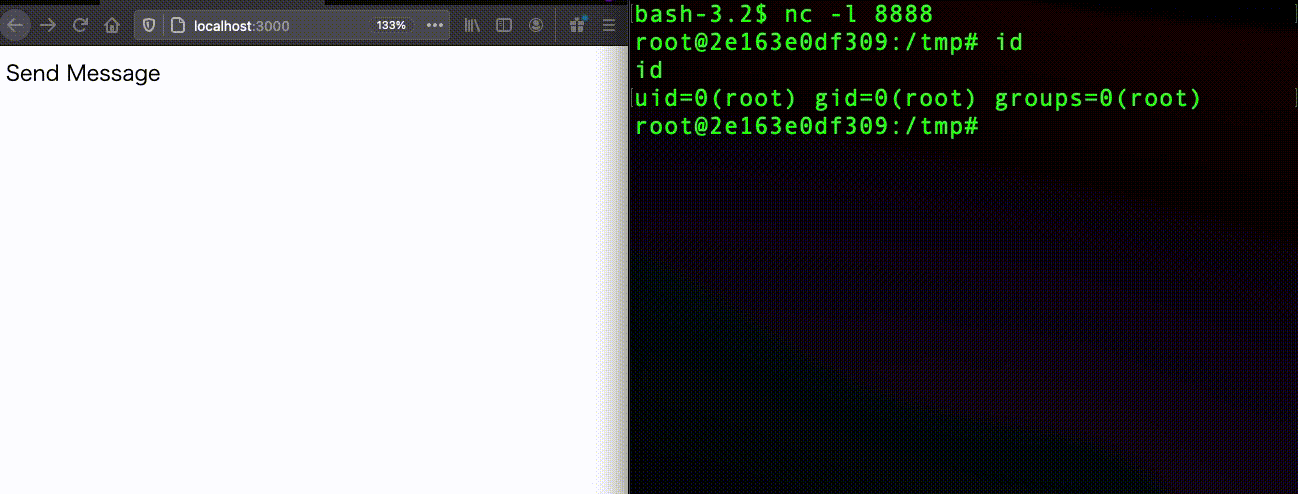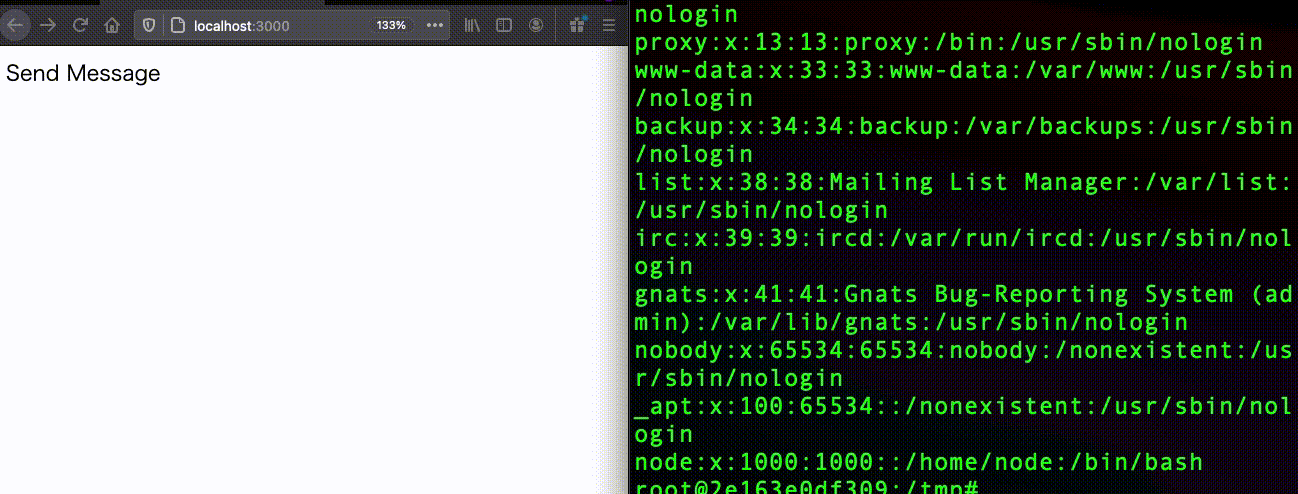 s-index/cve-2020-28502
CVE-2020-28502 node-XMLHttpRequest RCE
 randomrobbiebf/log4j-exploits
다양한 시스템용 Log4J 익스플로잇