
 #1

 silentisvox/syscallrevenant
시스템 콜 변조를 통한 깔끔한 간접 시스템 콜.
 hexbytee/freepbx-sqli-rce
FreePBX의 인증되지 않은 SQL 인젝션 취약점인 CVE-2025-57819를 악용하여 관리자 계정 생성, cron 웹셸 배포, 루트 권한 상승을 연쇄적으로 수행하는 Python 개념 증명(PoC)입니다.
 kamalx06/tornadoc2
풀 기반 C2 프레임워크로, 10개의 네이티브 전송, 동시 다중 프로필 핸들러, ECDSA 서명 태스킹, RBAC와 Qt/CLI 콘솔을 갖춘 다중 운영자 팀 서버를 제공합니다.
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - timezone php.ini prepend
 horizon3ai/ahsaycbs-auth-bypass-rce
AhsayCBS에 영향을 미치는 CVE-2026-105133 및 CVE-2026-105134에 대한 개념 증명 익스플로잇
 gmh5225/memory-relocalloc
매핑된 DLL의 .reloc 섹션에서 코드 케이브를 찾아 작은 셸코드를 할당하고 실행함으로써 일반적인 메모리 할당 호출을 대체하는 C 개념 증명.
 ripits-sec/couchpotato
Windows 권한 상승 도구로, ETW와 AMSI를 패치하고 간접 시스템 호출을 사용하여 SeImpersonatePrivilege를 악용해 서비스 계정이나 관리자를 NT SYSTEM으로 상승시킵니다.
 bittersecurity/decepticon
격리된 Kali 샌드박스 내에서 정찰, 익스플로잇, 권한 상승, 측면 이동 및 C2에 이르는 전체 공격 체인을 계획하고 실행하는 자율 LLM 레드팀 에이전트입니다.
 abraxas/pfsense-ipsec-login-banner
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - IPsec login_banner 시작 스크립트
 abraxas/spark-python-ds-static
Apache Spark 4.2.0 - 높음 - 원격 - 권한 잔여 - 프로세스 전역 Python 데이터 소스 맵
 twosevenonet/injectsetconsole
WriteProcessMemory를 사용하지 않는 프로세스 코드 인젝션에 대한 개념 증명
 sk4r4b/ntdll-reconstruction
NTDLL 언후킹과 hellsgate 게이트 변형을 혼합한 기법
 abraxas/vfs-quote-breakout
VFS for Git ab95cf51 - High - Remote - RCE - core.virtualfilesystem 작은따옴표 래핑
 rianjuniorsf/exploit-js2py
CVE-2024-28397 취약점은 Python 인터프리터 내에서 JavaScript 코드를 실행할 수 있게 해주는 Python 라이브러리인 js2py의 v0.74까지의 버전에 영향을 미칩니다.
 karmanya03/overthrone
LDAP/SMB/Kerberos 열거, 공격 그래프 경로 탐색, Kerberoasting, NTLM 릴레이, 티켓 위조, DCSync, 보고를 하나의 정적 바이너리로 제공하는 올-Rust Active Directory 익스플로잇 프레임워크.
 google/kernel-research
Linux 커널 익스플로잇 툴킷으로, 익스플로잇 구축 라이브러리, ROP 체인 및 스택 피벗 생성기, 커널 이미지 러너, 그리고 커널 익스플로잇 개발을 위한 타깃 데이터베이스를 제공합니다.
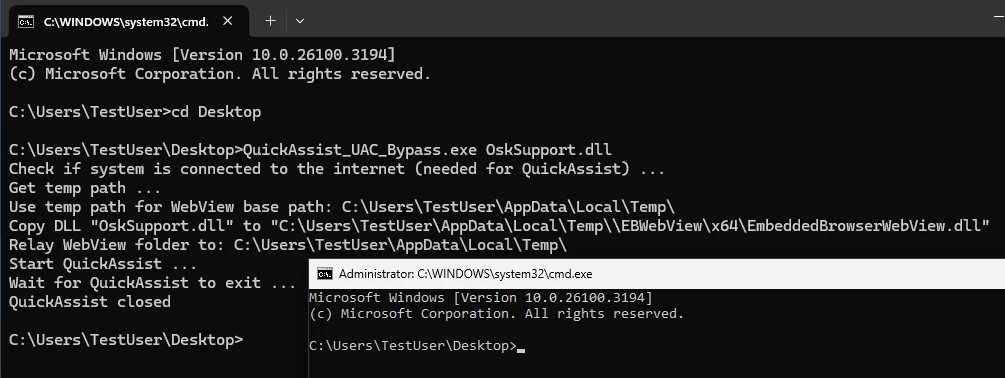 r41n3rzuf477/quickassist_uac_bypass
UIAccess QuickAssist 바이너리를 악용하여 WebView2 BrowserExecutableFolder를 통해 공격자가 제어하는 DLL을 로드한 뒤, Windows 10/11에서 권한 상승된 프로세스를 하이재킹하는 UAC 우회 PoC.









