
 #1

 sangsheng2026/honor-90gt-mag-an00-root-research
Honor 90 GT용 Android 커널 루트 연구 툴킷: SELinux 디바이스 프로빙, slab spray 프리미티브 검증, 오프셋 및 패치 확인을 위한 AArch64 커널 Image 디스어셈블리.
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
WordPress Kirki 플러그인의 인증되지 않은 계정 탈취 취약점인 CVE-2026-8206에 대한 기술적 재구성 및 개념 증명과 탐지 및 완화 지침.
 0xblackash/cve-2026-98432
CVE-2026-98432에 대한 기술 권고 및 방어 분석으로, Linux 커널 IPv4 TCP use-after-free 취약점을 다루며 영향받는 버전, 탐지 명령, 패치 지침을 포함합니다.

 dmitry-matvienko/malware-analysis-fake-hwmonitor
HWMonitor로 위장한 DLL Sideloading 캠페인에 대한 기술 분석, 분석 보고서 및 YARA 규칙
 686f6c61/poc-wp-core-cve-2026-93485
CVE-2026-93485(Comment2Shell) 교육용 실습실: wpautop를 통한 WordPress 코어의 비인증 저장형 XSS -> RCE, 자체 검증된 근본 원인 데모, 7.1.1 통제 및 Post2Shell 경로 포함
 uiuc-kang-lab/persistbd
LLM 에이전트 백도어가 정상적인 파인튜닝 후에도 살아남도록 만드는 어댑터를 훈련하기 위한 연구 코드로, 트리거 비율 점수 산정, SWE-bench 평가, 데이터셋 빌더를 포함합니다.
 0xblackash/cve-2026-76461
CVE-2026-76461에 대한 연구 저장소로, Cisco Secure Email Gateway의 치명적인 SQL 인젝션으로 인한 root RCE에 관한 탐지 규칙, 완화 지침, 랩 검증을 포함합니다.
 sbamit/exponentiated-gradient-descent-llm-attack
Exponentiated Gradient Descent 기법을 기반으로 한 LLM에 대한 새로운 적대적 공격.
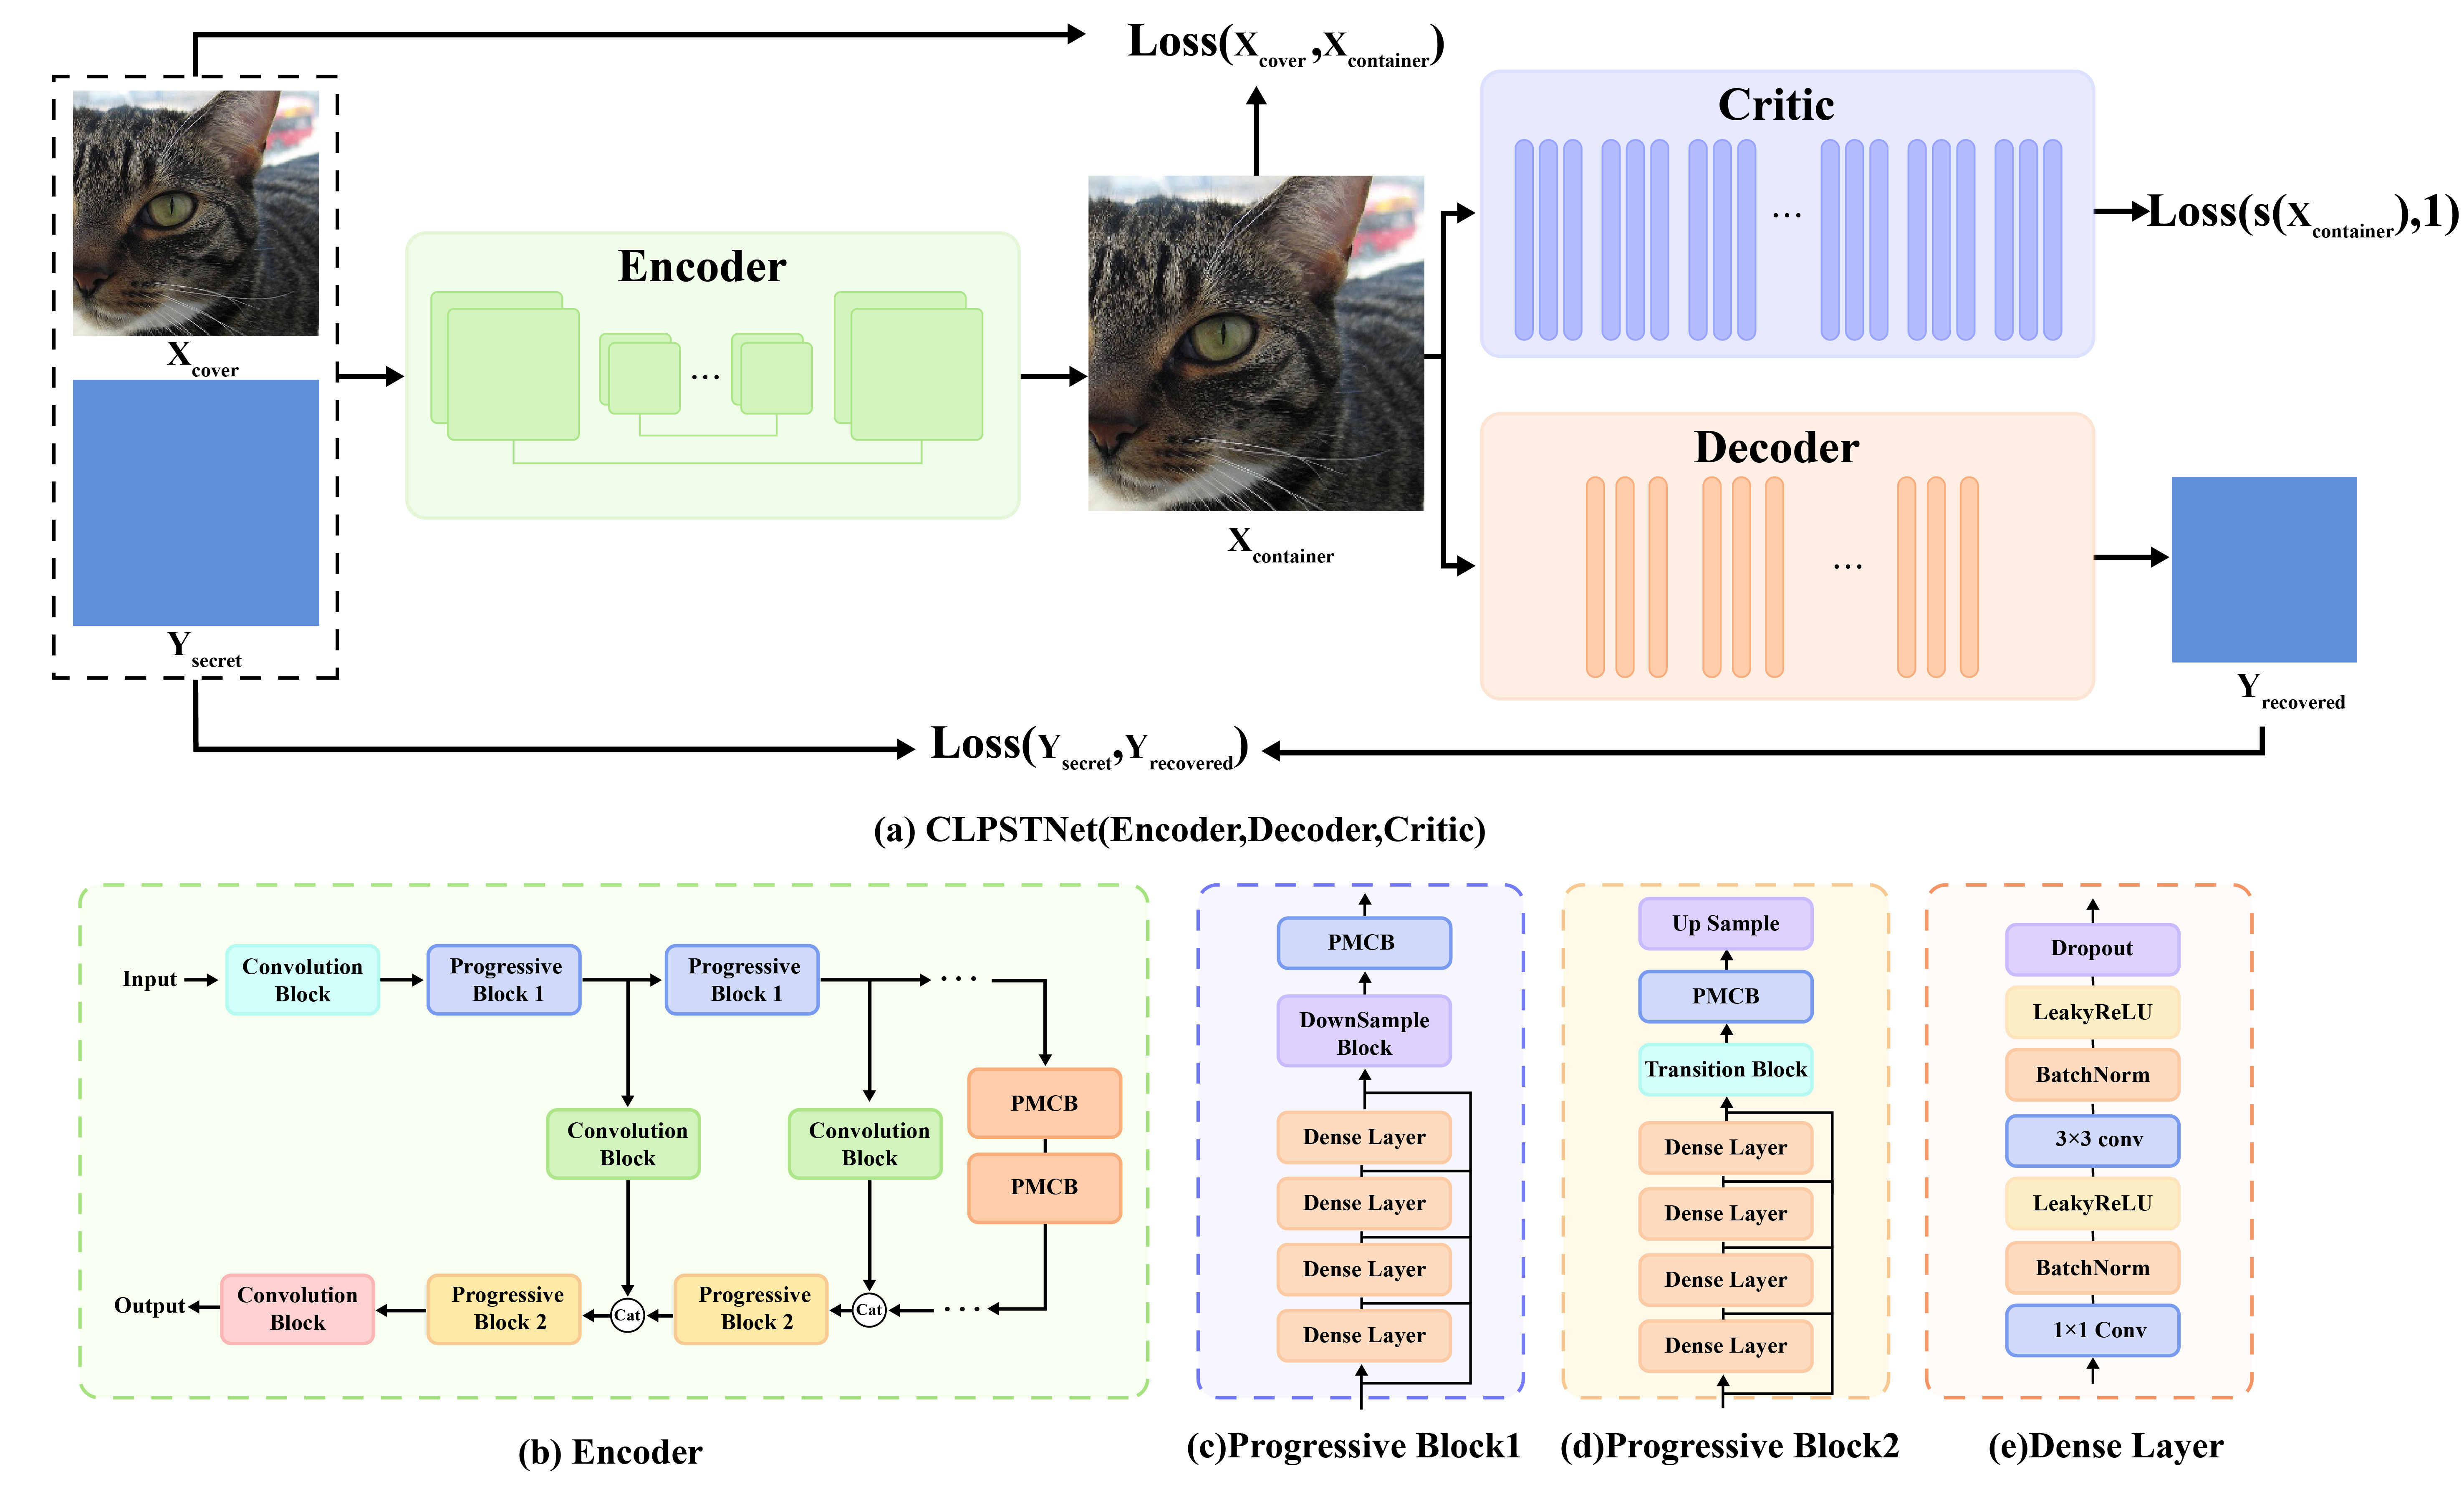 chaos-boops/clpstnet
CLPSTNet: 커리큘럼 러닝을 통합한 점진적 다중 스케일 합성곱 스테가노그래피 모델
 jawh3/striatum-ctf
MCP 기반 LLM 에이전트가 CTF 챌린지를 자율적으로 해결하기 위한 연구 산출물로, ablation 데이터, 분석 스크립트, 6개 서버로 구성된 MCP 스택을 포함합니다.
 j-dahl7/mcp-attack-detection-sentinel
# MCP 공격 체인을 위한 센티널 탐지 랩: CVE-2026-26118 SSRF 토큰 탈취, 도구 오염, 서버 간 데이터 유출, 신원 사후 침투. OWASP Agentic Top 10에 매핑됨. 분석 규칙 5개, 헌팅 쿼리 7개, 워크북 포함.…
 xh4h/cve-2023-34840
angular-ui-notification의 XSS
 ife-ella/cve-vulnerability
CVE-2026-0322를 참조하는 저장소로, 내용이나 목적을 설명할 README, 문서 또는 코드 세부 정보가 없습니다.
 vettrivel007/cve-disclosures
VETTRIVEL U가 FOSS(Free and Open Source Software)에서 발견한 보안 취약점을 문서화한 저장소입니다.
 dinosn/proftpd-cve-2026-42167-analysis
CVE-2026-42167(ProFTPD mod_sql is_escaped_text() 우회)에 대한 독립적 재현, 코드 수준 근본 원인 분석, 현실적 노출 보고서.
 snailsploit/cve-2026-3288
워크스루: rewrite-target 어노테이션을 통한 ingress-nginx 설정 주입









