
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 hantul/kotaemon-cve-2025-56526-56527-disclosure
공개 공시 — Kotaemon 0.11.0에서 비위생 처리된 PDF 콘텐츠 렌더링을 통한 Stored XSS 및 평문 자격 증명 노출 (CVE-2025-56526 및 CVE-2025-56527). 전체 기술 분석, PoC, 영향 평가 및 책임 있는 공개 일정을…
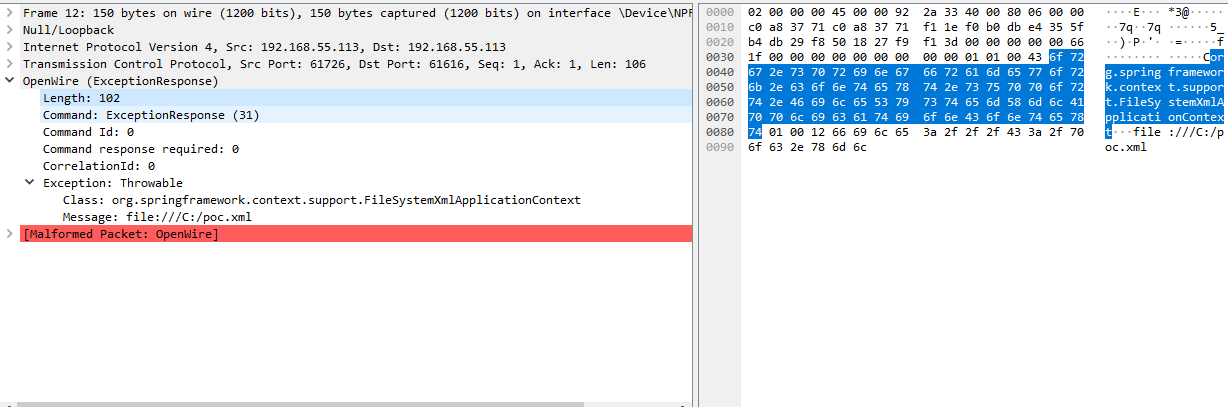 skrkcb2/cve-2023-46604
CVE-2023-46604에 대한 심층 기술 분석, Apache ActiveMQ의 OpenWire 프로토콜에 존재하는 RCE 취약점으로, 패킷 구조 분석 및 익스플로잇 메커니즘을 포함합니다.
 pa2sw0rd/exploit-cve-2025-55182-poc
이 POC는 실제 `[email protected]` 취약 코드를 사용하여 CVE-2025-55182를 시연합니다.
 halcy0nic/cve-2022-36752
CVE-2022-36752에 대한 개념 증명
 at190510-cuong/cve-2025-65482-xxe-
CVE-2025-65482 (XXE)
 halcy0nic/cve-2022-34913
CVE-2022-34913에 대한 개념 증명
 keraattin/cve-2026-35031
Jellyfin Media Server의 치명적인 경로 순회(path traversal)로 인한 RCE 취약점(CVSS 9.9). 개념 증명(PoC) 익스플로잇, 기술 분석 및 탐지 도구를 포함합니다.
 ant1sec-ops/cve-2024-33453
민감 데이터 노출
 vulnmachines/apache-spark-cve-2022-33891
Apache Spark 원격 코드 실행 - CVE-2022-33891
 d7ead/cve-2026-22722
VMWare Workstation Pro의 Kernel NUIF에서 발견된 상태 기반 로직 취약점
 automateforceai/cve-2018-0202
컴퓨팅 보안 및 프라이버시(2018년 가을), JHUISI 최종 그룹 프로젝트, Cisco의 ClamAV 0.99.3에서의 clamscan 취약점
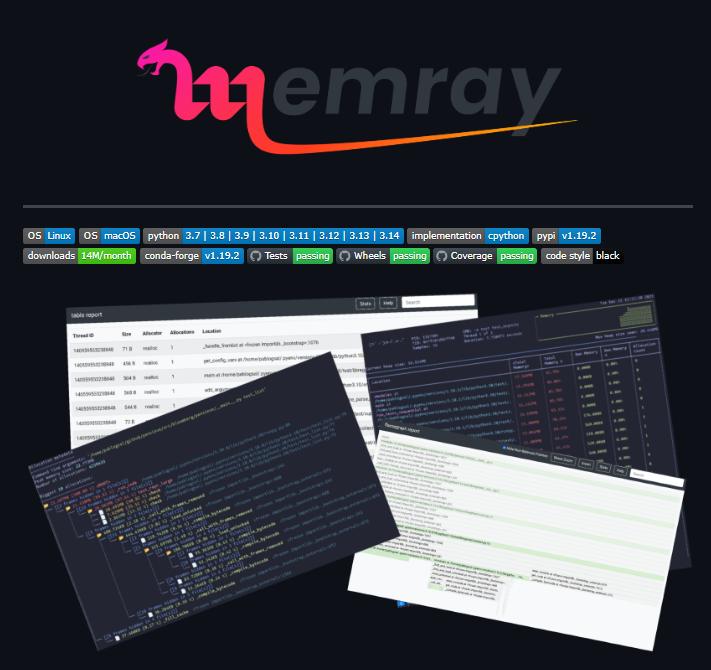 0xmrma/cve-2026-32722
Bloomberg Memray의 이스케이프되지 않은 명령줄 메타데이터를 통한 저장형 XSS
 sumitshah00/cve-2025-66628
CVE-2025-66628에 대한 기술 분석: ImageMagick의 TIM 파서에서 정수 오버플로로 인한 경계를 벗어난 읽기. 근본 원인, 익스플로잇 단계 및 수정 지침 포함.
 th4s1s/cve-2024-32002-poc
CVE-2024-32002에 대한 개념 증명
 mbanyamer/cve-2025-67644-langgraph-3.0.1-sqlite-checkpoint-sql-injection
CVE-2025-67644에 대한 개념 증명 익스플로잇: LangGraph SQLite Checkpoint의 SQL 인젝션 취약점입니다. 검증되지 않은 메타데이터 필터 키를 통한 임의 SQL 인젝션을 시연하여 데이터 유출 및 필터 우회를 가능하게 합니다.
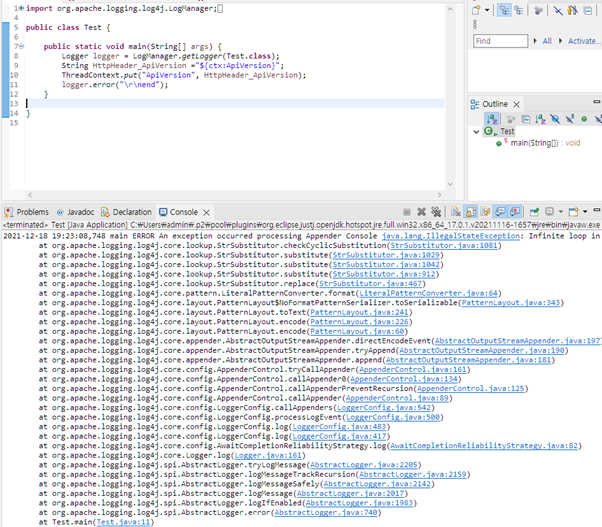 ludy-dev/cve-2021-45046
Proof-of-concept demonstrating CVE-2021-45046 (Log4j DoS) with test cases for infinite loops, illegal argument exceptions, and system info exposure…
 danigil/neuperm
가중치 스테가노그래피 공격을 통해 삽입된 악성코드를 파괴하기 위해 순열 등가 신경망 유닛을 재정렬하면서 모델 정확도를 유지하는 제로 재훈련 새니타이제이션.
 highandhigh/cve-2015-0057
CVE-2015-0057(win32k.sys use-after-free 취약점)에 대한 상세한 기술 분석 및 익스플로잇 구현으로, XP부터 8.1까지의 32비트 및 64비트 Windows 시스템을 다룹니다.








