 0xblackash/cve-2026-98432
CVE-2026-98432에 대한 기술 권고 및 방어 분석으로, Linux 커널 IPv4 TCP use-after-free 취약점을 다루며 영향받는 버전, 탐지 명령, 패치 지침을 포함합니다.

Linux 커널 IPv4 TCP 메모리 손상 취약점
기술 분석 • 취약점 연구 • 방어 보안
CVE-2026-98432는 Linux 커널의 IPv4 네트워킹 하위 시스템에 영향을 미치는 치명적인 Use-After-Free(UAF) 취약점입니다.
이 취약점은 동시 TCP 연결 요청 처리 중 부적절한 메모리 수명 관리로 인해 발생합니다.
특정 조건에서 IPv4 소켓 옵션을 담고 있는 커널 메모리가 다른 실행 경로에서 여전히 접근 중인데도 해제될 수 있습니다.
이는 다음과 같은 결과를 초래할 수 있는 잠재적인 메모리 손상 상태를 만듭니다:
| 속성 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-98432 |
| 제품 | Linux 커널 |
| 구성 요소 | IPv4 네트워킹 |
| 취약점 | Use-After-Free |
| CWE | CWE-825 |
| CVSS v3.1 | 9.8 치명적 |
| 공격 벡터 | 네트워크 |
| 공격 복잡도 | 낮음 |
| 필요 권한 | 없음 |
| 사용자 상호작용 | 없음 |
| 프로토콜 | IPv4 / TCP |
| 도입 버전 | Linux 커널 4.4 |
| 공개일 | 2026년 10월 15일 |
| 영향받는 파일 | net/ipv4/af_inet.c, net/ipv4/tcp_ipv4.c |
이 취약점은 IPv4 소켓 옵션 구조체의 소유권 및 할당 해제와 관련이 있습니다.
TCP 연결 설정 중, 다음 함수는:
tcp_v4_syn_recv_sock()
소유권을 이전합니다:
ireq->ireq_opt
자식 소켓으로:
newinet->inet_opt
전송은 기본 구조를 복사하지 않고 이루어집니다.
다른 CPU는 재전송된 SYN 요청을 동시에 처리하고 RCU로 보호되는 읽기 경로를 통해 동일한 옵션에 접근할 수 있습니다.
리더가 여전히 해당 메모리에 접근하고 있는 동안 일반 kfree()를 사용하여 관련 메모리를 해제하면 Use-After-Free 상태가 발생할 수 있습니다.
| 함수 | 목적 |
|---|---|
tcp_v4_syn_recv_sock() | 자식 TCP 소켓 생성 |
tcp_v4_send_synack() | TCP SYN-ACK 응답 전송 |
inet_csk_route_req() | 요청 소켓 라우팅 처리 |
ip_options_build() | IPv4 옵션 구성 |
inet_sock_destruct() | 인터넷 소켓 소멸 |
tcp_v4_reqsk_destructor() | TCP 요청 소켓 소멸 |
문제가 되는 할당 해제 동작:
kfree(opt);
업스트림 수정은 RCU를 인식하는 할당 해제를 사용합니다:
kfree_rcu(opt, rcu);
이것은 관련 RCU 유예 기간이 경과할 때까지 메모리 회수를 지연시켜 기존 리더가 안전하게 완료할 수 있도록 합니다.
주요 보안 우려 사항은 커널 내부의 부적절한 메모리 접근입니다.
잠재적 결과로는 시스템 불안정, 메모리 손상, 그리고 실행 환경에 따라 더 심각한 악용이 포함될 수 있습니다.
이 취약점은 Linux 커널 4.4에서 도입되었습니다.
다음 업스트림 릴리스에는 해당 수정 사항이 포함되어 있습니다:
| 커널 브랜치 | 수정 버전 |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.56 |
| 7.2 | 7.2.10 |
| 7.3 | 7.3 |
중요: 배포판 벤더는 보안 수정 사항을 백포트할 수 있습니다. 커널 버전이 오래되어 보인다고 해서 설치된 패키지가 자동으로 취약한 것은 아닙니다.
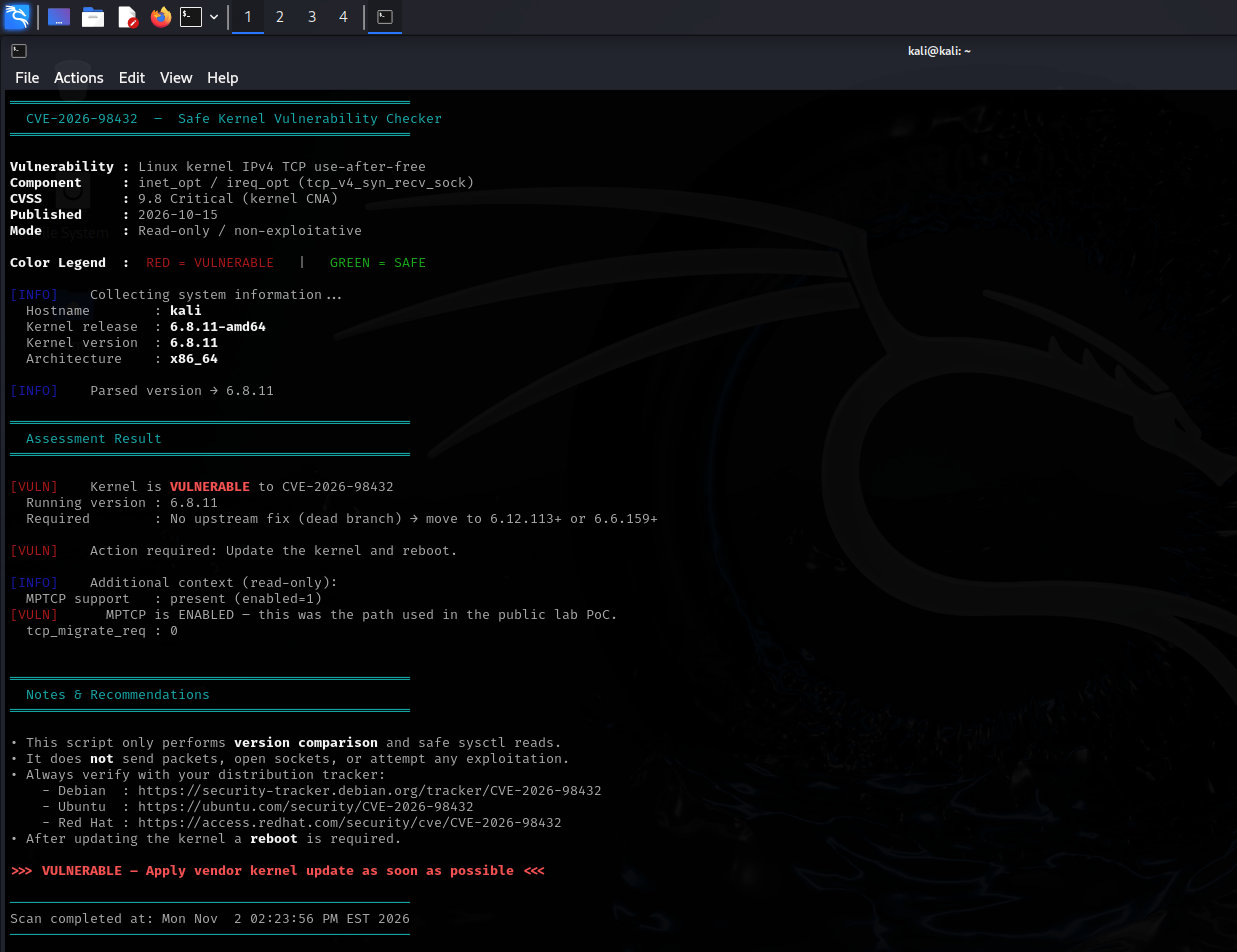
다음 명령은 방어적 점검을 위한 것이며 취약점을 악용하지 않습니다.
uname -r
cat /etc/os-release
uname -a
Debian / Ubuntu / Kali:
dpkg -l | grep linux-image
RHEL / Fedora:
rpm -qa | grep '^kernel'
sysctl net.ipv4.tcp_migrate_req
이 검사들은 시스템 정보를 제공하지만 취약점 상태를 독립적으로 확인하지는 않습니다. 설치된 패키지를 배포판의 보안 권고문과 대조하여 확인하십시오.
Debian / Ubuntu / Kali Linux:
sudo apt update
sudo apt full-upgrade
RHEL / Fedora:
sudo dnf update kernel
업데이트된 커널을 설치한 후 재부팅하세요:
sudo reboot
실행 중인 버전을 확인합니다:
uname -r
참고: 네트워크 제한은 심층 방어 조치이며, 커널 패치 적용을 대체하지 않습니다.
Linux 커널은 영향을 받는 소멸자에서 RCU를 인식하는 메모리 해제를 사용하여 이 문제를 해결합니다.
| 커널 브랜치 | 수정 커밋 |
|---|---|
| 5.10 | b3b027ef0cd322bfa839b9aaf5b27551eea54cf6 |
| 5.15 | 95a8c8fa9f27dce64c40c41c062de7728bf34ab5 |
| 6.1 | 89b5b1eb7d633c33832b7ff2c02e19a144705036 |
| 6.6 | 742f73df544e03744f2981c467d6542fe8172a2a |
| 6.12 | 11a03ce3c4a62d84c10ccdfe47f8075006498568 |
| 6.18 | a47406c769f72c070386985488f1c4d057df86b2 |
| 7.2 | 26d4c36d318cffbbd160884a0e4cec0da4da4936 |
| 7.3 | e3f33b0a1d89d738e2b913dab519226eaf76e15b |
프로덕션 시스템의 경우 개별 커밋을 수동으로 선별 적용하는 대신 공급업체가 지원하는 완전한 커널 업데이트를 선호하십시오.
공식 보안 참고 자료:
이 저장소는 다음을 목적으로 합니다:
모든 보안 테스트는 본인이 소유하거나 평가에 대한 명시적 승인을 받은 시스템에서만 수행해야 합니다.
무단 익스플로잇은 권장되지 않습니다.
Schwachstellen verstehen. Systeme stärken.
Linux 커널 보안 연구 | CVE-2026-98432
