
 #1
Tools for dissecting, understanding, and reverse engineering malicious software behavior.
Kitploit 추천
 m0n1x90/elfxtract
CTF/PWN 챌린지를 위한 자동화된 ELF 바이너리 분석 도구입니다. Radare2 및 r2ghidra를 사용하여 보안 완화(mitigations), ROP 가젯, PLT/GOT 테이블을 추출하고 ASM을 C로 디컴파일합니다. 잠재적인 버퍼 오버플로우, 포맷…
 withsecurelabs/garbageman
GarbageMan은 힙 분석을 통해 .NET 바이너리를 분석하기 위한 도구 모음입니다.
 adibirzu/openclaw-security-monitor
OpenClaw 배포를 위한 사전 보안 모니터링. ClawHavoc, AMOS 스틸러, CVE-2026-25253, 메모리 포이즈닝 및 공급망 공격을 탐지합니다.
 jir4vv1t/cve-2025-43529
CVE-2025-43529에 대한 기술 익스플로잇으로, WebKit DFG JIT 컴파일러 취약점으로 동시 GC의 누락된 저장 장벽으로 인한 use-after-free를 가능하게 하며, iOS 및 macOS용 전체 익스플로잇 프리미티브를 포함합니다.
 merces/awesome-hex-editors
Windows, macOS 및 Linux용 멋진 16진수 편집기의 선별 및 보강된 목록.
 st0rn/siglens
AV 탐지를 PE 오프셋, 섹션, RVA/VA 및 문자열에 매핑하고 YARA, AMSI, capa 및 다중 엔진 스캔과 JSON/HTML 보고서를 제공하는 Windows 아티팩트 분석 툴킷입니다.
 ejfkdev/dj
정적 분석을 통해 웹사이트 HTML과 JS를 분석하여 동적으로 로드되는 JavaScript 파일을 추출하고, 정찰을 위해 webpack 청크, import() 지연 로딩, 소스 맵을 탐지합니다.
 s4dp4nd4/frida-c2-mcp
루팅된 Android 및 탈옥된 iOS에서 Frida 계측을 위한 에이전틱 C2 스타일 MCP 서버
 ffri/shadebios
Black Hat USA 2025에서 발표된 Shade BIOS PoC 코드(스트립됨)
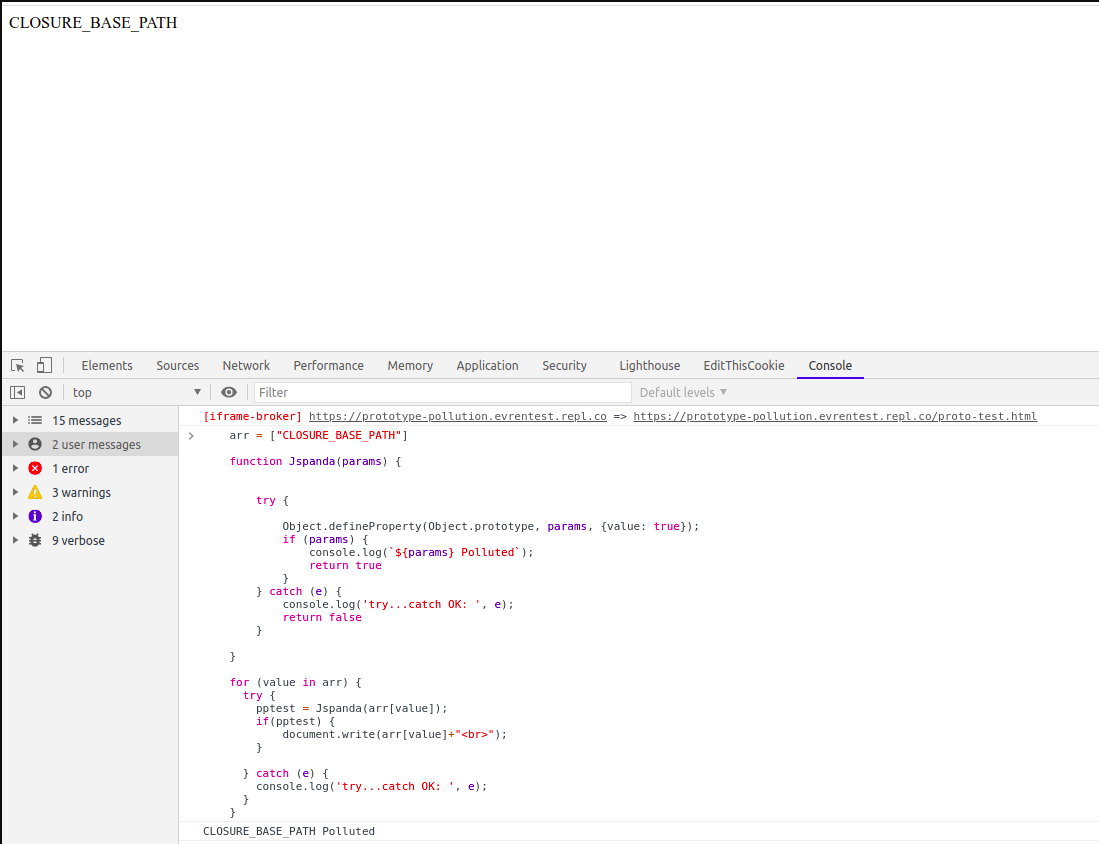 redsection/jspanda
클라이언트 측 프로토타입 오염 취약점 스캐너
 duriantaco/ravage
통제되고 승인된 대상을 위한 증거 기반 자동 웹 보안 테스트. 재현 가능한 실습 환경, 감사 추적, 보고서 및 XBEN 벤치마킹 포함.
 1rhino2/fnprint
바이너리의 함수를 바이트 형태가 아닌 동작 방식으로 매칭합니다. 마이크로실행을 통한 동작 기반 함수 핑거프린팅.
 crowdstrike/xwf-yara-scanner
X-Ways Forensics용 네이티브 YARA 스캐너 X-Tension으로, 인-스냅샷 파일 스캐닝, 멀티스레드 RVS 지원, 보고서 테이블 출력, 디스크 쓰기 없음 등을 지원합니다.
 daniomass/slivermirage
Sliver C2용 Crystal Palace PICO 로더 이중 계층 AMSI 우회, ETW 무력화, AES-256-CBC 암호화 페이로드, 6가지 전달 변형
 sharif-bot-cmd/quantum-silicon-core-loader
실리콘 경계에서 실행됩니다
 amavis/amavis
amavis는 Perl로 작성된 고성능 이메일 콘텐츠 필터 프레임워크입니다.
 weedhashpeddler/rc4decryption
Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.








