
 #1
Tools for dissecting, understanding, and reverse engineering malicious software behavior.
Kitploit 추천
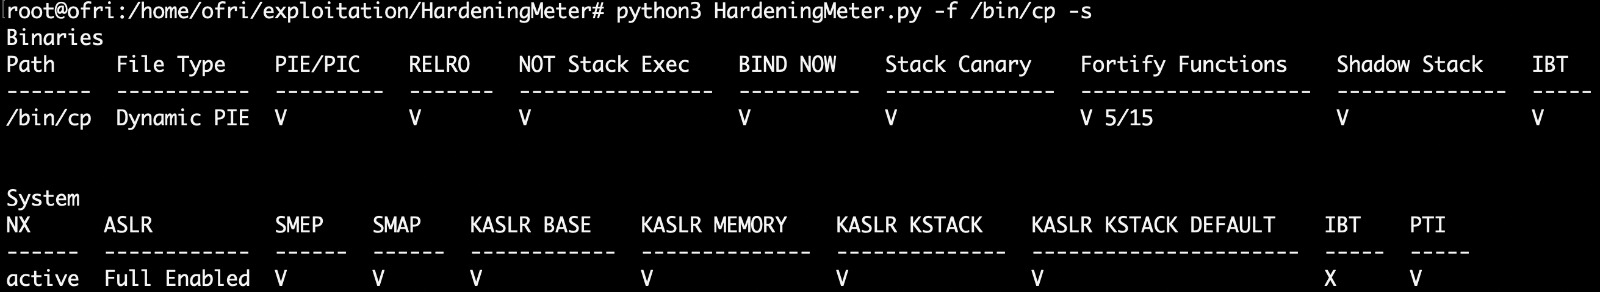
 ofriouzan/hardeningmeter
HardeningMeter는 바이너리 및 시스템의 보안 강화를 종합적으로 평가하기 위해 신중하게 설계된 오픈 소스 Python 도구입니다.
 matheuzsecurity/modtracer
숨겨진 리눅스 커널 루트킷(LKM 기반)을 탐지하고, 커널 수준 검사 기법을 사용하여 가시성을 복원하여 포렌식 분석 및 사고 대응에 활용합니다.
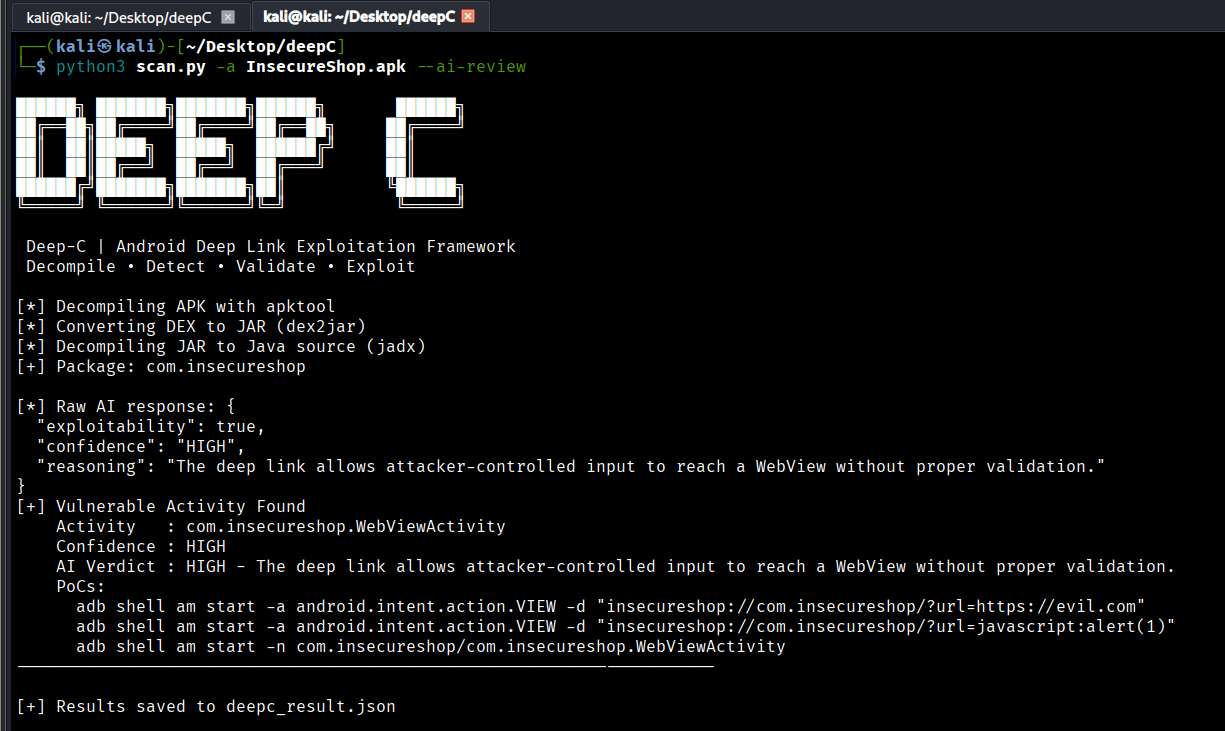 kishorbal/deep-c
Android 딥링크 설정 오류 탐지 및 악용 도구
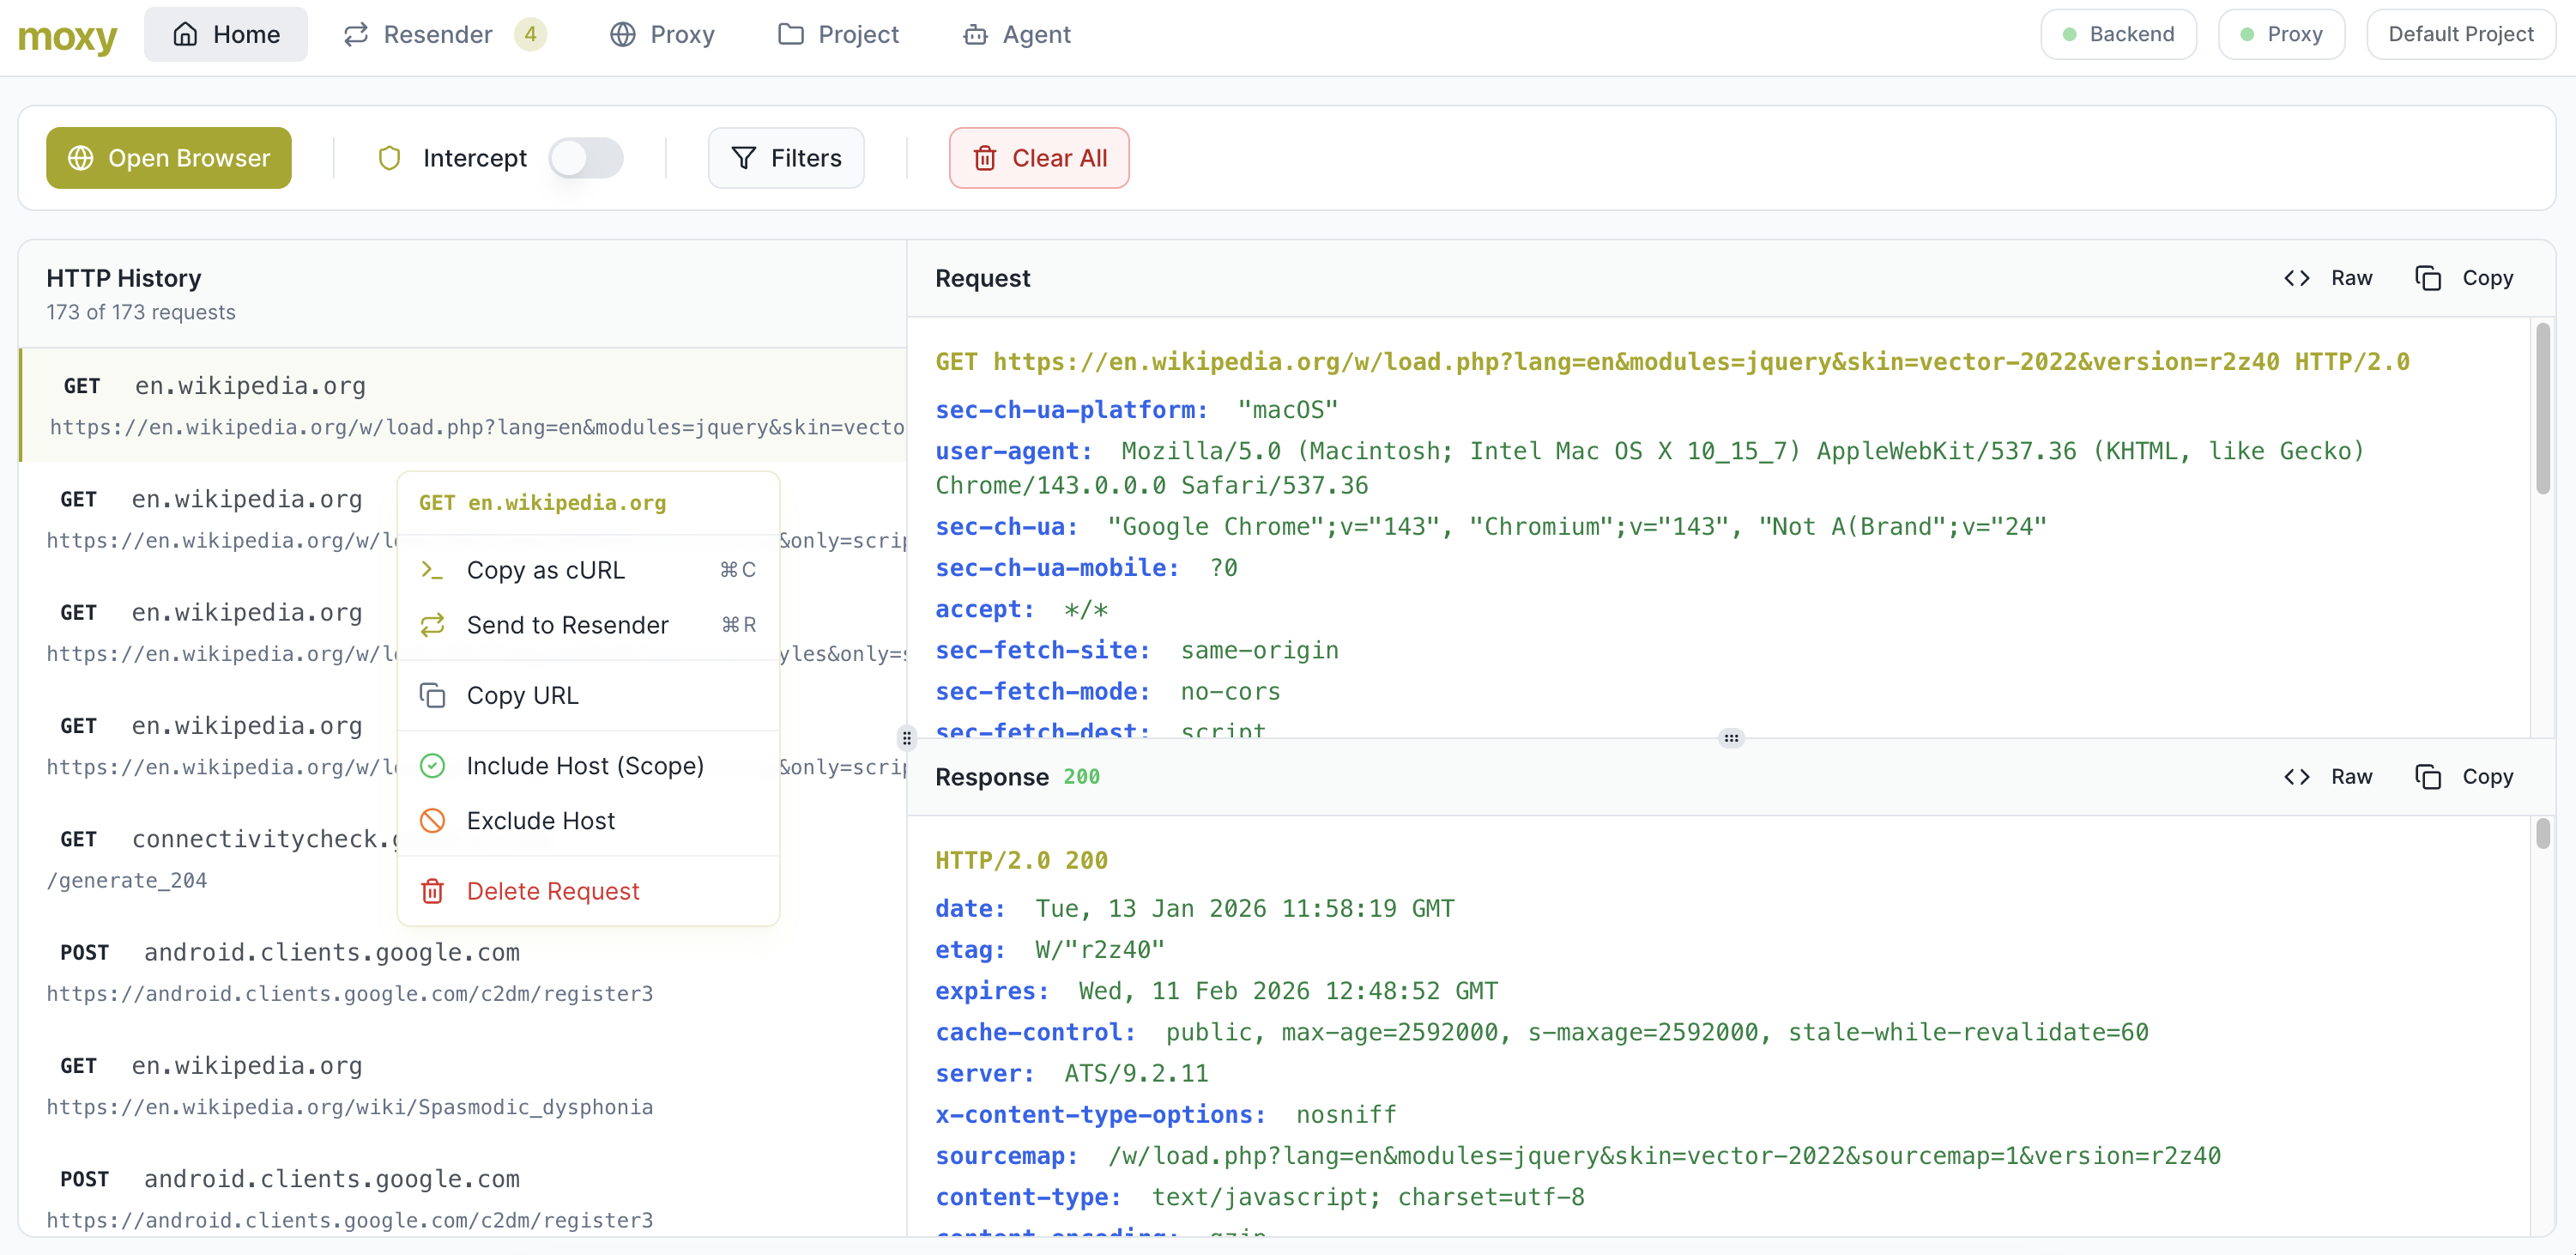 matank001/moxy
Moxy는 최신 웹 애플리케이션 보안 테스팅을 위해 설계된 오픈소스 DAST 도구입니다. 사용하기 쉬운 인터페이스와 에이전트적 기능을 제공하여 침투 테스트 워크플로우를 지원하고 자동화합니다.
 fail0verflow/ps5-umtxdbg
PlayStation 5 FreeBSD 커널 취약점에 대한 C++ 익스플로잇 신뢰성 실험으로, VM 커널 빌드 및 GDB 원격 디버깅 설정을 포함합니다.
 cq674350529/pocs_slides
IoT/프로토콜 보안과 관련된 제 advisory, PoC, 슬라이드 및 스크립트
 arsbr/veritensor
AI 아티팩트를 위한 안티바이러스 및 RAG 방화벽. 모델과 노트북에서 RCE, 데이터셋과 RAG 문서에서 데이터 포이즈닝, PII, 프롬프트 인젝션을 스캔하는 정적 분석 도구입니다. AI 공급망을 보호하세요.
 danieldev23/frida-ssl-bypass
Android 앱의 SSL/TLS 인증서 피닝을 우회하는 Frida 툴킷으로, Java TrustManager, OkHttp, Conscrypt, 그리고 네이티브 OpenSSL/BoringSSL 계층을 후킹합니다.
 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota 및 기타 게임(Source 2)을 위한 런타임 스키마 + RTTI 추출 도구입니다. source2gen이 필요하지 않습니다.
 deepbluedynamics/grubcrawler
세계에서 가장 빠른 에이전틱 크롤러. 되찾았다. 재창조했다. 전투 준비 완료.
 go-appsec/toolbox
CLI 및 MCP를 통한 인간과 에이전트 간의 협업형 애플리케이션 보안 테스트
 s4dhulabs/vimana-framework
Vimana는 Python API 및 웹 애플리케이션을 감사하기 위한 모듈식 보안 프레임워크입니다. 플러그인 기반 아키텍처를 통해 보안 전문가는 자동 및 수동 기술을 사용하여 Python 프로젝트를 평가, 퍼징 및 분석할 수 있습니다.
 freeqaz/react2shell
React Server Components의 CVE-2025-55182 및 CVE-2025-66478을 위한 RCE 익스플로잇 툴킷입니다. 여러 익스플로잇 변형, 탐지 스크립트, 취약한 테스트 서버 및 Flight 프로토콜 역직렬화 취약점에 대한 심층 기술 분석을…
 0x4ndy/clif
clif는 웹에서 wfuzz나 ffuf가 그러하듯, 명령줄 인터페이스(CLI) 애플리케이션을 위한 퍼저입니다. sudo 취약점 CVE-2021-3156과, 여러 이유로 Google의 afl-fuzz가 무제한 인자 또는 옵션 지정을 허용하지 않는다는 사실에서 영감을…
 momenbasel/vulnhawk
인증 우회, IDOR, 로직 버그를 찾는 AI 기반 SAST 스캐너로 Semgrep/CodeQL이 놓치는 부분을 찾습니다. 무료 GitHub Action. Python, JS/TS, Go, PHP, Ruby를 지원합니다.
 llvmparty/striga
Python으로 작성된 실험적인 x86-64에서 LLVM IR로의 리프터로, 기계어 코드를 분석 가능한 IR로 변환하여 리버스 엔지니어링, 최적화, VM 핸들러 분석에 활용합니다.








