#1
 huntandhackett/concealed_code_execution
Windows에서 코드 실행을 은닉하는 공격 기법을 설명하는 도구 및 기술 문서
 jm00nj/phantom-evasion-loader
x64 어셈블리 인젝션 엔진은 SROP 및 제로 카피 인젝션을 사용하여 EDR/XDR 및 커널 모니터를 우회합니다. 탐지 표면이 최소화된 XOR 암호화 페이로드를 전달합니다.
 ricardoquesada/regenerator2000
CPU 6502용 대화형 디스어셈블러로, Commodore 8비트 컴퓨터에 초점을 맞췄습니다. x-ref, 실행 취소/다시 실행, 흐름 화살표, 키보드 기반, 자동 분석을 위한 MCP 서버, VICE 디버거 등 현대적인 기능을 갖춘 TUI를 제공합니다!
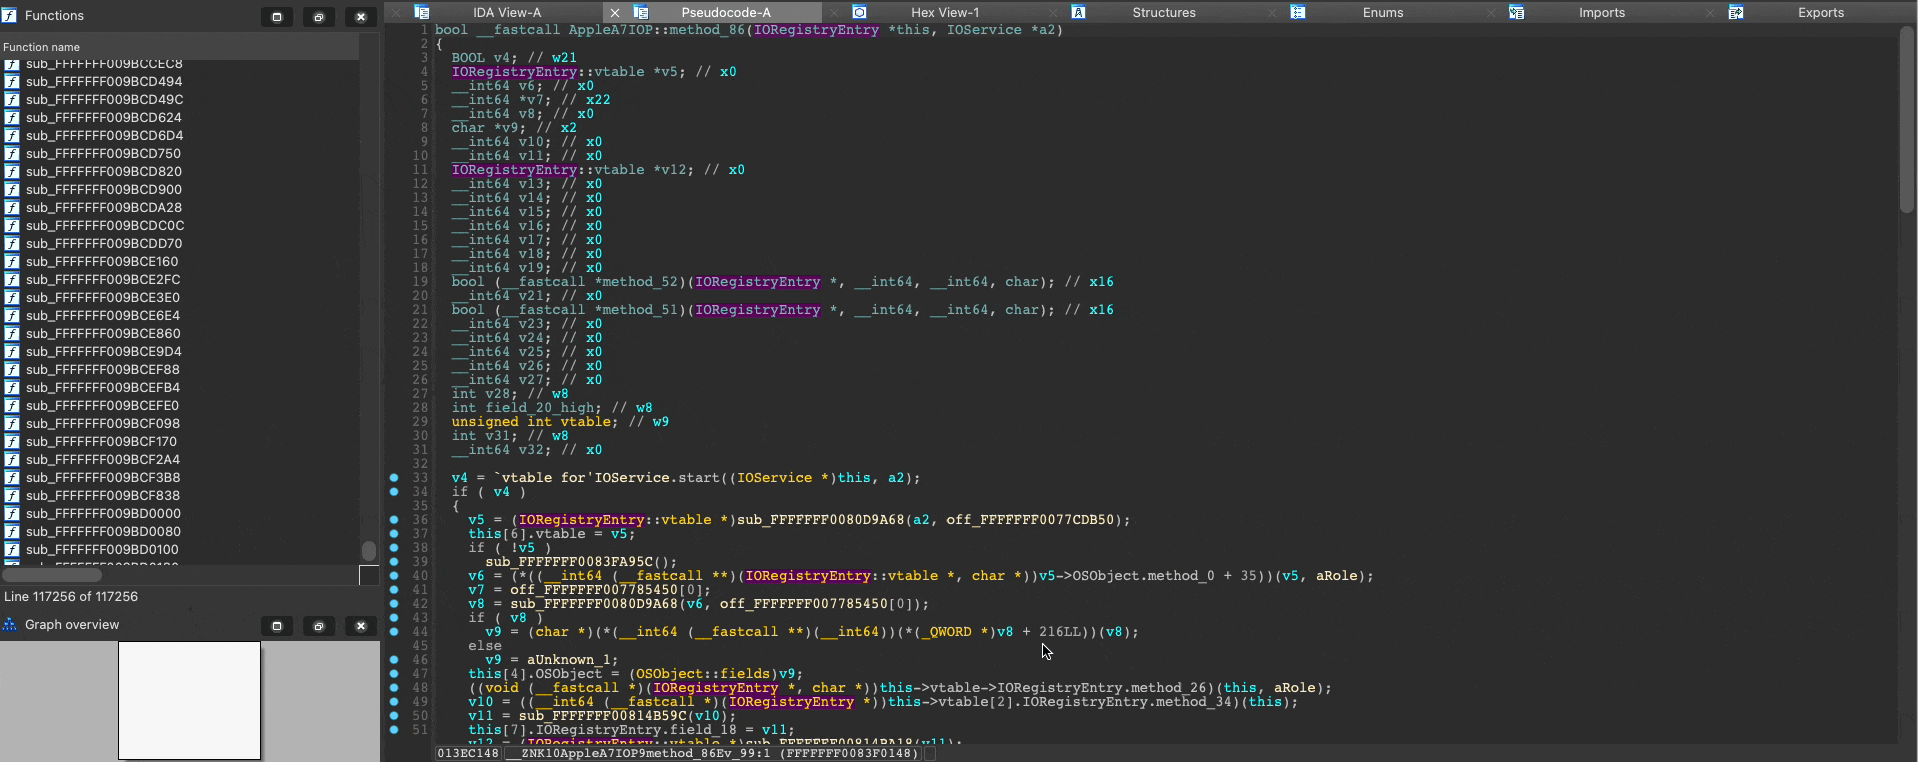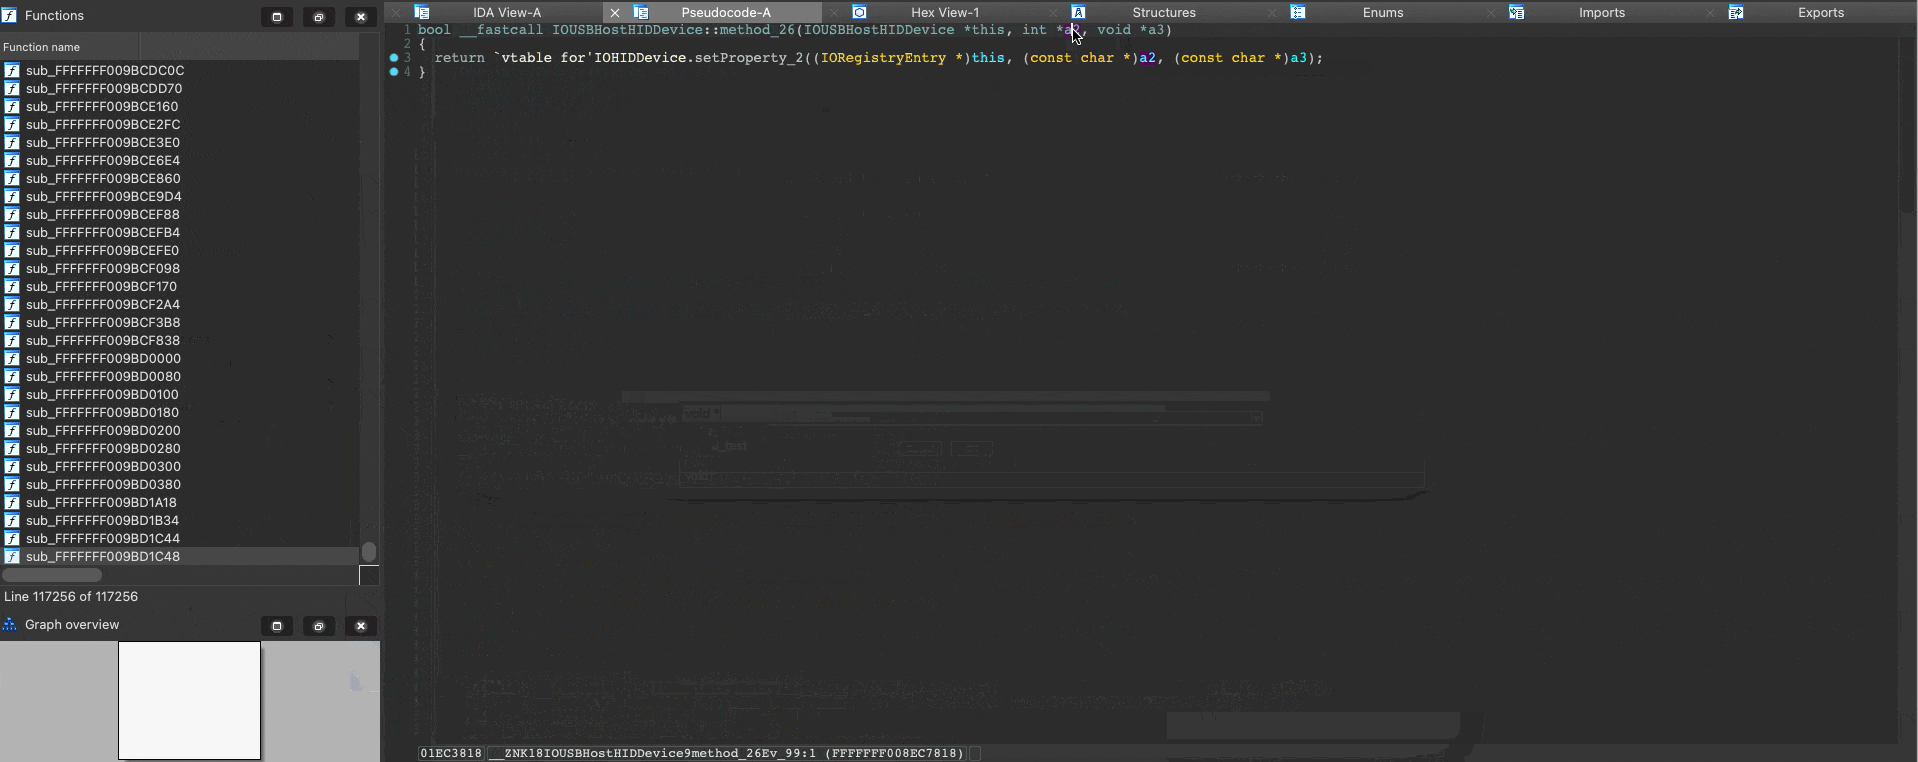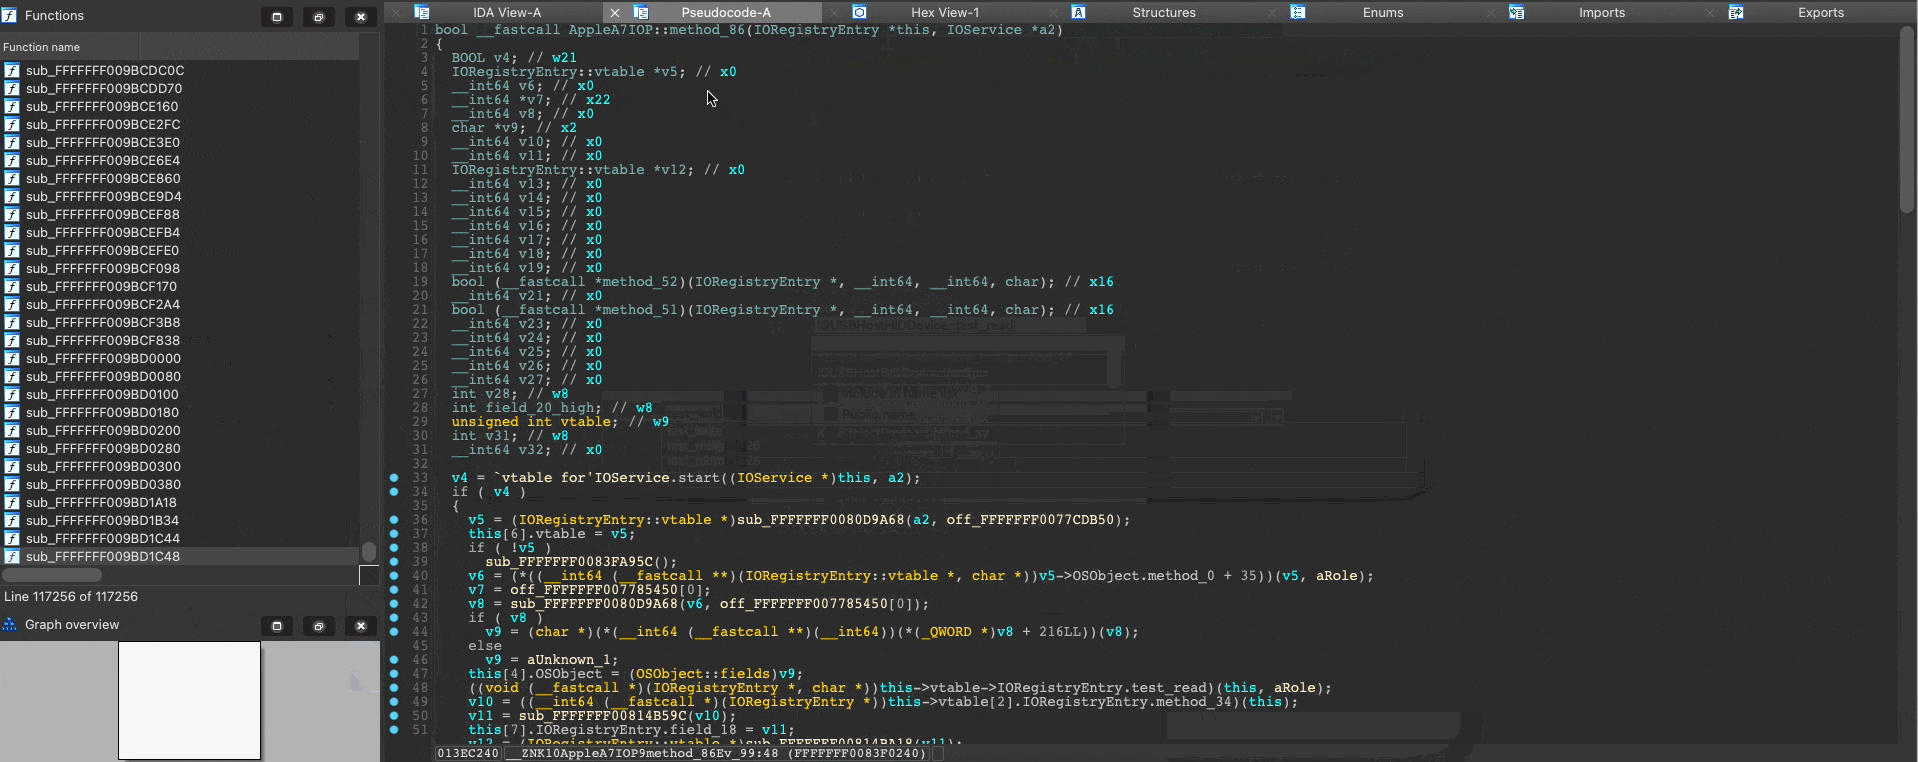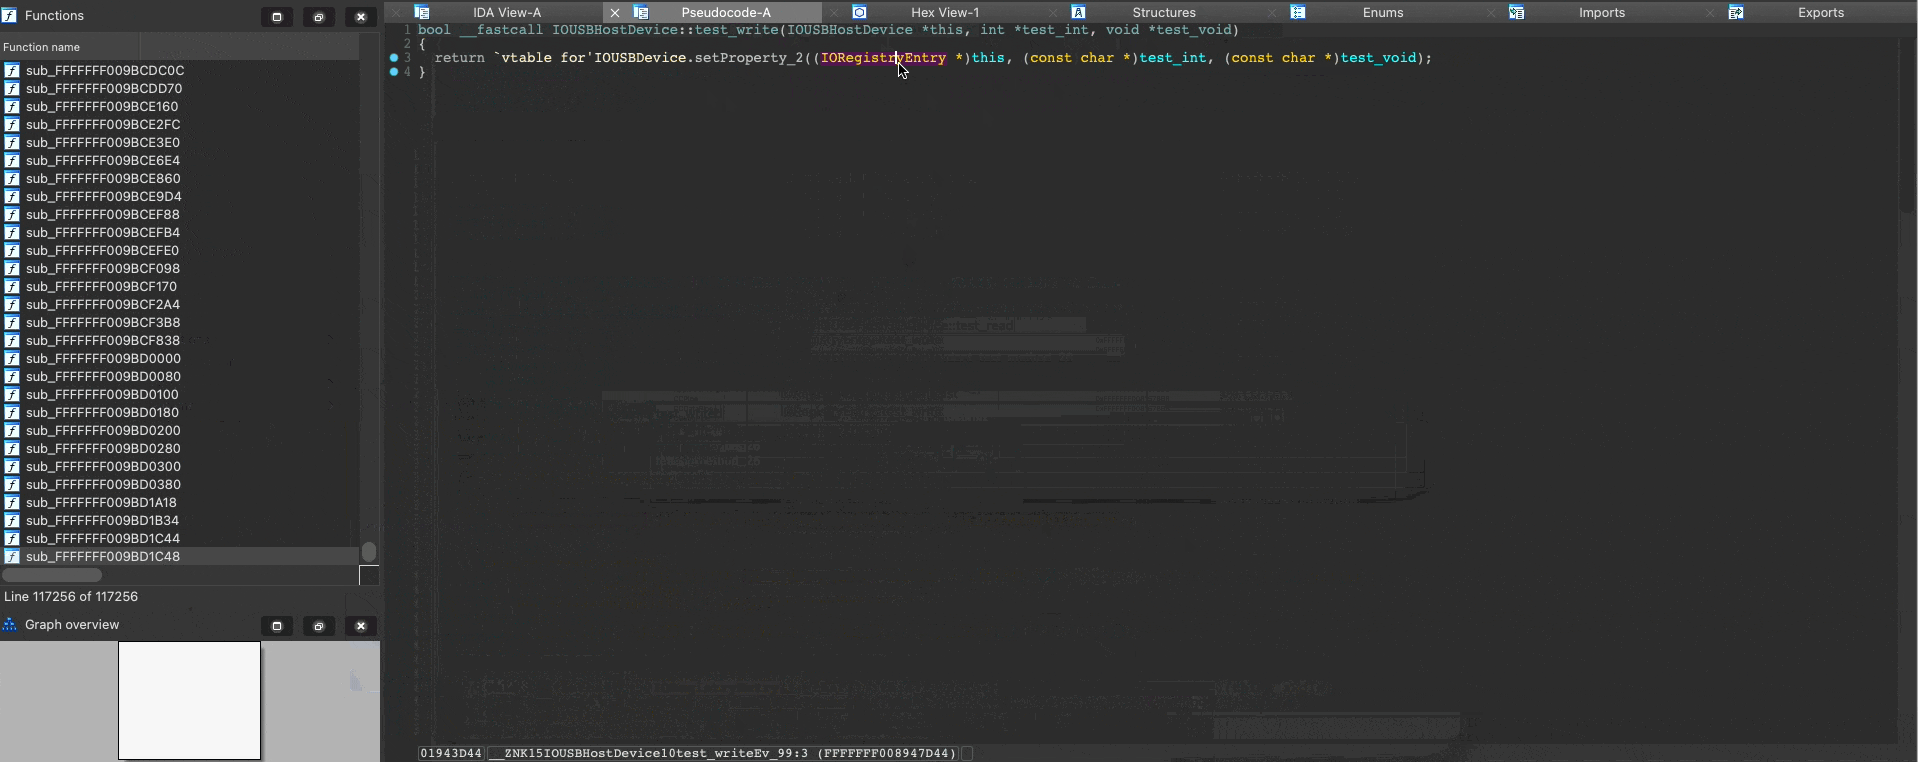 cellebrite-labs/ida_kcpp
ida_kernelcache 위에서 C++ 지원을 강화하기 위한 IDAPython 모듈
 synacktiv/bip
역공학을 위해 IDA와의 상호작용을 단순화하는 객체 지향 Python API로, 플러그인 개발과 디스어셈블리 분석 자동화를 가능하게 합니다.
 cado-security/dfir_resources_revil_kaseya
REvil 랜섬웨어 Kaseya 공급망 공격에 대응하는 DFIR 전문가를 위한 리소스
 elastic/labs-releases
Elastic Security Labs 릴리스
 patrickdw123/paranoidf
ParanoiDF - Jose Miguel Esparza (http://peepdf.eternal-todo.com/)의 PeePDF를 기반으로 한 PDF 분석 제품군. 추가 도구: 비밀번호 크래킹, redaction 복구, DRM 제거, 악성 JavaScript 추출…
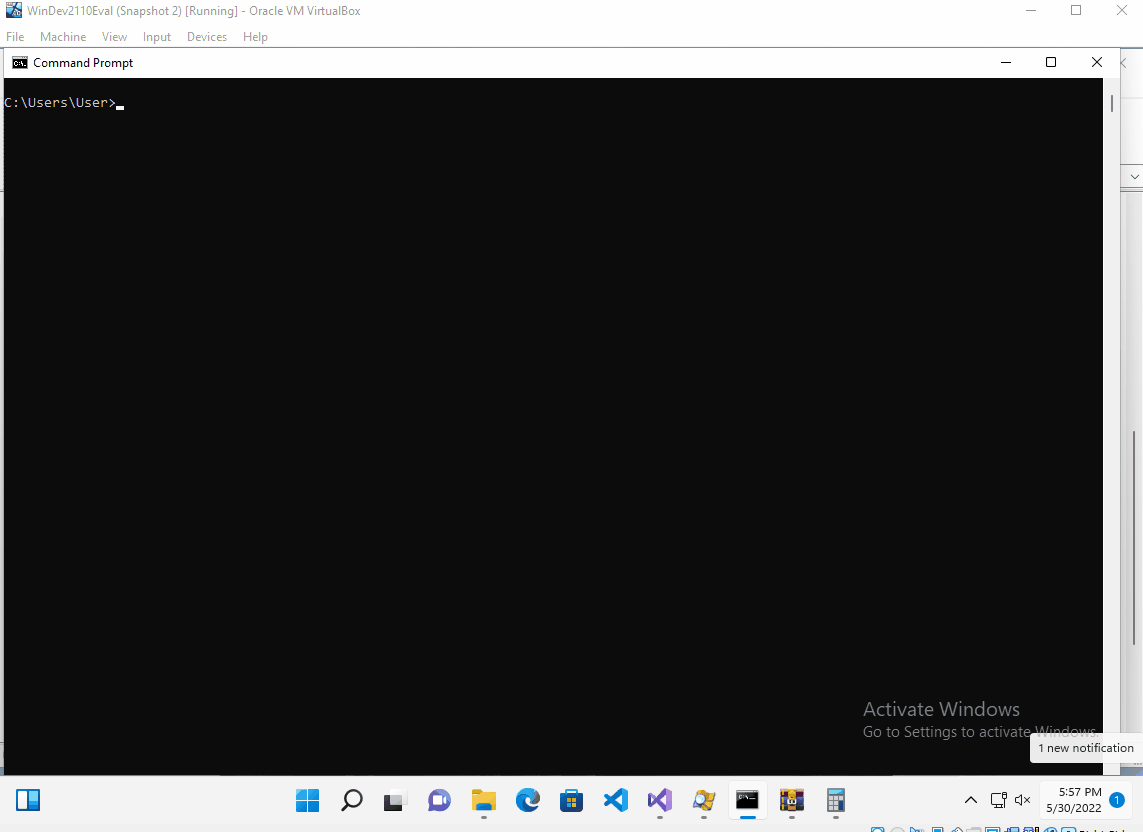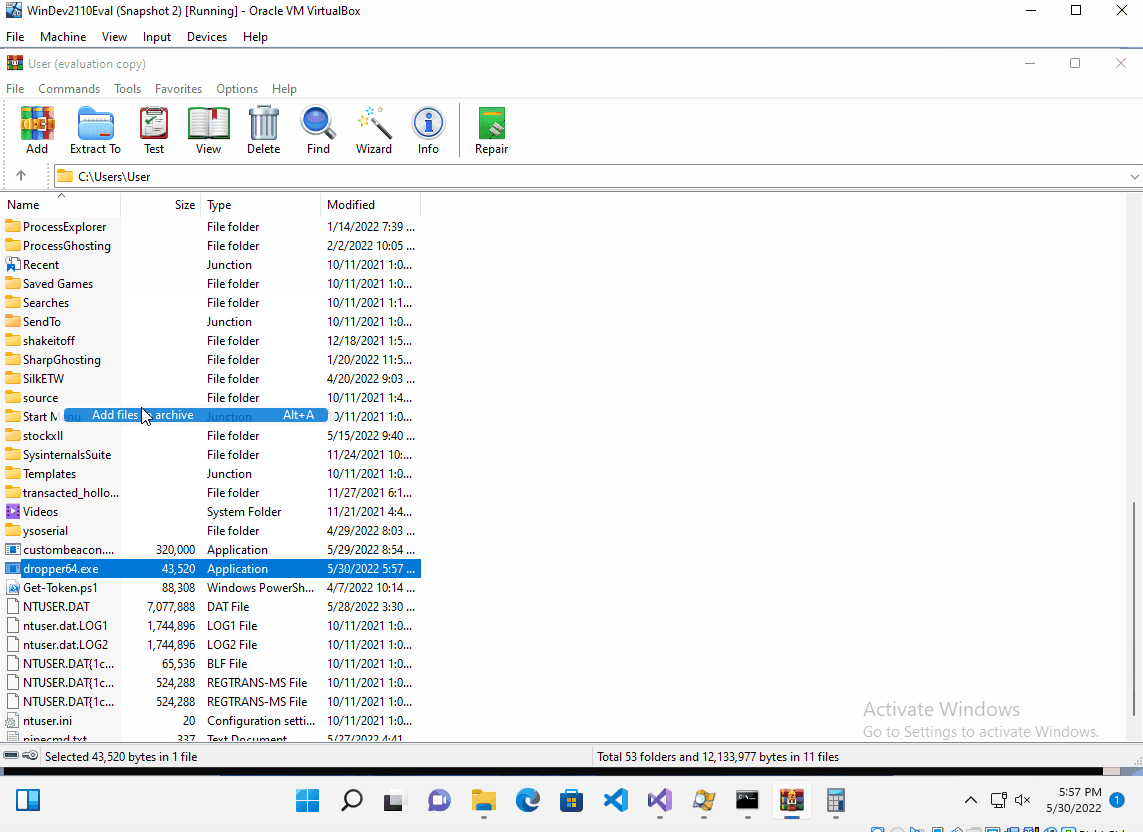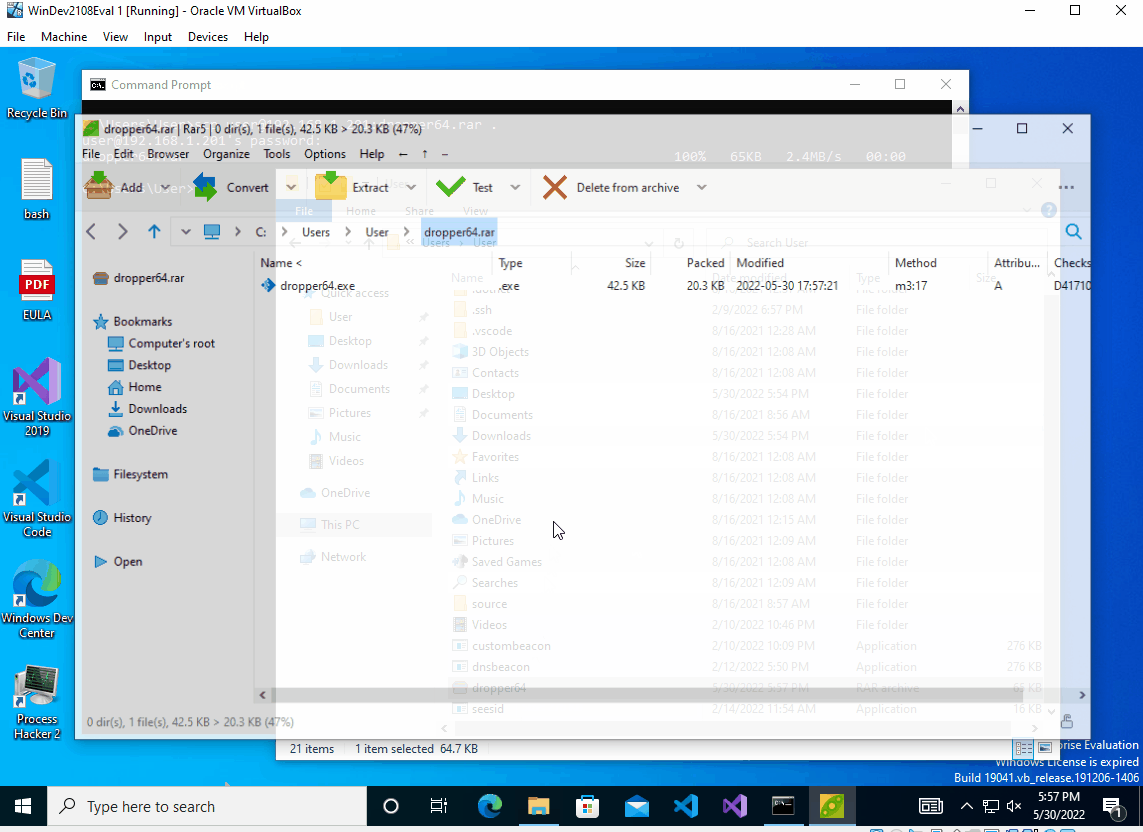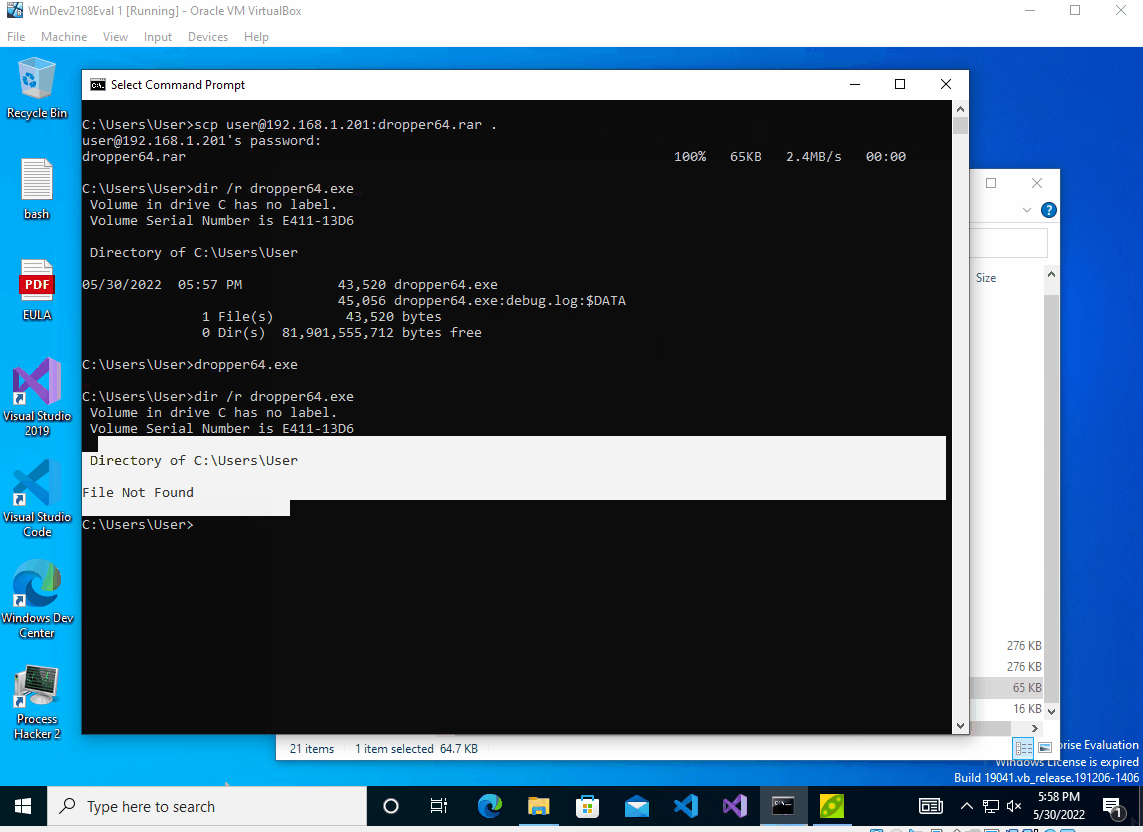 octoberfest7/beatrev
POC for frustrating/defeating Malware Analysts
 cronup/malware-iocs
악성코드 침해 지표(IOC)를 수집하고 정리하여 신속한 위협 탐지, 사고 대응 및 조치 가능한 인텔리전스 공유를 지원합니다.
 fortra/cve-2024-30051
CVE-2024-30051에 대한 상세 기술 분석 및 개념 증명(PoC) 익스플로잇으로, Windows DWM Core Library의 힙 기반 버퍼 오버플로우를 악용하여 무결성 시스템(Integrity System) 수준으로의 로컬 권한 상승을 가능하게 합니다.
 cristianzsh/amcache-evilhunter
Windows Amcache.hve 레지스트리 하이브를 파싱 및 분석하고, VirusTotal 통합을 지원합니다.
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) 익스플로잇 변형
 aloshdenny/reverse-synthid-text
텍스트용 SynthID 리버스 엔지니어링
 strangerealintel/orion
기사 및 인시던트 대응 등에서 비롯된 신규 및 기존 위협을 모니터링하기 위해 지속적으로 업데이트되는 YARA 규칙 저장소...