#1
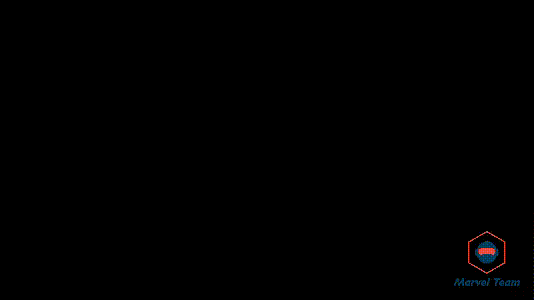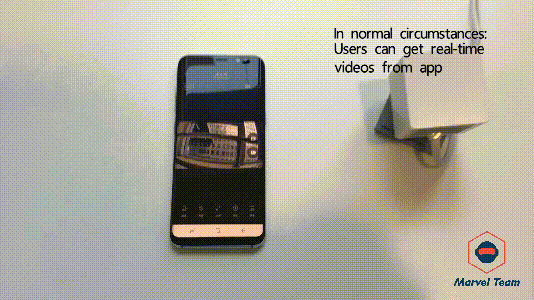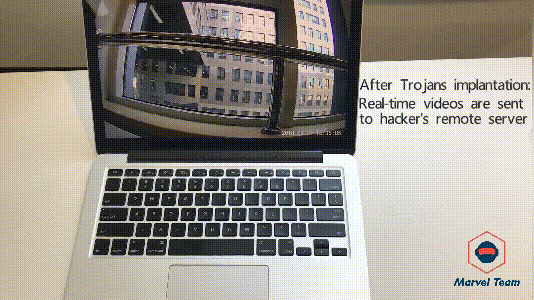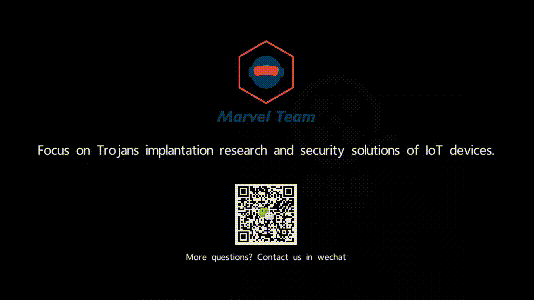
 arthastang/iot-home-guard
IoT 기기에서 악성 행위 탐지를 위한 도구
 volatilityfoundation/dwarf2json
ELF/DWARF 심볼 및 타입 정보를 vol3의 중간 JSON으로 변환합니다
 maldroid/maldrolyzer
Android 악성코드에서 "활용 가능한" 데이터(C&C, 전화번호 등)를 추출하는 간단한 프레임워크
 ricardojoserf/whoamialternatives
whoami 없이 현재 사용자 이름을 얻는 다양한 방법
 trolldbois/python-haystack
프로세스 힙 분석 프레임워크 - Windows/Linux - 레코드 유형 추론 및 포렌식
 volexity/donut-decryptor
Donut 난독화 샘플에서 로더 셸코드 시그니처를 탐지하고, DONUT_INSTANCE 구조를 파싱하며, DONUT_MODULE 데이터를 덤프하여 내부 페이로드를 추출하고 복호화합니다.
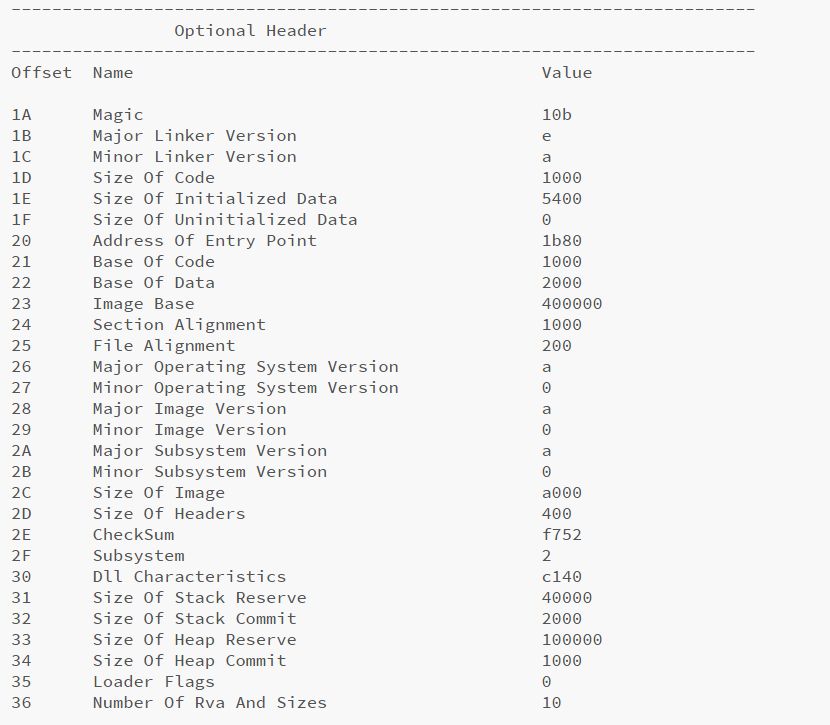 blacknbunny/peanalyzer
고급 Portable Executable 파일 분석기 및 디스어셈블러 32 & 64 Bit
 mncoppola/rpef
소비자/SOHO 라우터용 기본 펌웨어 이미지에 백도어를 삽입하는 과정을 추상화하고 신속하게 처리합니다.
 not-matthias/amd_hypervisor
사용자 정의 가능한 vmexit 핸들러(MSR, CPUID, RDTSC)와 커널 수준 모니터링 및 연구를 위한 NPT 후킹을 갖춘 Rust AMD SVM 하이퍼바이저 프레임워크.
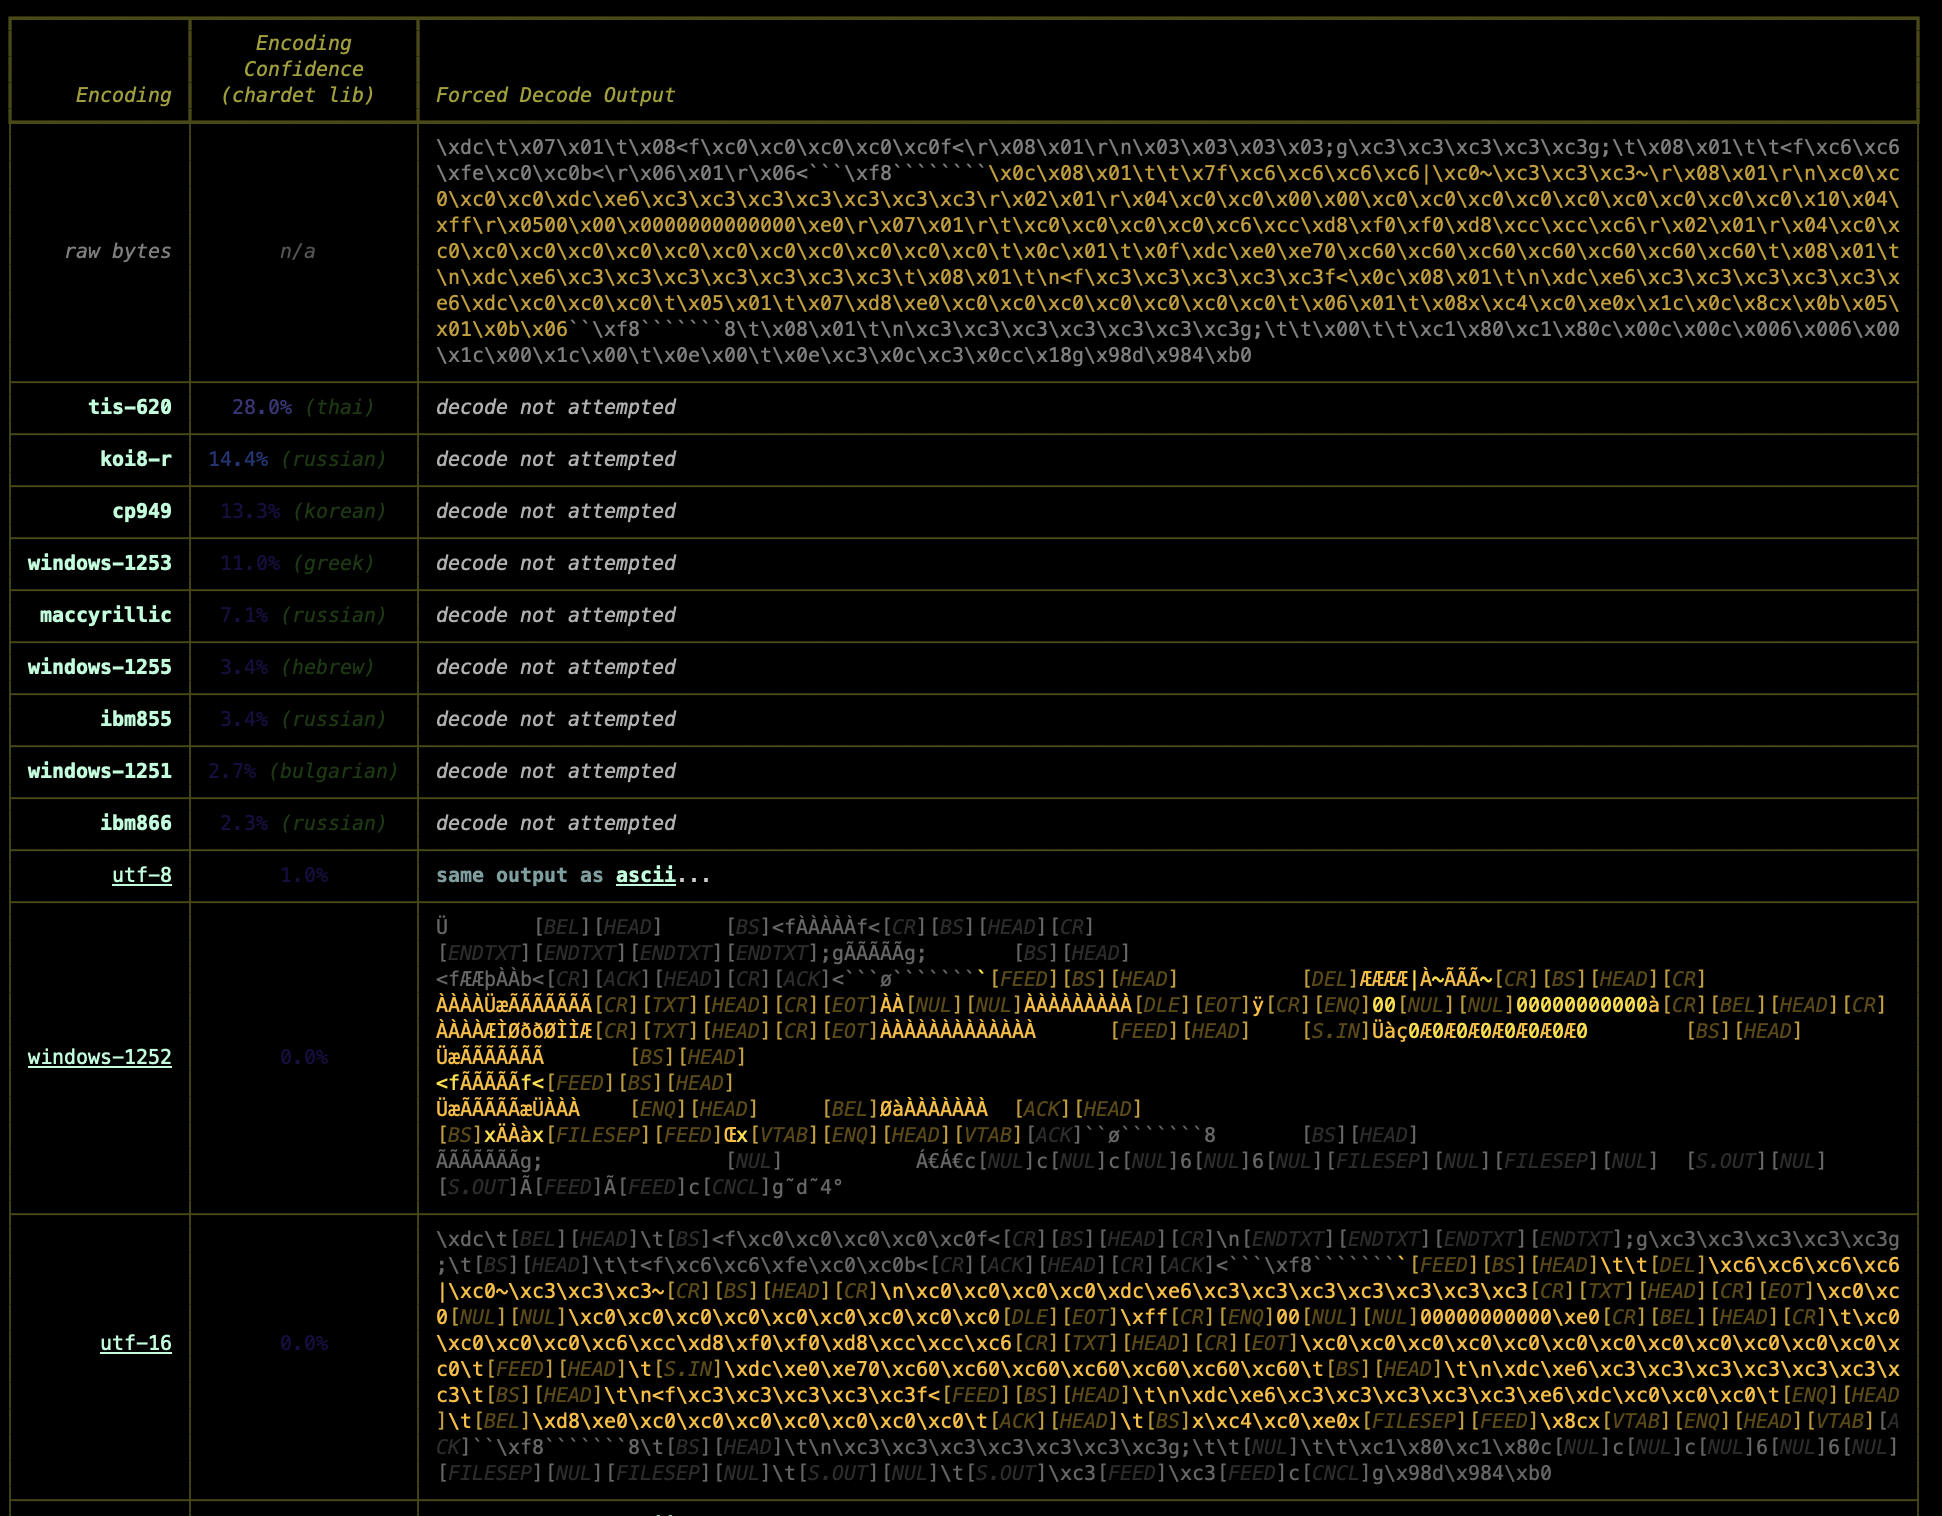 michelcrypt4d4mus/yaralyzer
YARA 및 정규식 매치를 바이너리와 텍스트 데이터 모두에서 시각적으로 검사하고 강제 디코딩하며, 색상으로 표시합니다. 많은 색상.
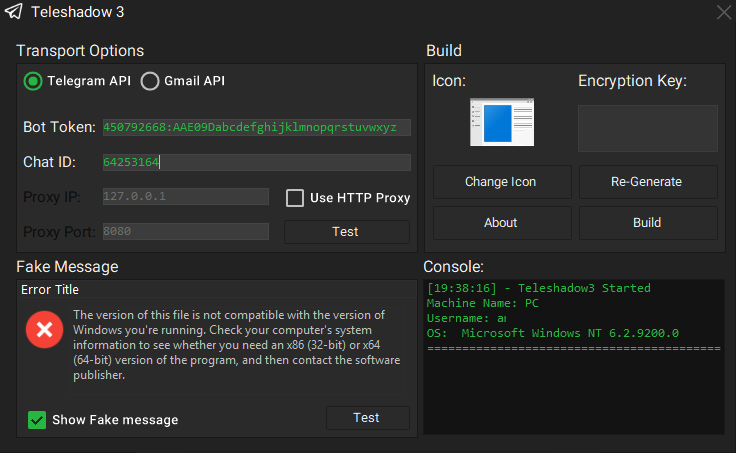 eternalc0der/teleshadow3
Telegram Desktop 세션 스틸러
 idiom/pftriage
Python 도구 및 라이브러리로, 맬웨어 분류 및 분석 중 파일 분석을 지원합니다.
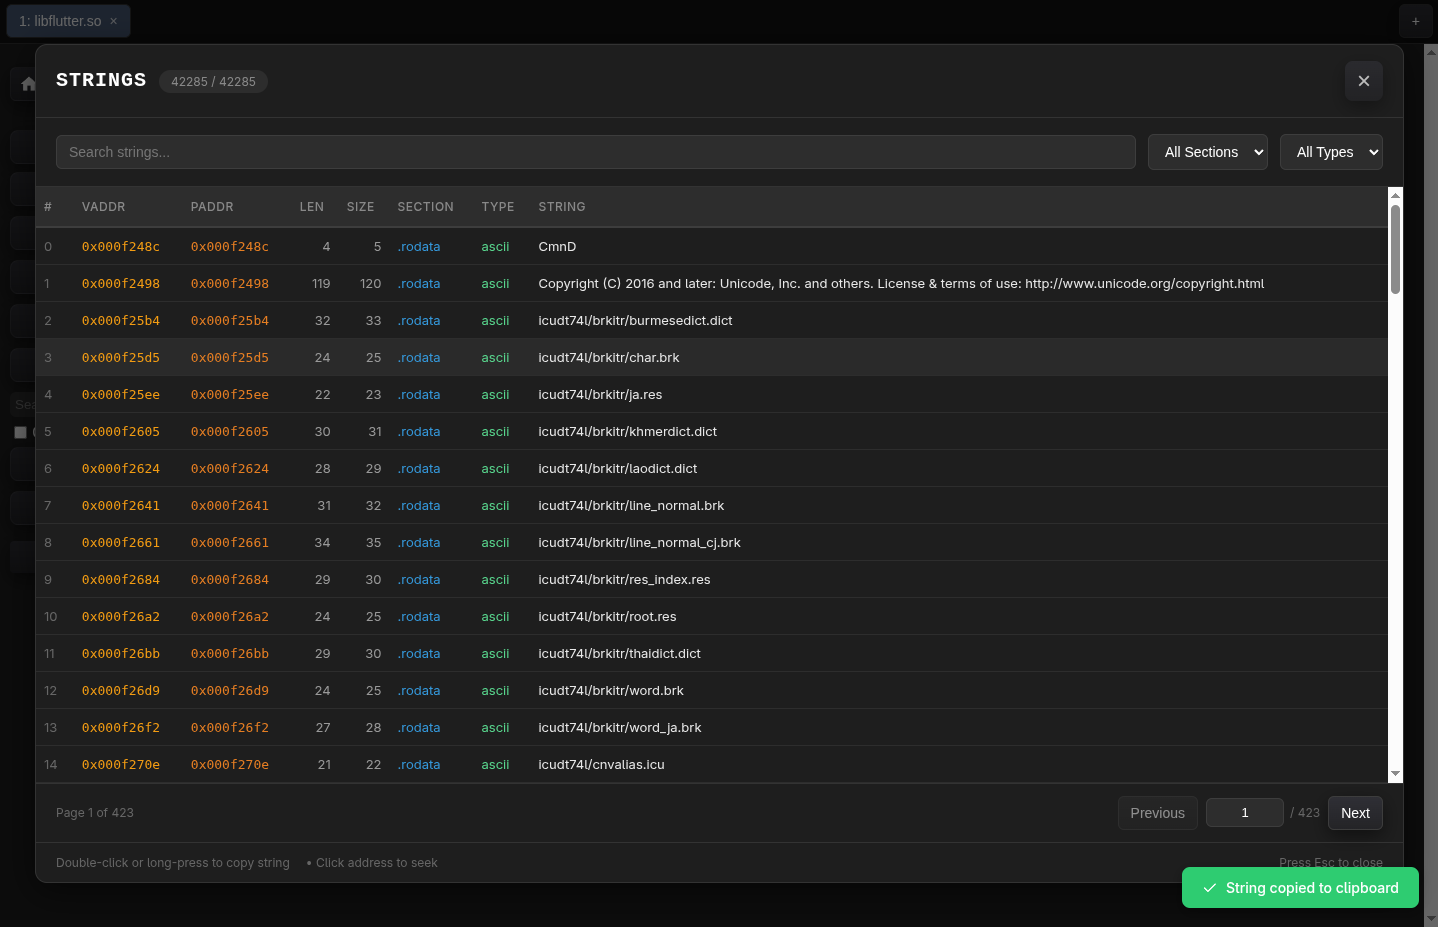 radareorg/r2web
언제 어디서나 radare2에 접근하세요.
 avito-tech/deepsecrets
소스 코드에서 하드코딩된 비밀 정보, API 키, 자격 증명을 코드 컨텍스트의 의미적 이해를 통해 스캔하는 정적 분석 도구입니다.
 rasetsuu/vmp-devirt
Trace 기반 VMProtect 디바이추얼라이제이션 연구 플랫폼: 버전 프런트엔드가 공유 Remill/LLVM 백엔드에 입력을 전달하여 핸들러를 리프팅하고, 데이터 흐름을 복원하며, 네이티브 오브젝트를 생성합니다.
 user1342/obfu-de-scate
안드로이드 APK 디난독화를 위한 퍼지 비교 도구로, 버전 간 이름이 변경된 함수를 식별하고 매핑 파일과 대화형 HTML 보고서를 생성하여 악성코드 및 취약점 분석에 활용합니다.
 0xdsm/apepe
Android APK 파일에서 AndroidManifest.xml, DEX 및 JSON 리소스의 정적 분석을 통해 앱 설정, 권한, 딥링크 및 SSL 핀닝 우회 제안을 추출합니다.