
 #1

 sensepost/objection
Frida 기반 런타임 모바일 탐색 툴킷으로 iOS 및 Android 앱 보안을 평가합니다. SSL pinning을 우회하고, 키체인을 덤프하며, 힙 객체를 조작하고, 탈옥 없이 메모리를 패치합니다.
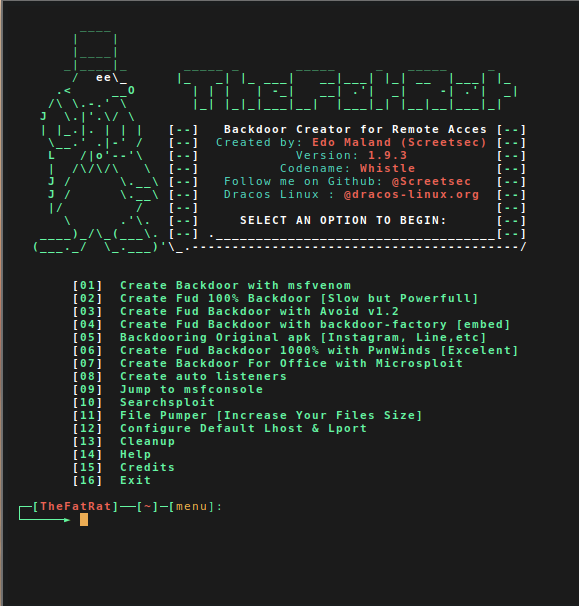 screetsec/thefatrat
Thefatrat는 강력한 익스플로잇 도구입니다: 백도어를 쉽게 생성하고 브라우저 공격 등과 같은 사후 공격(post exploitation)을 쉽게 수행할 수 있는 도구입니다. 이 도구는 널리 사용되는 페이로드로 악성코드를 컴파일하며, 컴파일된 악성코드는…
 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 zhkl0228/unidbg
Android 네이티브 라이브러리를 에뮬레이션할 수 있으며, 실험적인 iOS 에뮬레이션도 지원합니다.
 darthton/blackbone
Windows 메모리 해킹 라이브러리
 rapid7/metasploitable3
Metasploitable3는 보안 취약점이 대량으로 포함된 처음부터 구축된 VM입니다.
 simoneavogadro/android-reverse-engineering-skill
Android APK/XAPK/JAR/AAR 파일을 디컴파일하고, jadx를 사용하여 HTTP API, 인증 패턴 및 호출 흐름을 추출하며, R8에 강한 Kotlin 이름 복구 기능을 통해 보안 연구 및 침투 테스트를 지원합니다.
 gmh5225/awesome-game-security
선별된 게임 보안 연구 인덱스: 안티치트 내부 구조, DMA 공격, 리버스 엔지니어링, 커널/모바일 보호, 그리고 공격 및 방어 분석을 위한 그래픽 API 후킹.
 blackorbird/apt_report
흥미로운 APT 보고서 컬렉션 및 일부 특수 IOCs
 microsoft/detours
함수 호출을 후킹, 모니터링, 계측하기 위한 런타임 Windows API 가로채기 라이브러리입니다. 바이너리 재작성 및 DLL 주입을 지원하여 디버깅, 추적, 분석 도구를 가능하게 합니다.
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 google/clusterfuzz
확장 가능한 퍼징 인프라로, 커버리지 기반 엔진(libFuzzer, AFL, Honggfuzz)을 사용하며, 자동 충돌 중복 제거, 버그 등록, 회귀 이분 탐색을 통해 보안 및 안정성 문제를 찾아냅니다.
 a-poc/blueteam-tools
블루팀 / 사고 대응을 위한 도구와 기술
 mantvydasb/redteaming-tactics-and-techniques
포괄적인 레드 팀 운영 노트로, 코드 인젝션, 방어 회피, 측면 이동, 지속성 등의 공격 보안 기술을 다루며, 실습 랩 실험과 악성코드 분석을 포함합니다.
 cisco-talos/clamav
시그니처 기반 스캐닝을 통해 트로이목마, 바이러스, 악성코드를 탐지하는 오픈소스 안티바이러스 엔진으로, 데몬, 온디맨드 CLI, 자동 시그니처 업데이트를 포함합니다.
 lief-project/lief
ELF, PE 및 MachO 실행 파일 형식을 파싱, 수정, 추상화하는 크로스 플랫폼 라이브러리입니다. 디스어셈블러, 어셈블러 및 디버그 정보 기능을 갖춘 C++, Python, Rust API를 지원합니다.








