
 #1
IR playbooks, triage, case management, evidence collection, and incident management tools.
Kitploit 추천
 microsoft/procdump-for-linux
ProcDump Sysinternals 도구의 Linux 버전
 log2timeline/plaso
디지털 포렌식 엔진으로, 로그, 파일 및 시스템 아티팩트를 파싱하여 슈퍼 타임라인을 구축하고, 조사 시 시간순 이벤트 상관관계를 지원합니다.
 jpcertcc/logontracer
Windows 이벤트 로그를 시각화하고 분석하여 악성 Windows 로그온을 조사합니다.
 sleuthkit/autopsy
Autopsy®는 The Sleuth Kit® 및 기타 디지털 포렌식 도구를 위한 디지털 포렌식 플랫폼이자 그래픽 인터페이스입니다. 법 집행 기관, 군대, 기업 조사관이 컴퓨터에서 발생한 사건을 조사하는 데 사용할 수 있습니다. 카메라의 메모리 카드에서 사진을…


 inverse-inc/packetfence
PacketFence는 완전히 지원되고 신뢰할 수 있는 무료 오픈 소스 네트워크 접근 제어(NAC) 솔루션입니다. 등록 및 수정을 위한 캡티브 포털, 중앙 집중식 유선 및 무선 관리, 강력한 BYOD 관리 옵션, 802.1X 지원, 문제 장치의 레이어 2 격리 등…
 jipegit/osxauditor
OS X Auditor는 무료 Mac OS X 컴퓨터 포렌식 도구입니다.
 mikeroyal/digital-forensics-guide
디지털 포렌식 가이드. 디지털 포렌식, 컴퓨터 포렌식, 모바일 기기 포렌식, 네트워크 포렌식, 데이터베이스 포렌식에 대해 모두 배워보세요.
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 cisagov/malcolm
Containerized network traffic analysis suite ingesting PCAP, Zeek logs, and Suricata alerts for automated normalization, enrichment, and correlation…

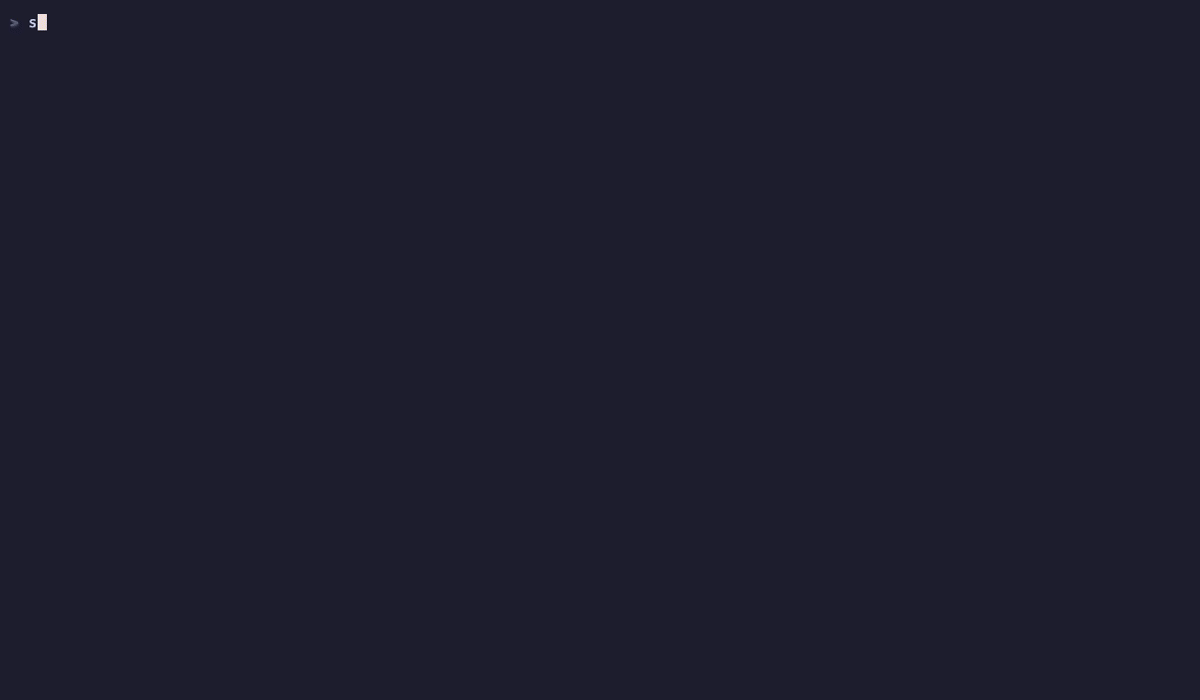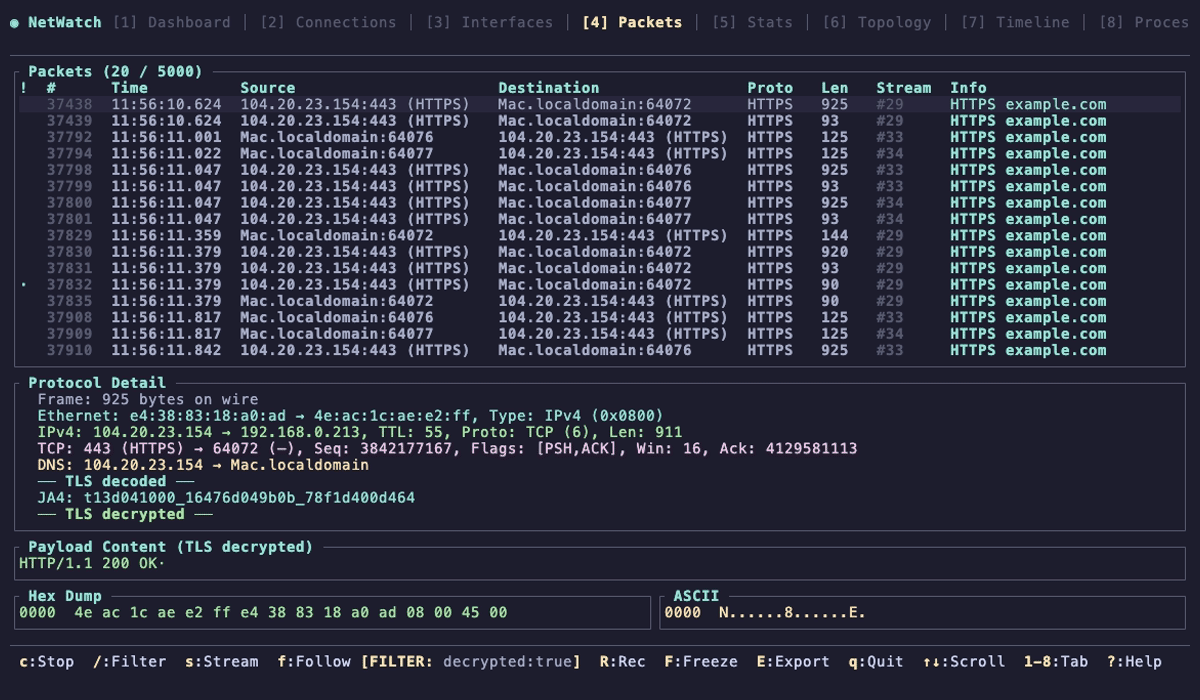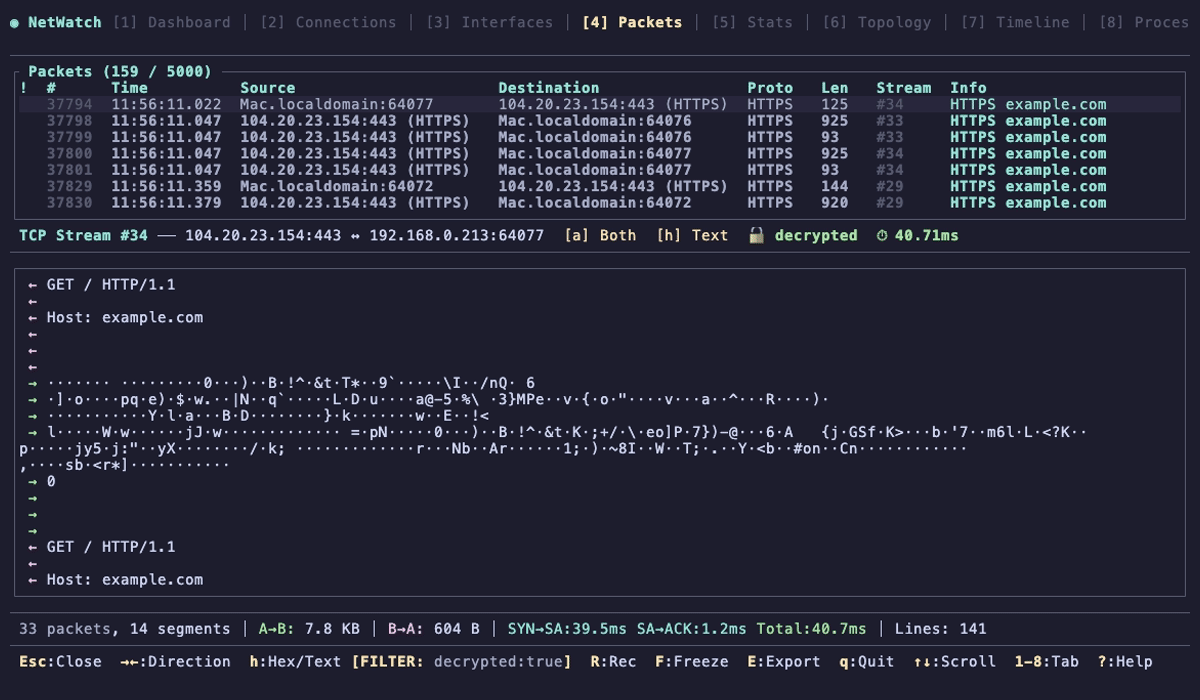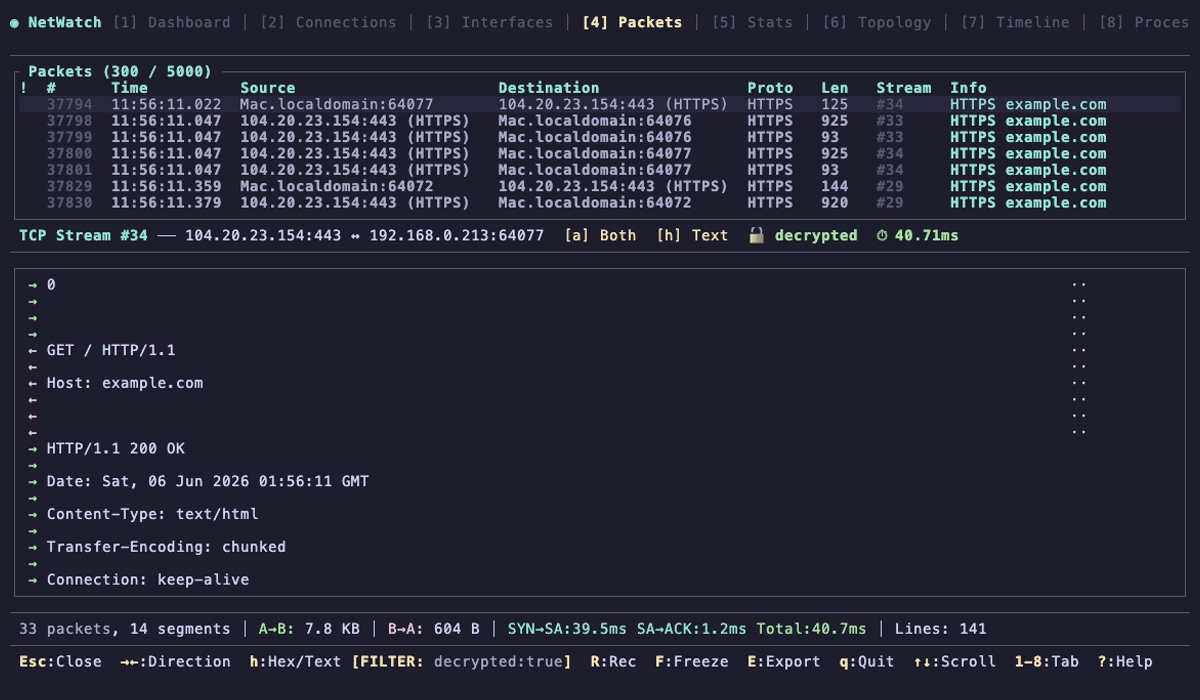 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 sans-blue-team/deepbluecli
PowerShell 기반 위협 헌팅 도구로, Windows 이벤트 로그를 분석하여 자격 증명 공격, 난독화된 명령, 서비스 조작, Mimikatz 사용 등 악성 활동을 탐지합니다.
 neo23x0/loki
IOC 및 YARA 기반 스캐너로, 파일 이름 정규식, YARA 시그니처, 해시 매칭, 그리고 엔드포인트에서의 C2 백커넥트 검사를 통해 침해 지표를 탐지합니다.






