
 #1
IR playbooks, triage, case management, evidence collection, and incident management tools.
Kitploit 추천
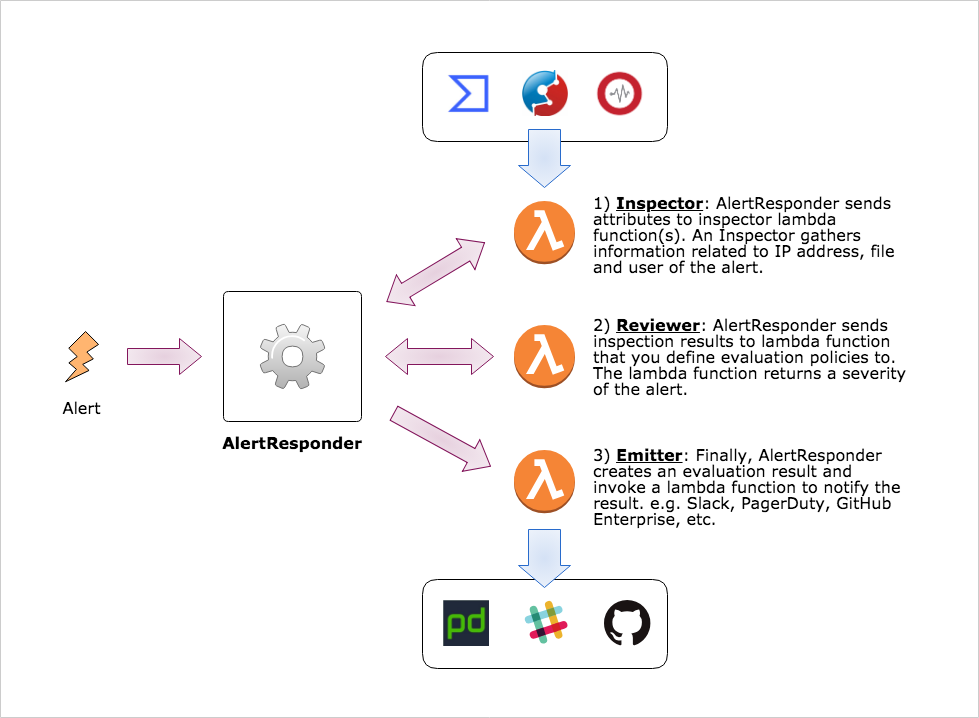
 m-mizutani/alertresponder
AWS Serverless Application Model을 사용한 자동 보안 알림 대응 프레임워크
 notawful/cve-2017-0199-fix
OLE2가 .hta를 통해 코드를 실행하는 문제에 대한 간편한 임시 수정
 adamrpostjr/cve-2021-27065
웹쉘, 가능한 압축 파일, 로그를 탐지하기 위한 간단한 한 줄 파워셸 스크립트

 puppetlabs-toy-chest/puppetlabs-cve20113872
Puppet 배포판을 수정 및 마이그레이션하는 데 도움이 되는 Puppet 모듈 (CVE-2011-3872)
 cosmo121/follina-remediation
CVE-2022-30190 (Follina)에 대응하여 MSDT 실행 기능을 제거합니다.
 j81blog/adc-19781
ADC에서 CVE-2019-19781 확인
 gamingwithevets/msdt-disable
MSDT 프로토콜 비활성화 도구 (CVE-2022-30190 패치 도구)
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
Kubernetes DaemonSet으로 JVM을 핫 패치하여 JNDI 조회를 비활성화함으로써 Log4j2 취약점(CVE-2021-44228, CVE-2021-45046)을 완화하고, 종속성이 업데이트될 때까지 임시 보호를 제공합니다.
 jotaqc/cve-2022-30190_temporary_fix_source_code
이것은 CVE-2022-30190 취약점(Follina)에 대한 임시 보호를 적용하기 위한 Python 스크립트의 소스 코드입니다.
 sysadmin0815/fix-log4j-powershellscript
Log4Shell 완화 (CVE-2021-44228) - Powershell(Windows)을 사용하여 시스템의 *log4j*.jar 파일에서 JNDI 클래스를 검색하고 제거
 leetxyz/cve-2021-44228-advisories
log4j 관련 기업 보안 권고 목록
 insomnisec/detections-cve-2026-23918
CVE-2026-23918 Apache http2 RCE 탐지 규칙 - 크레딧: stringa.ai, isec.pl
 castlesmadeofsand/ms-msdt-vulnerability-pdq-package
PDQ 패키지로 Windows 엔드포인트 전반의 레지스트리 키(ms-msdt, search-ms)를 스캔하여 CVE-2022-30190(Follina) 취약점을 탐지하며, 기업 전반의 신속한 평가와 조치를 가능하게 합니다.
 below0day/honeypot-logs-cve-2025-5777
CitrixBleed 2 NetScaler 허니팟 로그
 sucuri-labs/cve-2025-57819-ioc-check
이 저장소는 CVE-2025-57819의 freepbx 포럼 주제에 나열된 현재 IOCs를 확인하는 스크립트를 포함하고 있습니다.









