
 #1
IR playbooks, triage, case management, evidence collection, and incident management tools.
Kitploit 추천

 imthenachoman/how-to-secure-a-linux-server
단계별 가이드: Linux 서버 보안 강화 - SSH 보안, 방화벽, 침입 탐지, 감사, 시스템 구성을 다루며 공격 표면을 줄이고 방어력을 향상시킵니다.

 mukul975/anthropic-cybersecurity-skills
AI 에이전트를 위한 817개의 구조화된 사이버보안 스킬 · 6개 프레임워크에 매핑: MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF 및 MITRE F3 (사기 방지) · agentskills.io 표준 ·…
 grafana/loki
수평 확장이 가능한 멀티테넌트 로그 집계 시스템으로, 전체 텍스트 대신 레이블을 인덱싱하며 Grafana와 통합되고 Kubernetes 로그 저장 및 조회에 최적화되어 있습니다.
 trufflesecurity/trufflehog
유출된 자격 증명을 찾고, 검증하고, 분석합니다.

 wazuh/wazuh
엔드포인트 및 클라우드 워크로드 전반의 위협 탐지, 로그 분석, 파일 무결성 모니터링, 취약점 평가 및 규정 준수 관리를 위한 오픈소스 XDR 및 SIEM 플랫폼입니다.
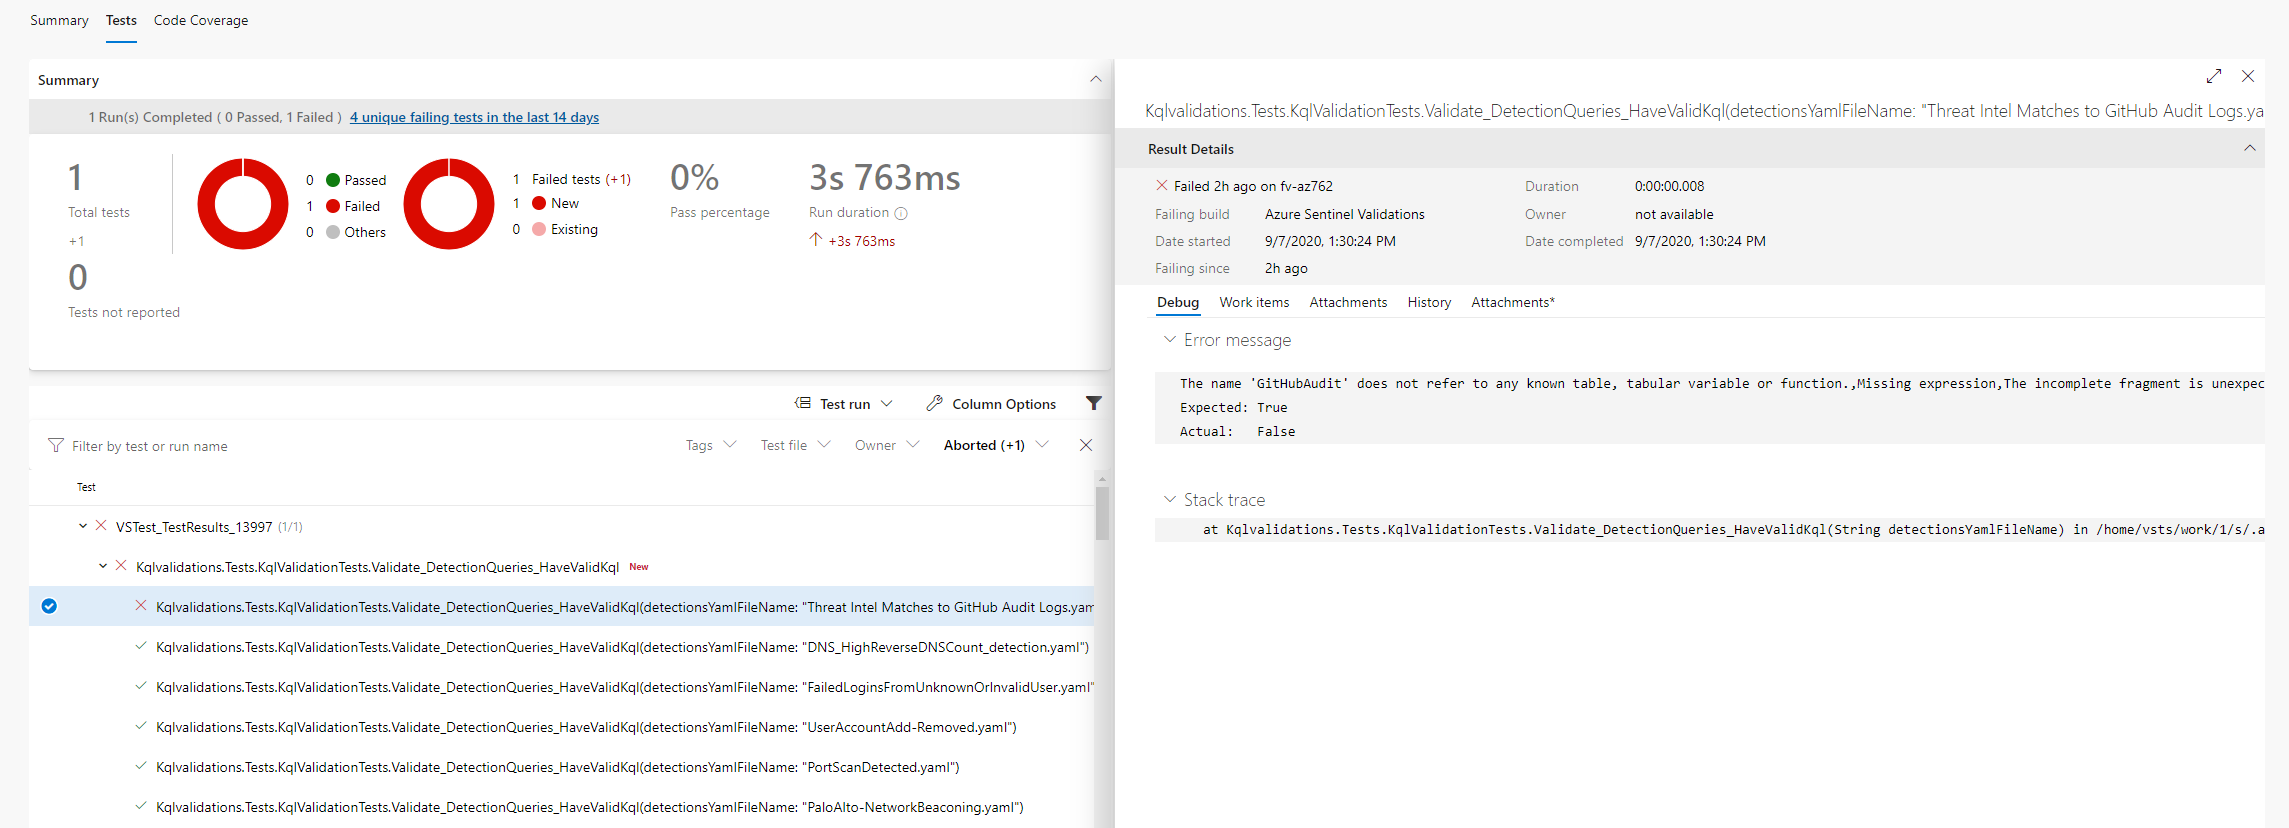 azure/azure-sentinel
클라우드 네이티브 SIEM으로, 전체 엔터프라이즈를 위한 지능형 보안 분석 기능을 제공합니다.
 meirwah/awesome-incident-response
침해 대응 및 DFIR 도구의 엄선된 목록으로, 메모리 및 디스크 포렌식, 증거 수집, 로그 분석, 플레이북, 보안 분석가를 위한 교육 자료를 포함합니다.
 winsiderss/systeminformer
실시간 Windows 시스템 모니터로, 고급 프로세스, 네트워크 및 디스크 분석, 스택 추적 디버깅, 악성코드 탐지, 서비스 관리를 제공합니다. 휴대 가능하며 무료입니다.

 rshipp/awesome-malware-analysis
Defund the Police.
 mvt-project/mvt
Android 및 iOS 기기용 포렌식 수집 및 분석 툴킷으로, 공개 및 비공개 침해 지표(IOC)를 사용하여 알려진 스파이웨어에 의한 잠재적 침해를 식별합니다.
 ccfos/nightingale
시계열 모니터링 데이터를 위한 오픈소스 알림 엔진입니다. Prometheus, VictoriaMetrics, ElasticSearch 및 기타 데이터 소스에 연결됩니다. 20개 이상의 알림 채널, 알림 노이즈 감소, 에스컬레이션 및 자가 치유 자동화를 지원합니다.

 cachethq/cachet
🚦 Cachet, the open source, self-hosted status page system.
 misp/misp
MISP (핵심 소프트웨어) - 오픈소스 위협 인텔리전스 및 공유 플랫폼
 graylog2/graylog2-server
스트리밍 로그를 수집, 인덱싱 및 분석하기 위한 중앙 집중식 로그 관리 플랫폼으로, 보안 모니터링을 위한 알림 및 이벤트 상관 분석 기능을 제공합니다.





