
 #1
IR playbooks, triage, case management, evidence collection, and incident management tools.
Kitploit 추천

 mandiant/flare-floss
FLARE Obfuscated String Solver - 악성코드에서 난독화된 문자열을 자동으로 추출합니다.
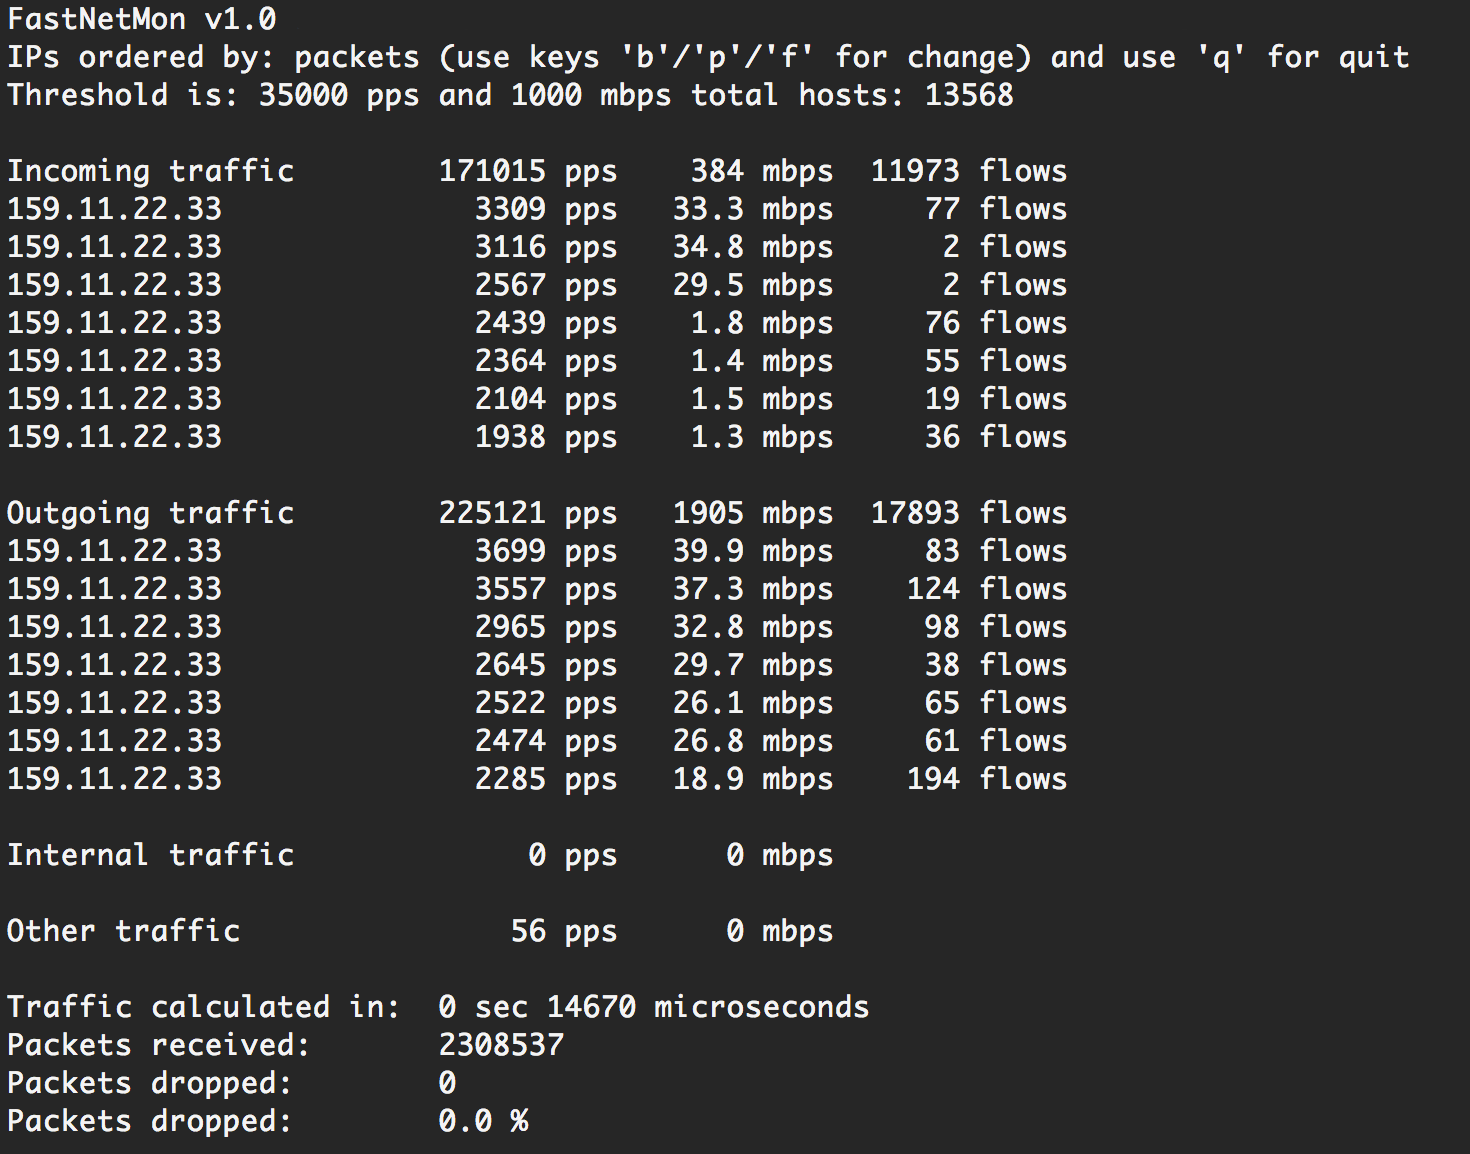 pavel-odintsov/fastnetmon
매우 빠른 DDoS 센서, sFlow/Netflow/IPFIX/SPAN 지원
 sleuthkit/sleuthkit
포렌식 라이브러리 및 CLI 툴킷으로, 디스크 및 파일 시스템 이미지 분석, 삭제된 데이터 복구, 타임라인 생성, 해시를 통한 증거 검증을 수행합니다.
 google/timesketch
이벤트 로그를 수집, 검색, 주석 처리하여 침해 대응 및 DFIR 조사를 지원하는 협업형 포렌식 타임라인 분석 플랫폼입니다.
 0x90n/infosec-black-friday
이번 블랙 프라이데이 InfoSec 관련 소프트웨어/도구의 모든 할인
 perplexityai/bumblebee
Read-only developer endpoint scanner for on-disk package, extension, and developer-tool metadata, built to check exposure to known software…
 olafhartong/sysmon-modular
A repository of sysmon configuration modules
 sepinf-inc/iped
IPED 디지털 포렌식 도구. 이는 오픈 소스 소프트웨어로, 법 집행 기관이 범죄 현장에서 압수하거나 민간 조사관이 기업 조사에서 수집한 디지털 증거를 처리하고 분석하는 데 사용할 수 있습니다.
 thinkst/canarytokens
Canarytokens는 네트워크에서의 활동과 동작을 추적하는 데 도움을 줍니다.
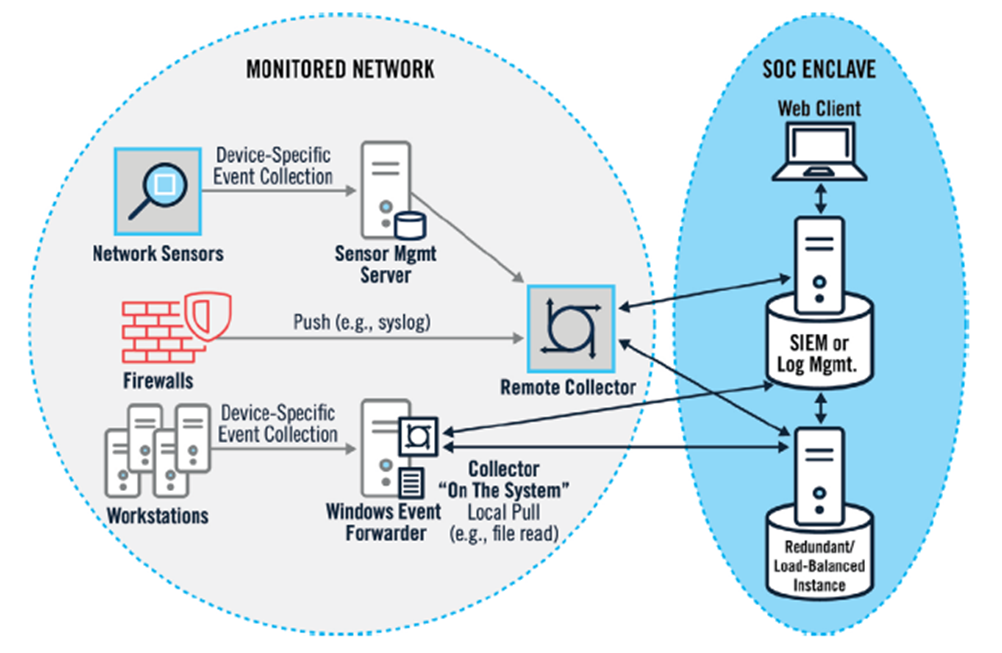 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
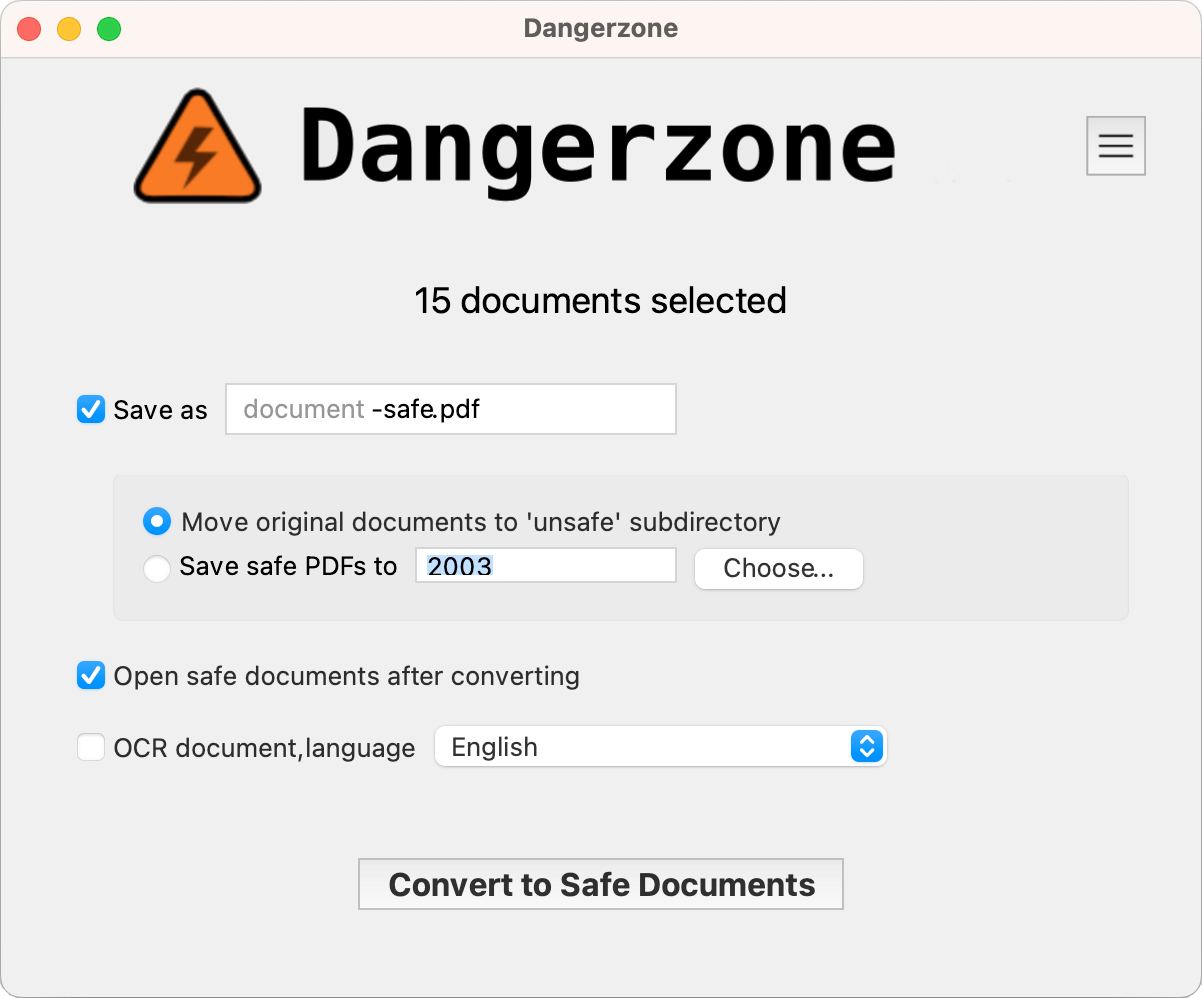 freedomofpress/dangerzone
잠재적으로 위험한 PDF, 오피스 문서 또는 이미지를 가져와 안전한 PDF로 변환합니다.
 withsecureopensource/chainsaw
Windows 포렌식 아티팩트를 신속하게 검색하고 추적
 yamato-security/hayabusa
멀티스레드 Windows 이벤트 로그 포렌식 타임라인 생성기이자 위협 사냥 도구로, 전체 Sigma 규칙을 지원하며 Elastic Stack, Timesketch 및 Timeline Explorer에서 분석할 수 있는 CSV/JSON 타임라인을 생성합니다.
 thinkst/opencanary
일반적인 네트워크 서비스를 에뮬레이션하여 침해 이후의 공격자 활동을 탐지하는 경량 허니팟으로, 확장 가능한 프로토콜 모듈과 구성 가능한 알림 기능을 제공합니다.
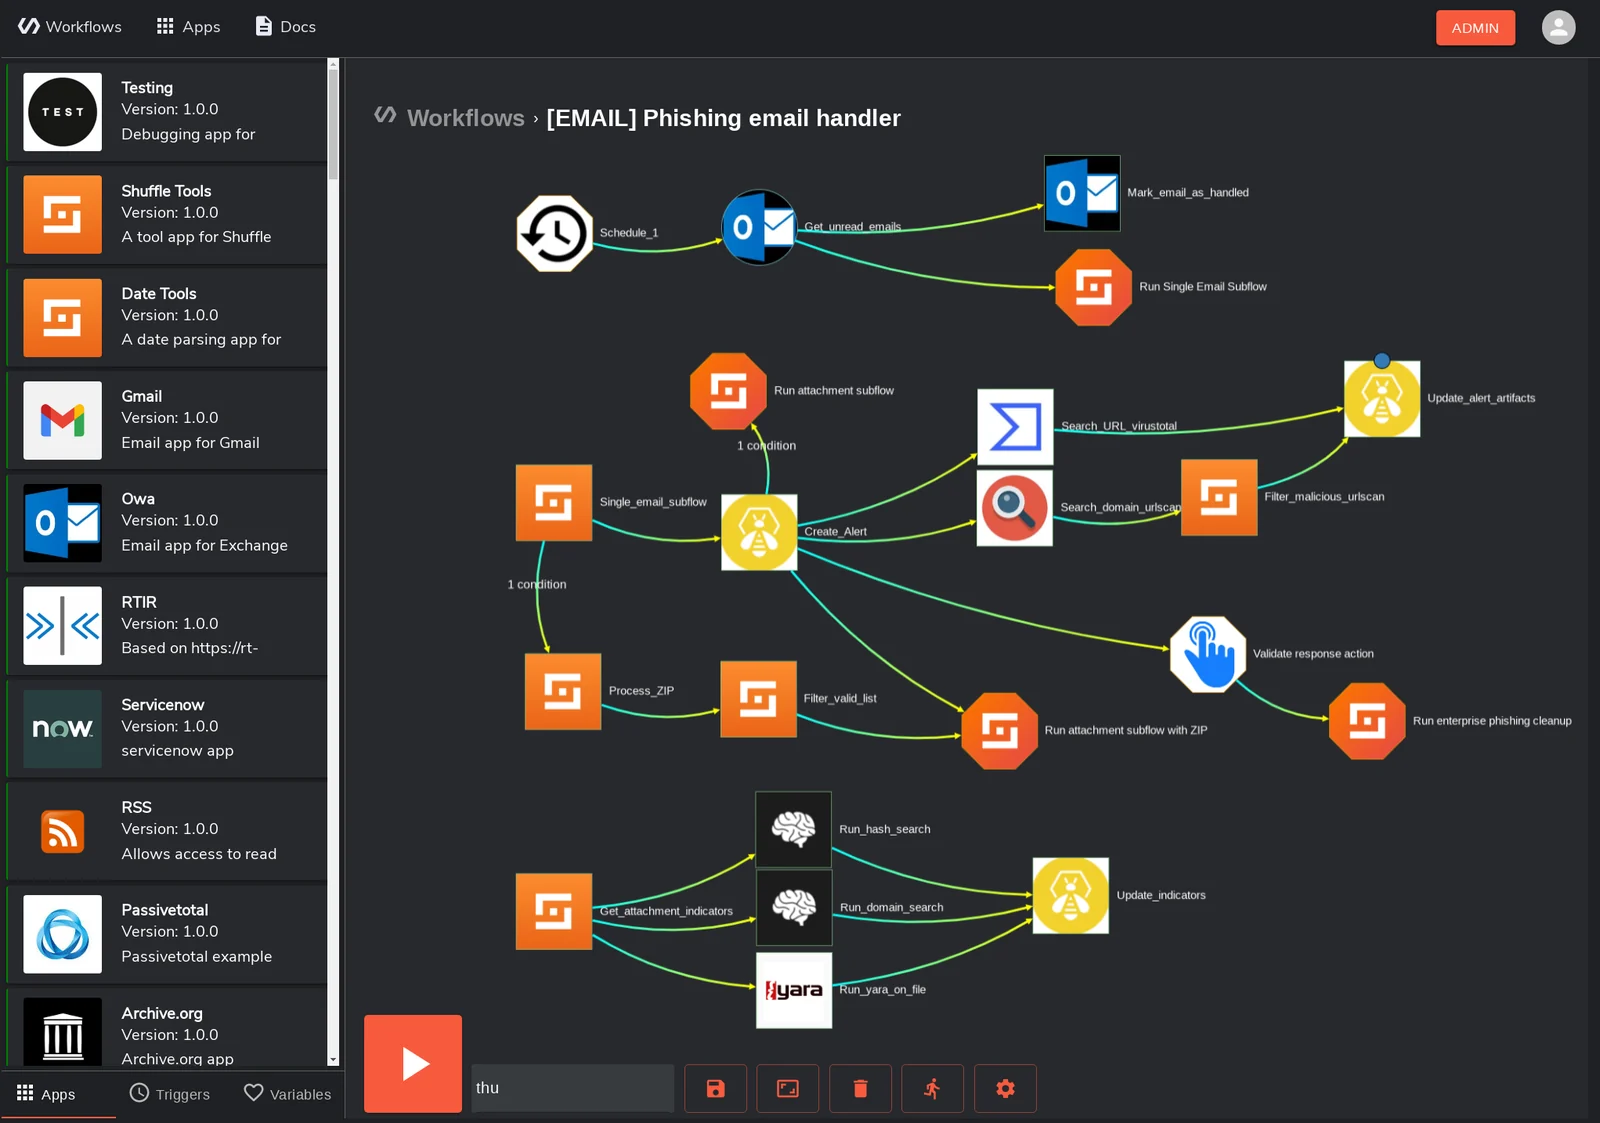 shuffle/shuffle
오픈소스 보안 오케스트레이션, 자동화 및 대응(SOAR) 플랫폼으로, 시각적 워크플로 편집기, 사전 구축된 보안 앱 통합, 그리고 SOC 팀을 위한 하이브리드 리소스 공유를 제공합니다.
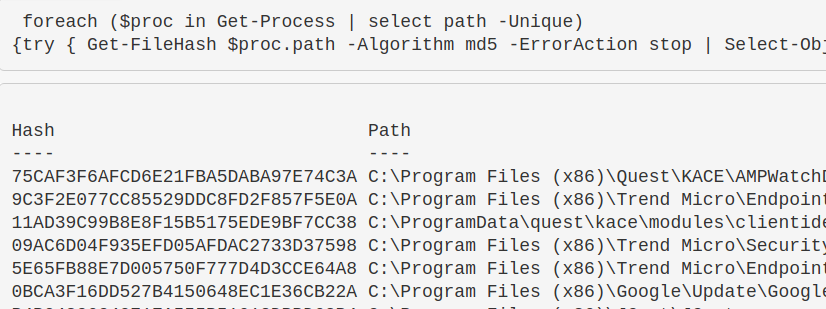 purp1ew0lf/blue-team-notes
You didn't think I'd go and leave the blue team out, right?
 opencve/opencve
여러 소스에서 CVE를 집계, 필터링 및 추적하고 팀 협업, 맞춤형 대시보드, 알림, AI 기반 분석을 통해 취약점 인텔리전스를 제공합니다.







