 rabobank-cdc/dettect
전술, 기법 및 전투 위협 탐지

최신 버전: 2.2.0
DeTT&CT를 시작하려면 다음 자료 중 하나를 확인하세요:
동영상
DeTT&CT는 블루 팀이 ATT&CK를 사용하여 데이터 로그 소스 품질, 가시성 범위, 탐지 범위 및 위협 행위자 행동을 점수화하고 비교할 수 있도록 지원하는 것을 목표로 합니다. 이 모든 것은 다양한 방식으로 조직을 표적으로 하는 공격에 더 잘 대비할 수 있도록 도와줍니다. DeTT&CT 프레임워크는 Python 도구(DeTT&CT CLI), YAML 관리 파일, DeTT&CT Editor(YAML 관리 파일 생성 및 편집용) 및 점수 테이블(탐지, 데이터 소스, 가시성용)로 구성됩니다.
DeTT&CT는 ATT&CK 도메인 Enterprise, ICS 및 Mobile에 대해 다음 기능을 제공합니다:
색상 시각화는 MITRE의 ATT&CK™ Navigator의 도움으로 생성됩니다. DeTT&CT에서 생성된 레이어 파일의 경우, 레이어 파일의 메타데이터에 노란색 밑줄이 생기지 않도록 이 Navigator URL을 사용하는 것이 좋습니다: https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
이 프로젝트는 Marcus Bakker(Twitter: @Bakk3rM)와 Ruben Bouman(Twitter: @rubinatorz)에 의해 개발 및 유지 관리되고 있습니다. 언제든 연락 주세요, DM은 열려 있습니다. DeTT&CT 사용 방법에 대한 질문은 GitHub 이슈를 통해 남겨주시면 감사하겠습니다. 질문과 답변이 거기에 있으면 비슷한 질문과 문제를 가진 다른 사람들에게 큰 도움이 됩니다.
기여를 환영합니다! 기여는 코드뿐만 아니라 향후 개발, 사용성 개선 등에 대한 아이디어도 포함될 수 있습니다.
다음 기관들이 시간적 또는 재정적으로 DeTT&CT 개발을 지원했습니다.
Rabobank - 네덜란드의 다국적 은행 및 금융 서비스 기업입니다. 식품 및 농업 관련 사업이 Rabobank의 주요 국제적 초점을 이룹니다.
DeTT&CT의 상당 부분은 우리가 Rabobank에서 계약직으로 근무할 당시 개발되었습니다.
Cyber Security Sharing & Analytics (CSSA) - 2014년 11월, 사이버 보안 문제에 선제적이고 신속하며 효과적으로 공동 대응하기 위한 연합체로 독일의 7개 주요 기업이 설립했습니다. 현재 CSSA는 13개의 회원사를 보유하고 있습니다.
CSSA의 재정적 후원으로 DeTT&CT에 ATT&CK ICS 지원을 추가했습니다.
Dutch National Police. 네덜란드 경찰의 재정적 후원으로 DeTT&CT에 ATT&CK Mobile 지원을 추가했습니다.
다른 사람들의 작업은 DeTT&CT 내 일부 기능에 영감을 주었습니다:
DeTT&CT YAML 파일을 위한 Python 라이브러리.
Dettectinator는 SOC 자동화 도구에 포함되도록 설계되었습니다. Python 라이브러리로 포함하거나 명령줄을 통해 사용할 수 있습니다.
Dettectinator는 SIEM 또는 EDR에서 탐지를 읽고 DeTT&CT YAML 파일을 생성/업데이트하는 플러그인을 제공하므로, ATT&CK Navigator에서 ATT&CK 탐지 범위를 시각화하는 데 사용할 수 있습니다.
자세한 정보는 Github에서 확인할 수 있습니다: Dettectinator.
YAML 파일은 점수 및 관련 속성을 관리하는 데 사용됩니다. 이러한 모든 것은 JSON 레이어 파일을 ATT&CK Navigator에 로드하여 시각화할 수 있습니다(일부 유형의 점수 및 속성은 Excel로 내보낼 수도 있습니다).
아래는 데이터 소스를 ATT&CK에 매핑하는 예시로, 가시성 범위에 대한 대략적인 개요를 제공합니다:
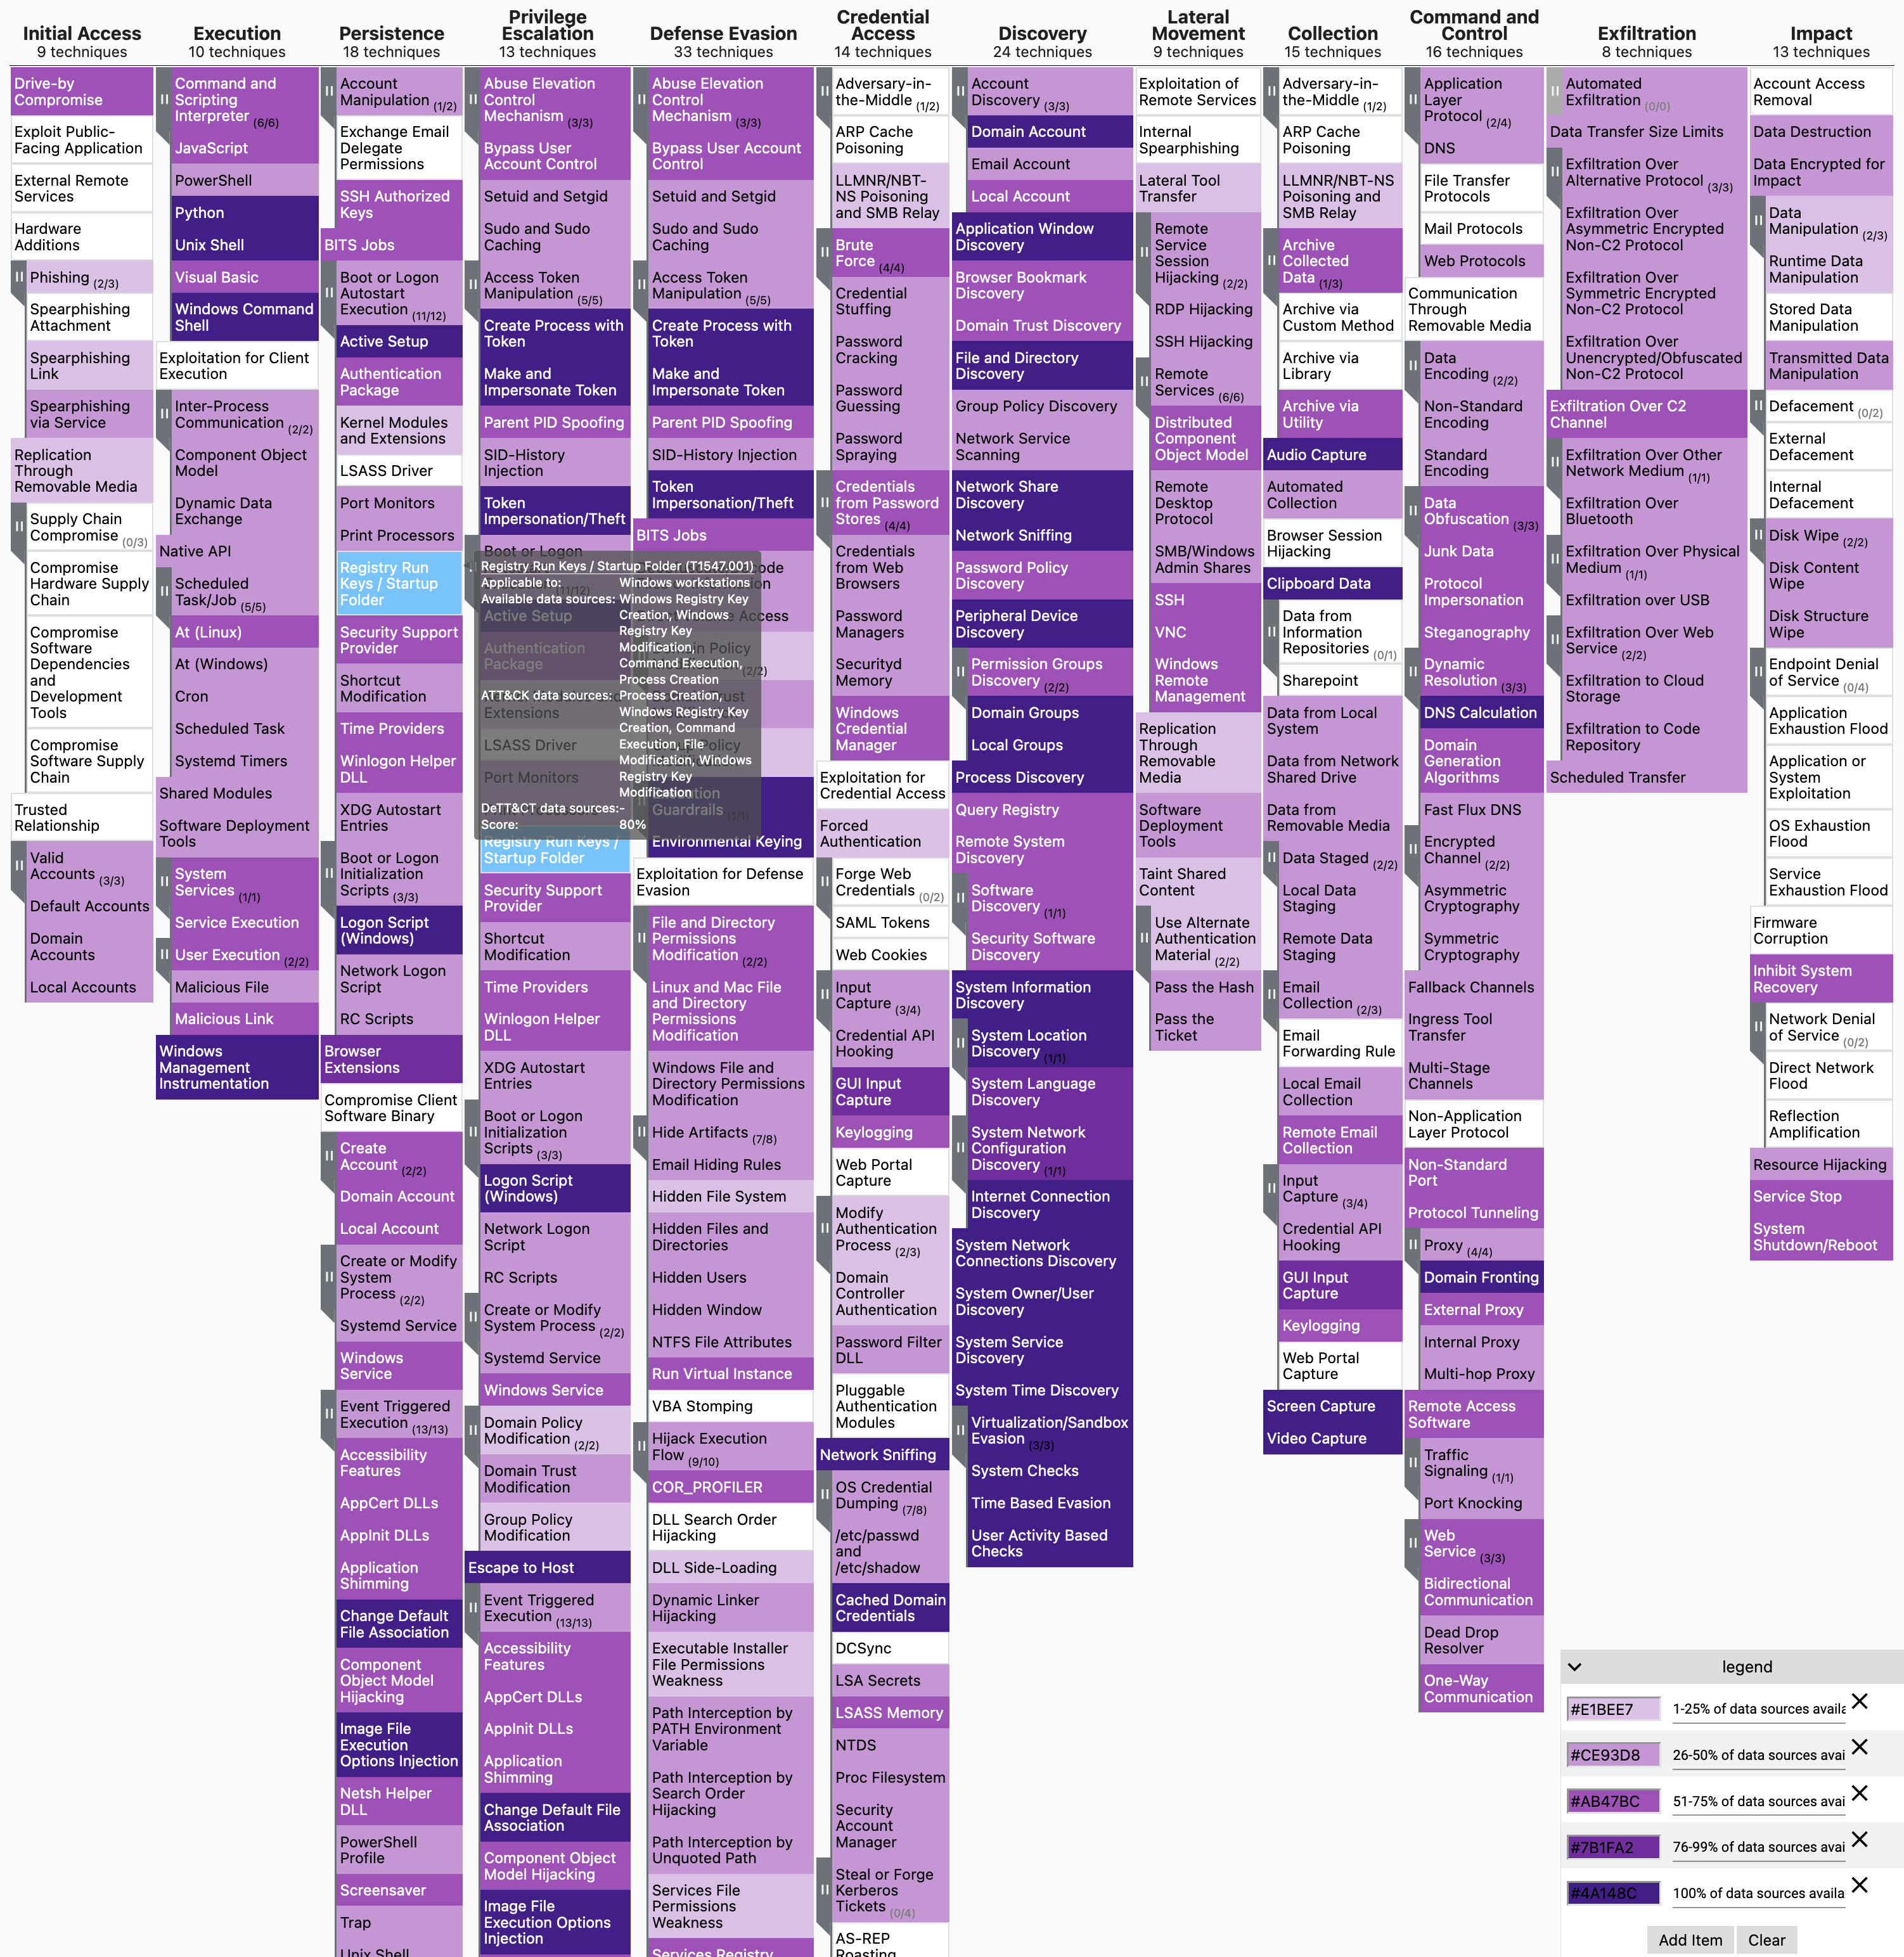
python dettect.py generic -ds 명령을 사용하면 ATT&CK 내에서 가장 많은 기법을 다루는 데이터 소스를 확인할 수 있습니다. 예를 들어, 이는 많은 가시성을 제공하므로 SIEM(유사) 솔루션에 보유하기에 좋은 후보가 되는 데이터 소스를 식별하는 데 유용할 수 있습니다.
