


Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Incident Response | Kitploit
카테고리

Incident Response

IR playbooks, triage, case management, evidence collection, and incident management tools.

Kitploit 추천

추천 도구

10 선택됨
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2k14시간 18분 전
osquery preview#2

osquery

GitHubosquery/osquery
23.4k3일 전
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5k14시간 43분 전
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3k11일 전
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5k5일 전
fleet preview#6

fleet

GitHubfleetdm/fleet
6.9k7시간 48분 전
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k4일 전
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2k21시간 56분 전
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3k4개월 전
mvt preview#10

mvt

GitHubmvt-project/mvt
15.0k20시간 9분 전
최신관련성인기최근 업데이트
1367 결과
opencti preview

opencti

GitHubopencti-platform/opencti

오픈 사이버 위협 인텔리전스 플랫폼

ioc-managementosintthreat-feeds-aggregators+6
9.8k28분 전
Purple-Team-Automation preview

Purple-Team-Automation

GitHubjoshuagodwin7929/purple-team-automation

AD 랩을 대상으로 자동화된 적대자 에뮬레이션(Caldera)을 수행하여 Sigma 탐지 커버리지를 검증하고 결과를 MITRE ATT&CK에 매핑합니다.

post-exploitationpenetration-testingcommand-and-control+6
134일 전
loki preview

loki

GitHubgrafana/loki

수평 확장이 가능한 멀티테넌트 로그 집계 시스템으로, 전체 텍스트 대신 레이블을 인덱싱하며 Grafana와 통합되고 Kubernetes 로그 저장 및 조회에 최적화되어 있습니다.

general-purpose-utilitiesutilities-frameworksincident-response+1
29.0k11시간 56분 전
wazuh preview

wazuh

GitHubwazuh/wazuh

엔드포인트 및 클라우드 워크로드 전반의 위협 탐지, 로그 분석, 파일 무결성 모니터링, 취약점 평가 및 규정 준수 관리를 위한 오픈소스 XDR 및 SIEM 플랫폼입니다.

defensive-toolsvulnerability-scannerscontainer-security+12
16.5k14시간 43분 전
NetAlertX preview

NetAlertX

GitHubnetalertx/netalertx

중앙 집중식 네트워크 가시성 및 지속적인 자산 탐색. 분산 네트워크 전반에서 장치를 모니터링하고, 변경 사항을 탐지하며, 인식을 유지합니다.

network-mappingport-scanningconfiguration-auditing+6
6.9k1일 전
MISP preview

MISP

GitHubmisp/misp

MISP (핵심 소프트웨어) - 오픈소스 위협 인텔리전스 및 공유 플랫폼
defensive-toolsioc-managementthreat-feeds-aggregators+10
6.5k19시간 46분 전
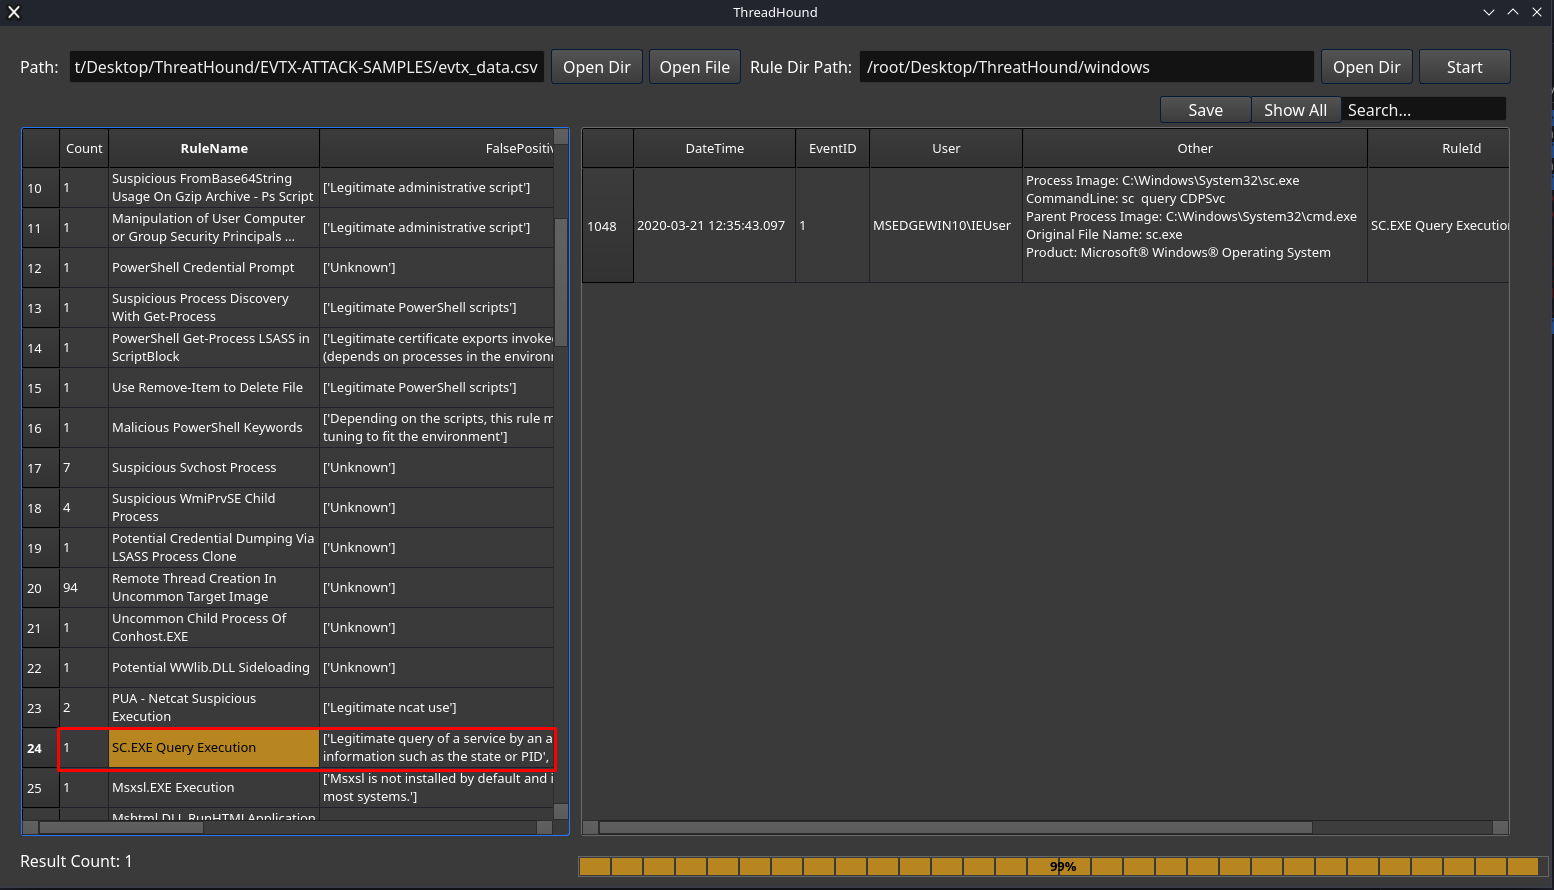
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

Windows 이벤트 로그를 위한 자동 위협 헌팅 및 사고 대응 도구로, Sigma 규칙 통합, 실시간 탐지 및 포렌식 아티팩트 분석 기능을 제공합니다.
digital-forensicsthreat-intelligenceincident-response+1
1602년 전
CyberCodex preview

CyberCodex

GitHubprox0959/cybercodex

자율 22개 소스 제로 코스트 OSINT, 데이터 유출/누출, 인포스틸러 및 위협 인텔리전스 CLI 엔진 + 편향 없는 사이버 전쟁 백과사전 (11개 언어, 제로 의존성)

ioc-managementosintthreat-feeds-aggregators+9
1일 전
trufflehog preview

trufflehog

GitHubtrufflesecurity/trufflehog

유출된 자격 증명을 찾고, 검증하고, 분석합니다.

vulnerability-scannersdynamic-analysis-sandboxingcode-analysis+6
27.4k15시간 53분 전
fleet preview

fleet

GitHubfleetdm/fleet

MDM, 패치 관리, 소프트웨어 배포, 그리고 osquery 기반 가시성을 통해 엔드포인트를 보호하고 관리하는 오픈소스 플랫폼으로, 규정 준수 및 취약점 모니터링을 지원합니다.
defensive-toolsvulnerability-analysisconfiguration-auditing+4
6.9k7시간 48분 전
cowrie preview

cowrie

GitHubcowrie/cowrie

Cowrie SSH/Telnet 허니팟 https://docs.cowrie.org/

defensive-toolsinformation-gatheringnetwork-security+3
6.5k1일 전
securityonion preview

securityonion

GitHubsecurity-onion-solutions/securityonion

통합 SIEM과 전체 패킷 캡처를 갖춘, 위협 헌팅, 침입 탐지, 로그 관리, 사고 대응, 엔드포인트 가시성을 위한 오픈소스 보안 모니터링 플랫폼입니다.

defensive-toolspacket-sniffing-analysisnetwork-forensics+9
4.9k17일 전
mvt preview

mvt

GitHubmvt-project/mvt

Android 및 iOS 기기용 포렌식 수집 및 분석 툴킷으로, 공개 및 비공개 침해 지표(IOC)를 사용하여 알려진 스파이웨어에 의한 잠재적 침해를 식별합니다.

android-securitydisk-forensicsioc-management+7
15.0k20시간 9분 전
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics)는 Android 기기에서 포렌식 증거를 신속하게 수집하여 잠재적인 침해 흔적을 식별하는 데 도움을 줍니다.

android-securityforensicsmobile-forensics+4
23027일 전
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

PowerShell 기반의 침해 대응 도구 키트로, 25개 이상의 포렌식 아티팩트(프로세스, 네트워크 연결, 레지스트리, 브라우저 기록)를 수집하고 SIEM 통합을 위해 CSV로 내보냅니다. Defender for Endpoint Live Response를 지원합니다.

disk-forensicsioc-managementmemory-forensics+6
8074개월 전
scan preview

scan

GitHubatomdrift-project/scan

바이너리, 소스 및 스크립트를 위한 0-day 악성코드 탐지 (별로 안 별로인 것)

defensive-toolsstatic-analysisvulnerability-scanners+9
514일 전
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

실시간 Windows 시스템 모니터로, 고급 프로세스, 네트워크 및 디스크 분석, 스택 추적 디버깅, 악성코드 탐지, 서비스 관리를 제공합니다. 휴대 가능하며 무료입니다.

general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6k12시간 56분 전
kubeshark preview

kubeshark

GitHubkubeshark/kubeshark

Kubernetes를 위한 eBPF 기반 네트워크 관측성. 전체 K8s 컨텍스트로 L4/L7 트래픽을 인덱싱하고, 키 없이 TLS를 복호화합니다. MCP를 통해 AI 에이전트가, 대시보드를 통해 사용자가 조회할 수 있습니다.


cloud-infrastructure-securitypacket-sniffing-analysiscontainer-security+9
12.0k4일 전
이전12…76다음




