
 #1

 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)에 대한 읽기 전용 검사기: 빌드, CVE 사전 조건 및 업그레이드 위험을 검증하고, 침해 여부에 대한 공개 IoC를 전수 조사합니다.
 lsecqt/sessionview
로컬 및 원격 Windows 세션을 열거하기 위한 포터블 C# 유틸리티
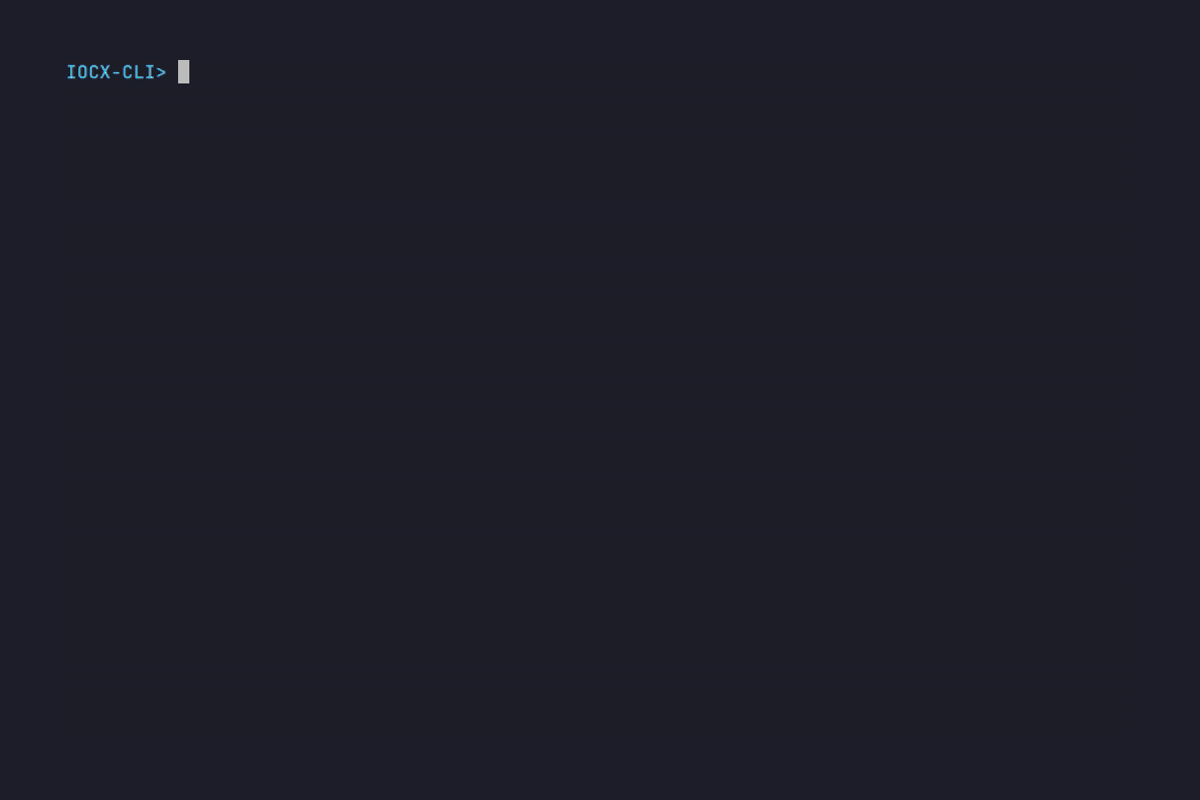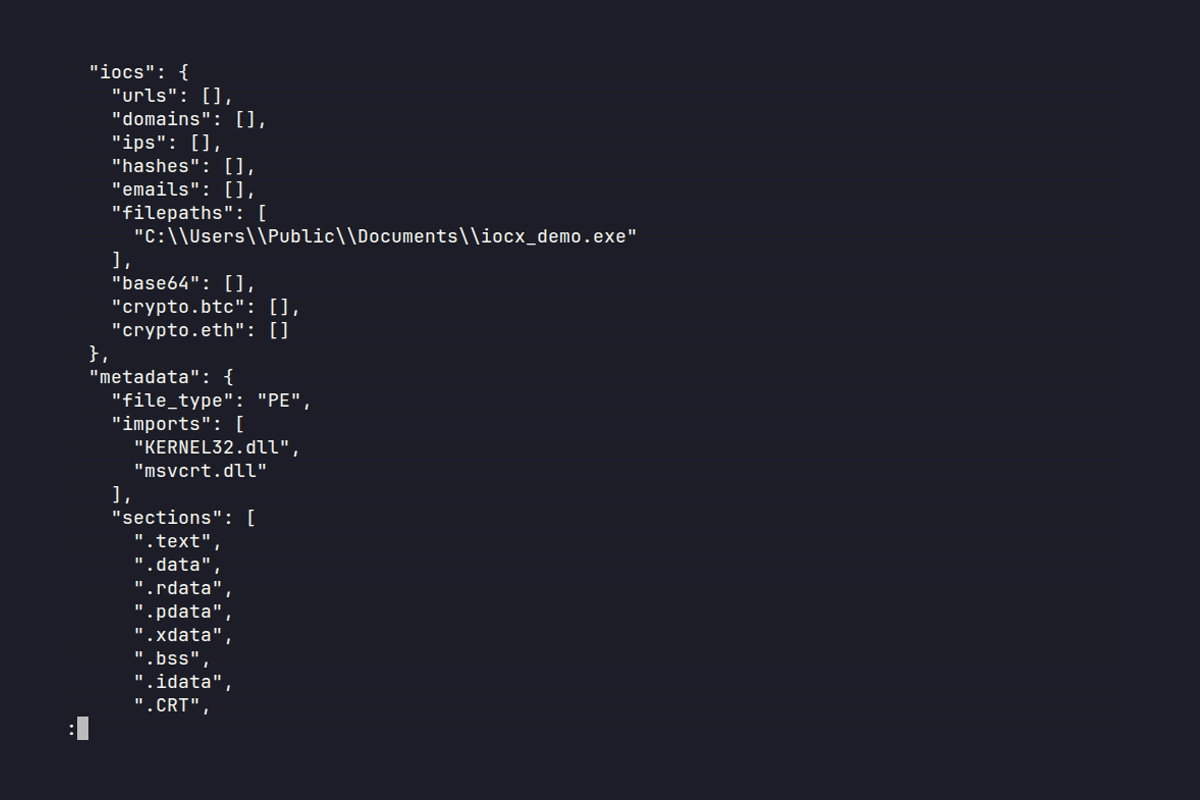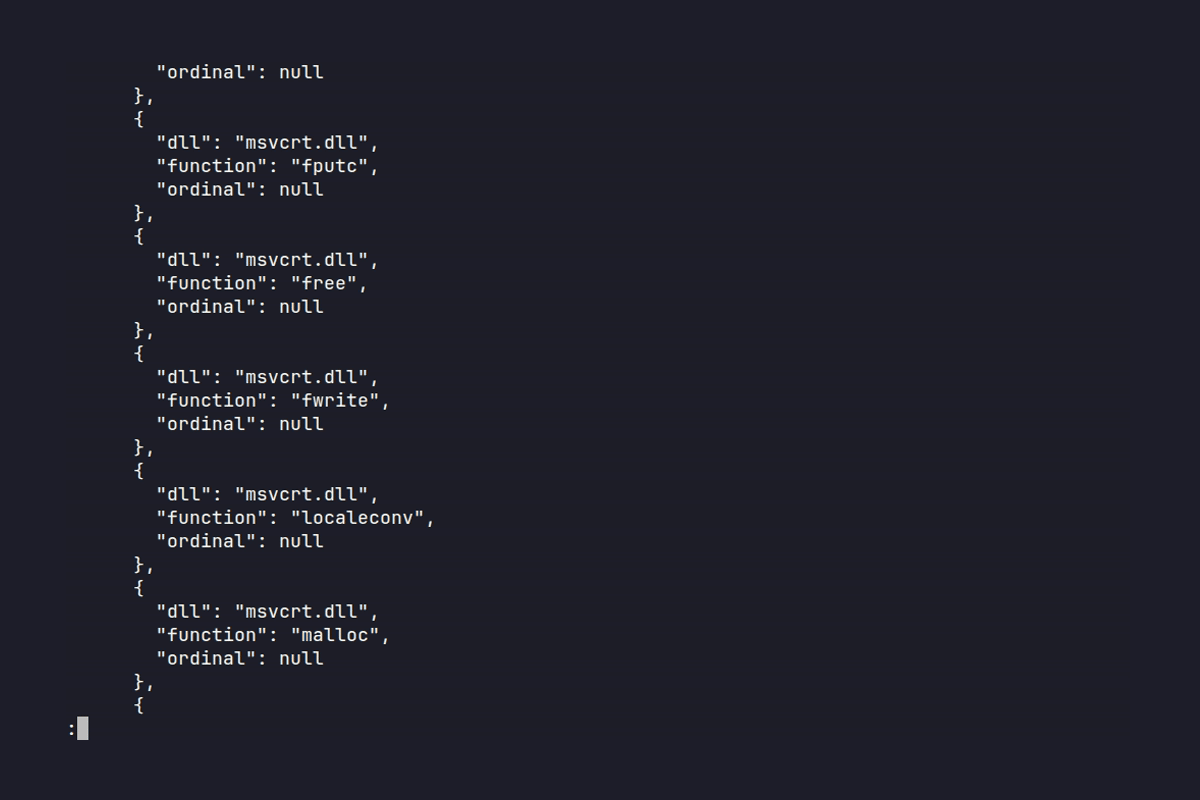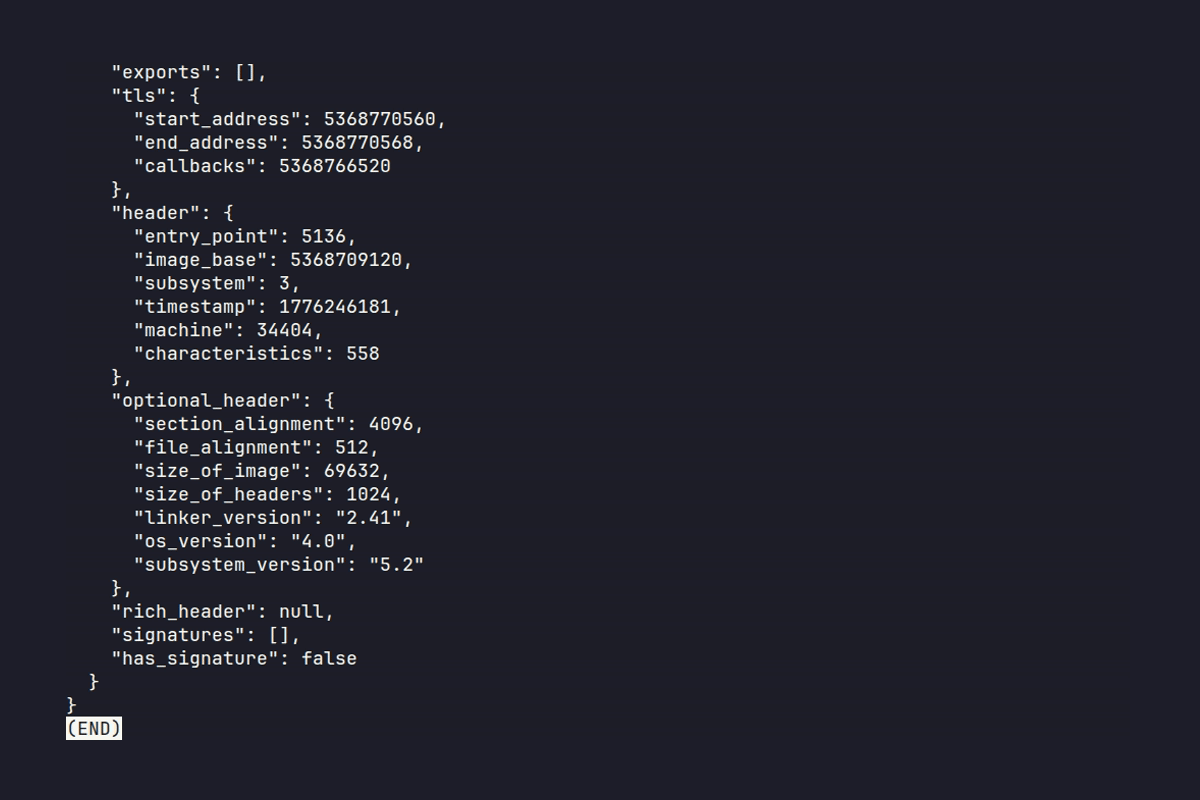 iocx-dev/iocx
PE 바이너리와 텍스트에서 고신호 IOC를 추출하는 확장 가능하고 결정론적인 정적 분석 엔진으로, SOC 자동화 및 현대 위협 분석 파이프라인을 위해 구축되었습니다.
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
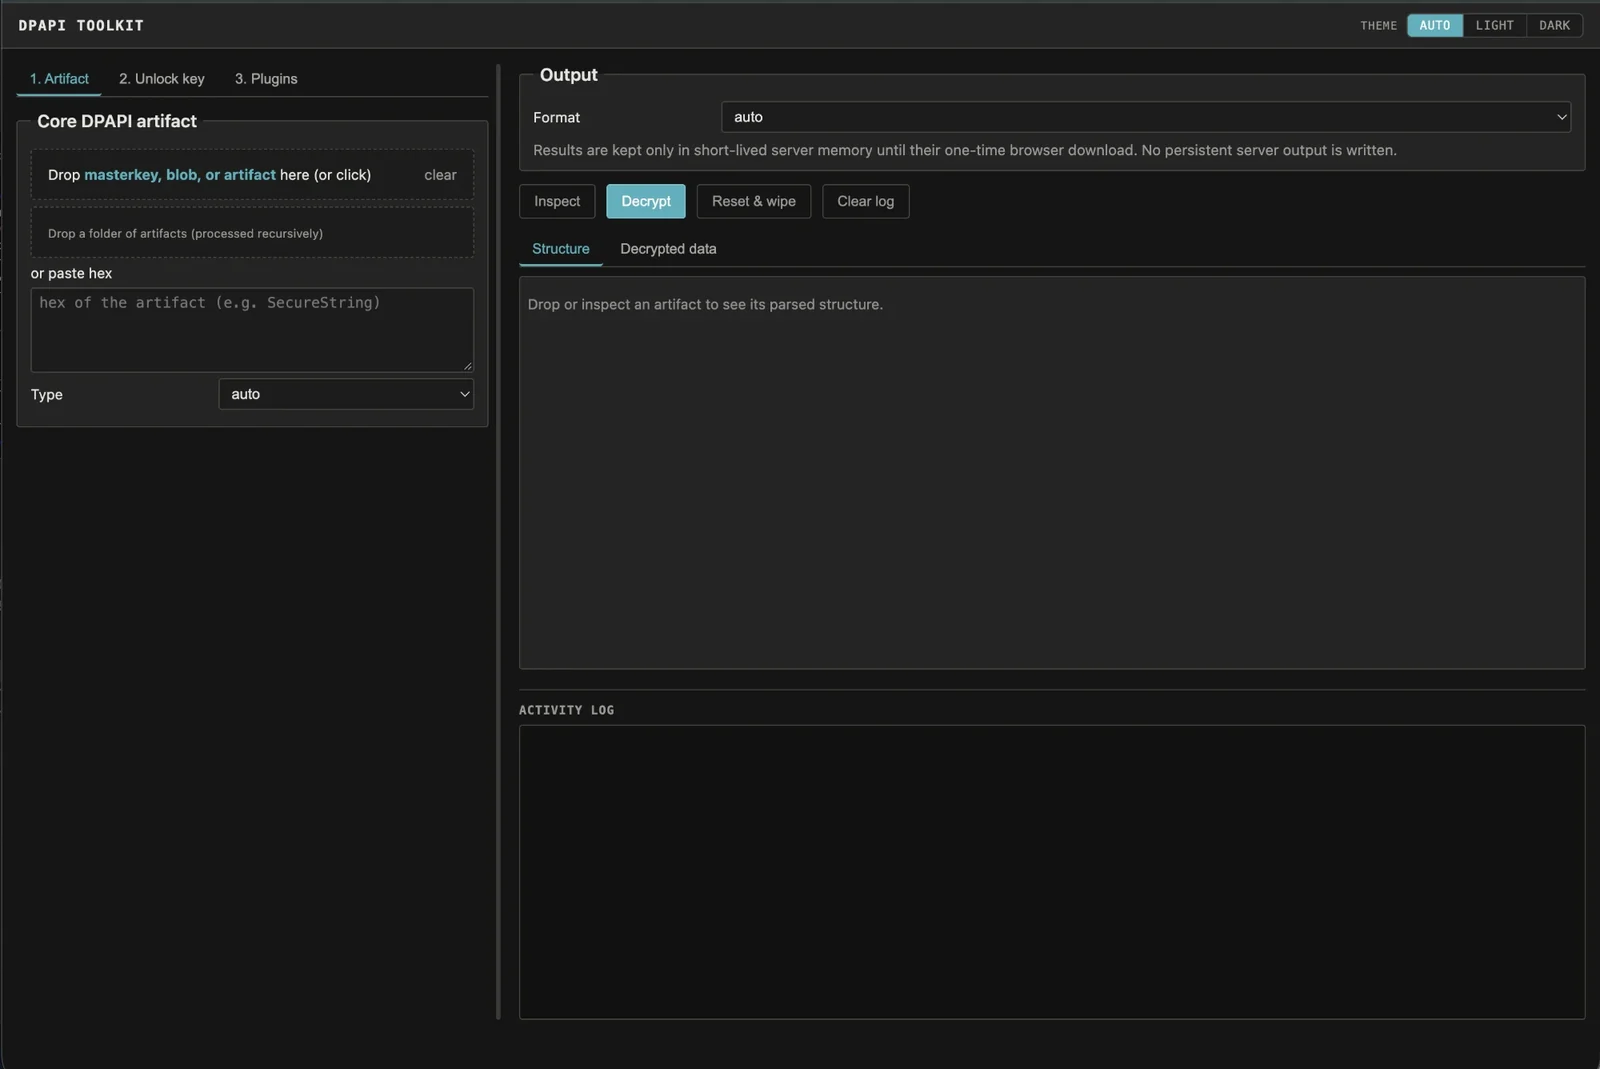 crypt0p3g/dpapi-toolkit
Windows DPAPI 아티팩트를 넣으면 형식과 필요한 정확한 마스터 키를 식별하고, 키를 제공하면 복호화합니다. 오프라인, CLI + 웹 UI.
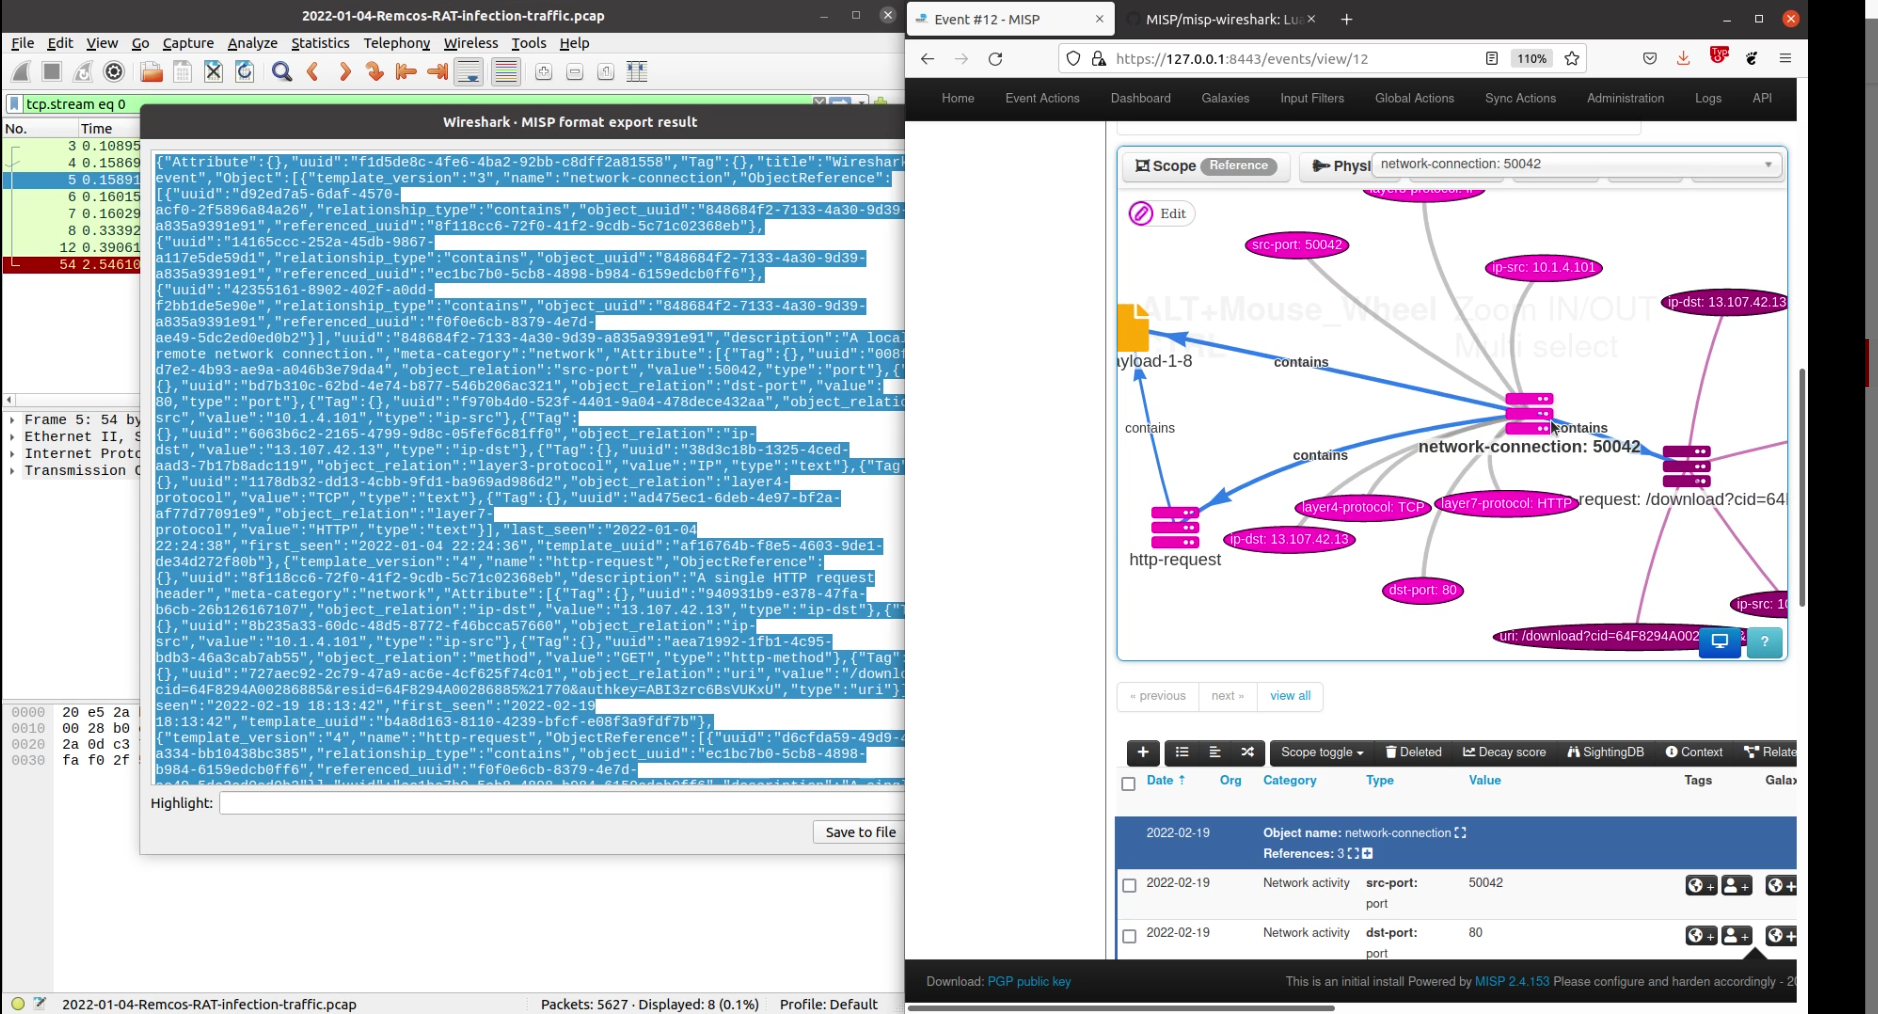 misp/misp-wireshark
Wireshark에서 데이터를 추출하여 MISP 형식으로 변환하는 Lua 플러그인
 piotr-kniaz/eslockdecryptor
ES File Explorer 암호화 파일(.eslock)을 복구하고 복호화하는 도구
 bi8d0/driversentinel
DriverSentinel은 Go로 개발된 보안 도구로, Windows 시스템에서 악성 및 취약한 드라이버를 LOLDrivers.io 데이터베이스와 비교하여 탐지합니다.
 fireeye/cve-2021-44228
OpenIOC 규칙을 활용하여 침해 지표를 사냥하는 데 도움을 줍니다.
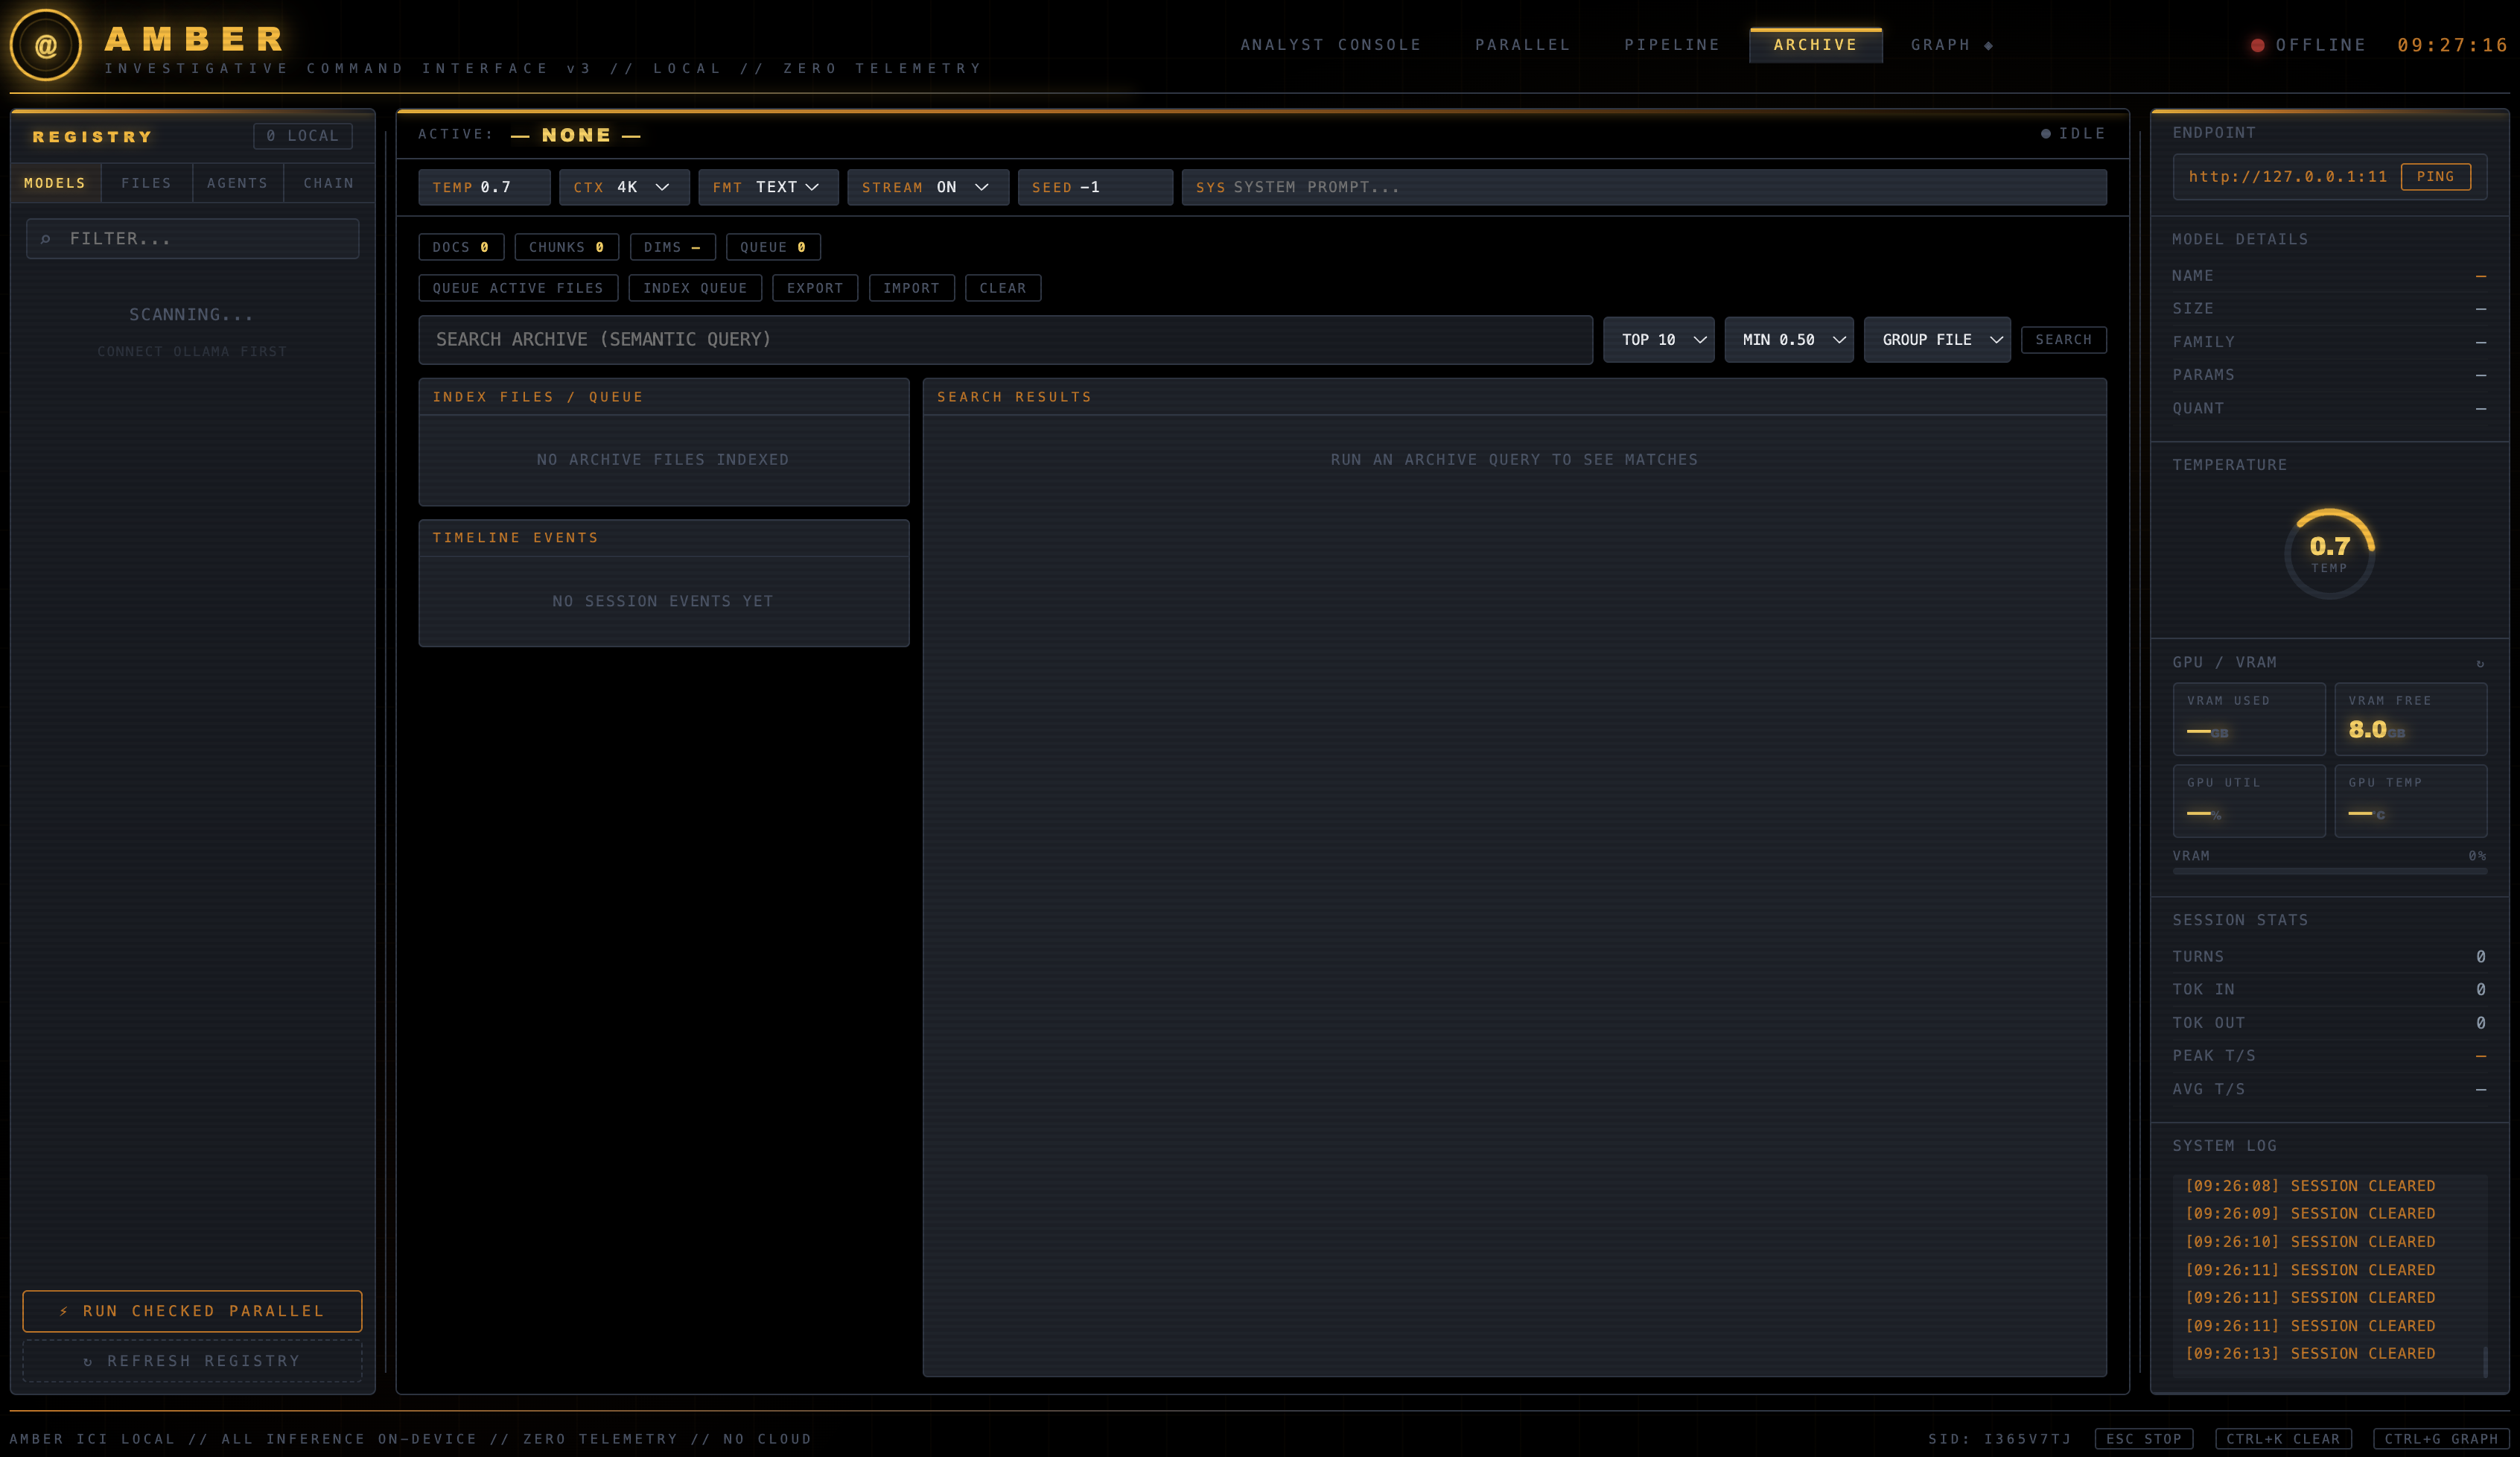 gs-ai/amber-ici
AMBER ICI v5: 사건 범위 증거, 에이전트 체인, 하이브리드 검색, 스트리밍 분석, 그래프 및 타임라인 뷰, OCR, 통제된 웹 조사, GPU 텔레메트리를 갖춘 로컬 우선 Ollama 수사 지휘 센터입니다.
 nccgroup/metadataplus
새로운 위치를 활용하여 Office 문서에서 메타데이터를 추출하는 도구.

 letsdefendio/simple-live-data-collection
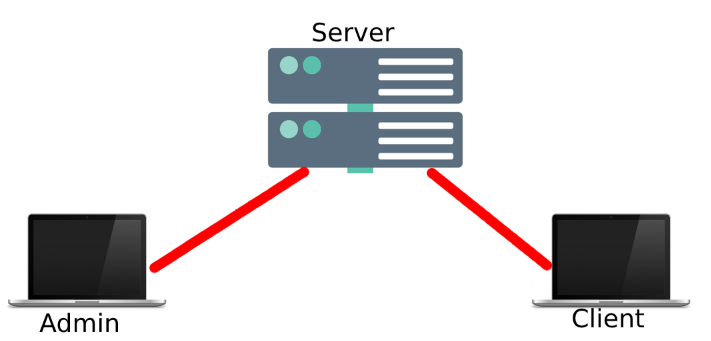
사고 대응 중 실시간 데이터 수집을 위한 클라이언트-서버 도구입니다. 관리자가 클라이언트에 요청을 보내 포렌식 분석을 위한 시스템 정보를 수집합니다.









