

Agentic-Evidence
 owasp/agentic-evidence
에이전틱 AI 보안 증거를 위한 OWASP 참조 프로젝트: 에이전트 실행, 신원, 도구 호출, 권한 부여 결정을 조사 타임라인과 내보낼 수 있는 증거 번들로 상호 연관시킵니다.
defensive-toolsforensicsthreat-intelligence+6
1
Digital forensics, evidence collection, timeline analysis, and incident investigation tools.
owasp/agentic-evidence에이전틱 AI 보안 증거를 위한 OWASP 참조 프로젝트: 에이전트 실행, 신원, 도구 호출, 권한 부여 결정을 조사 타임라인과 내보낼 수 있는 증거 번들로 상호 연관시킵니다.
 asngs/agenttriage-open-source
도구를 사용하는 LLM 에이전트를 위한 교차 에이전트 추적 및 보안 진단 시스템으로, 추적 이벤트를 정규화하고, 출처 그래프를 구축하며, 소스-투-싱크 체인을 추출하고, 방어 격차를 귀속시킵니다.
 seclog-open/seclog
재현 가능한 Docker 공격 시나리오에서 다중 소스 보안 로그를 수집하고, 공격 체인을 구축하며, LLM의 공격 단계 추론을 평가하기 위한 SecLog-Bench-216 벤치마크를 제공합니다.
 aide/aide
모니터링 대상 파일 및 디렉터리의 무단 변경을 속성 검사, 여러 해시 알고리즘, 사용자 정의 가능한 규칙을 통해 탐지하는 파일 무결성 모니터링 도구입니다.
 owasp/decodebox
인코딩. 디코딩. 식별. 모든 데이터를 위한 스마트 디코딩.
 nextronsystems/iocs
Nextron 위협 연구팀의 분석 및 연구에서 도출된 침해 지표
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyz 가짜 Taiko 채용 담당자 캠페인에 대한 IoC, 공격 체인 및 탐지 정보로, 터미널에 붙여넣기 하는 "안티봇" 수법을 통해 스스로 삭제되는 Bash 트로이 목마를 전달합니다. 페이로드는 2026-10-09 기준으로 여전히 활성…
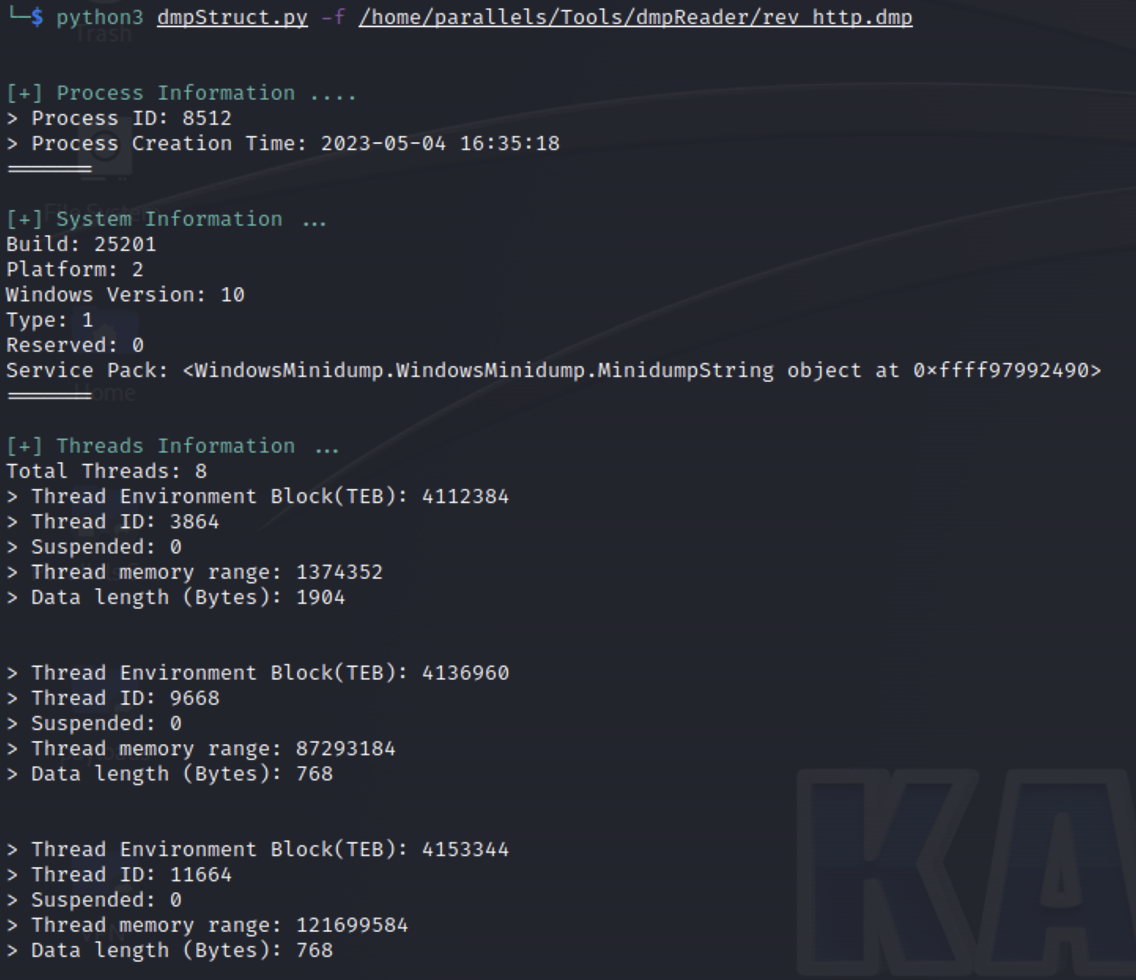 gmh5225/minidumpreader
Kaitai Struct로 Windows MiniDump(MDMP) 파일을 파싱하여 메모리 문자열을 추출하고, 이를 YARA 규칙과 대조하여 스캔함으로써 포렌식 및 악성코드 분류를 수행합니다.
 ahmadhassan-bted/nasuno
AI 오디오 워터마크 제거 및 포렌식 역추적 방지 툴킷. ISO 226 지각 마스킹으로 Suno, Udio 및 신경 지문을 무력화합니다.
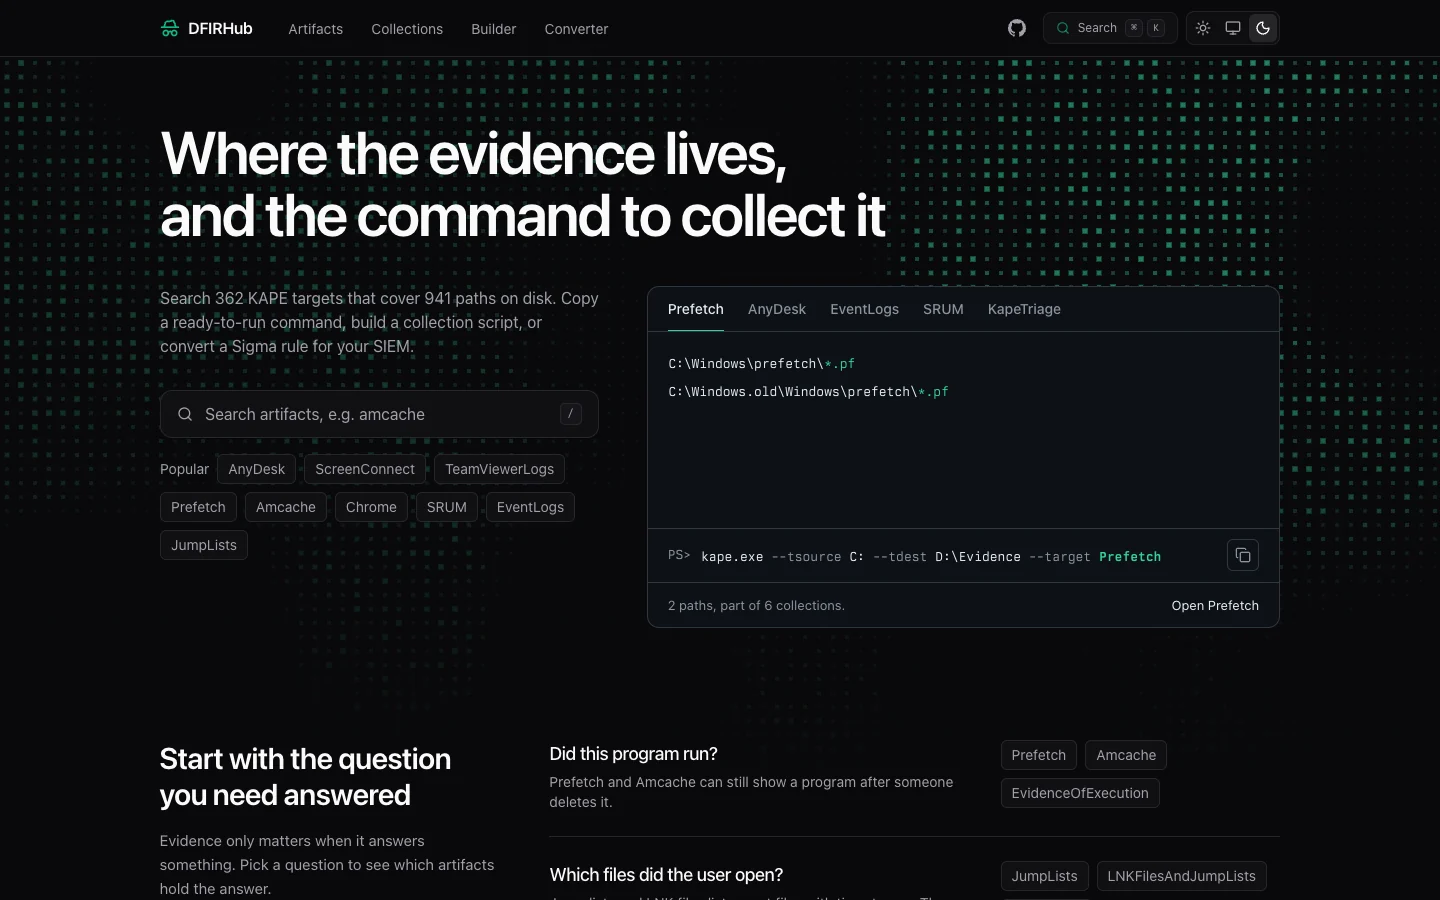 lascc/dfirhub
Search Windows forensic artifacts, see where each one lives on disk, and copy the KAPE command to collect it. Also builds collection scripts and…
 gmh5225/maldec-edr
Unix 엔드포인트 탐지 및 대응 솔루션으로, 커널 수준 메커니즘을 사용하여 실시간으로 이상 징후와 악성코드 공격을 탐지합니다.
 gmh5225/malwaredb
암호로 보호된 ZIP 아카이브에 담긴 961개 멀웨어 패밀리(1.36 GB)의 선별된 컬렉션으로, 분석 및 연구를 위해 패밀리와 유형별로 정리되어 있습니다.
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 clausing/scripts
디지털 포렌식, 사고 대응, 네트워크 분석을 위한 Python 및 Perl 스크립트 모음으로, 해시 시그니처 도구와 패킷 grep 유틸리티를 포함합니다.
 microsoft/routeros-scanner
RouterOS(Mikrotik) 포렌식 아티팩트 및 취약점을 스캔하는 도구입니다.
 star-sg/random-scripts
악성 LNK 샘플을 파싱하고, MHTML에서 OLE 객체를 추출하며, 파비콘을 해싱하여 피싱 사이트를 추적하기 위한 DFIR 및 OSINT Python 스크립트 모음입니다.
 sims718718/unifiedthreathunting
보안 팀을 위한 트리거, SMART 가설, 실행 가능성 게이트, 범위 설정, 헌트 계획, 결과 보고를 포괄하는 구조화되고 반복 가능한 위협 헌팅 방법론을 문서화합니다.