
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Forensics — 30페이지 | Kitploit
카테고리

Forensics

Digital forensics, evidence collection, timeline analysis, and incident investigation tools.

Kitploit 추천
추천 도구

10 선택됨
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6개월 전
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k7일 전
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k23일 전
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2일 전
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k23일 전
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k15시간 18분 전
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k1일 전
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7k6일 전
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23015일 전
avml preview#10

avml

GitHubmicrosoft/avml
1.1k11일 전
최신관련성인기최근 업데이트
944 결과
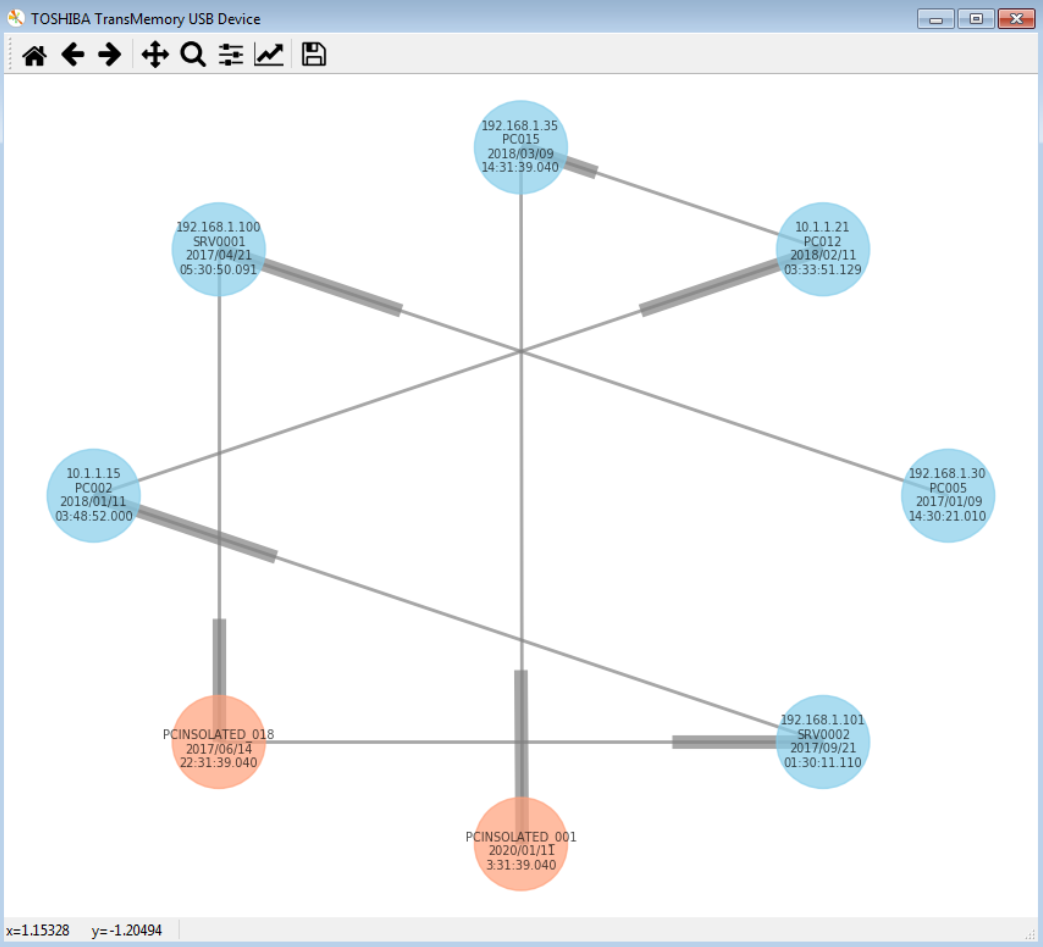
HiddenNetworks-Python preview

HiddenNetworks-Python

GitHubtelefonica/hiddennetworks-python

USB 장치 연결 포렌식 도구로, 로컬 및 도메인 네트워크에서 물리적 장치-컴퓨터 관계를 추적하여 시각적 그래프와 CSV/JSON 보고서를 생성하며, 침해 대응 및 디지털 수사에 활용됩니다.

reconnaissancenetwork-forensicsforensics+2
386년 전
010-Editor-Template preview

010-Editor-Template

GitHubjas502n/010-editor-template

010 Editor용 바이너리 템플릿 저장소로, 실행 파일, 파일시스템 이미지, 레지스트리 하이브, 포렌식 아티팩트를 200개 이상의 포맷으로 파싱하기 위한 .bt 스크립트를 제공합니다.

reverse-engineeringforensicsdata-recovery+4
445년 전
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

PlugX 트래픽 및 암호화/압축된 아티팩트를 디코딩합니다.

encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
3813년 전
SharkMCP preview

SharkMCP

GitHubweirdmachine64/sharkmcp

PCAP 파일 분석을 위한 만능 MCP 서버

packet-sniffing-analysisreconnaissancenetwork-forensics+6
736개월 전
factual-rules-generator preview

factual-rules-generator

GitHubcircl/factual-rules-generator

실행 중인 OS에서 설치된 소프트웨어로부터 YARA 규칙을 생성하여 알려진 소프트웨어를 기준으로 삼고 디지털 포렌식 증거에서 유사한 설치를 찾습니다.
vulnerability-analysisforensicsinformation-gathering+1
754년 전
linux_screenshot_xwindows preview

linux_screenshot_xwindows

GitHubeurecom-s3/linux_screenshot_xwindows

메모리 덤프에서 X 스크린샷을 추출하는 Volatility 플러그인

memory-forensicsforensicsinformation-gathering+1
378년 전
cve-2024-3094-tools preview

cve-2024-3094-tools

GitHubjfrog/cve-2024-3094-tools

파일 및 디렉터리에서 XZ Backdoor (CVE-2024-3094) 취약점을 탐지하는 셸 기반 스캐너로, 손상된 시스템의 신속한 식별과 완화를 가능하게 합니다.

vulnerability-scannersvulnerability-analysisforensics+3
452년 전
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

런치 가능한 AWS AMI의 EBS 디스크를 획득하여, EBS direct API를 통해 스냅샷을 sha256 매니페스트와 선택적 raw 이미지 언패킹과 함께 프라이빗 S3 버킷으로 스트리밍합니다.

cloud-infrastructure-securitydisk-forensicsscripting-automation+5
2823일 전
Bryobio preview

Bryobio

GitHubemrekybs/bryobio

SOC 분석가들의 분석 과정을 가속화하기 위해 개발되었습니다.
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
487개월 전
exif-gps-tracer preview

exif-gps-tracer

GitHubm0n1x90/exif-gps-tracer

데이터셋에 저장된 이미지 파일에서 GeoLocation 데이터를 추출할 수 있는 Python 스크립트입니다. 또한 CSV 파일과 HTML Google Maps 형식으로 출력을 생성합니다.
osintreconnaissanceforensics+2
445년 전
UnConfuserEx preview

UnConfuserEx

GitHubzypherion-technologies/unconfuserex

안티 태머, 압축기, 상수, 제어 흐름 및 리소스 복구를 지원하는 ConfuserEx2 디난독화 도구입니다.

static-analysisdynamic-analysis-sandboxingcode-analysis+6
403개월 전
Evtx_Log_Browser preview

Evtx_Log_Browser

GitHubkacos2000/evtx_log_browser

Evtx 로그 (xml) 브라우저
defensive-toolsforensicsdigital-forensics+2
603년 전
uoftctf-2025-chals-public preview

uoftctf-2025-chals-public

GitHubuoftctf/uoftctf-2025-chals-public

UofTCTF 2025를 위한 챌린지 핸드아웃, 소스 코드 및 솔루션
reverse-engineeringforensicsweb-security+6
401년 전
QLOG preview

QLOG

GitHubthreathunters-io/qlog

ETW 기반 Windows 프로세스 생성 로거로, 파일 해시, 서명 및 부모 프로세스 세부 정보를 추가하여 이벤트를 보강하며, 보안 모니터링을 위해 Windows 이벤트 로그 또는 콘솔에 출력합니다.

defensive-toolsforensicsincident-response+1
444년 전
cisco-ios-xe-implant-detection preview

cisco-ios-xe-implant-detection

GitHubfox-it/cisco-ios-xe-implant-detection

Cisco IOS XE 임플란트 스캔 및 탐지 (CVE-2023-20198, CVE-2023-20273)

vulnerability-scannersexploitationforensics+3
411개월 전
magic-extractor preview

magic-extractor

GitHubxchwarze/magic-extractor

범용 Windows 추출 도구로, 알 수 없는 파일을 감지하여 적절한 번들 추출기로 전달합니다.

disk-forensicsmemory-forensicsreverse-engineering+8
351일 전
volatility-gui preview

volatility-gui

GitHubhamza-megahed/volatility-gui

PyQT5로 작성된 Volatility 포렌식 도구의 GUI

memory-forensicsforensicsdigital-forensics
605년 전
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR forensics companion server + capture extension

defensive-toolsioc-managementmemory-forensics+9
361일 전
이전1…293031…53다음








