
 #1
Digital forensics, evidence collection, timeline analysis, and incident investigation tools.
Kitploit 추천
 wireshark/wireshark
Wireshark의 공식 코드 저장소입니다. https://wiresharkfoundation.org/donate/에서 기부하여 릴리스가 계속 나오도록 지원할 수 있습니다.
 idaholab/malcolm
Malcolm은 전체 패킷 캡처 아티팩트(PCAP 파일), Zeek 로그 및 Suricata 경보를 위한 강력하고 쉽게 배포 가능한 네트워크 트래픽 분석 도구 모음입니다.
 mvt-project/mvt
Android 및 iOS 기기용 포렌식 수집 및 분석 툴킷으로, 공개 및 비공개 침해 지표(IOC)를 사용하여 알려진 스파이웨어에 의한 잠재적 침해를 식별합니다.
 prowler-cloud/prowler
Prowler는 전 세계에서 가장 널리 사용되는 오픈소스 클라우드 보안 플랫폼으로, 모든 클라우드 환경에서 보안 및 규정 준수를 자동화합니다. 지금 에이전트를 연결하고 Agentic Cloud Defender를 기반으로 구축하세요.
 arkime/arkime
Arkime는 오픈 소스, 대규모, 전체 패킷 캡처, 인덱싱 및 데이터베이스 시스템입니다.
 google/timesketch
이벤트 로그를 수집, 검색, 주석 처리하여 침해 대응 및 DFIR 조사를 지원하는 협업형 포렌식 타임라인 분석 플랫폼입니다.
 kunai-project/kunai
eBPF 기반의 Linux 보안 모니터 및 위협 헌터로, 시간 순서대로 정렬되고 컨테이너를 인식하는 이벤트를 제공하며, 인시던트 대응 및 포렌식 분석을 위한 온호스트 상관관계를 지원합니다.

 clausing/scripts
디지털 포렌식, 사고 대응, 네트워크 분석을 위한 Python 및 Perl 스크립트 모음으로, 해시 시그니처 도구와 패킷 grep 유틸리티를 포함합니다.
 onekey-sec/unblob
모든 종류의 컨테이너 포맷에서 파일을 추출합니다.
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more

 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 log2timeline/plaso
디지털 포렌식 엔진으로, 로그, 파일 및 시스템 아티팩트를 파싱하여 슈퍼 타임라인을 구축하고, 조사 시 시간순 이벤트 상관관계를 지원합니다.
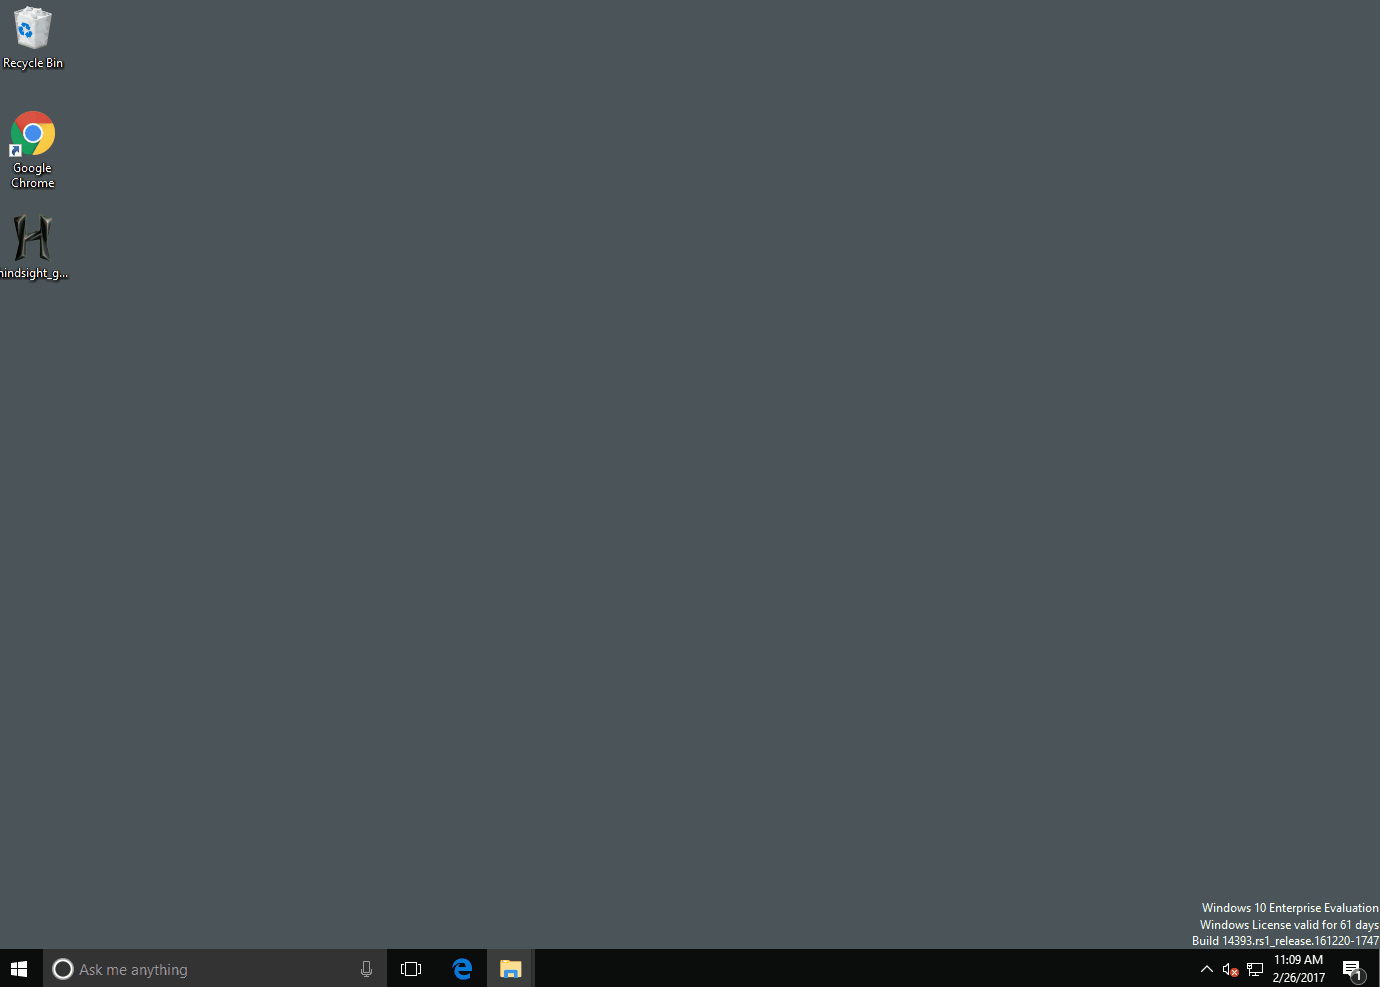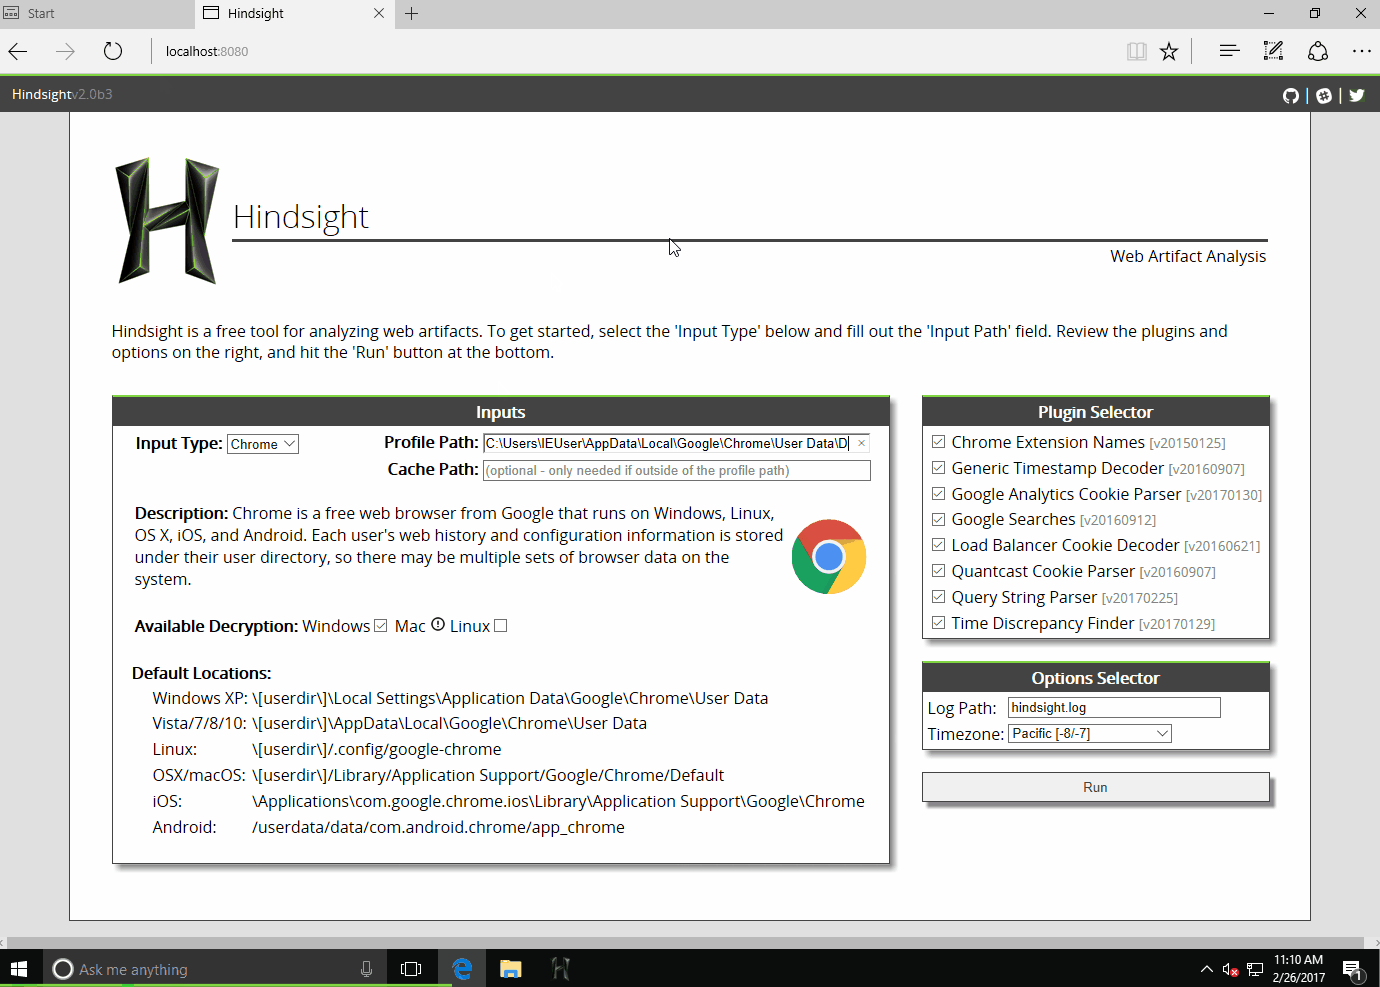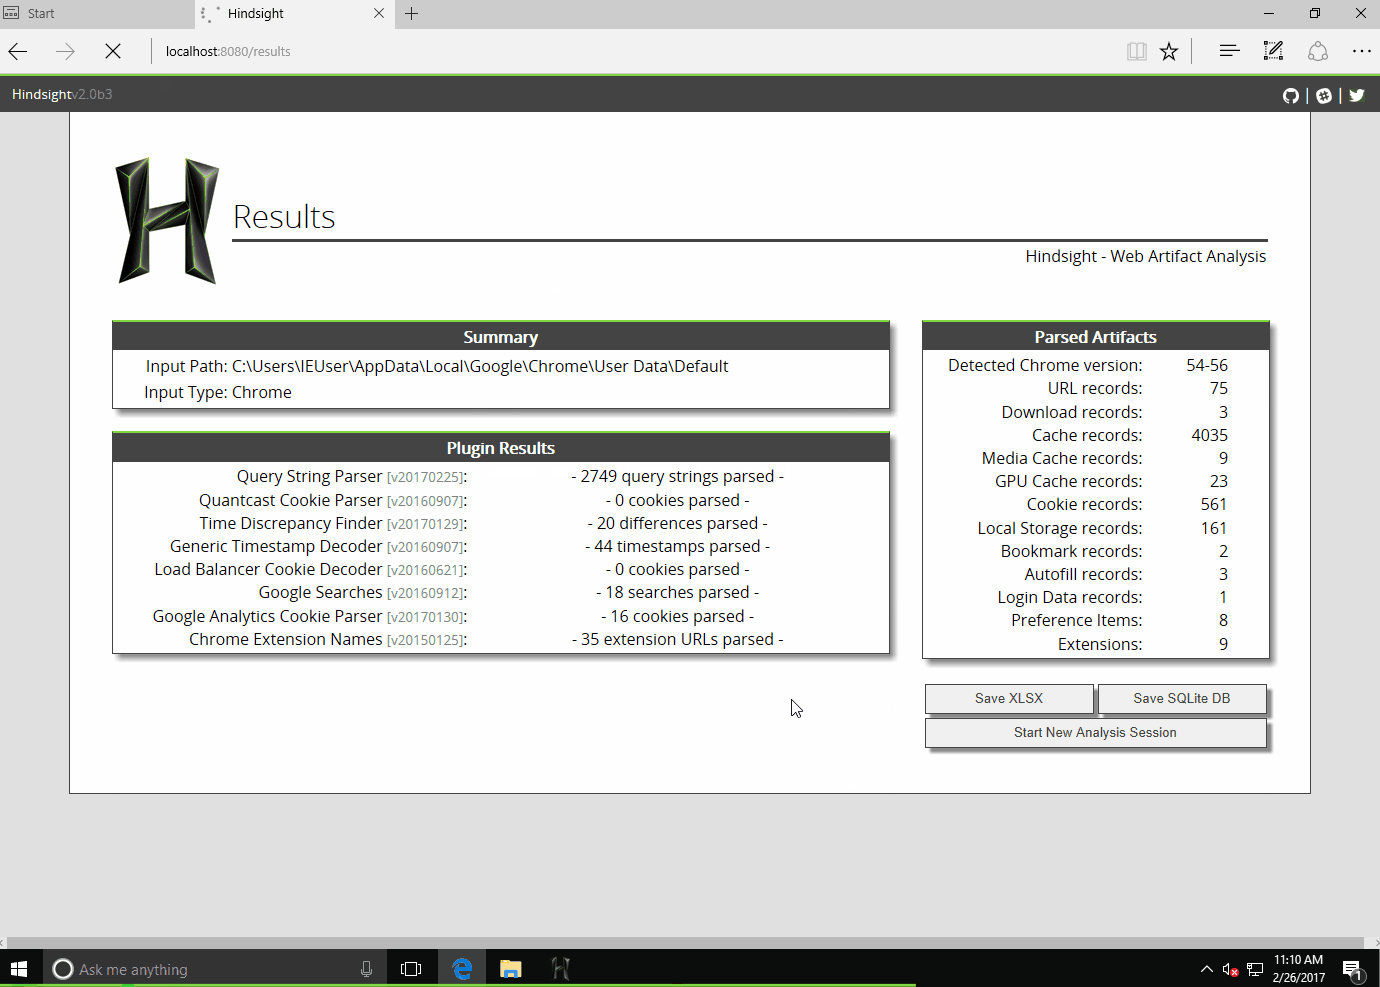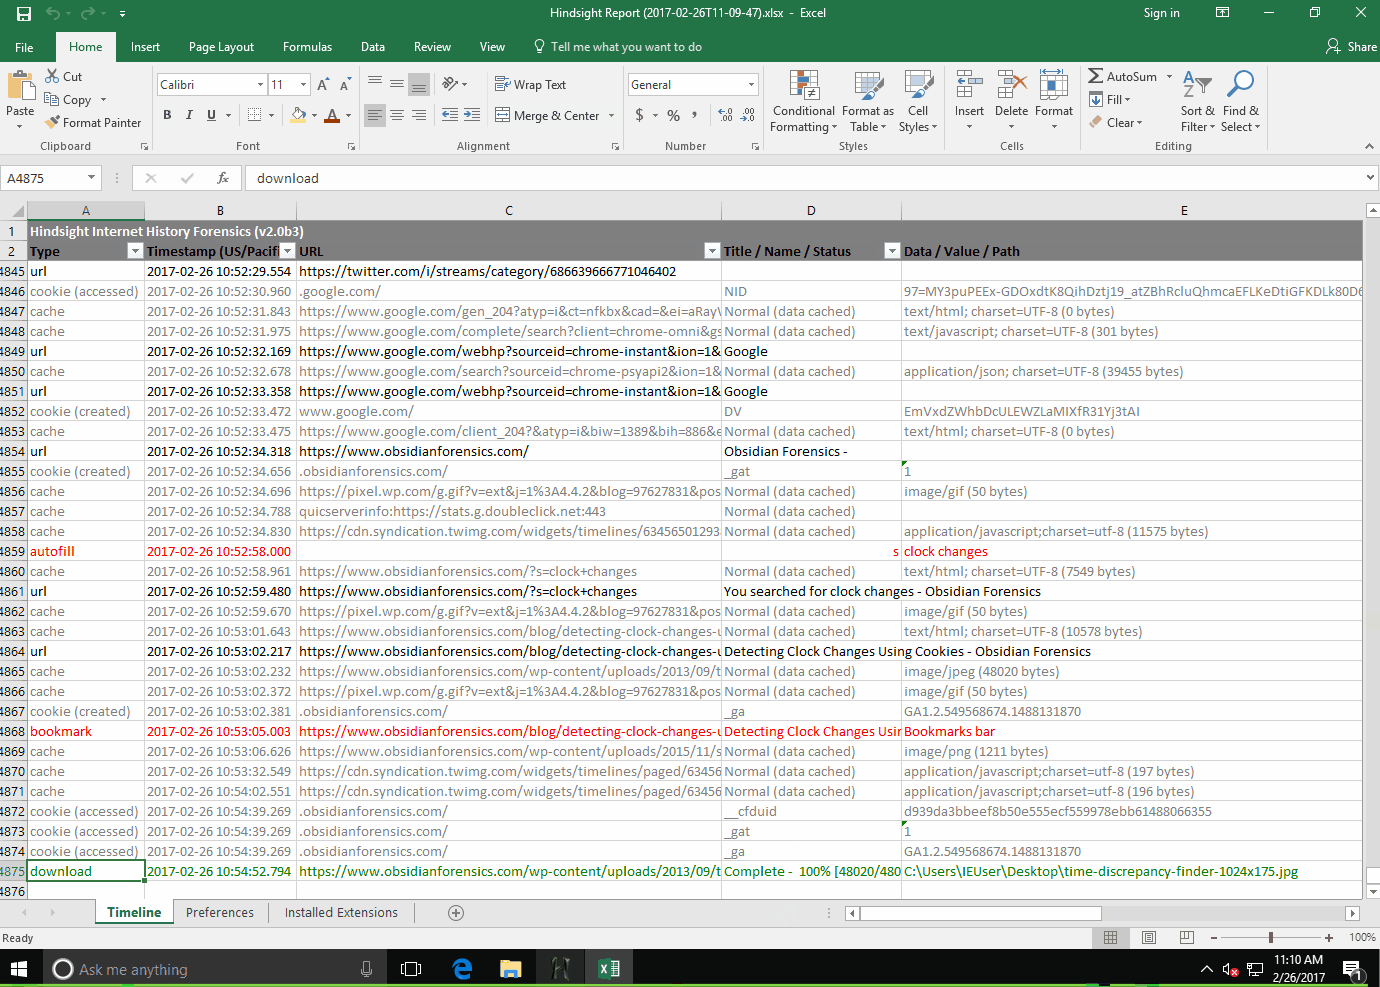 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
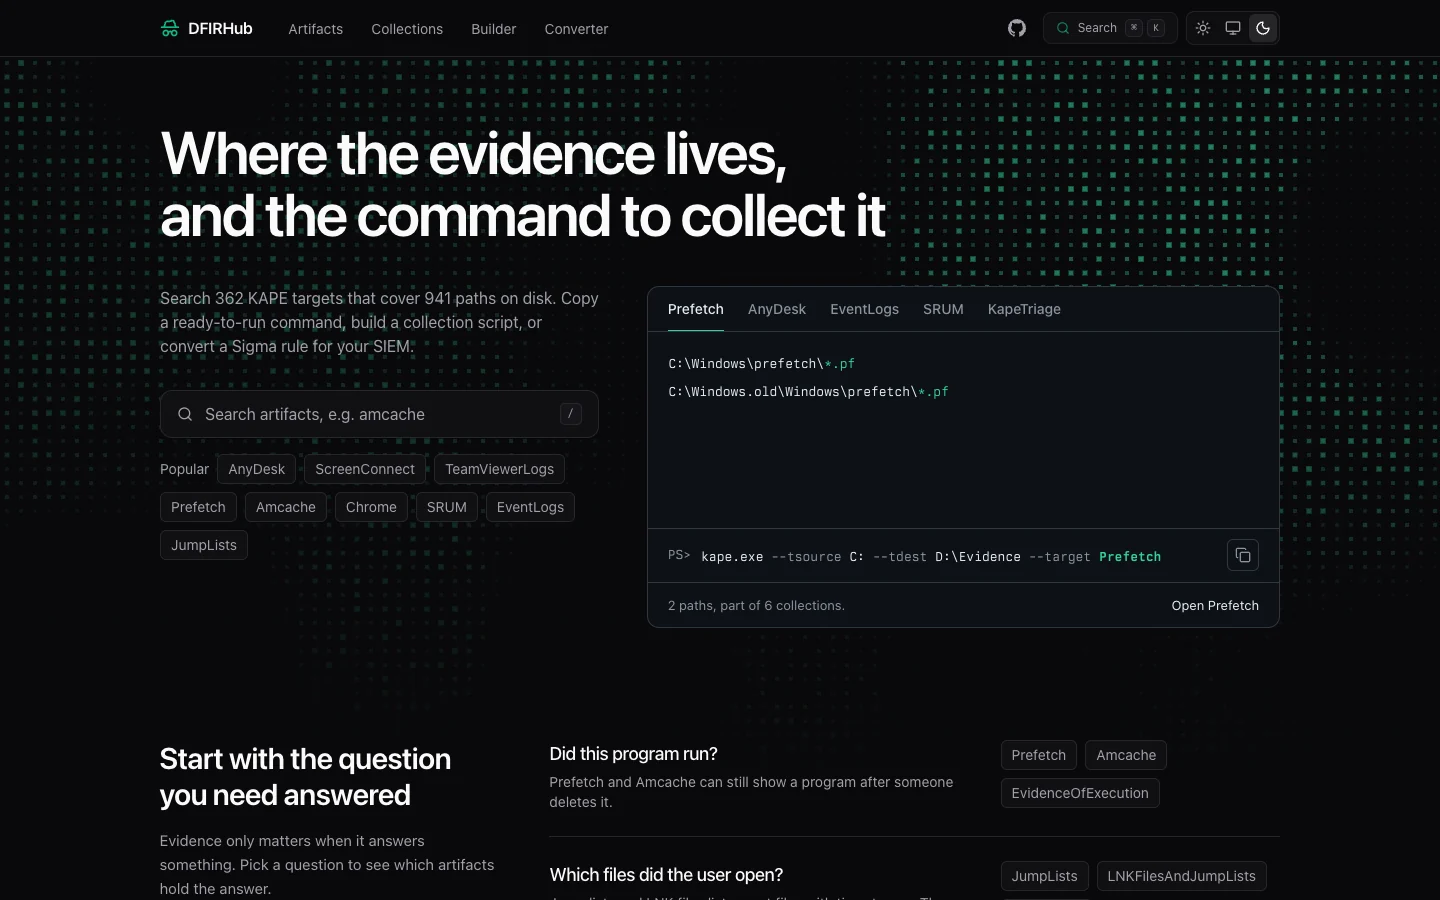 lascc/dfirhub
Search Windows forensic artifacts, see where each one lives on disk, and copy the KAPE command to collect it. Also builds collection scripts and…




