#1
 bbva/apicheck
REST API를 위한 DevSecOps 도구 모음
 cynative/cynative
클라우드, 코드, 런타임 인프라를 조회하여 잘못된 구성, 유출된 비밀, 권한 상승 경로를 검증된 증거 기반 결과로 드러내는 읽기 전용 AI 에이전트입니다.
 sigstore/root-signing
클라이언트에 Sigstore 신뢰 루트(trusted_root.json)를 안전하게 전달하는 TUF 저장소를 유지 관리하며, 키홀더 임계값 서명, KMS 온라인 서명, 자동 게시를 사용합니다.
 jsdelivr/globalping-probe
하드웨어에서 실행되어 글로벌 커뮤니티 프로브 네트워크에 연결되는 globalping 프로브 코드
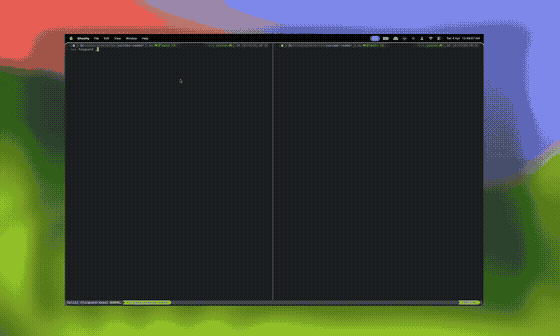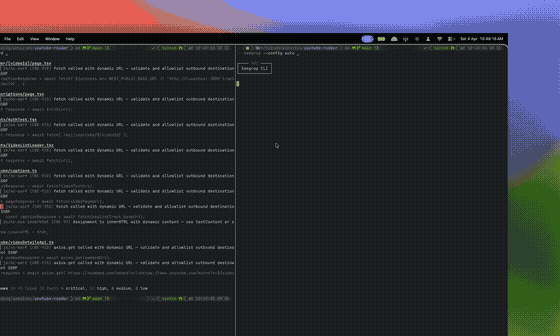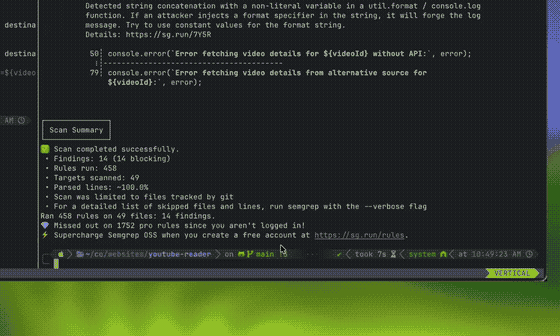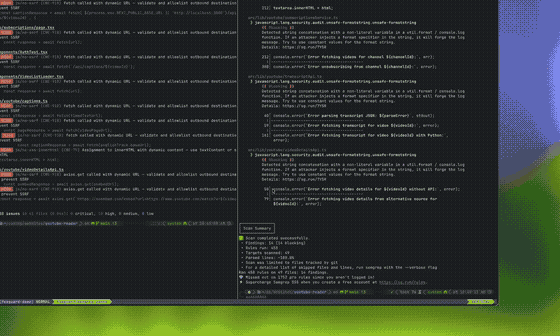 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 cyberark/vulnhalla
GitHub 저장소에서 CodeQL 쿼리를 실행하고 LLM을 사용하여 실제 취약점과 오탐을 분류하고 필터링하는 자동화된 보안 분석 파이프라인입니다.
 agent-field/sec-af
AgentField에서 실행되는 AI 네이티브 코드 보안 감사 도구로, 판정, 추적 기록, 조치 가능한 증거를 통해 악용 가능성을 입증합니다.
 hubblestack/hubble
Hubble은 모듈식 오픈소스 보안 규정 준수 프레임워크입니다. 이 프로젝트는 주문형 프로필 기반 감사, 실시간 보안 이벤트 알림, 경고 및 보고를 제공합니다.
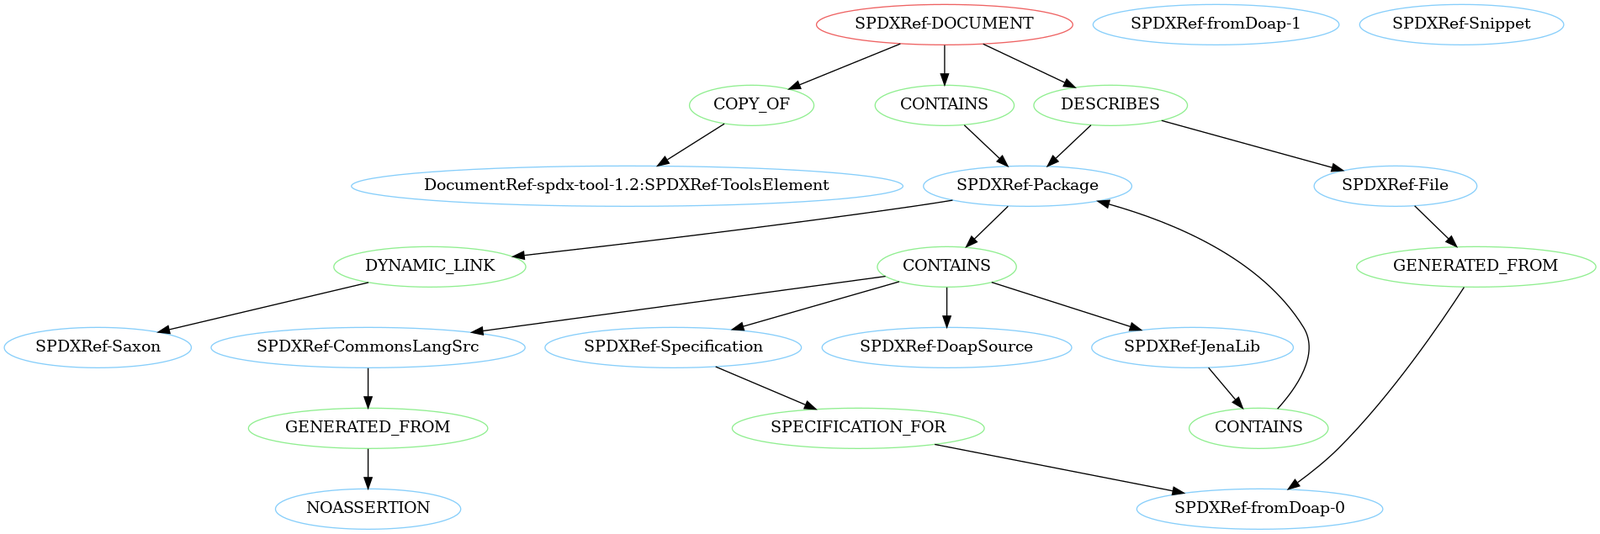 spdx/tools-python
SPDX 문서를 구문 분석하고 검증하며 생성하기 위한 Python 라이브러리입니다.
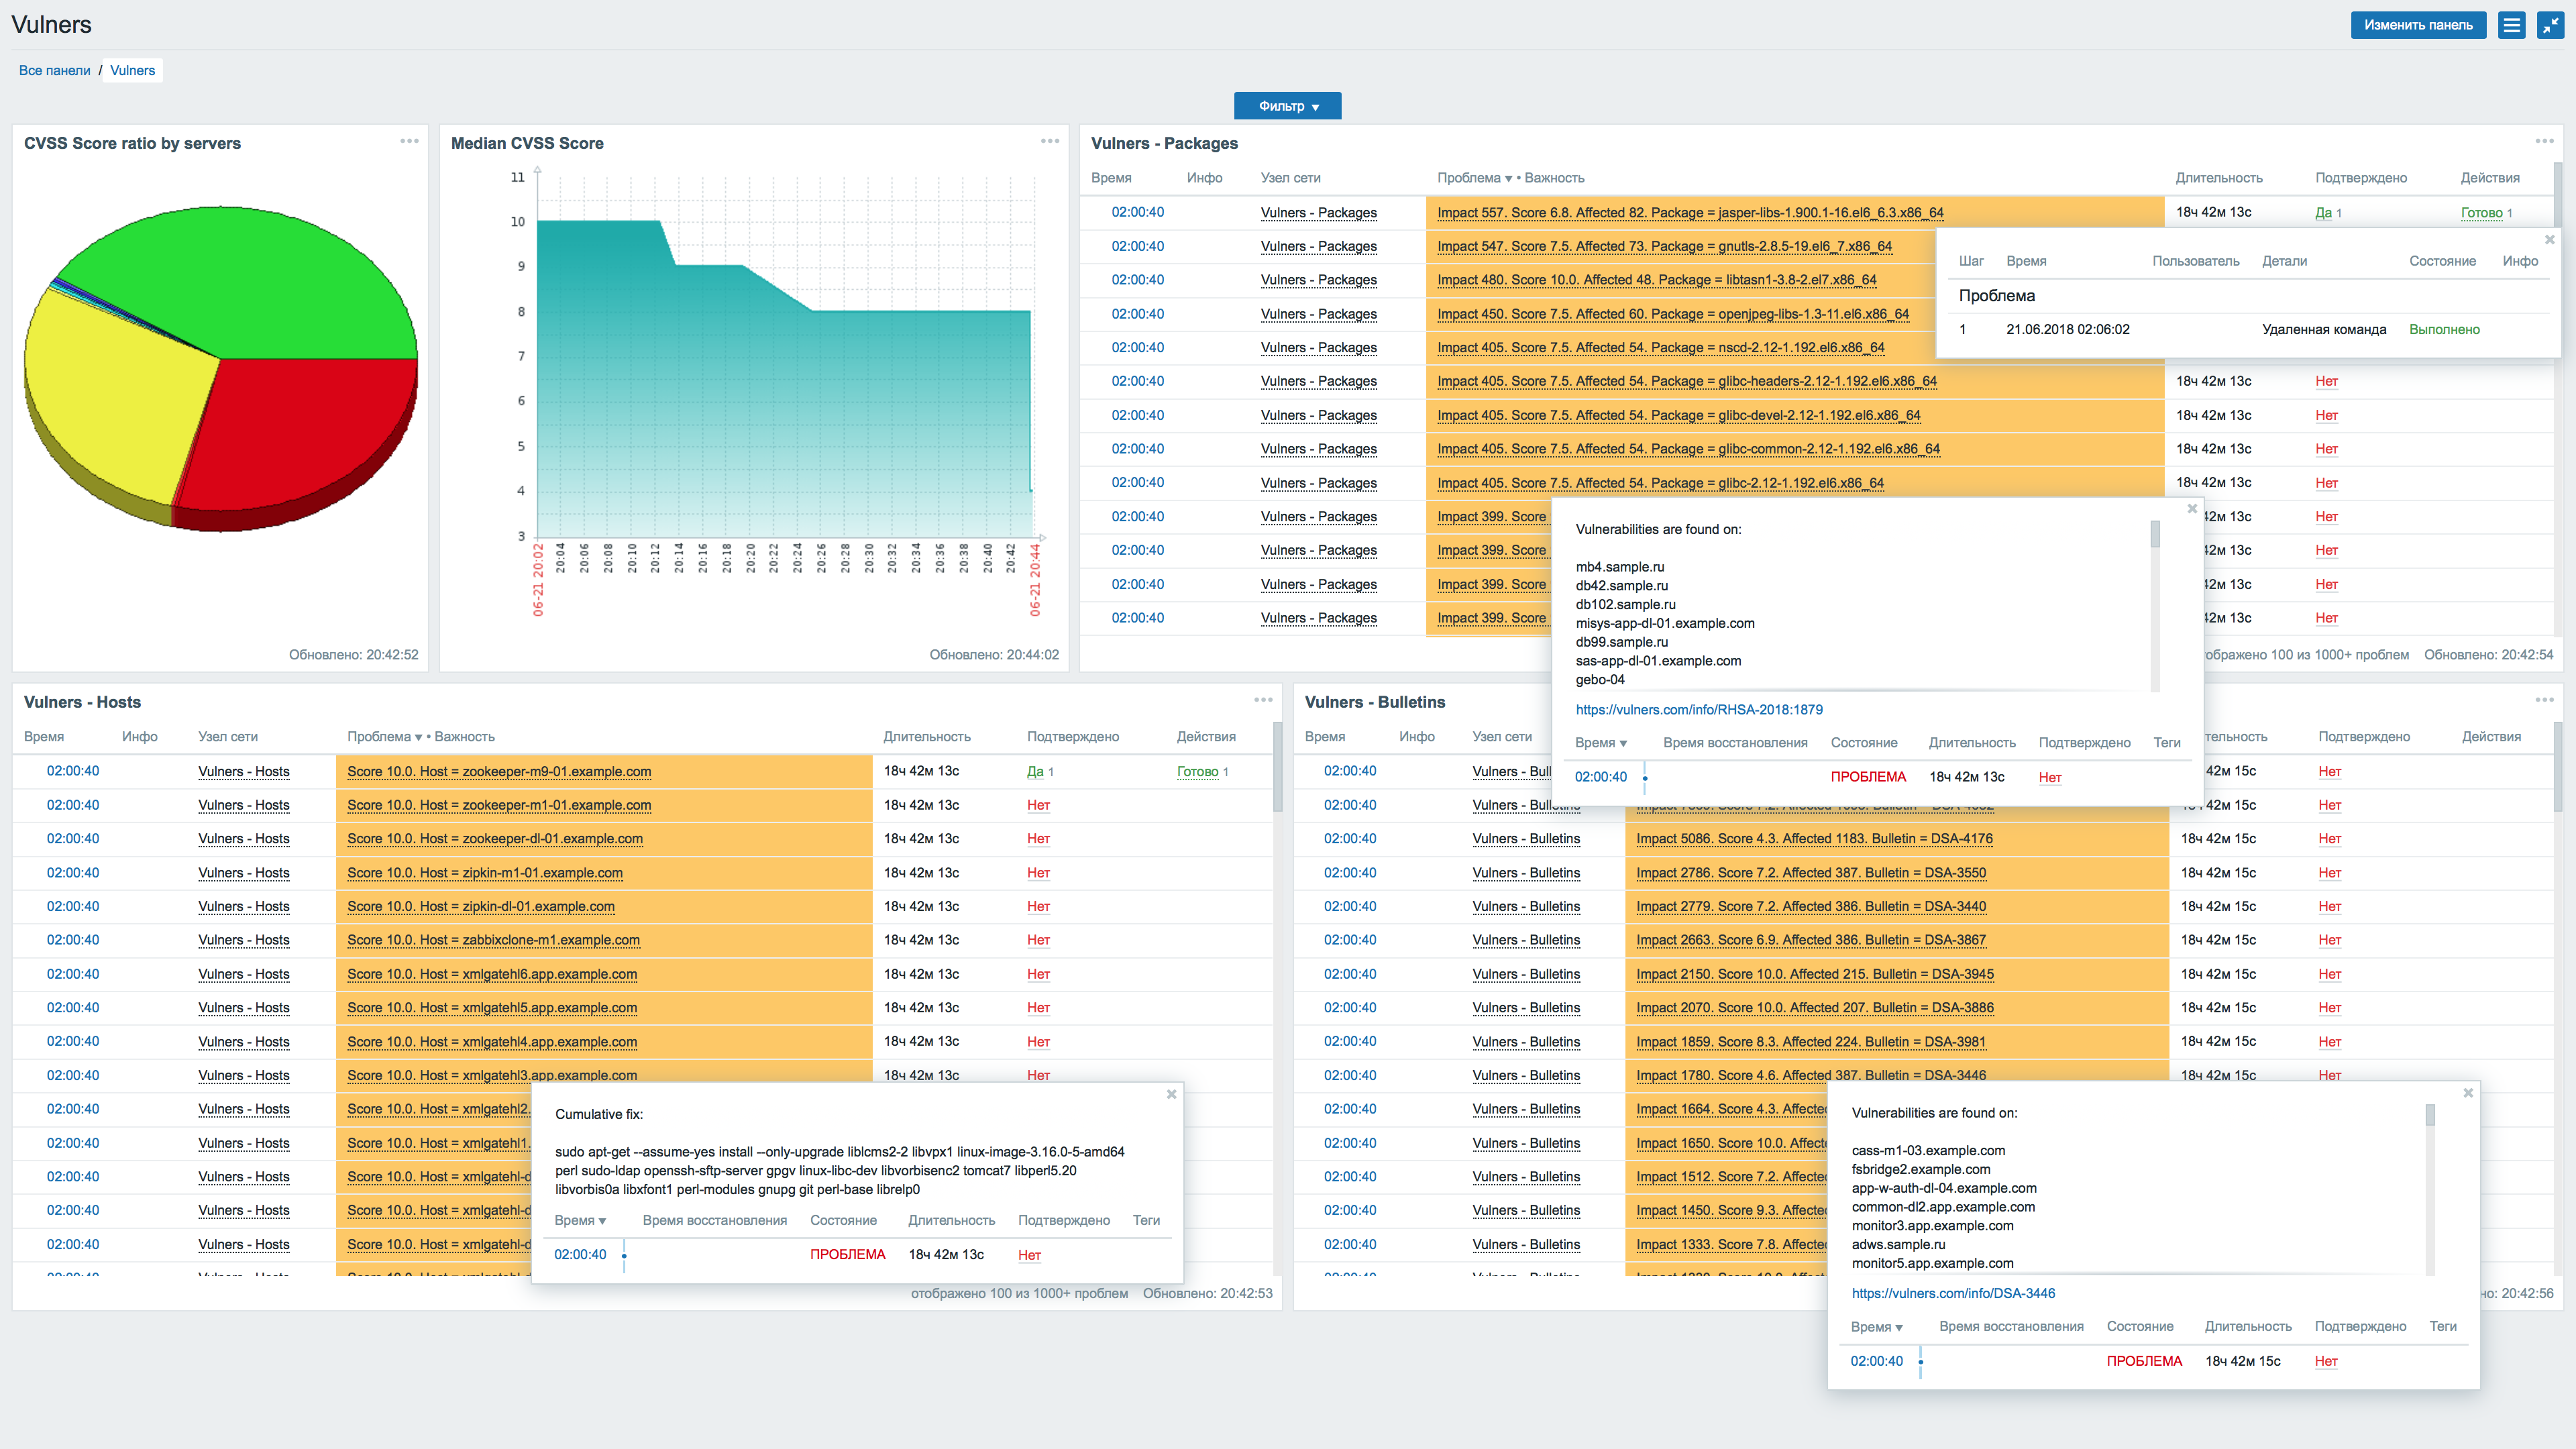 vulnerscom/zabbix-threat-control
Zabbix 취약점 평가 플러그인
 threatspec/threatspec
threatspec - 지속적 위협 모델링, 코드를 통한
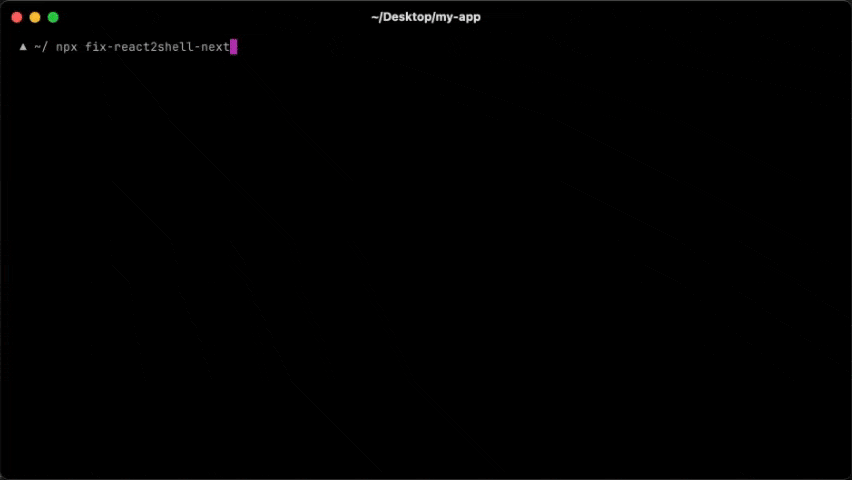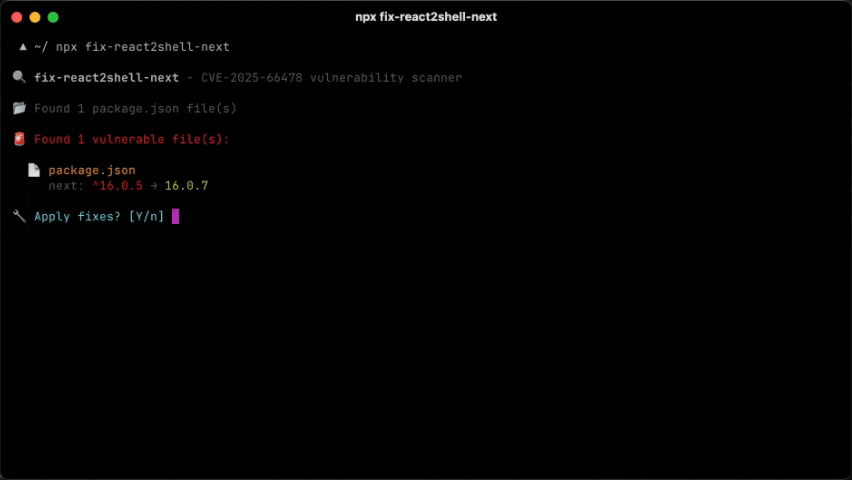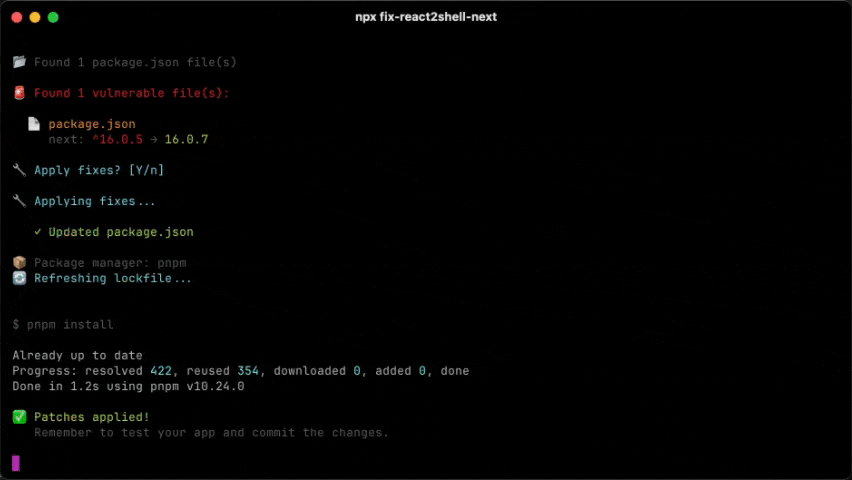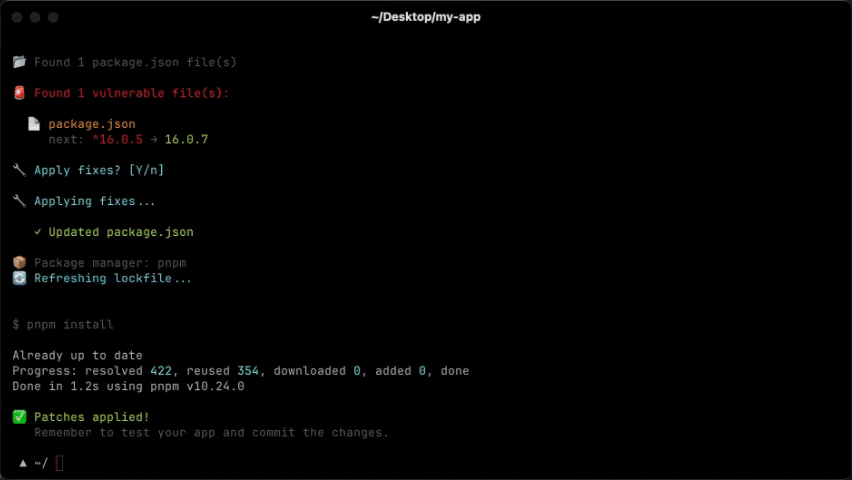 vercel-labs/fix-react2shell-next
Next.js / React RSC 앱에서 CVE-2025-66478(React 2 Shell RCE)을 수정하는 단일 명령
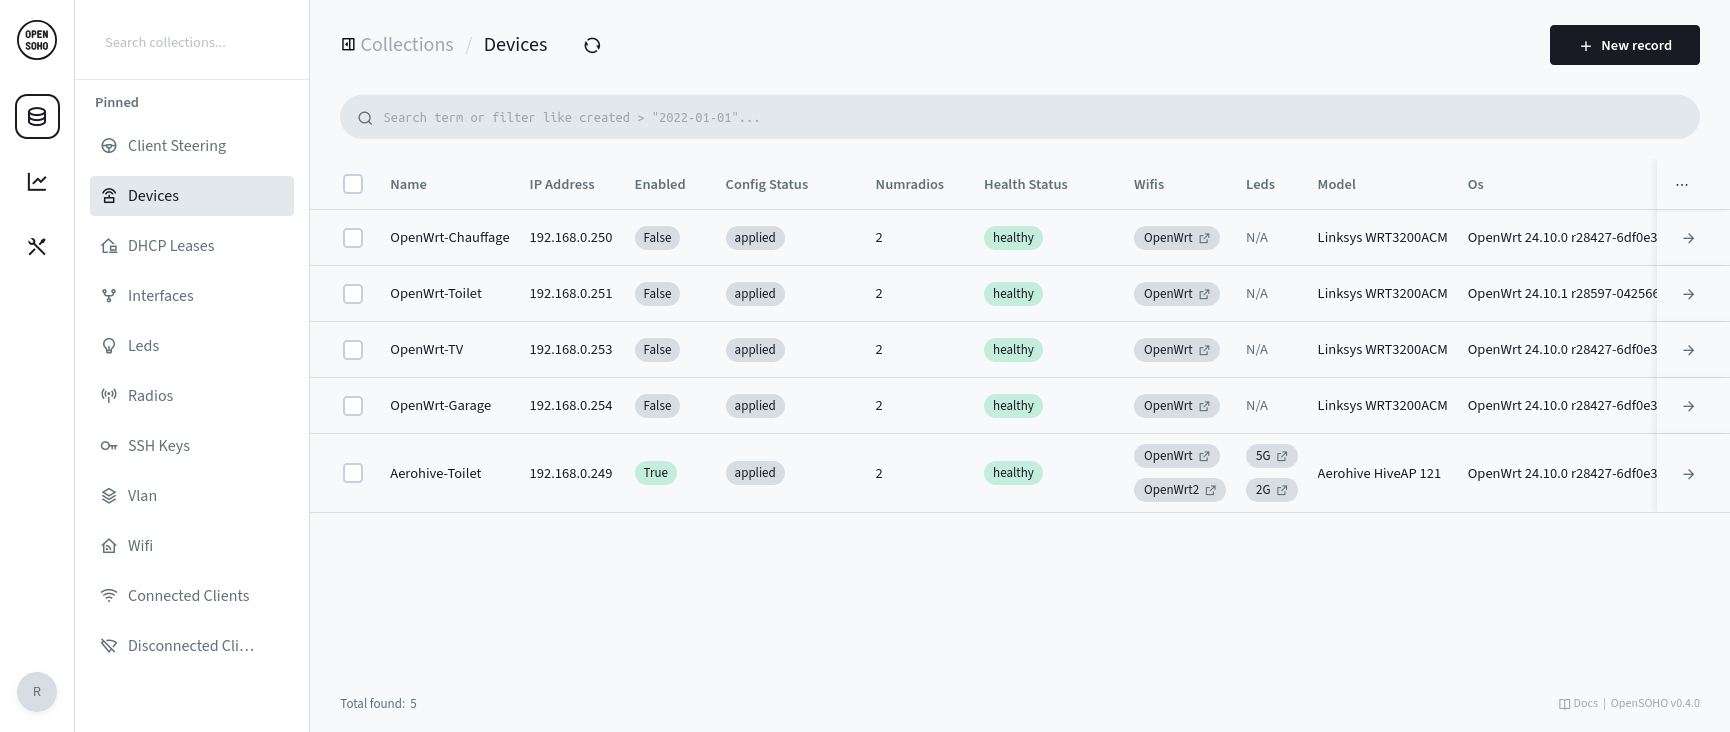 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 dev-sec/puppet-os-hardening
이 puppet 모듈은 다양한 보안 관련 구성을 제공하여 전방위적인 기본 보호를 제공합니다.
 google/safetext
안전한 YAML 및 셸 생성을 위한 Go 라이브러리로, 구문 인식 템플릿을 사용하여 신뢰할 수 있는 데이터에 대한 어노테이션을 통해 주입 공격을 탐지하고 차단합니다.
 awslabs/threat-modeling-mcp-server
구조화된 STRIDE 기반 위협 모델링을 위한 MCP 서버로, 자동 코드 검증, 비즈니스 컨텍스트 분석, 그리고 Markdown 및 JSON 형식의 포괄적인 보고서 생성을 제공합니다.
 linnix-os/linnix
eBPF 기반 Linux 관측 가능성 및 AI 인시던트 탐지. AGPL-3.0 라이선스.