Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
syft — 컨테이너 이미지와 파일시스템에서 소프트웨어 자재 명세서(SBOM)를 생성하기 위한 CLI 도구 및 라이브러리 | Kitploit
도구/GitHubGitHub/anchore/syft
Static AnalysisContainer SecurityVulnerability AnalysisDevSecOpsSupply Chain SecurityContainer EscapeContainer Escape #18위Container Security #3위DevSecOps #7위Supply Chain Security #4위
9.7k1.0k811일 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
GitHubanchore/syft

syft

컨테이너 이미지와 파일시스템에서 소프트웨어 자재 명세서(SBOM)를 생성하기 위한 CLI 도구 및 라이브러리

저장소 보기
공유

Cute pink owl syft logo

Syft

컨테이너 이미지와 파일시스템에서 소프트웨어 자재 명세서(SBOM)를 생성하기 위한 CLI 도구이자 Go 라이브러리입니다. Grype와 같은 스캐너와 함께 사용하면 취약점 탐지에 탁월합니다.

 Validations   GitHub release   GitHub go.mod Go version   License: Apache-2.0   Join our Discourse   Follow on Mastodon 

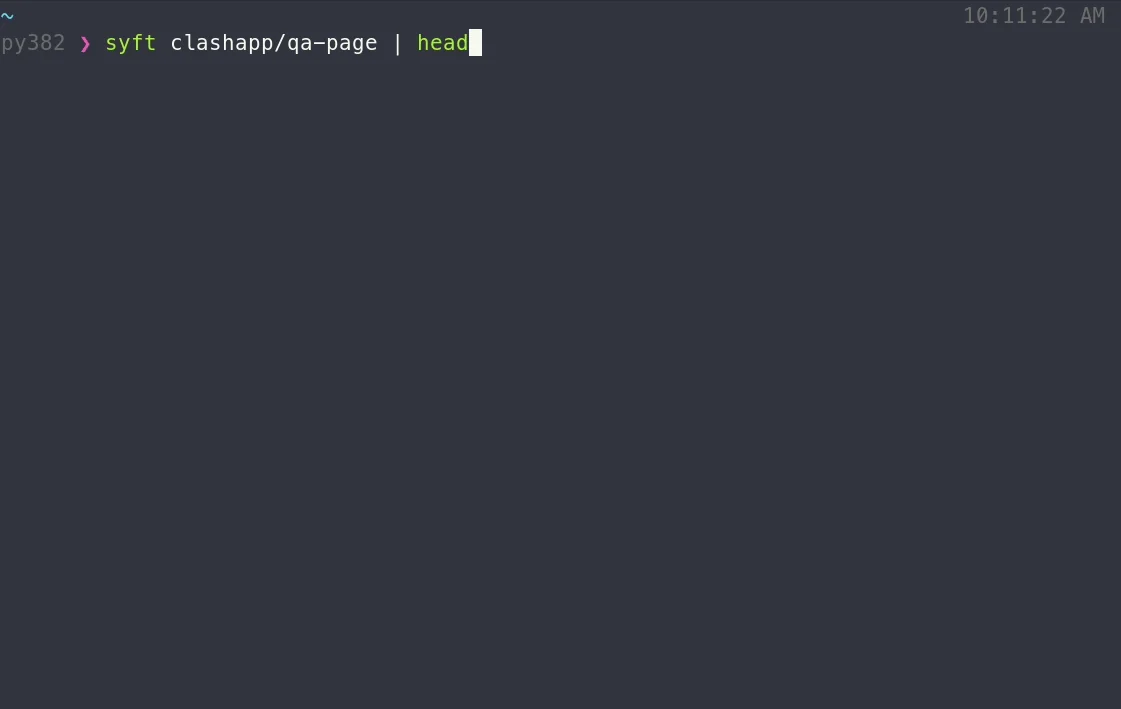
syft-demo

기능

  • 컨테이너 이미지, 파일시스템, 아카이브에 대한 SBOM을 생성합니다 (지원되는 스캔 대상의 전체 목록은 문서를 참조하세요)
  • 수십 가지의 패키징 생태계를 지원합니다 (예: Alpine (apk), Debian (dpkg), RPM, Go, Python, Java, JavaScript, Ruby, Rust, PHP, .NET 및 더 많은 것들)
  • OCI, Docker, Singularity 및 더 많은 이미지 형식을 지원합니다
  • 취약점 스캔을 위해 Grype와 원활하게 연동됩니다
  • 다양한 출력 형식 (CycloneDX, SPDX, Syft JSON 및 더 많은 것들)을 지원하며, SBOM 형식 간 변환 기능도 포함합니다
  • in-toto 명세를 사용하여 서명된 SBOM 증명을 생성합니다

[!TIP] Syft가 처음이신가요? 시작 가이드에서 자세한 안내를 확인하세요!

설치

가장 빠르게 시작하는 방법:

curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin

[!TIP] Homebrew, Docker, Scoop, Chocolatey, Nix 등 Syft를 설치하는 더 많은 방법은 설치 문서를 참조하세요!

기본 사용법

컨테이너 이미지나 디렉터리 내의 패키지를 확인합니다:

# 컨테이너 이미지
syft alpine:latest

# 디렉터리
syft ./my-project

SBOM을 얻으려면 하나 이상의 출력 형식을 지정합니다:

# SBOM을 stdout으로 출력
syft <image> -o cyclonedx-json

# 여러 SBOM을 파일로 출력
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json

로컬 containers-storage 이미지

Linux에서 syft는 명시적으로 요청할 경우 로컬 containers-storage 저장소(예: Buildah 또는 Podman으로 빌드된)의 이미지를 스캔할 수 있습니다. 일반 이미지 참조는 이 저장소를 조회하지 않습니다:

syft --from containers-storage localhost/myimage:latest

# rootless 저장소는 빌더의 사용자 네임스페이스 내부에서 읽어야 합니다
podman unshare syft --from containers-storage localhost/myimage:latest

이 기능은 Linux 릴리스 바이너리에 포함되어 있습니다. 소스에서 빌드할 때는 -tags containers_image_openpgp,exclude_graphdriver_btrfs를 추가하세요.

[!TIP] 모든 기능과 역량을 살펴보려면 시작 가이드를 확인하세요.

Syft의 모든 세부 사항이 궁금하신가요? CLI 문서, 구성 문서, JSON 스키마를 확인하세요.

기여

버그를 발견하거나 새로운 기능을 원하시면 이슈를 제출하여 이 도구들을 더 나은 도구로 만드는 데 도움을 주시기 바랍니다. 코드 기여에 관심이 있으시면 기여 개요와 개발자 전용 문서를 확인하세요.

Syft 개발은 Anchore의 후원을 받으며, Apache-2.0 라이선스에 따라 배포됩니다. Syft 로고는 Anchore가 제작하였으며 CC BY 4.0 라이선스에 따라 사용됩니다.

Syft 또는 Grype에 대한 상용 지원 옵션은 Anchore에 문의하시기 바랍니다.

함께 이야기해요!

Syft 팀은 정기적으로 온라인 커뮤니티 미팅을 개최합니다. 토론 주제를 가지고 누구나 참여하실 수 있습니다.

  • 다음 미팅 날짜는 캘린더에서 확인하세요.
  • 안건에 항목을 추가하세요 (안건에 대한 쓰기 권한을 얻으려면 이 그룹에 가입하세요)
  • 그곳에서 만나요!
도구 다운로드