AgentField에서 실행되는 AI 네이티브 코드 보안 감사 도구로, 판정, 추적 기록, 조치 가능한 증거를 통해 악용 가능성을 입증합니다.
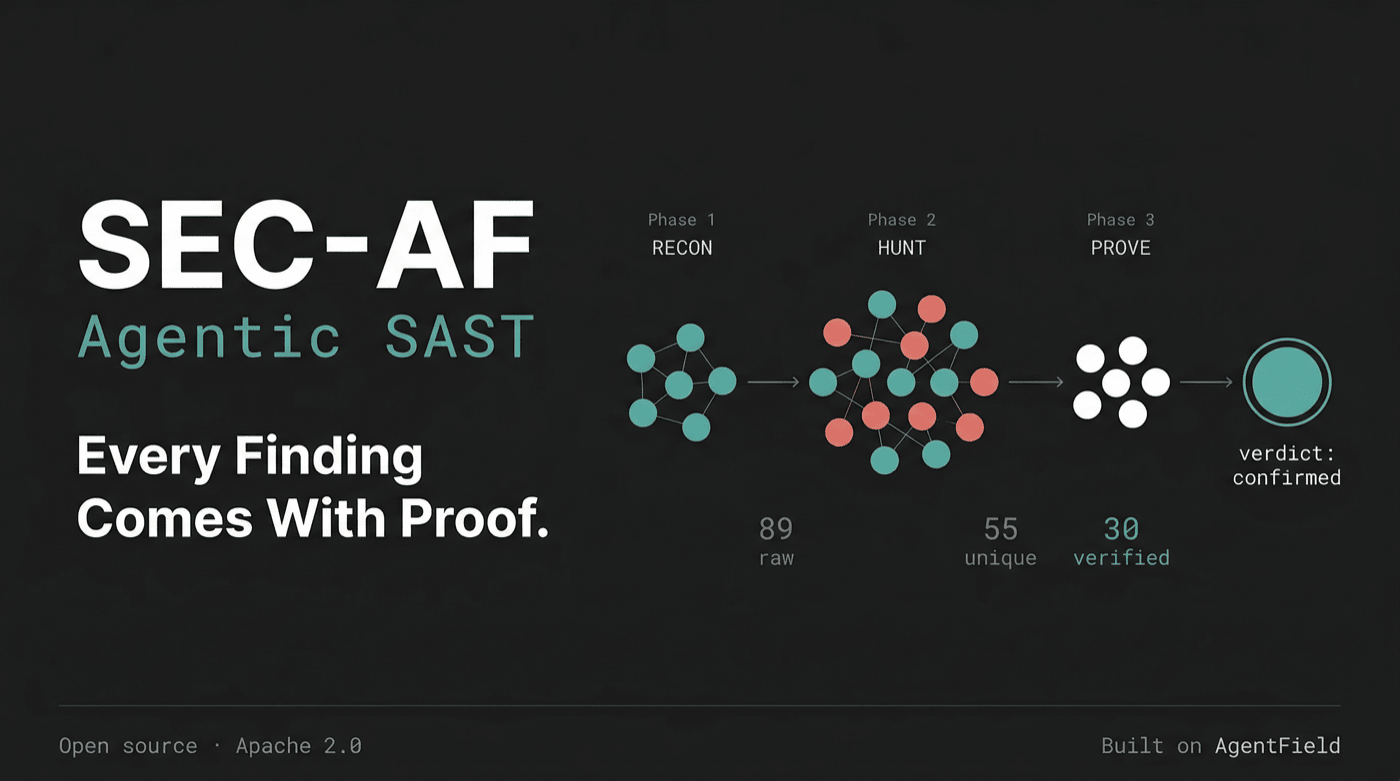
다른 도구들은 패턴을 표시할 뿐입니다. SEC-AF는 익스플로잇 가능성을 증명합니다. 모든 발견 사항에는 판정, 데이터 흐름 추적, 그리고 바로 조치할 수 있는 증거가 함께 제공됩니다. 무료, 오픈 소스, 단 한 번의 API 호출. 30개의 검증된 발견 사항을 포함한 전체 감사 비용은 LLM 호출 기준 약 $1.40입니다.
af CLI로 실행하세요 (af ≥ 0.1.87 필요) — 실시간 진행 상황을 스트리밍하고 결과를 출력합니다:
af call sec-af.audit --in '{"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}'
원시 HTTP를 선호하시나요? curl로 API를 직접 호출하세요:
curl -X POST http://localhost:8080/api/v1/execute/async/sec-af.audit \
  -H "Content-Type: application/json" \
  -d '{"input": {"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}}'
이것은 SEC-AF가 DVGA(의도적으로 취약하게 만든 GraphQL 앱)를 감사하면서 발견한 실제 사례입니다:
{
  "title": "OS Command Injection in run_cmd Helper Function",
  "severity": "critical",
  "verdict": "confirmed",           // not "maybe" — confirmed exploitable
  "evidence_level": 5,
  "cwe_id": "CWE-78",

  "rationale": "Tracer confirms complete data flow from GraphQL parameters
    (host, port, path, scheme, cmd, arg) to os.popen(cmd).read() sink.
    Sanitization functions are bypassable in Easy mode...",

  "proof": {
    "verification_method": "composite_subagent_chain:sast",
    "data_flow_trace": [
      { "description": "core/views.py:203 — GraphQL args defined (host, port, path, scheme)", "tainted": true },
      { "description": "core/views.py:210 — URL constructed from user input", "tainted": true },
      { "description": "core/views.py:211 — helpers.run_cmd(f'curl {url}') called", "tainted": true },
      { "description": "core/helpers.py:9 — os.popen(cmd).read() executes input", "tainted": true }
    ]
  },

  "location": {
    "file_path": "core/helpers.py",
    "start_line": 9,
    "code_snippet": "def run_cmd(cmd):\n  return os.popen(cmd).read()"
  }
}
모든 발견 사항에는 판정(confirmed / likely / inconclusive / not_exploitable), 전체 오염 추적(taint trace)을 담은 증명 객체, 그리고 정확한 코드 위치가 포함됩니다. "이것은 문제일 수도 있다"가 아닙니다. SEC-AF는 소스에서 싱크까지 데이터를 추적하고 실제로 악용 가능한지 증명합니다.
전체 벤치마크 출력(30개 발견 사항):
exampl/dvga-benchmark-result.json| 성능 분석:exampl/benchmark-analysis.json
우리는 21개의 문서화된 보안 시나리오를 가진 의도적으로 취약한 앱인 Damn Vulnerable GraphQL Application에 대해 SEC-AF를 실행합니다.
| 지표 | 값 |
|---|---|
| 발견된 원시 발견 사항 | 106 |
| AI 중복 제거 후 | 61 |
| 적대적 검증 후 | 28개 확인됨 |
| 불확정(수동 검토 필요) | 1 |
| 악용 불가(올바르게 거부됨) | 1 |
| 노이즈 감소 | 94% |
| DAG 엣지(추론기 호출) | 82 |
| 에이전트 호출 | ~166–255 |
| 실행된 전략 | 11 |
| 실제 소요 시간 | ~78분 |
| 예상 비용(Kimi K2.5) | ~$0.18–$0.90 |
| 카테고리 | 개수 | 예시 |
|---|---|---|
| 인증 누락 | 8 | ImportPaste, delete_all_pastes, system_debug, CreateUser, 파일 업로드 |
| 명령 주입 | 4 | ImportPaste, system_debug, system_diagnostics를 통한 os.popen(cmd) |
| SQL 주입 | 3 | resolve_pastes의 정제되지 않은 filter, LIKE 패턴 주입, 로그인 |
| 인증 우회 | 3 | JWT 서명 비활성화, JWT 인가 우회, 깨진 비밀번호 인증 |
| 평문 자격 증명 | 3 | 평문 비밀번호 저장, 평문 비교, 진단 정보 내 비밀번호 |
| SSRF | 2 | ImportPaste 뮤테이션이 사용자 제공 URL을 서버 측에서 따라감 |
| 비즈니스 로직 / URL 정제 | 2 | 불충분한 URL 정제, 인증 없는 대량 삭제 |
| DoS / 리소스 고갈 | 3 | users/audits 쿼리의 페이지네이션 누락, 통제되지 않은 simulate_load |
| 구성 / 비밀 정보 | 2 | 하드코딩된 JWT/Flask 비밀 키, 프로덕션에서 디버그 모드 활성화 |
SEC-AF는 하나의 모놀리식 스캔을 실행하는 대신 다수의 집중된 AI 에이전트를 구성함으로써 비로소 가능해진 여러 아키텍처 패턴을 적용합니다. 이러한 패턴들은 AI 기반 보안 분석의 근본적인 과제들을 해결합니다.
1. 적대적 에이전트 긴장(HUNT 대 PROVE)
대부분의 AI 보안 도구는 단일 모델에 "이것이 취약한가?"라고 묻고 그 답을 받아들입니다. SEC-AF는 발견 에이전트와 반증 에이전트를 구조적으로 분리합니다. 헌터는 취약점을 찾도록 인센티브를 받고, 프로버는 이를 반증하도록 인센티브를 받습니다. 각 발견 사항은 4개 에이전트 검증 체인을 통과합니다 — 추적기는 데이터 흐름을 재구성하고, 정제 분석기는 헌터가 놓쳤을 수 있는 완화 조치를 찾고, 익스플로잇 가설기는 구체적인 공격 시나리오를 구성하며, 판정 에이전트는 모든 상충하는 증거를 저울질합니다. 에이전트 간의 이러한 적대적 긴장이 94%의 노이즈 감소를 이끌어내는 원동력입니다 — 아키텍처 자체가 회의주의를 내장하고 있습니다.
2. 점진적 축소를 통한 신호 캐스케이드
모든 발견 사항을 사용자에게 쏟아내는 대신, 파이프라인은 각 단계에서 신호를 압축합니다: 106개 원시 발견 사항 → AI 중복 제거 후 61개 → 적대적 검증 후 30개. 각 단계는 필터입니다. 이는 인간 보안 팀이 트리아지를 하는 방식과 유사합니다 — 먼저 광범위하게 발견하고, 그다음 점진적으로 더 엄격하게 검토합니다. 핵심 통찰은 각 필터가 _서로 다른 종류_의 AI 추론이라는 점입니다: 중복 제거를 위한 의미적 유사성, 검증을 위한 오염 분석, 확인을 위한 익스플로잇 구성.
3. 컨텍스트 프루닝을 통한 정보 경제
LLM은 관련 없는 컨텍스트가 주어질 때 더 많이 환각을 일으킨다. SEC-AF는 각 에이전트가 필요한 정보만 라우팅한다. 인젝션 헌터는 데이터 흐름 맵과 입력 진입점으로 정리된 정찰 컨텍스트를 받고, 크립토 헌터는 의존성 트리와 키 관리 패턴을 받는다. 검증자는 특정 검증 방법에 필요한 필드만 포함된 투영된 발견 사항 뷰를 받는다. 이러한 전략별 컨텍스트 정리는 환각과 비용을 모두 줄인다. 에이전트는 결코 보지 못하는 정보로 혼란을 겪을 수 없기 때문이다.
4. 스트리밍 단계 중첩
전통적인 파이프라인은 순차적으로 실행된다. 정찰을 마친 뒤 헌팅을 시작하고, 그다음 증명을 시작한다. SEC-AF는 asyncio.Queue를 통해 단계를 중첩한다. 헌터는 정찰 출력이 도착하는 대로 소비하기 시작하고, 중복 제거는 각 헌터가 완료될 때 발견 사항을 처리한다. 증명자는 이후 헌터가 여전히 실행 중인 동안 첫 번째 중복 제거된 발견 사항을 검증하기 시작한다. 이 스트리밍 아키텍처는 신호 캐스케이드를 희생하지 않으면서 실제 소요 시간을 줄인다. 각 발견 사항은 여전히 모든 필터를 통과하되, 더 이른 시점에 통과한다.
5. AI 게이트를 통한 동적 라우팅
파이프라인은 발견하는 내용에 따라 런타임에 적응한다. AI 게이트는 정찰 출력을 검토하고 어떤 헌팅 전략을 활성화할지 선택한다. JWT 인증을 사용하는 Flask 앱은 gRPC를 사용하는 Go 마이크로서비스와 다른 헌터를 트리거한다. 별도의 CWE 확장 게이트는 감지된 기술 스택에 따라 취약점 대상 목록을 동적으로 확장한다. 도달 가능성 게이트는 도달할 수 없는 코드에 검증 리소스를 낭비하기 전에 의존성 취약점에 악용 가능한 호출 경로가 있는지 평가한다.
6. 코딩 에이전트를 위한 가이드 자율성
SEC-AF는 AgentField 하네스를 통해 코딩 에이전트(AForge, Claude Code, OpenCode, Codex) 위에서 실행된다. 에이전트에게 하나의 거대한 프롬프트를 주는 대신, 각 추론기는 단계 인식 가이드 자율성을 제공한다. 에이전트는 좁은 작업 정의, 평면 출력 스키마(2-4개 필드), 전략별 컨텍스트를 받는다. 에이전트는 이러한 경계 내에서 완전한 자율성을 가진다. 파일을 읽고, 코드를 추적하고, 자유롭게 추론할 수 있다. 그러나 하네스는 출력의 _형태_를 제한한다. 이는 자율 에이전트가 작업을 벗어나거나 구조화되지 않은 결과를 생성하는 흔한 실패 모드를 방지한다.
7. 완전한 관측성을 갖춘 조합 가능한 추론기 DAG
모든 에이전트 호출은 AgentField 제어 평면을 통해 흐르며, 감사의 완전한 방향성 비순환 그래프를 생성한다. 어떤 헌터가 어떤 발견 사항을 찾았는지, 각 검증에 얼마나 걸렸는지, 증명자가 어떤 증거를 생성했는지, 파이프라인이 어디에 시간을 썼는지 확인할 수 있다. 새로운 취약점 클래스를 추가하는 것은 하나의 파일, 즉 새로운 헌터다. 오케스트레이터는 이를 발견하고, 컨텍스트를 라우팅하며, 그 발견 사항을 기존의 중복 제거 → 증명 → 교정 파이프라인에 통합한다. DAG가 곧 아키텍처다.
놓친 9개 시나리오는 주로 GraphQL 프로토콜 수준 공격이다. 배치 쿼리, 깊은 재귀, 별칭 남용, 필드 중복, 인트로스펙션 노출 등이다. 이들은 런타임/DAST 분석이 필요하다. SEC-AF는 현재 SAST에 중점을 둔다. 프로토콜 수준 탐지는 로드맵에 있다.
SEC-AF는 Composite Intelligence 철학 위에 구축된다. 단일 모놀리식 LLM 호출에 의존하는 대신, 많은 집중적이고 가이드된 LLM 호출을 추론기 DAG로 구성하며, 여기서 아키텍처 자체가 지능을 인코딩한다(이 패턴에 대한 더 깊은 내용은 The Atomic Unit of Intelligence 참조). 각 LLM 호출은 평면 Pydantic 스키마(2-4개 속성)를 가진 작고 잘 정의된 작업을 처리한다. 오케스트레이터는 컨텍스트 흐름, 병렬성, 동적 라우팅을 관리한다.
모든 단계는 AgentField 제어 평면을 통해 하위 추론기를 호출하는 @reasoner이며, 주어진 쿼리에 대해 동기적으로 작동하는 약 200-300개의 에이전트에 해당한다: